
 #1
أدوات مصممة خصيصًا لاستغلال الثغرات الأمنية الشائعة في تطبيقات الويب (مثل حقن SQL، XSS).
موصى به من Kitploit
 exodusintel/cve-2019-5786
استغلال FileReader
 dinosn/fastjson-jsontype-rce-lab
مختبرات Docker + ماسح دفاعي لثغرة RCE عبر تحميل الفئات عن بُعد في fastjson. fastjson 1.2.66-1.2.83: استكشاف موارد @JSONType (CVE-2026-16723).…
 paradoxis/flask-unsign
أداة سطر أوامر لجلب وفك ترميز واختراق بالقوة العمياء وصياغة ملفات تعريف ارتباط الجلسة لتطبيق Flask عن طريق تخمين المفاتيح السرية.
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE RCE
 weev3/lkwa
مختبر هجمات الويب الأقل شهرة
 bobtheshoplifter/spring4shell-poc
Spring4Shell إثبات المفهوم/والتطبيق الضعيف CVE-2022-22965

 jas502n/cnvd-c-2019-48814
ثغرة تنفيذ أوامر عن بُعد عبر إلغاء التسلسل في WebLogic wls9-async
 milo2012/cve-2018-13379
CVE-2018-13379
 jas502n/cve-2020-14882
استغلال RCE غير مصرح به في WebLogic CVE-2020-14882 مع تجاوز التصحيح، وتنفيذ الأوامر، ونشر webshell لاختبار الاختراق.
 appsecco/vulnerable-mcp-servers-lab
مجموعة من الخوادم المعرَّضة للثغرات عمداً لتعلّم اختبار الاختراق لخوادم MCP.
 horizon3ai/cve-2021-21972
إثبات مفهوم استغلال لـ vCenter CVE-2021-21972
 ynsmroztas/nextrce
أداة استغلال React Shell و Next.js RSC (CVE-2025-55182)
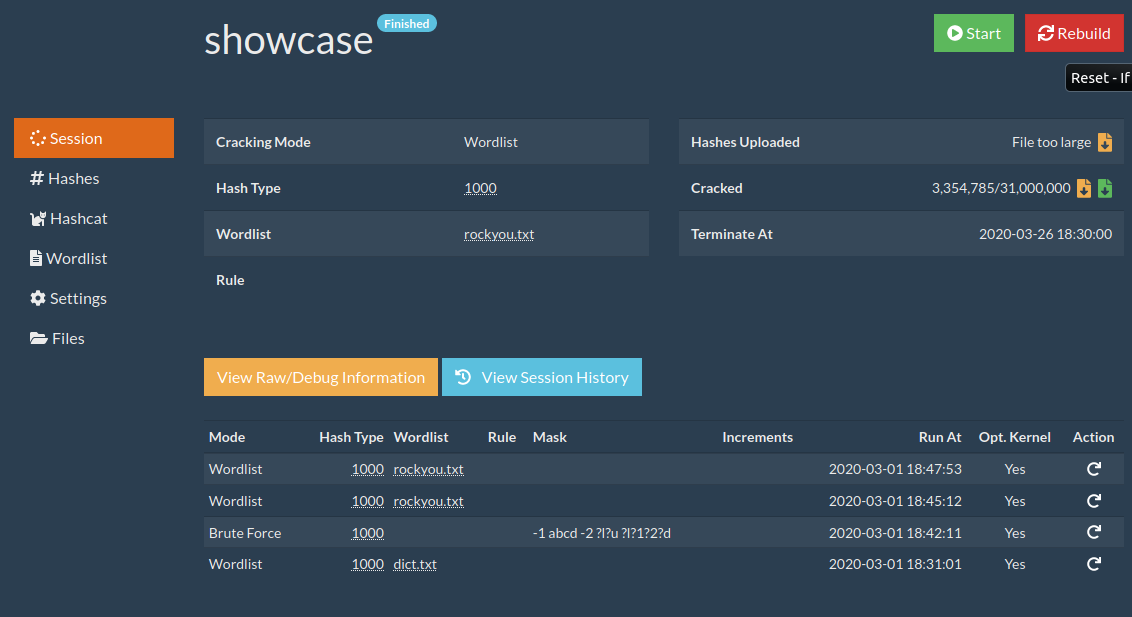 ctxis/crackerjack
CrackerJack / واجهة ويب هاشكات / Context Information Security
 bdblackhat/admin-panel-finder
نص برمجي بلغة بايثون لاكتشاف عناوين URL للوحات الإدارة في المواقع الإلكترونية، مما يساعد في الاستطلاع الأمني واختبار الاختراق.
 paralelo14/google_explorer
أداة استغلال جماعي بلغة بايثون
 teycir/burpapisecuritysuite
إضافة لـ Burp Suite لاختبار أمان واجهات API مع 15 نوع هجوم، أكثر من 108 حمولة، تشويش ذكي، كشف BOLA/IDOR، تكامل مع الذكاء الاصطناعي، واستطلاع آلي.…
 yt1g3r/cve-2020-0688_exp
CVE-2020-0688_EXP التشغيل التلقائي للحمولة وطريقة التشفير








