Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
posta — إضافة متصفح لتتبع وفحص واستغلال ثغرات postMessage عبر المستندات مع إمكانيات إعادة التشغيل ومحاكاة الاستغلال عبر الأصل. | Kitploit
أدوات/GitHubGitHub/benso-io/posta
استغلال تطبيقات الويبجمع المعلوماتأمن الويباختبار الاختراق
GitHubbenso-io/posta

posta

إضافة متصفح لتتبع وفحص واستغلال ثغرات postMessage عبر المستندات مع إمكانيات إعادة التشغيل ومحاكاة الاستغلال عبر الأصل.

عرض المستودع
3083850منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Posta


enso.security - Posta

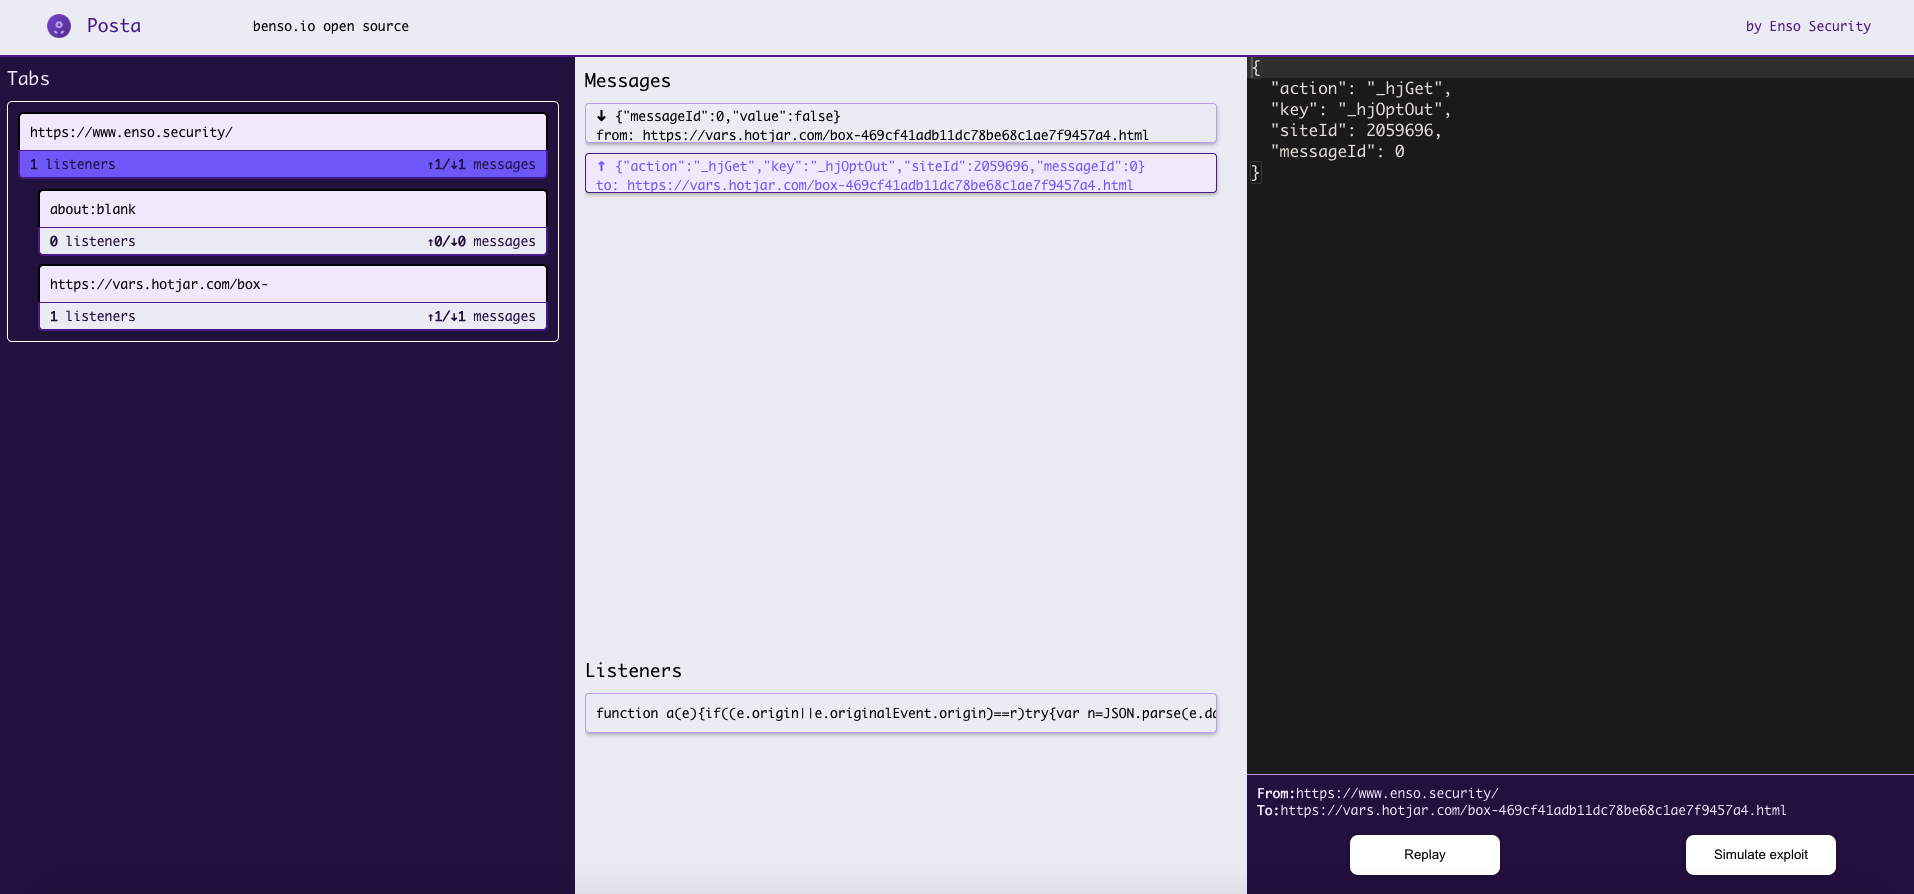
Posta هي أداة للبحث في اتصالات الرسائل عبر المستندات (Cross-document Messaging). تتيح لك تتبع واستكشاف واستغلال ثغرات postMessage، وتتضمن ميزات مثل إعادة إرسال الرسائل المتبادلة بين النوافذ داخل أي متصفح متصل.
الصفحة الرئيسية

المتطلبات الأساسية

  • Google Chrome / Chromium
  • Node.js (اختياري)

التثبيت

بيئة التطوير

تشغيل Posta في بيئة التطوير:

  1. تثبيت Posta
    git clone https://github.com/benso-io/posta
    cd posta
    npm install
    
  2. تشغيل بيئة التطوير
npm start

يتضمن وضع التطوير خادم ويب محلي يقدم موقع اختبار صغير وصفحة الاستغلال. عند التشغيل في وضع التطوير، يمكنك الوصول إلى صفحة الاستغلال على http://localhost:8080/exploit/

سيقوم بيئة التطوير بإعادة بناء الإضافة عند تغيير كود المصدر. للعمل على واجهة المستخدم، قم بتشغيل بيئة التطوير، قم بإجراء تغييراتك ثم قم بالتحديث. يُرجى ملاحظة أن التغييرات التي تطرأ على صفحة الخلفية يتم إعادة بنائها، ولكنها لن تصبح سارية المفعول إلا بعد إعادة تشغيل الإضافة (من قائمة المتصفح).

إضافة Chrome

تشغيل Posta كإضافة لـ Chrome / Chromium:

  1. استنساخ المستودع:
    git clone https://github.com/benso-io/posta.git
    
  2. الانتقال إلى chrome://extensions
  3. التأكد من تفعيل وضع المطور
  4. النقر على تحميل الإضافة غير المعبأة
  5. اختيار مجلد chrome-extension داخل Posta ورفعه إلى المتصفح
  6. تحميل الإضافة
  7. تثبيت الإضافة في شريط الأدوات
  8. التصفح إلى الموقع الذي ترغب في فحصه
  9. النقر على إضافة Posta للانتقال إلى واجهة المستخدم

علامات التبويب (Tabs)

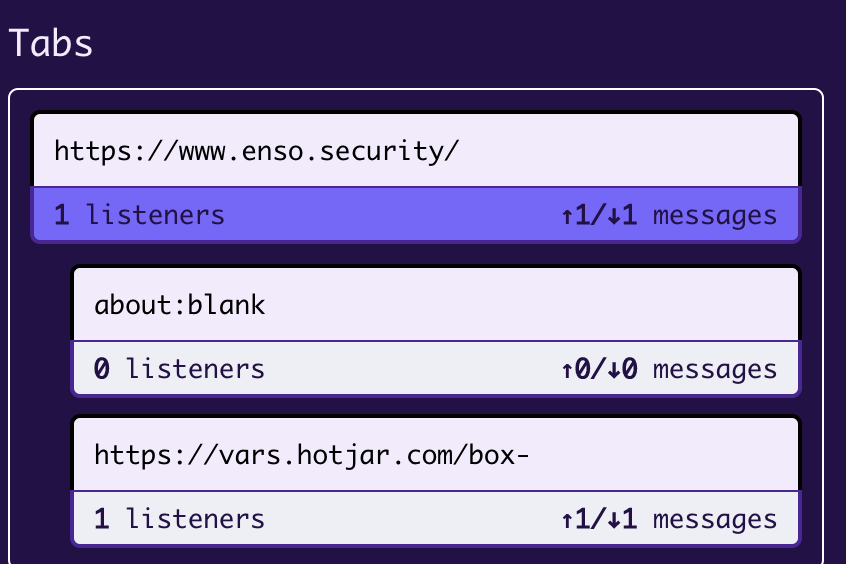
في قسم Tabs يمكننا العثور على الأصل (Origin) الرئيسي، مع iframes التي يستضيفها ويتواصل معها خلال الجلسة. يمكننا اختيار الإطار المحدد بالنقر عليه، ومشاهدة رسائل postMessage المتعلقة بهذا الإطار فقط.
علامات التبويب

الرسائل (Messages)

في قسم Messages، يمكننا فحص كل حركة مرور postMessage المرسلة من الأصل إلى iframes الخاصة به، والعكس. يمكننا تحديد اتصال معين لمزيد من الفحص بالنقر عليه. تعرض منطقة Listeners الكود المسؤول عن معالجة الاتصال، يمكننا النقر ونسخ محتوياته لفحص كود JS.
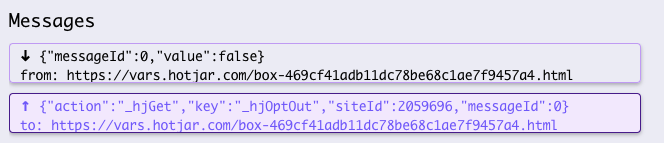
الرسائل المستمعون

وحدة التحكم (Console)

في قسم وحدة التحكم، يمكننا تعديل حركة مرور postMessage الأصلية، وإعادة إرسال الرسائل بالقيم المعدلة التي سيتم إرسالها من الأصل إلى iframe الخاص به.

يجب علينا إجراء اختبارات ومعرفة ما إذا كان يمكننا التأثير على سلوك الموقع عن طريق تغيير محتوى postMessage. إذا نجحنا في ذلك، فقد حان الوقت لمحاولة استغلاله من أصل مختلف، بالنقر على "محاكاة الاستغلال" (Simulate exploit).
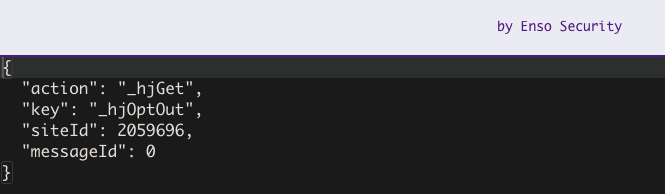
وحدة التحكم الأزرار

الاستغلال (Exploit)

انقر على زر "المضيف" (host) للانتقال إلى نافذة الاستغلال.
المضيف

في قسم الاستغلال، سيحاول Posta استضافة الأصل المحدد كـ iframe لبدء اتصال postMessage. في معظم الأحيان لن نتمكن من ذلك بسبب تفعيل خيار X-Frame-Options على موقع الأصل.

لذلك، لمواصلة استغلالنا، سنحتاج إلى الحصول على مرجع اتصال مع الأصل الخاص بنا عن طريق بدء طريقة window.open، والتي يمكن تحقيقها بالنقر على "فتح كعلامة تبويب" (Open as tab).

لدينا وحدة التحكم على اليمين والتي ستساعدنا في تعديل وإعداد حمولاتنا المحددة واختبارها في الاتصال عبر الأصول، والذي يتم تشغيله بالنقر على زر استغلال (Exploit).
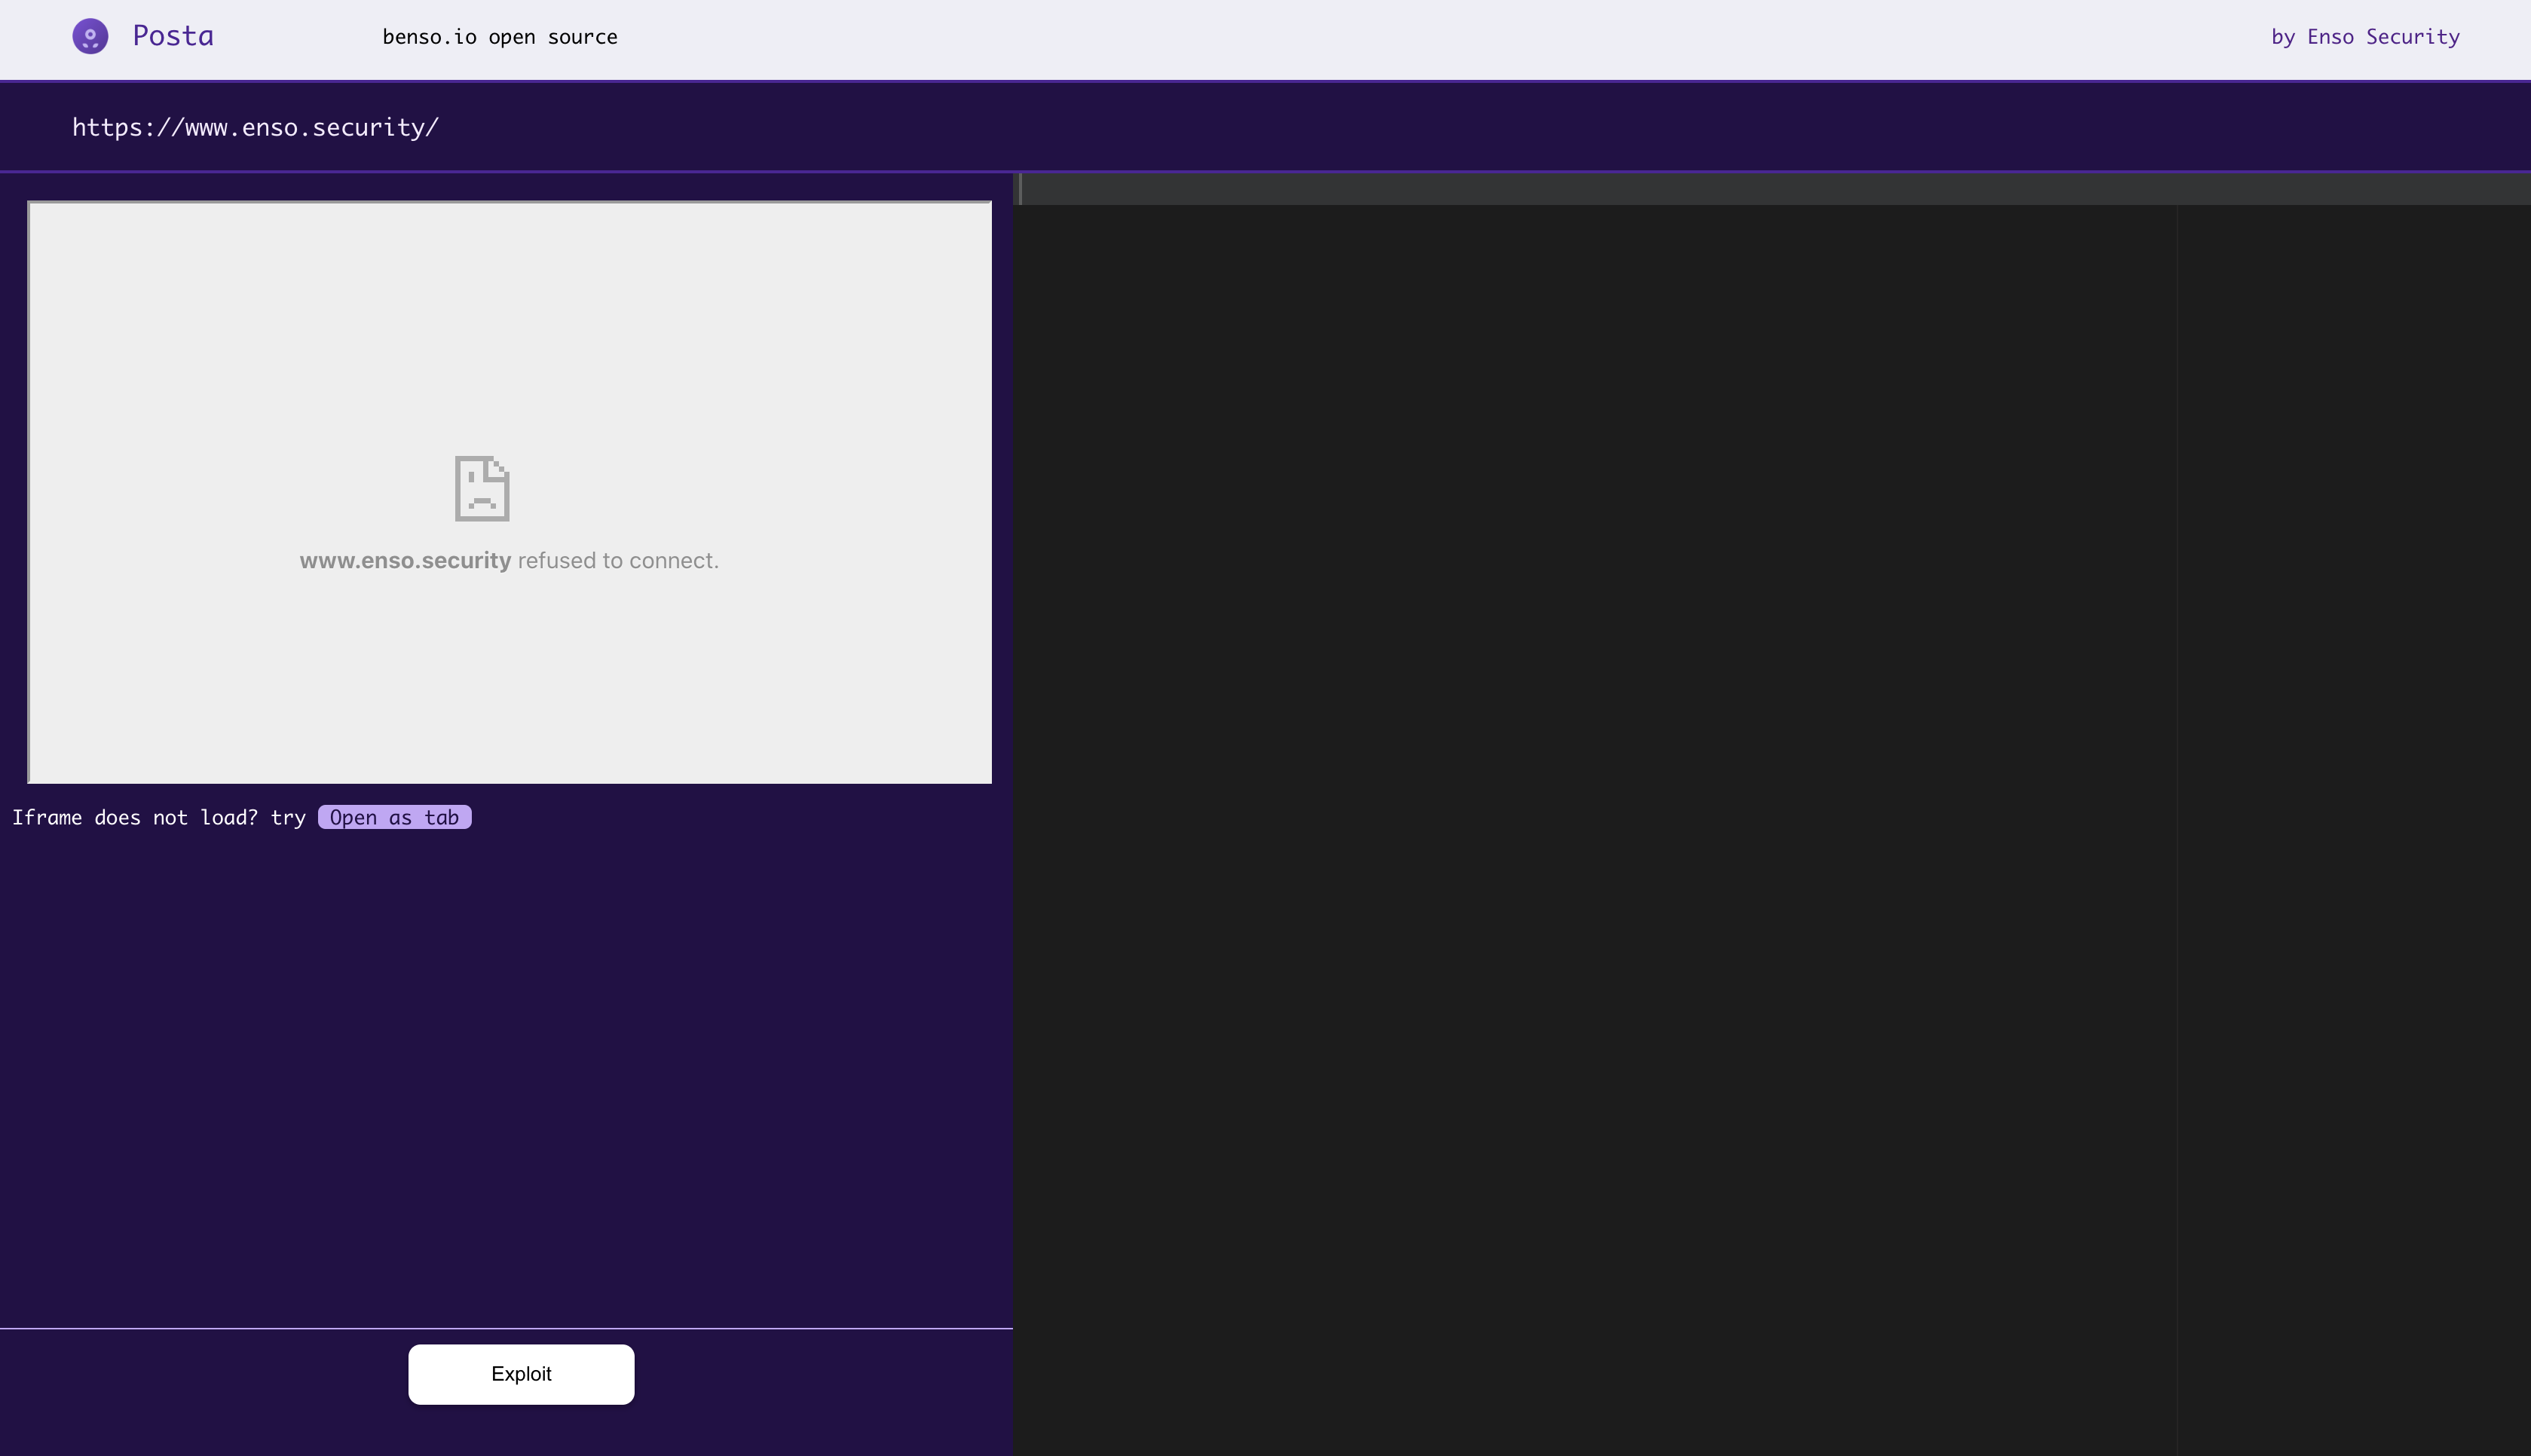

محتوى الاستغلال

المؤلفون

  • Chen Gour Arie
  • Barak Tawily
  • Gal Nagli
  • Omer Yaron
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →