
 #1
أدوات للعثور على نقاط الضعف في جدران حماية تطبيقات الويب واستغلالها لتجاوز حمايتها.
موصى به من Kitploit
 felipe8398/modsec-log4j2
قاعدة ModSec لحماية log4j2 - CVE-2021-44228
 robrankin/cve-2021-44228-waf-tests
اختبار حماية جدار الحماية لتطبيقات الويب (WAF) ضد ثغرة CVE-2021-44228 Log4Shell
 hackinglz/ip-obfuscation
يُنشئ عناوين IP وعناوين URL مُشوَّهة باستخدام حيل DWORD، والثماني، والست عشري، وIPv6-mapped، والنطاق المزيف @ لاختبار الاختراق، والتوعية بالتصيّد،…
 z3rodayhacks/cve-2026-63030-cve-2026-60137
RCE قبل المصادقة كإثبات مفهوم يربط تجاوز مصادقة WordPress REST batch API مع حقن SQL في WP_Query لاستخراج التجزئات، أو إضافة مستخدمين إداريين، أو زرع…
 kamalx06/xxeripper
ماسح XXE للصندوق الأسود يكتشف الحقن داخل النطاق، والقائم على الأخطاء، والأعمى خارج النطاق عبر وضع خطوط أساس إحصائية، وبصمات المحللات، وتأكيد OOB، مع…
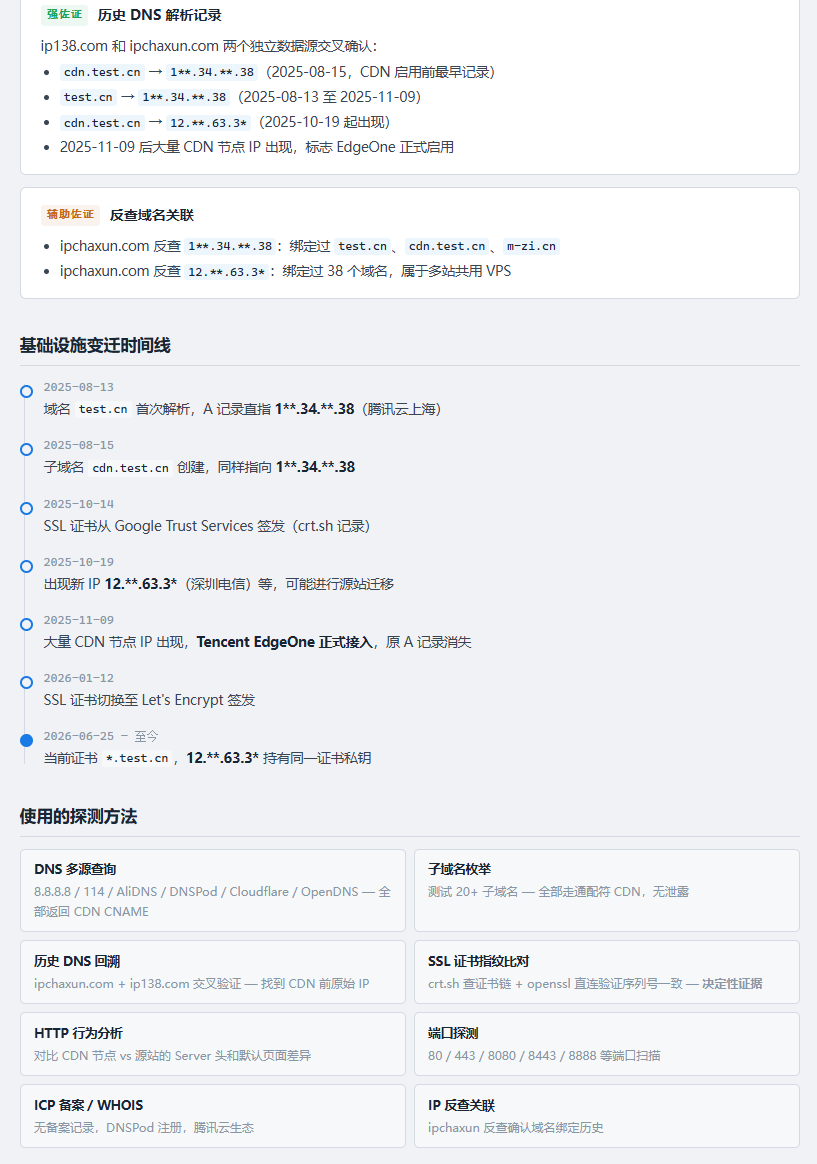 0xshe/fuck-cdn
مهارة اكتشاف عنوان IP الأصلي لـ CDN بشكل آلي لـ Claude Code تشغّل أكثر من 40 طريقة OSINT مرتبة حسب الأولوية، وتتحقق من صحة المرشحين بشكل متقاطع عبر…
 ammarion/waf-detector
🛡️ أداة عالية الأداء للكشف عن WAF و CDN. حدد طبقات الحماية (Cloudflare، Akamai، AWS، Fastly، وغيرها)، ونفّذ اختبارات الفعالية والإنفاذ باستخدام حِمل…
 mmarting/unwaf
أداة Go تكتشف بشكل سلبي عنوان IP الأصلي الحقيقي خلف WAF/CDN باستخدام مصادر OSINT متعددة، ثم تتحقق من المرشحين عبر تشابه HTML، وبصمات شهادات SSL،…
 anonmoty/xxstrike
XSStrike هو ماسح ضوئي لثغرات XSS مع ميزات مخصصة. يكتشف ثغرات XSS في تطبيقات الويب.
 nbs-system/naxsi
NAXSI هو جدار حماية لتطبيقات الويب (WAF) مفتوح المصدر وعالي الأداء ومنخفض صيانة القواعد لـ NGINX
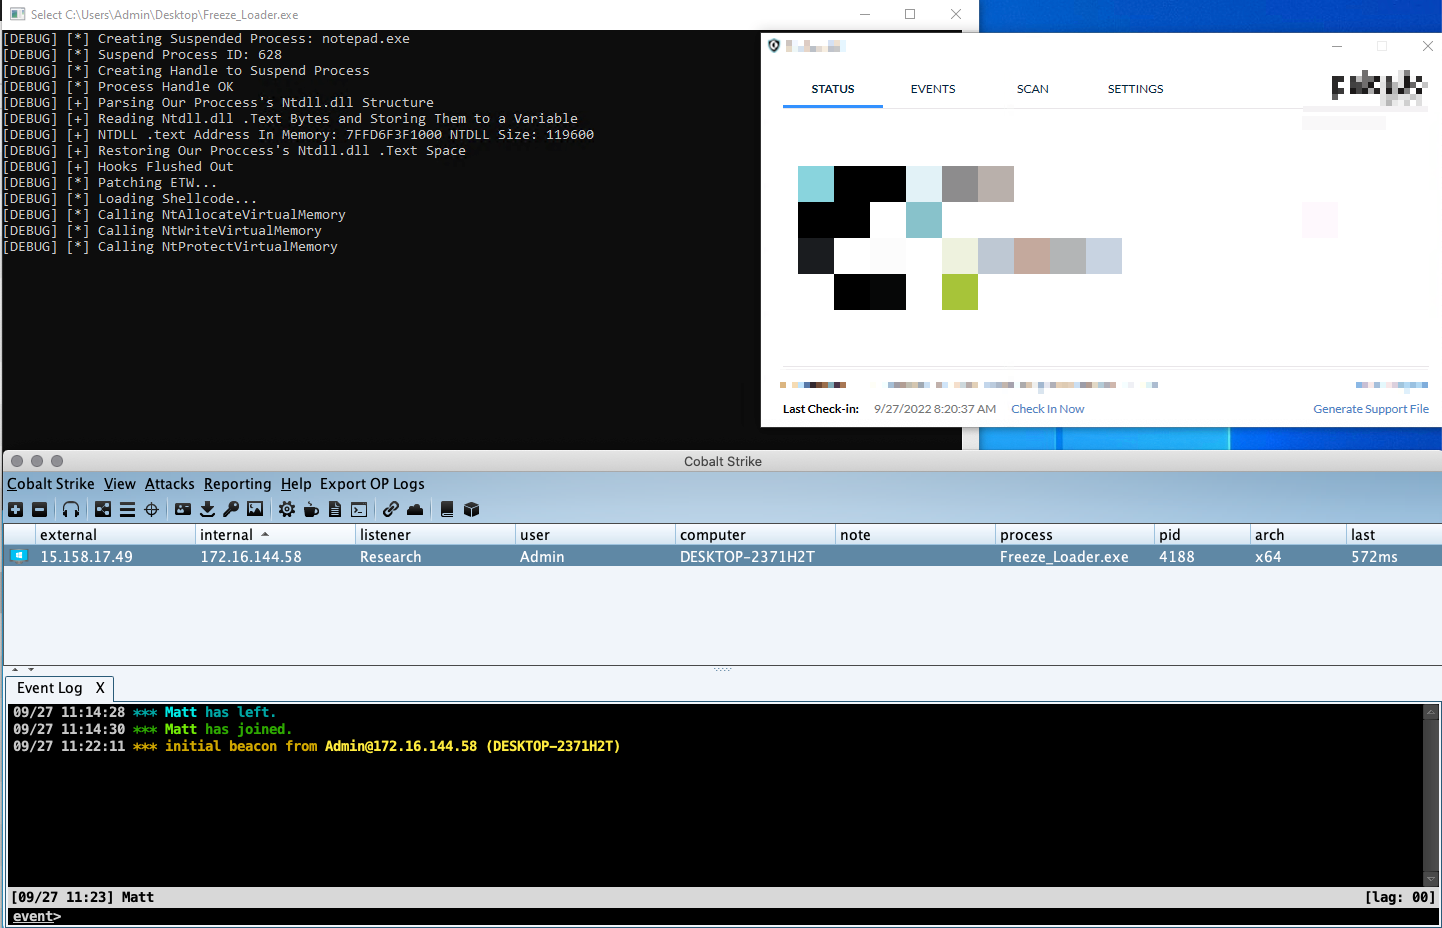 optiv/freeze
Freeze هي مجموعة أدوات حمولة (Payload) لتجاوز أنظمة EDR عبر العمليات المعلّقة واستدعاءات النظام المباشرة وطرق التنفيذ البديلة.
 clouedoc/autosqli
أداة حقن SQL تلقائية تستفيد من ~DorkNet~ Googler وDdgr وWhatWaf وsqlmap.
 fastly/ftw
إطار عمل لاختبار جدران حماية تطبيقات الويب (FTW!)
 getrektboy724/meterpwrshell
أداة آلية تولد أفضل حمولة Meterpreter Powershell

 bytereaper77/cve-2025-41373
PoC لـ CVE-2025-41373 حقن SQL مصادق عليه في Gandia Integra Total v2.1.2217.3–4.4.2236.1
 gui-ying233/cve-2025-61638
استغلال إثبات المفهوم لـ CVE-2025-61638، وهي ثغرة XSS مخزنة في Sanitizer::validateAttributes في MediaWiki. يختبر الثغرة عبر حالات wiki القابلة…
 bytereaper77/cve-2025-59342
استغلال بلغة C لـ CVE-2025-59342 ثغرة اجتياز المسار في CDN esm.sh (الإصدار 136 والإصدارات الأقدم). يحقن الحمولات عبر رأس X-Zone-Id مع تجاوز WAF ودعم…








