
 #1
 sigploiter/m3uascan
ماسح ضوئي لبروتوكول M3UA للكشف عن العقد التي تدعم Sigtran
 alexbakker/log4shell-tools
أداة تقوم بتشغيل اختبار للتحقق مما إذا كان أحد تطبيقاتك متأثرًا بالثغرات الأمنية الأخيرة في log4j: CVE-2021-44228 و CVE-2021-45046
 deadjakk/reg1c1de
أداة فحص أذونات السجل مكتوبة بلغة C# لاكتشاف سبل تصعيد الامتيازات المحتملة داخل السجل
 danialhalo/acuautomate
أداة سطر أوامر غير رسمية لـ Acunetix للاختبار الاختراقي الآلي وصيد الثغرات عبر نطاقات واسعة.
 takito1812/firestorepwn
fsp - ماسح ثغرات قاعدة بيانات Firestore باستخدام APKs
 0xdexter0us/log4j-scanner
إضافة لـ Burp لفحص ثغرة Log4Shell (CVE-2021-44228) قبل وبعد المصادقة.
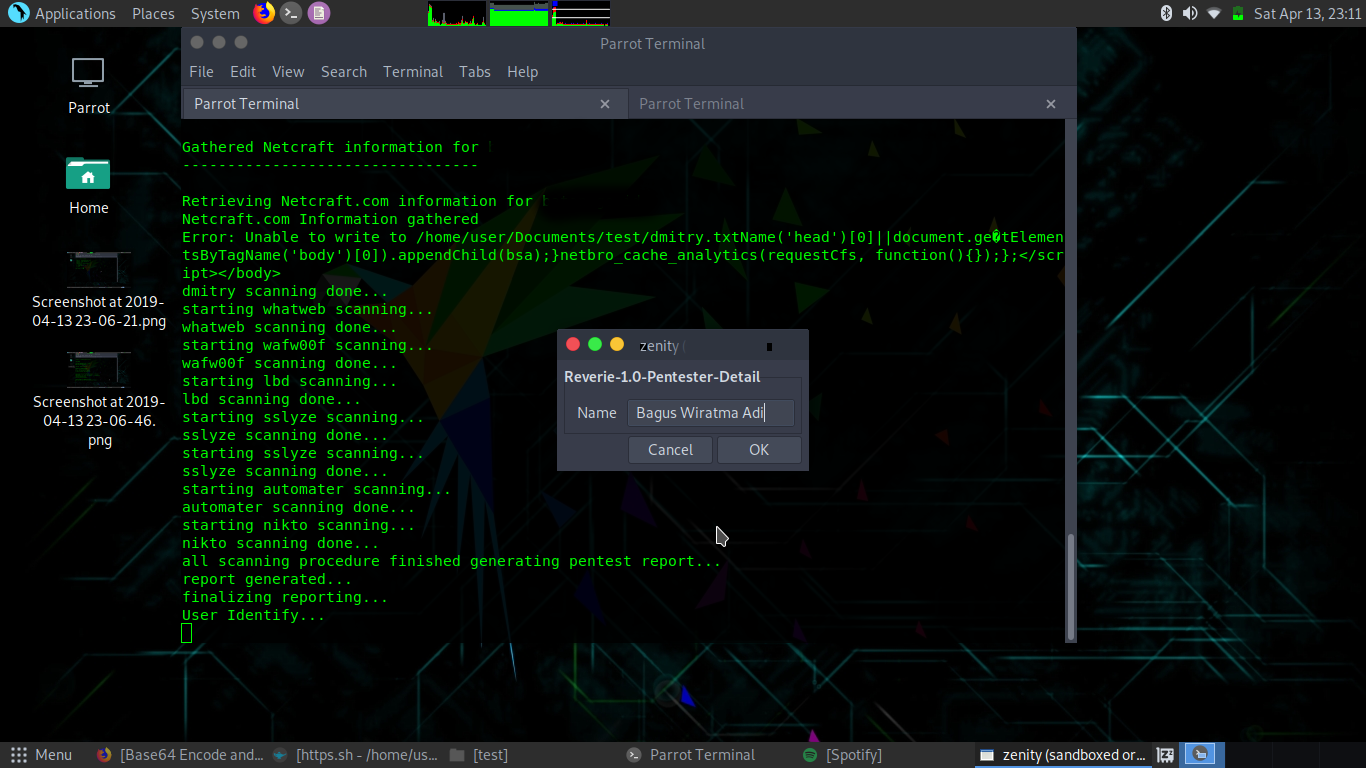 baguswiratmaadi/reverie
أدوات اختبار الاختراق الآلية المصممة لـ Parrot Linux
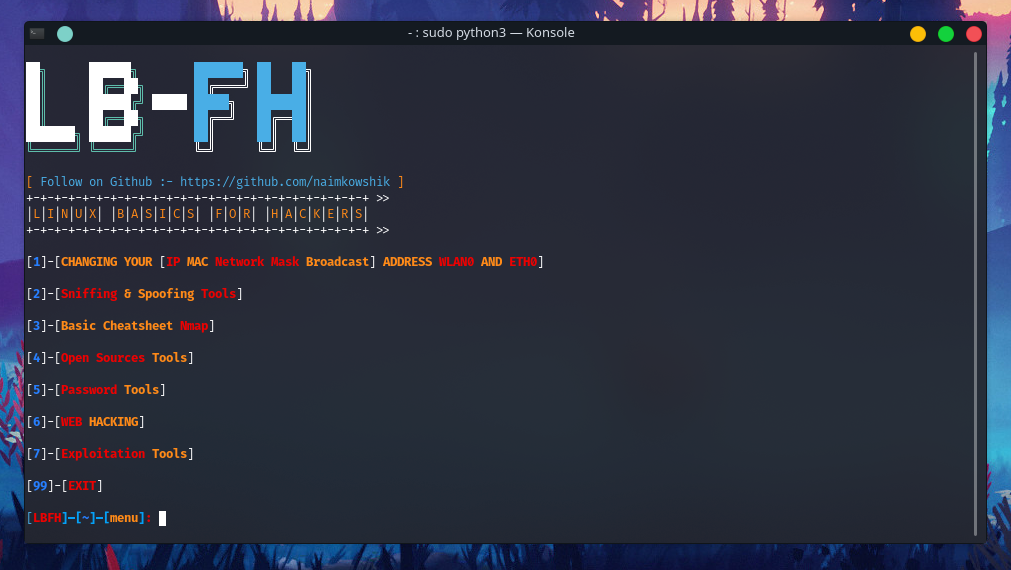 naimkowshik/lbfh
أداة شاملة لجمع المعلومات وفحص الثغرات والزحف. أداة لا غنى عنها لجميع مختبري الاختراق
 password123456/malwarescanner
ماسح ضوئي للبرامج الضارة يعتمد على التجزئة (Hash) للاستجابة للحوادث. يقوم بمسح الملفات بشكل متكرر باستخدام تجزئات البرامج الضارة المعروفة، ويدعم تعدد…
 initroot/wodat
مجموعة أدوات هجوم على قاعدة بيانات أوراكل لنظام ويندوز
 clidey/deptrust
CLI وخادم MCP يتحقق من إصدارات الحزم بحثًا عن نقاط الضعف المعروفة عبر أكثر من 14 نظامًا بيئيًا بما في ذلك npm وPyPI وcrates.io ووحدات Go النمطية…
 mfmokbel/crawlector
Crawlector هو إطار عمل لصيد التهديدات مصمم لفحص المواقع الإلكترونية بحثًا عن الكائنات الضارة.
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 matank001/moxy
Moxy هي أداة DAST مفتوحة المصدر مصممة لاختبار أمان تطبيقات الويب الحديثة. توفر واجهة سهلة الاستخدام مع قدرات وكيلة لمساعدة وأتمتة سير عمل الاختبارات…
 knightswd/nopacscan
يفحص وحدات تحكم مجال Active Directory بحثًا عن CVE-2021-42287 وCVE-2021-42278 من خلال الاستعلام عن DNS لجميع وحدات التحكم بالمجال وتحليل هياكل PAC…
 polaris64/web_exploit_detector
مكتشف الثغرات على الويب هو تطبيق Node.js يُستخدم للكشف عن الإصابات المحتملة والكود الخبيث والملفات المشبوهة في بيئات استضافة الويب
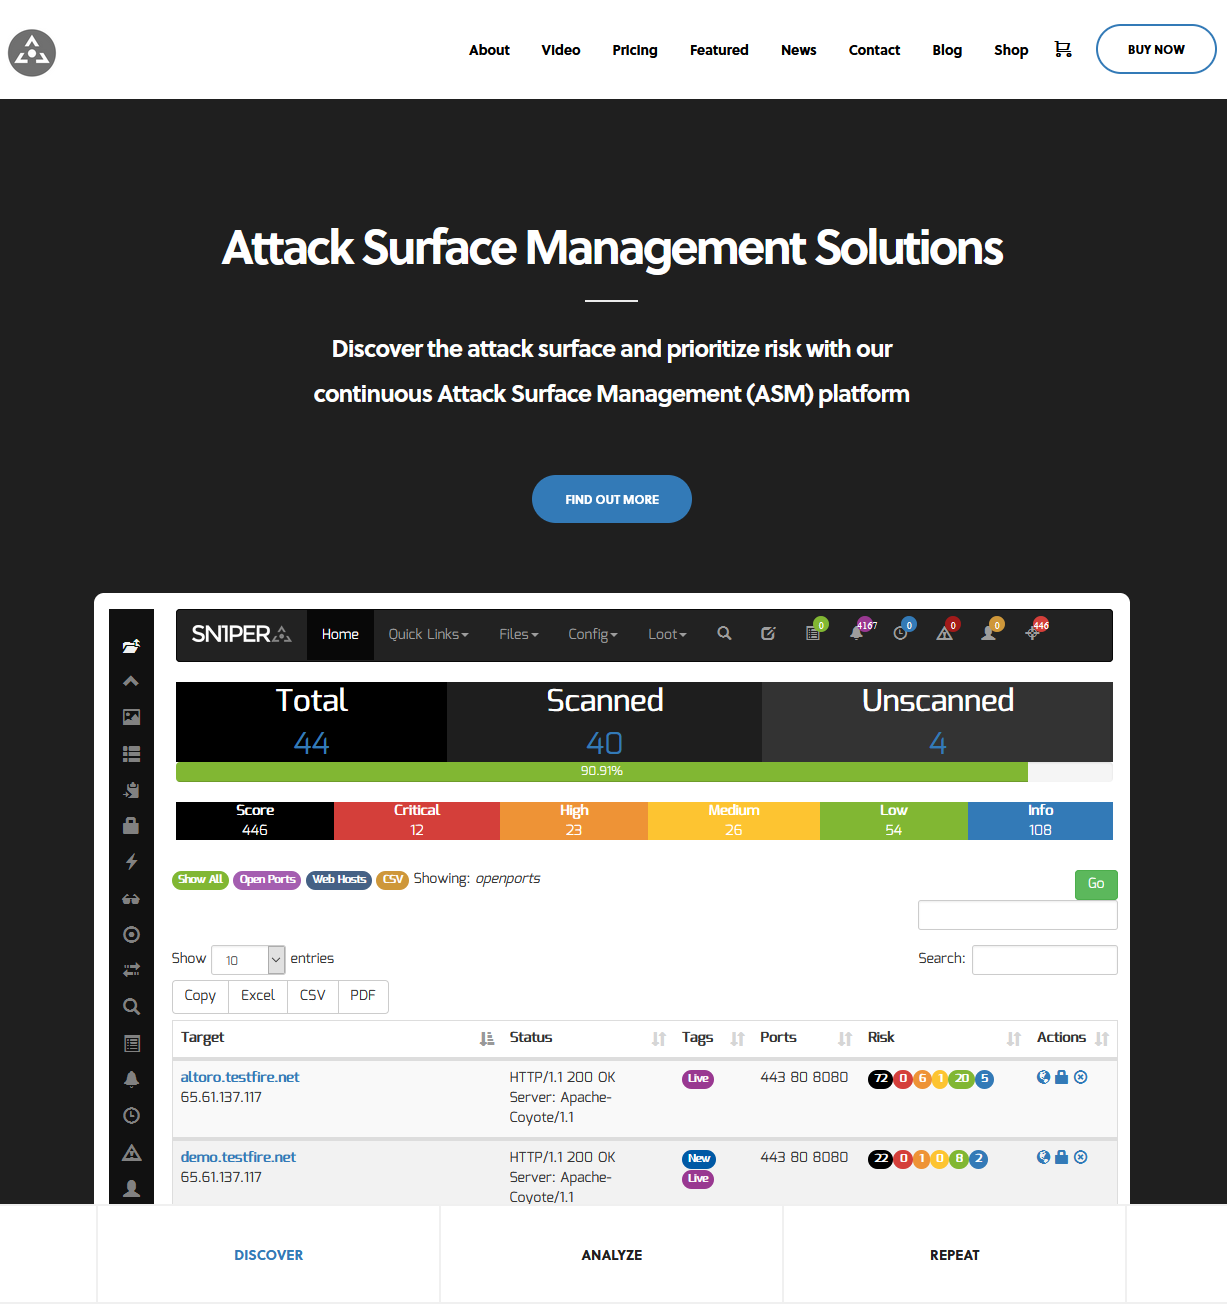 1n3/attacksurfacemanagement
اكتشف سطح الهجوم وحدد أولويات المخاطر باستخدام منصة إدارة سطح الهجوم المستمرة (ASM) الخاصة بنا - Sn1per Professional #pentest #redteam #bugbounty









