قم بتنزيله من هنا فقط، لا تثق بأماكن أخرى.
كتبه: [ TeamKurais ]-[ Twitter ] @K0WSHIK، [ GitHub ] @naimkowshik
🔖 نبذة
لقد أنشأنا هذه الأداة لأن الكثير من الأشخاص الجدد يدخلون عالم اختبار الاختراق والقرصنة الأخلاقية. وهم لا يعرفون الكثير عن الأساسيات. لذلك تم إنشاء هذه الأداة لمساعدتهم. آمل أن تشارك هذه الأداة مع أصدقائك الجدد.
[ إخلاء المسؤولية ] : هذا للاختبار فقط ولا يمكن استخدامه إلا حيث تم منح موافقة صريحة. لا تستخدم هذا لأغراض غير قانونية، انتهى.
📃 الميزات
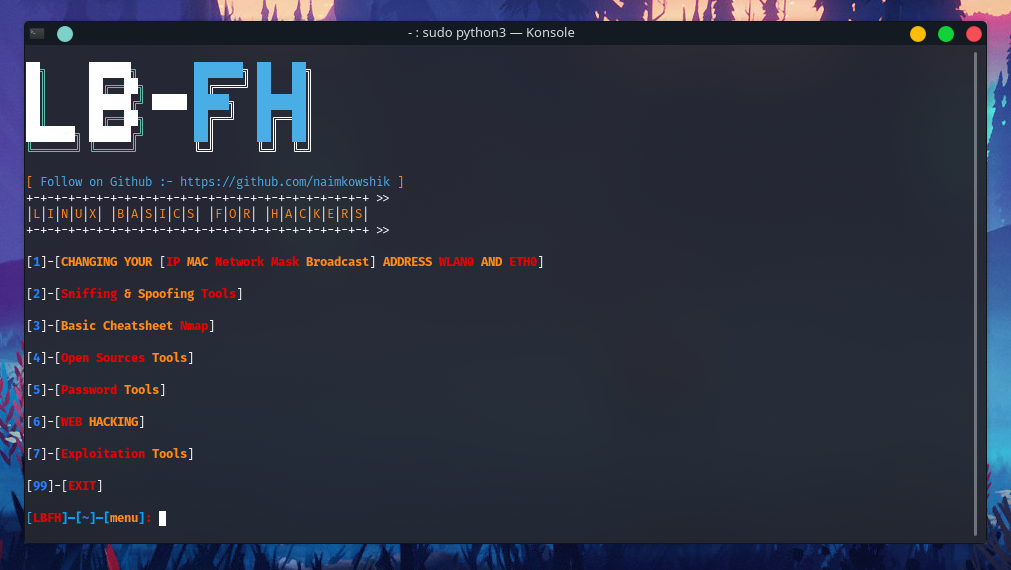
[ القائمة ] :
- تغيير عنوان [ IP Mac Network Mask Broadcast ] الخاص بـ Wlan0 و Eth0
- أدوات التنصت والانتحال
- ورقة مرجعية أساسية لـ Nmap
- أدوات مفتوحة المصدر
- أدوات كلمات المرور
- اختراق الويب
- أدوات الاستغلال
تغيير [ Ip,Mac,Mask,Broadcast ] الخاص بـ Wlan0 و Eth0 :
- تغيير عنوان IP الخاص بـ Wlan0 و Eth0
- انتحال عنوان Mac الخاص بـ Wlan0 و Eth0
- تغيير قناع الشبكة وعنوان البث الخاص بـ Wlan0 و Eth0
أدوات التنصت والانتحال :
ورقة مرجعية أساسية لـ Nmap :
- اختيار هدف Nmap
- اختيار منفذ Nmap
- أنواع فحص المنافذ في Nmap
- اكتشاف الخدمات ونظام التشغيل
- أوامر Nmap الأكثر فائدة
[ اختيار هدف Nmap ] :
- فحص عنوان IP واحد
- فحص مضيف أو موقع ويب
- فحص نطاق من عناوين IP
- فحص شبكة فرعية
- فحص قائمة عناوين IP
[ اختيار منفذ Nmap ] :
- فحص منفذ واحد
- فحص أكثر 100 منفذ شيوعًا (سريع)
- فحص جميع المنافذ (65535)
[ أنواع فحص المنافذ في Nmap ] :
- الفحص باستخدام TCP Connect
- الفحص باستخدام TCP Syn Scan (الافتراضي)
- فحص منافذ UDP
- فحص محدد - تجاهل الاكتشاف
[ اكتشاف الخدمات ونظام التشغيل ] :
- اكتشاف نظام التشغيل والخدمات
- اكتشاف الخدمات القياسي
- اكتشاف نظام التشغيل للموقع وعنوان IP
[ أوامر Nmap الأكثر فائدة ] :
- اكتشاف مضيف الموقع
- اكتشاف نظام تشغيل الموقع
- اكتشاف منافذ الموقع
- اكتشاف نطاق منافذ الموقع
- فحص ping للشبكة - سرد الأجهزة
أدوات كلمات المرور :
- مُعرّف التجزئة (Hash Identifier)
- تنزيل Rockyou.txt
أدوات مفتوحة المصدر :
- إيجاد موقع ويب بكلمة مفتاحية
- فحص بريد واحد على وسائل التواصل الاجتماعي
- فحص بريد متعدد على وسائل التواصل الاجتماعي
- إيجاد البريد من الاسم المستعار
- إيجاد البريد من أسماء مستعارة متعددة
- إيجاد رقم هاتف واحد
- إيجاد حساب باسم الهدف
اختراق الويب :
-
[ ! ]----- تلقائي -------[ ! ]
-
فحص تتبع مسار الموقع
-
استعلام Whatweb
-
استعلام Whois
-
ناسخ الموقع على متصفح دون اتصال
-
فحص الموقع باستخدام J00mscan
-
ماسح Robots.txt
-
استعلام Dns
-
Etherape = مراقب شبكة رسومي (Root)
-
اختبار Clickjacking لترويسة X Frame Options
-
جامع الروابط
-
محدّد موقع IP
-
فحص الموقع باستخدام Blue Eye
-
استعلام Shodan
-
فحص الموقع باستخدام Cmseek
-
مجموعة أدوات Xss للموقع
-
جمع معلومات عميقة للموقع باستخدام Netcraft و Dmitry
-
فحص الموقع باستخدام Red_hawk
-
اختبار الموقع باستخدام Finalrecon
-
فحص الموقع للمشرف
-
[ ! ]----- يدوي -------[ ! ]
-
droopescan
[ مجموعة أدوات Xss للموقع ] :
- اختبار Xss باستخدام Xsstrike
- هجوم Xss باستخدام Xspear
- BruteXSS
أدوات الاستغلال :
- ATSCAN
- sqlmap
- fsociety
- Commix
- Bettercap
📝 الأخطاء والتحسينات
للإبلاغ عن الأخطاء أو التحسينات، يرجى فتح issue هنا.
🎨 تم اختباره على
⏳ التثبيت
تأكد من أن apt-get لديك يعمل بشكل سليم قبل تشغيل هذا
شغّل هذا بصلاحيات الجذر (root)
$ git clone https://github.com/naimkowshik/LBFH.git
$ cd LBFH
$ chmod +x setup.py
$ python3 setup.py
$ python3 LBFH.py
📸 لقطة الشاشة


 naimkowshik/lbfh



