
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 biggerwing/cve-2019-0708-poc
CVE-2019-0708 الكشف الجماعي عن ثغرة تنفيذ التعليمات البرمجية عن بعد
 moeinfatehi/admin-panel_finder
إضافة Burp Suite تكتشف لوحات الإدارة وصفحات تسجيل الدخول المكشوفة لتطبيقات الويب والبنية التحتية. أكثر من 1,000 payload، وفق OWASP WSTG-CONF-05.
 advanced-threat-research/creosote
Creosote هو حلنا للبحث عن ثغرة tarfile الموصوفة في CVE-2007-4559.
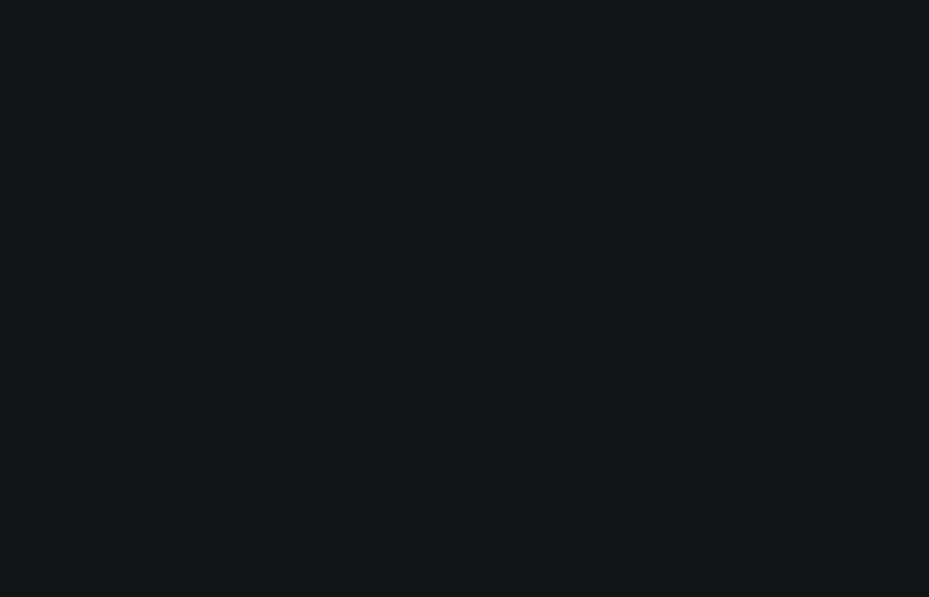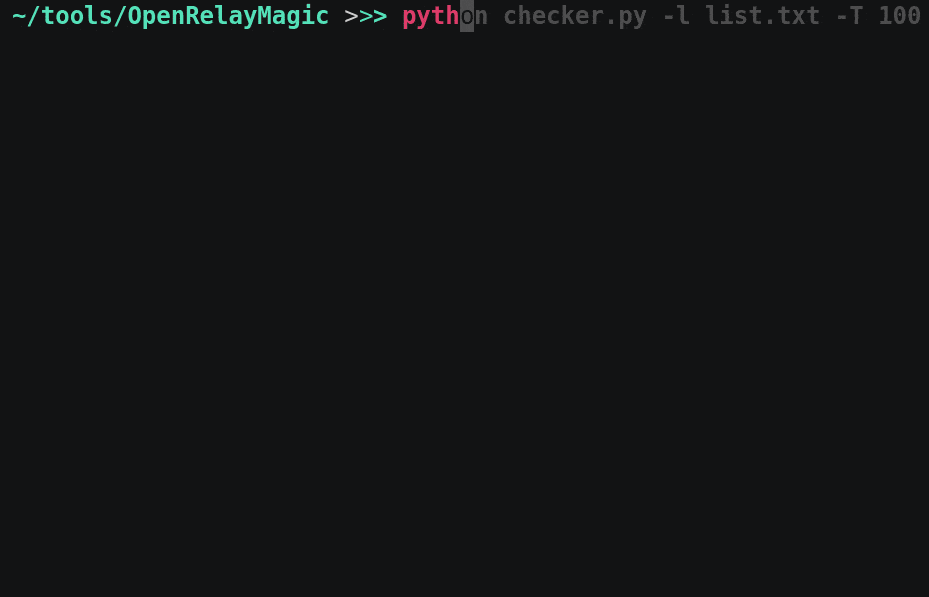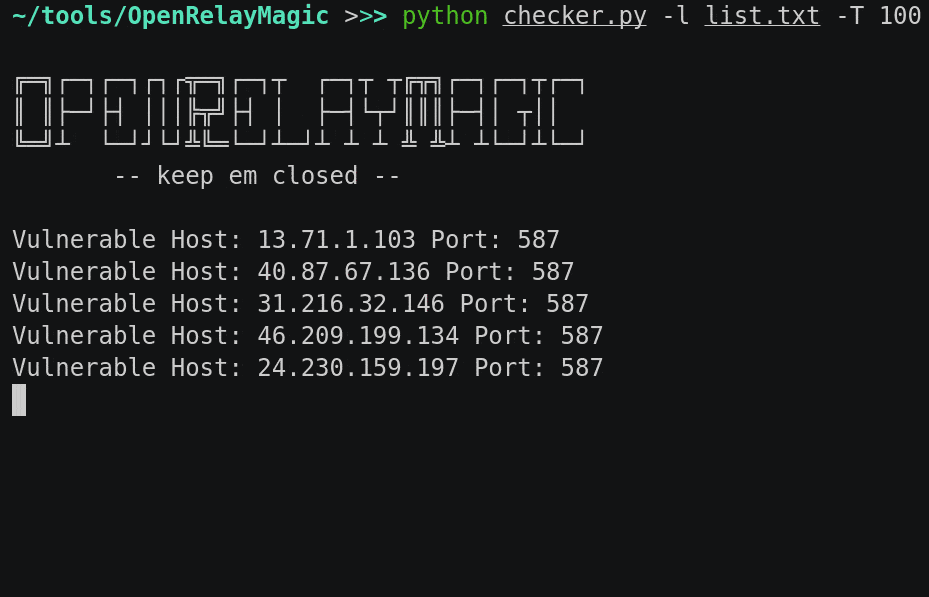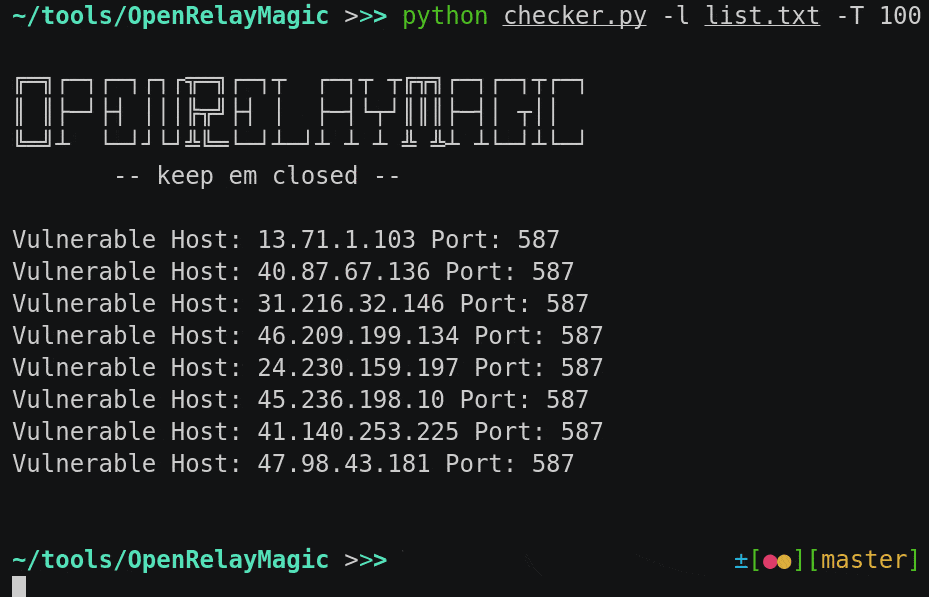 bl4ckmamb4/openrelaymagic
أداة للعثور على خوادم SMTP المعرضة للترحيل المفتوح
 infobyte/faraday_agent_dispatcher
يشغّل Faraday Agent Dispatcher أي أدوات أمنية ويرسل النتائج إلى منصة Faradaysec.
 santandersecurityresearch/corsair_scan
ماسح ضوئي آلي لتكوينات CORS الخاطئة يختبر حقن رأس Origin، وانعكاس حرف البدل، وتسرب بيانات الاعتماد عبر تطبيقات الويب وواجهات برمجة التطبيقات.
 pruzko/hakuin
إطار عمل سريع جداً وقابل للتخصيص بالكامل لتحسين وأتمتة حقن SQL الأعمى.
 zigrin-security/cakefuzzer
Cake Fuzzer هو مشروع يهدف إلى المساعدة في اكتشاف الثغرات الأمنية تلقائياً وبشكل مستمر في تطبيقات الويب التي تم إنشاؤها استناداً إلى أطر عمل محددة، مع…
 baguswiratmaadi/catnip
Cat-Nip أداة اختبار اختراق أساسية آلية - مصممة لكالي لينكس
 samhaxr/xxrf-shots
XXRF Shots - مفيد لاختبار ثغرة SSRF
 alt3kx/cve-2022-22965
أداة فحص (غير تطفلية) لثغرة Spring Framework RCE (CVE-2022-22965) عبر Nmap (NSE)
 anonkryptiquz/nextsploit
NextSploit هي أداة سطر أوامر مصممة لاكتشاف واستغلال CVE-2025-29927، وهو ثغرة أمنية في Next.js
 xcapri/subdosec
ماسح سريع ودقيق لاستيلاء على النطاقات الفرعية مع صفر نتائج إيجابية خاطئة. يكتشف النطاقات الفرعية المعرضة للخطر، ويجمع البيانات الوصفية (IP، CNAME،…
 trailofbits/brotli-checker
مهارة Claude Code وCodex لاكتشاف نسخ Brotli القابلة للاستغلال المحتمل وإرشاد إلى التحديثات الخاصة بـ CVE-2026-111497.
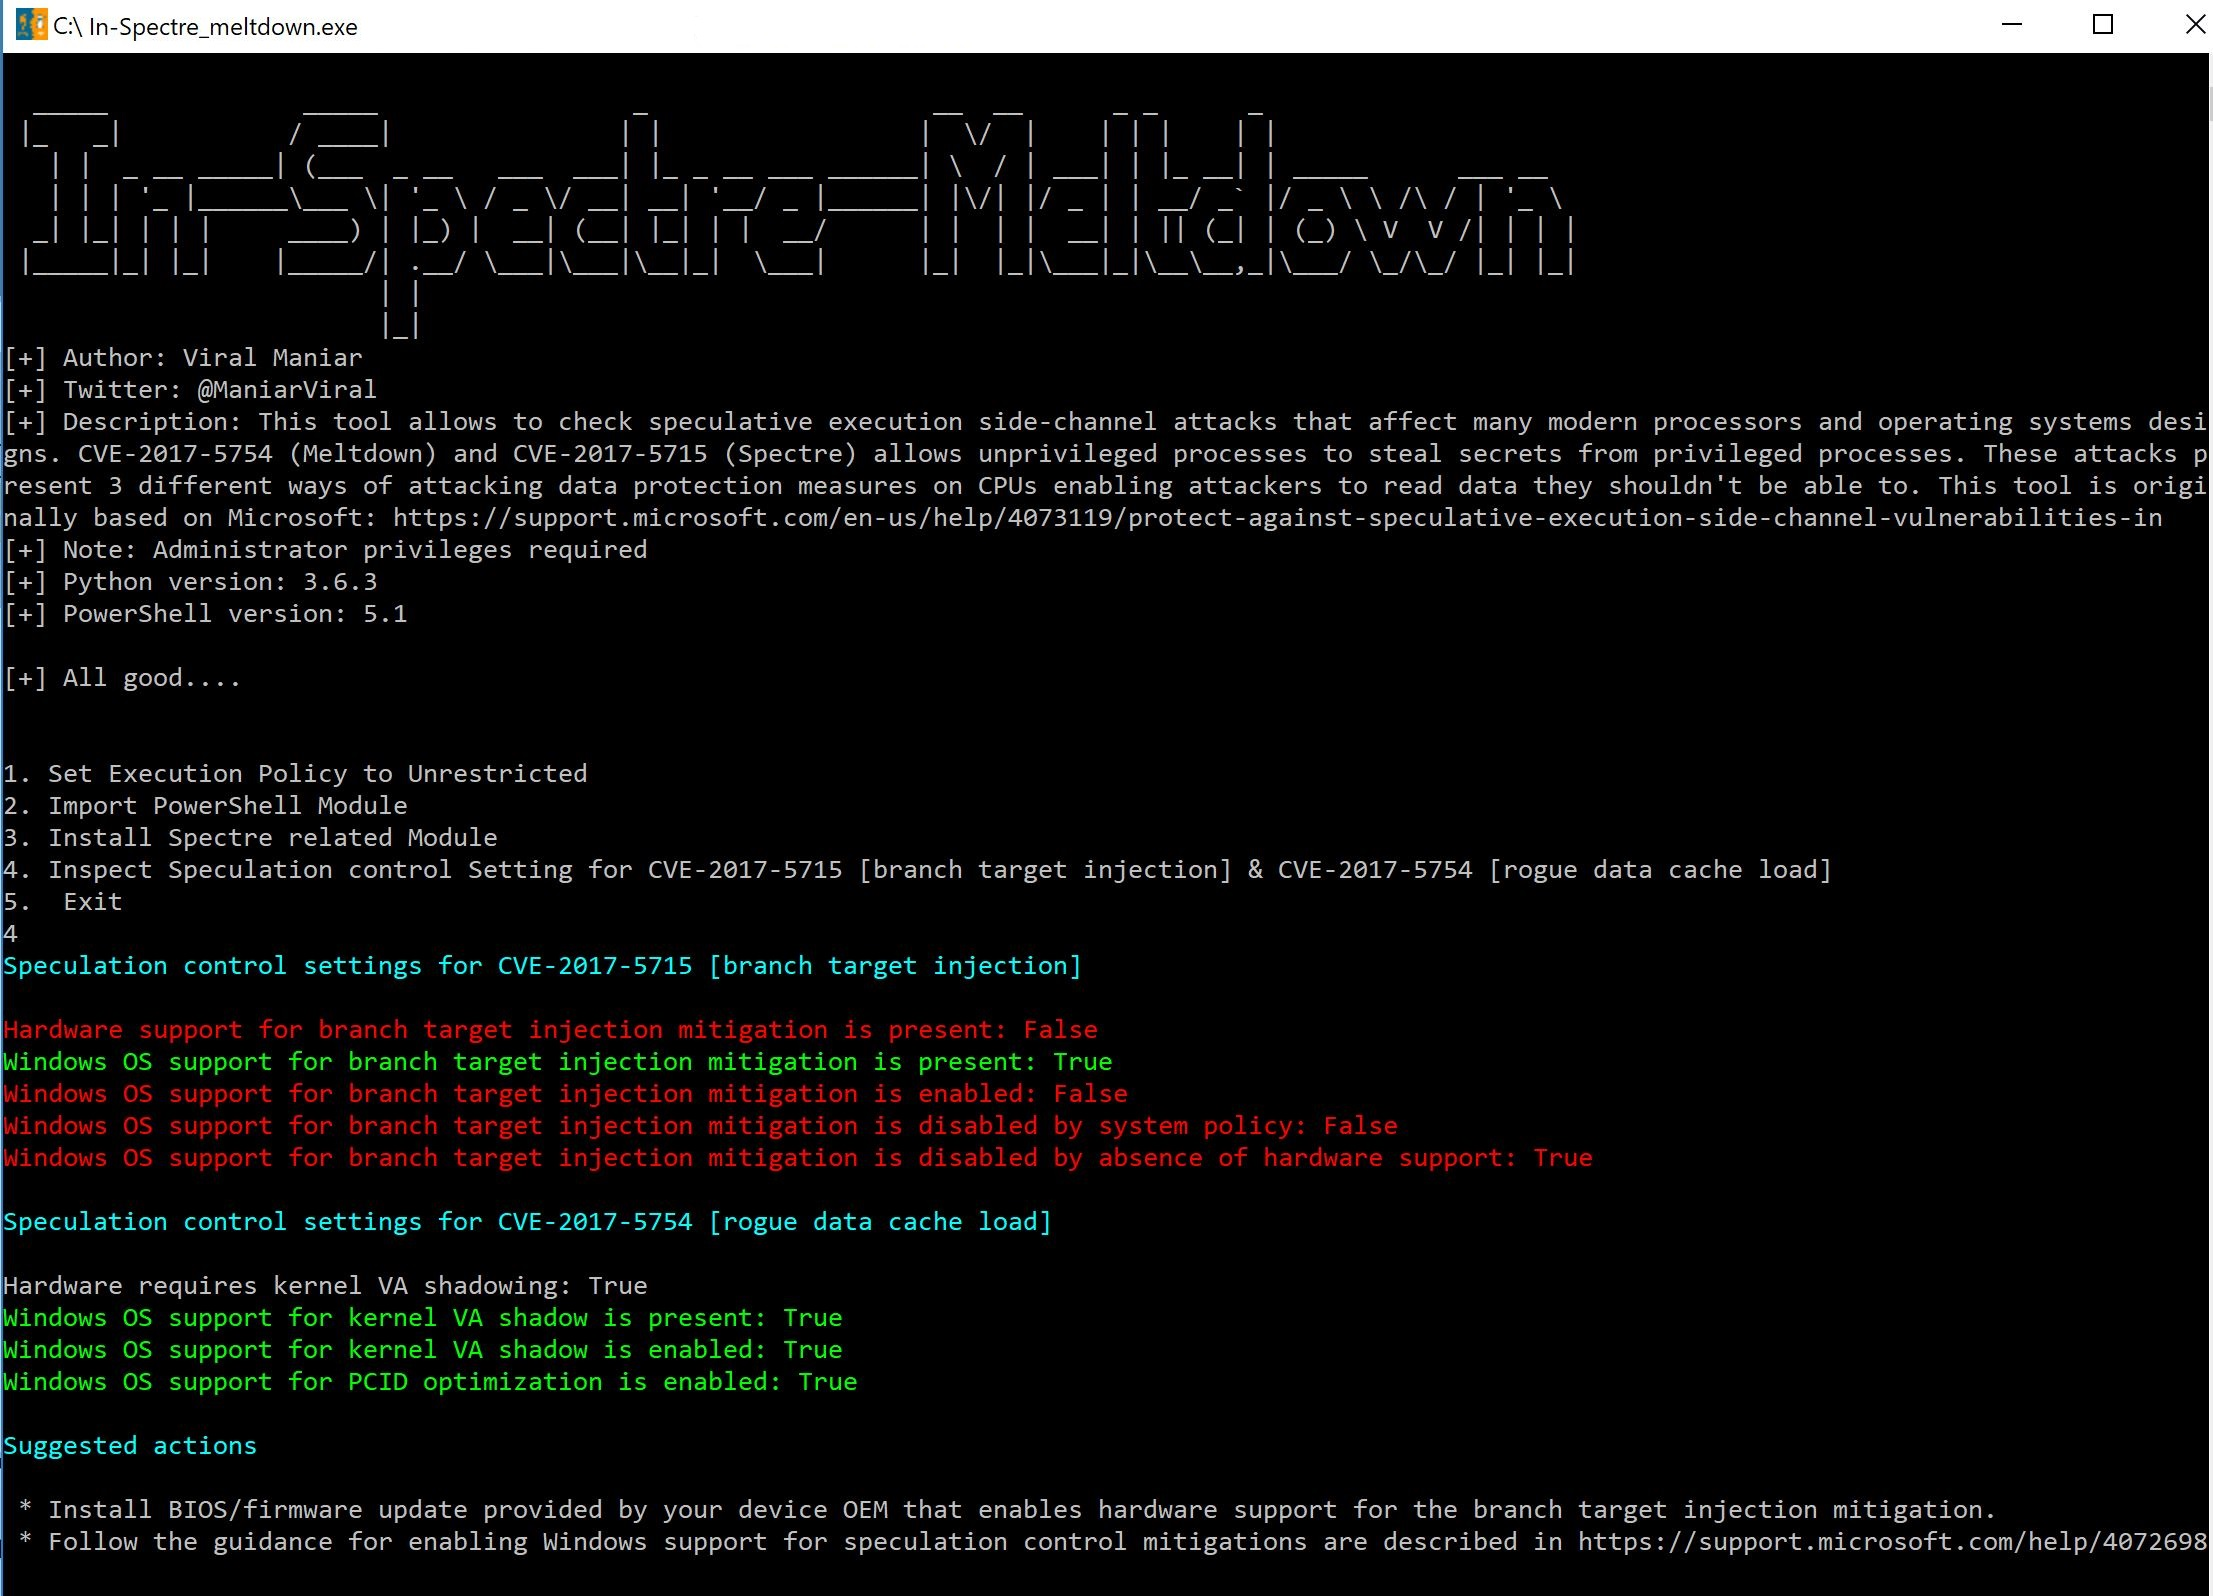 viralmaniar/in-spectre-meltdown
تتيح هذه الأداة التحقق من هجمات القنوات الجانبية لتنفيذ التخمين التي تؤثر على العديد من المعالجات الحديثة وتصميمات أنظمة التشغيل. تسمح CVE-2017-5754…
 karimhabush/cis-vsphere
أداة لتقييم توافق بيئة VMware vSphere مع معيار CIS Benchmark.
 pigyon/mcpwner
خادم بروتوكول السياق النموذجي لاكتشاف الثغرات الذاتي
 olivsec/loboguara
منصة استخبارات التهديدات السيبرانية لاكتشاف شهادات SSL، مسح النطاقات/عناوين URL، مراقبة تسرب البيانات، توليد روابط التتبع، وتجميع خلاصات التهديدات…








