
 #1
أدوات آلية لاكتشاف الثغرات الأمنية المعروفة في الأنظمة والتطبيقات.
موصى به من Kitploit

 coffeeandsecurity/dakshscra
أداة تحليل كود ثابتة مدركة للإطار لمراجعة تلقائية للكود المصدري مع قواعد خاصة بالمنصة، وتحليل التلوث، وتقدير الجهد، وخطوط أساس للكبت.
 lijiejie/log4j2_vul_local_scanner
نص برمجي محلي لاكتشاف ثغرة Log4j. افحص جميع عمليات java على مضيفك للتحقق مما إذا كانت متأثرة بثغرة تنفيذ التعليمات البرمجية عن بُعد في log4j2…
 stefan2200/aparoid
تحليل أمان تطبيقات أندرويد الثابت والديناميكي
 duriantaco/ravage
الأدلة أولاً على اختبار أمن الويب المستقل للأهداف الخاضعة للرقابة والمصرح بها. مع مختبرات قابلة للتكرار، ومسارات التدقيق، والتقارير، واختبارات مقارنة…
 gh1mau/masta-cve-2026-48907
ماسح ضوئي بلغة Python في ملف واحد لـ CVE-2026-48907 (Joomla JCE Editor RCE). يكتشف Joomla/JCE، ويجري اختبار حمولة تدخليًا تم التحقق منه رياضيًا،…
 black-scorp10/email-vulnerability-checker
أداة آلية للتحقق من تكوينات SPF و DMARC لتحديد ثغرات انتحال البريد الإلكتروني عبر نطاقات فردية أو جماعية باستخدام استعلامات DNS.
 yehia-mamdouh/xssya-v-2.0
ماسح XSS بلغة Python يؤكد حقن الحمولات المنعكسة والمشفّرة، وينفّذ الحمولات لالتقاط ملفات تعريف الارتباط، ويكتشف جدران الحماية WAF، ويختبر XST…
 dmdhrumilmistry/security-harness
إطار مراجعة أمنية تطبيقية ثابتة متعدد الوكلاء لوكلاء البرمجة بالذكاء الاصطناعي: يرسم خرائط لقواعد الأكواد، ويتقصّى فئات الثغرات، ويسلسل النتائج…
 fatguru/cve-2025-55182-scanner
ماسح سطحي غير تدخلي لـ CVE-2025-55182 (ثغرة تنفيذ الأوامر عن بُعد في مكونات خادم React). يكتشف نقاط نهاية RSC المكشوفة في تطبيقات React 19 و Next.js
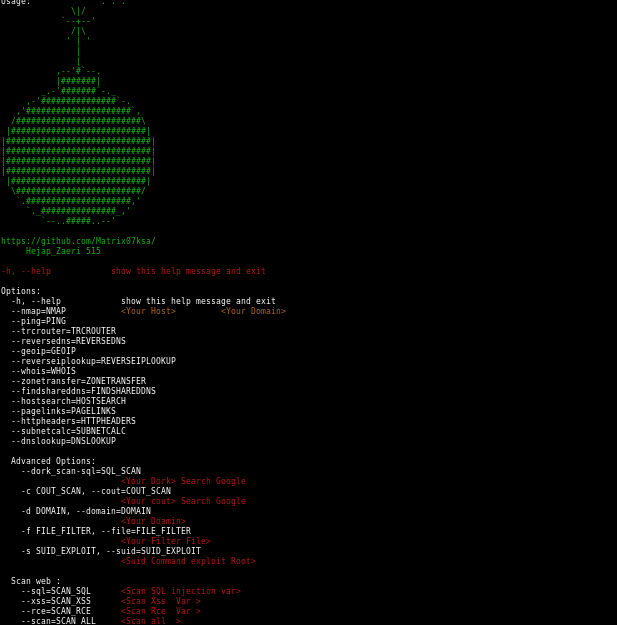 matrix07ksa/hackerinfo
معلومات هاكر أمن تطبيقات الويب
 steved3/kit_hunter
ماسح ضوئي أساسي لحزم التصيد الاحتيالي للاستضافة المخصصة وشبه المخصصة
 ifconfig-me/cve-2024-24919-bulk-scanner
CVE-2024-24919 [Check Point Security Gateway كشف المعلومات]
 momenbasel/vulnhawk
ماسح SAST مدعوم بالذكاء الاصطناعي يكتشف تجاوز المصادقة، IDOR، والأخطاء المنطقية التي يغفل عنها Semgrep/CodeQL. إجراء GitHub مجاني. يدعم Python،…
 dinotools/sslscan
SSLScan يختبر الخدمات المُفعّلة عبر SSL/TLS لاكتشاف مجموعات التشفير المدعومة
 azizaltuntas/pymap-scanner
واجهة رسومية مبنية على بايثون لأداة Nmap، توفر فحصًا سريعًا، وكشفًا مخصصًا للخدمات، ومعايير يتحكم بها المستخدم لاستطلاع الشبكات وتقييم الثغرات.
 preflightsh/preflight
أداة سطر أوامر مبنية على Go تقوم بمسح قواعد الأكواد للتأكد من جاهزيتها للإطلاق، حيث تكتشف التكوينات المفقودة، مشكلات الأمان، تسريبات الأسرار،…
 ytisf/birduster
نص بايثون متعدد الخيوط مصمم لتخمين أسماء المجلدات والملفات على خوادم الويب بقوة.








