
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/initroot/wodat
ماسحات الثغرات الأمنيةهجمات كلمات المروراختبار الاختراقأمن قواعد البيانات
GitHubinitroot/wodat

wodat

مجموعة أدوات هجوم على قاعدة بيانات أوراكل لنظام ويندوز

عرض المستودع
801948منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

wodat

أداة هجوم قاعدة بيانات أوراكل لنظام ويندوز

Follow on Twitter GitHub last commit

نسخة بسيطة من أداة هجوم قاعدة بيانات أوراكل الشهيرة (ODAT) (https://github.com/quentinhardy/odat) إلى لغة C# .Net Framework. الفضل يعود إلى https://github.com/quentinhardy/odat حيث أن الكثير من الوظائف مستمدة من كوده.

  • تنفيذ هجمات تعتمد على كلمة المرور، مثل استخدام اسم المستخدم ككلمة مرور، قائمة أسماء مستخدمين ضد كلمة مرور معينة، قائمة كلمات مرور ضد اسم مستخدم معين، وقائمة بأزواج اسم المستخدم:كلمة المرور.
  • اختبار ما إذا كانت بيانات الاعتماد/سلسلة الاتصال تعمل مع الهدف.
  • هجمات القوة العمياء لاكتشاف معرفات SID/أسماء الخدمات الصالحة.
  • اكتشاف مستمعي TNS الصالحين عبر ملف أهداف محدد أو نطاق CIDR.
  • المزيد قادم، كما آمل!

image

إخلاء المسؤولية

أنا لا أتحمل أي مسؤولية عن استخدامك للبرنامج. يتم التطوير بصفة شخصية ولا يرتبط بأي انتماء إلى جهة عملي.

طريقة الاستخدام

وسائط سطر الأوامر العامة المطلوبة هي كما يلي:

wodat.exe COMMAND ARGGUMENTS
 COMMAND (ALL,BRUTECRED,BRUTESID,BRUTESRV,TEST,DISC)
 -server:XXX.XXX.XXX.XXX -port:1520
 -sid:AS OR -srv:AS
 -user:Peter -pass:Password

لاختبار ما إذا كانت مجموعة بيانات اعتماد محددة تعمل.

wodat.exe TEST -server:XXX.XXX.XXX.XXX -port:1521 -sid:XE -user:peter -pass:pan

انظر إلى الخطوط العريضة للوحدات لمزيد من الاستخدام. ستتحقق الأداة دائمًا أولاً مما إذا كان مستمع TNS المستهدف يعمل.

الوحدات

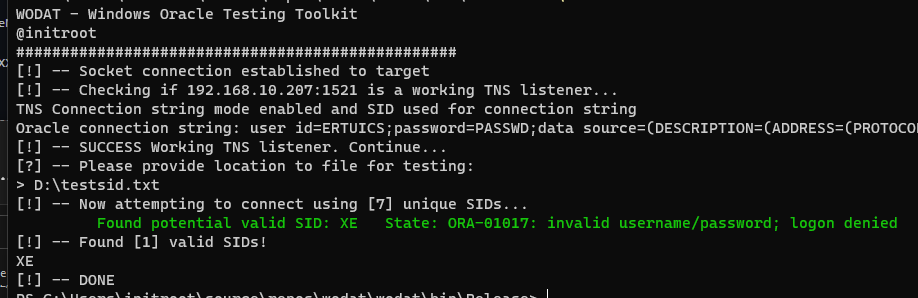
BRUTESID

تقوم الوحدة بهجوم تخمين معرف SID قائم على قائمة كلمات، وإذا لم تنجح، ستطلب هجوم قوة عمياء.

wodat.exe BRUTESID -server:XXX.XXX.XXX.XXX -port:1521
image

BRUTESRV

تقوم الوحدة بهجوم تخمين اسم الخدمة قائم على قائمة كلمات، وإذا لم تنجح، ستطلب هجوم قوة عمياء.

wodat.exe BRUTESRV -server:XXX.XXX.XXX.XXX -port:1521

BRUTECRED

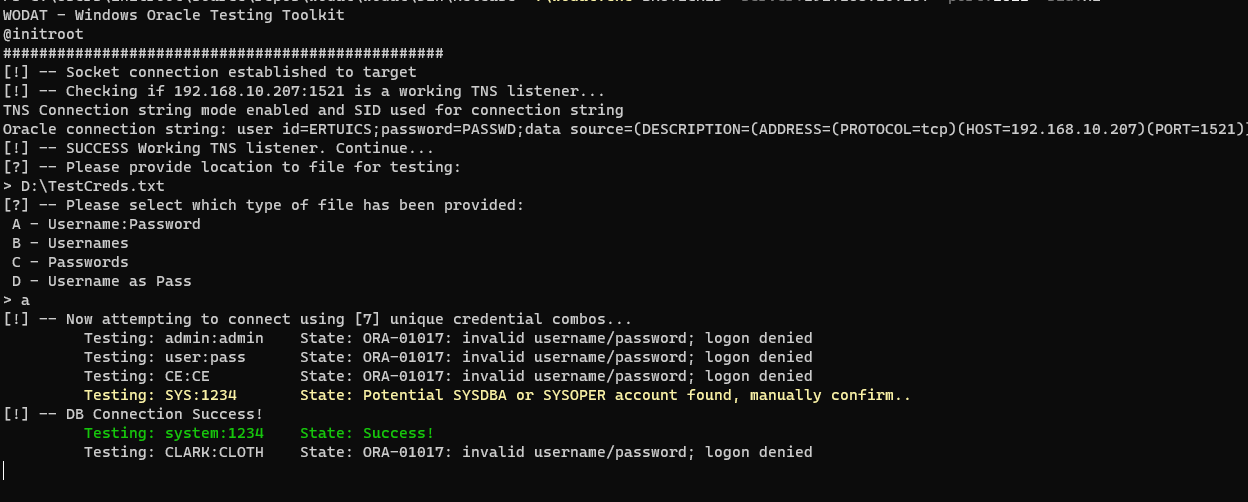
تقوم الوحدة بهجوم قائم على كلمة المرور باستخدام قائمة كلمات. الخيارات التالية متاحة:

A - قائمة بأزواج اسم المستخدم:كلمة المرور بدون توفير بيانات اعتماد في الوسائط
B - قائمة أسماء مستخدمين مع توفير كلمة المرور في الوسائط
C - قائمة كلمات مرور مع توفير اسم المستخدم في الوسائط
D - استخدام اسم المستخدم ككلمة مرور مع توفير قائمة أسماء مستخدمين

لتنفيذ هجوم أساسي مع ملف يحتوي على أزواج اسم المستخدم:كلمة المرور.

wodat.exe BRUTECRED -server:XXX.XXX.XXX.XXX -port:1521 -sid:XE
image

TEST

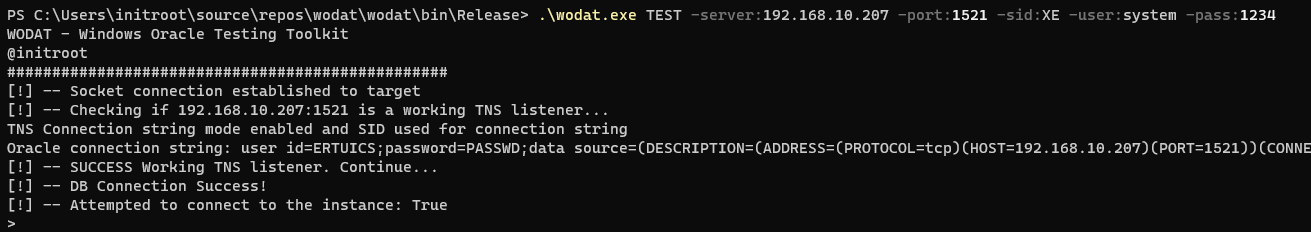
تختبر الوحدة ما إذا كانت سلسلة الاتصال المقدمة يمكنها الاتصال بنجاح.

wodat.exe TEST -server:XXX.XXX.XXX.XXX -port:1521 -sid:XE -user:peter -pass:pan
image

DISC

ستقوم الوحدة بالاكتشاف ضد نطاق CIDR محدد أو ملف يحتوي على مثيلات. ملاحظة: سيتم إرجاع المثيلات التي تحتوي على مستمعي TNS صالحين فقط. سيكون اختبار نطاق شبكة أسرع بكثير حيث يتم معالجته بالتوازي.

wodat.exe DISC

يجب تنسيق المثيلات المراد اختبارها حسب المثال أدناه في ملف targets.txt:

192.168.10.1
192.168.10.5,1521

image

ALL

لم يتم تنفيذه بعد.

RECON

لم يتم تنفيذه بعد.

الإعداد والمتطلبات

يمكنك الحصول على إصدار الإصدار الآلي من GitHub Actions أو بناؤه بنفسك باستخدام الأوامر التالية:

nuget restore wodat.sln
msbuild wodat.sln -t:rebuild -property:Configuration=Release

بعض الملاحظات العامة: يجب نسخ مكتبة Oracle.ManagedDataAccess.dll مع الملف الثنائي. أنا أبحث عن طرق لدمجها.

المهام المتبقية

  • التعامل مع اتصالات SYSDBA و SYSOPER
  • تنفيذ الوحدات المتبقية
  • التحقق من الصحة ومعالجة الأخطاء لا تزال بحاجة إلى العمل
  • إصلاح بعض الأخطاء الصغيرة المعروفة
  • إضافة خيارات للتحقق من القوائم المدمجة لمعرفات SID أو أسماء الخدمات أو بيانات الاعتماد الشائعة

سجل التغييرات

الإصدار 0.1 - مجموعة الأدوات الأساسية والوظائف الإصدار 0.2 - إصلاحات متعددة للأخطاء، تحسين اتصال المقبس، وإضافة وحدة RECON

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





