
 #1
أدوات لصياغة ومعالجة الكود منخفض المستوى الذي يتم تنفيذه بعد الاستغلال الناجح.
موصى به من Kitploit

 ohjeongwook/shellcodeemulator
مُحاكي شِل كود مكتوب بإطار Unicorn مع بيئة محاكاة تفريغ العمليات.
 exploits-forsale/themebleed
إثبات المفهوم لـ CVE-2023-38146 ("ThemeBleed")
 davidtavarez/pinky
pinky - أداة RAT المصغرة بلغة PHP (أداة الإدارة عن بُعد)
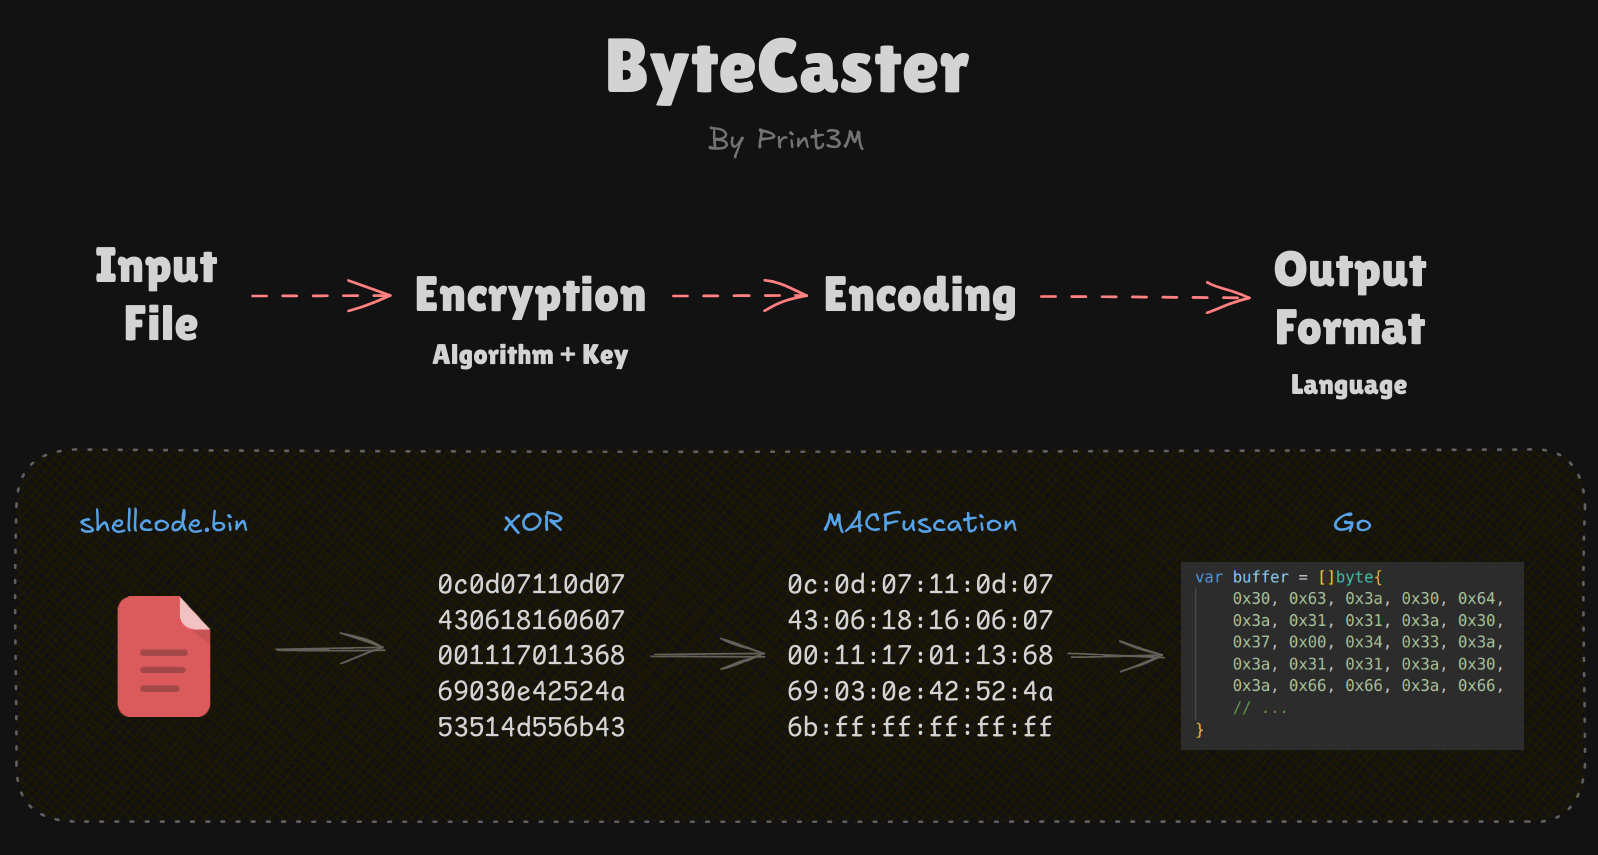 print3m/bytecaster
سكين الجيش السويسري لتشفير الحمولات (payloads)، وإخفائها (obfuscation)، وتحويلها إلى مصفوفات بايت – كل ذلك في أمر واحد (يدعم 14 صيغة إخراج)! ☢️
 hasherezade/masm_shc
أداة مساعدة لإنشاء شيل كود. تقوم بتنظيف ملف MASM الذي تم إنشاؤه بواسطة MSVC، وتقدم تلميحات لإعادة الهيكلة.

 l0n3m4n/cve-2024-6387
PoC - ثغرة تنفيذ كود عن بُعد بدون مصادقة في خادم OpenSSH (ماسح واستغلال)
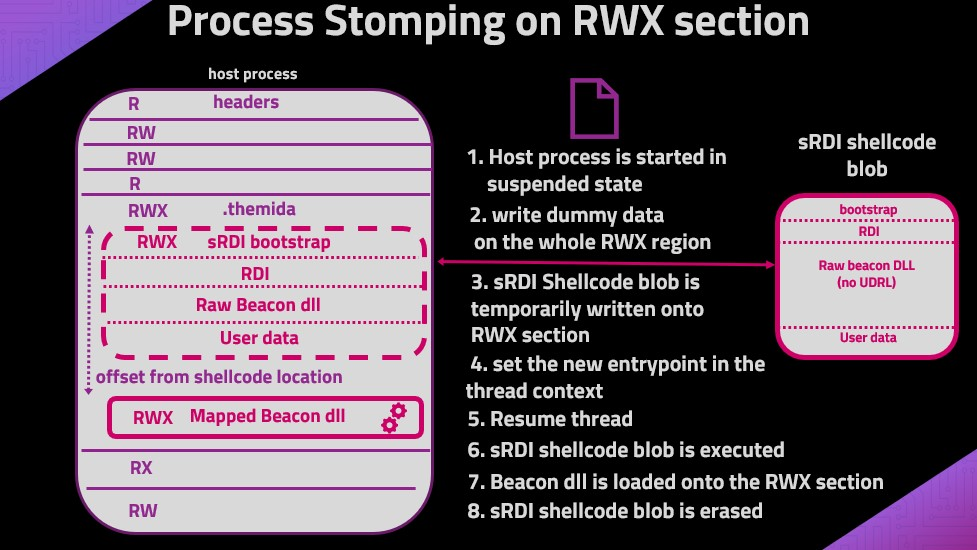 naksyn/processstomping
تنويع من ProcessOverwriting لتنفيذ شيلكود على قسم من ملف قابل للتنفيذ
 codextf2/cobaltstrike_bofloader
منفذ/إعادة تنفيذ مفتوح المصدر لـ Cobalt Strike BOF Loader كما هو.
 rek7/postshell
PostShell - شل ربط/اتصال عكسي للاستغلال اللاحق
 zznop/sploit
حزمة Go تساعد في تحليل الثنائيات والاستغلال
 ofasgard/execute-assembly-pico
PICO خاص بـ Crystal Palace يطبّق استضافة CLR لتنفيذ تجميع .NET في الذاكرة.
 malwaretech/basichook
محرك خطافات التضمين x86 (باستخدام الترامبولينات)
 youssefnoob003/sindrikit
مكتبة C أساسية لبناء قدرات هجومية موثوقة تشغيليًا
 bishopfox/asminject
نسخة معدّلة بشكل كبير من مشروع dlinject الخاص بـ David Buchanan. تحقن حمولات تعليمات التجميع الاعتباطية (أو ملفات ثنائية مُجمَّعة مسبقًا) مباشرةً في…
 licitrasimone/crystalsliver
طقم التهرب Crystal Palace لـ Sliver
 tremwil/ds3-nrssr-rce
توثيق وكود إثبات المفهوم لـ CVE-2022-24125 وCVE-2022-24126.
 iilegacyyii/datainject-bof
يختطف تنفيذ الكود عبر الكتابة فوق مؤشرات حماية تدفق التحكم في combase.dll








