

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
execute-assembly-pico — PICO خاص بـ Crystal Palace يطبّق استضافة CLR لتنفيذ تجميع .NET في الذاكرة. | Kitploit

أدوات/GitHubGitHub/ofasgard/execute-assembly-pico
شيل كودما بعد الاستغلالاختبار الاختراقالفريق الأحمرتطوير الحمولات
GitHubofasgard/execute-assembly-pico

execute-assembly-pico

PICO خاص بـ Crystal Palace يطبّق استضافة CLR لتنفيذ تجميع .NET في الذاكرة.

عرض المستودع
1421835منذ 9 أشهرتمت المراجعة من قبل Kitploit
مشاركة

PICO لتنفيذ التجميعة

PICO خاص بـ Crystal Palace يطبّق استضافة CLR أصلية لتنفيذ تجميعة .NET مرفقة في الذاكرة، باستخدام التقنية نفسها المستخدمة في مولّد شيل كود donut. يتيح لك هذا تحميل أدوات .NET مثل Rubeus أو Seatbelt من كود مستقل عن العنوان دون حفظها على القرص.
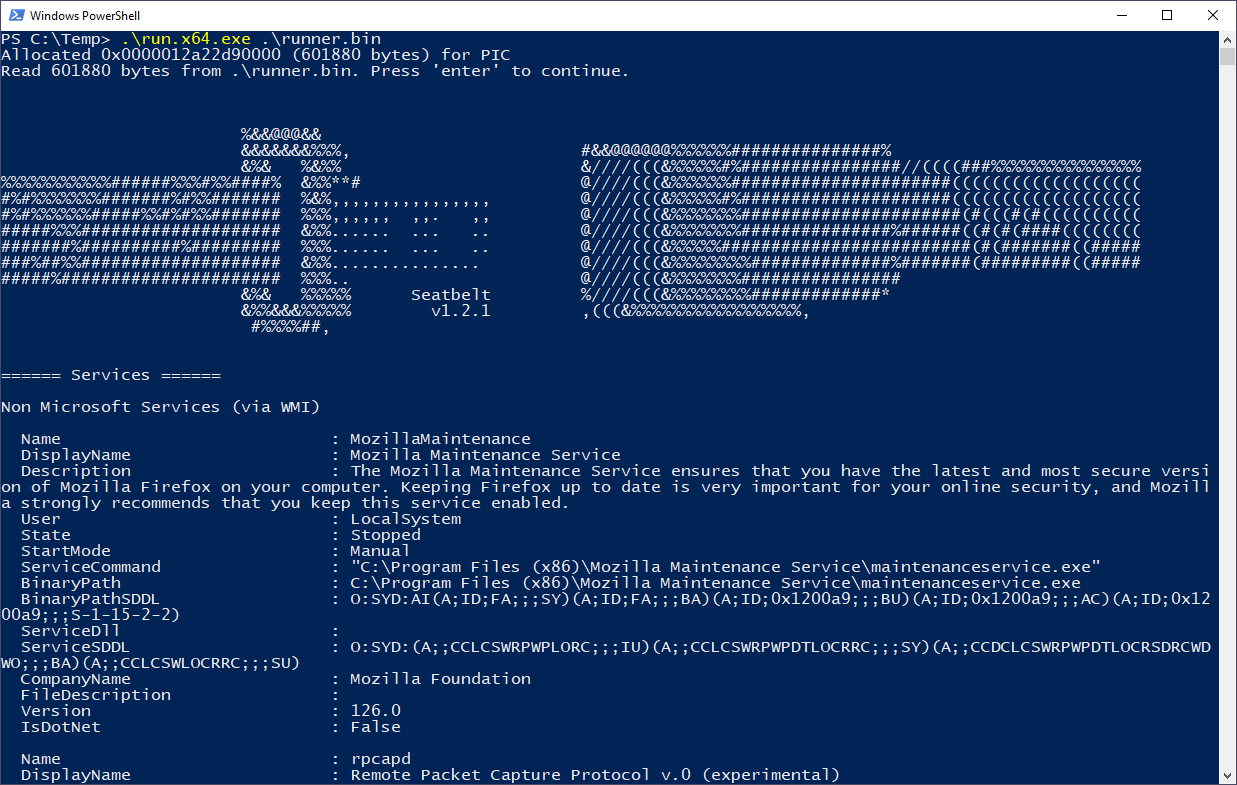
لقطة شاشة للـ PICO أثناء العمل، تنفيذ تجميعة Seatbelt مرفقة

البناء

ستحتاج إلى MinGW GCC، وأداة zip، وملفات CPL القابلة للتنفيذ اللازمة لربط المشروع. عدّل config.spec لتحديد تجميعة .NET التي تريد ربطها بالمشروع ووسائط سطر الأوامر التي تريد تمريرها. عدّل Makefile لتحديد موقع crystalpalace.jar.

لبناء الـ PICO بمفرده (كملف COFF)، شغّل make pico. لبناء المُشغّل النموذجي وربطه مع الـ PICO، شغّل make runner.

يُكتب المُشغّل النموذجي إلى out/runner.bin. يستدعي التكوين الافتراضي تجميعة Rubeus مرفقة لتنفيذ «asktgt» مع بعض بيانات الاعتماد الوهمية العامة عند تشغيله:

لقطة شاشة للـ PICO أثناء العمل، تنفيذ تجميعة Rubeus مرفقة

استخدام الـ PICO

التوقيع الخاص بنقطة دخول الـ PICO هو:

HRESULT (*EXECUTE_ASSEMBLY_PICO)(char *assembly, size_t assembly_len, WCHAR *argv[], int argc);

يجب أن تحتوي الوسيطتان الأوليان على مؤشر إلى تجميعة .NET خام وحجمها. أما الوسيطتان الأخريان فتُستخدمان لتمرير معاملات نصية إلى التجميعة عند استدعائها.

التقاط المخرجات

يعمل هذا الـ PICO فقط على استدعاء التجميعة مع الوسائط التي قدمتها، ولا يحاول التقاط المخرجات.

إذا كنت بحاجة إلى توفير مدخلات عبر STDIN أو التقاط المخرجات من STDOUT، فيجب عليك تعديل المُحمِّل لديك لاستخدام استدعاءات WIN32 API مثل CreatePipe() وSetStdHandle() وربط أجهزة الإدخال/الإخراج القياسية في عمليتك بأنبوب مجهول (anonymous pipe). بعدها يمكنك القراءة منه والكتابة إليه كالمعتاد.

الاعتمادات

  • بفضل Raphael Mudge على Crystal Palace وLibTCG.
  • بفضل XPNSec على هذه الـ gist التي ساعدتني في فهم العملية الأساسية لاستضافة CLR.
  • بفضل TheWover على مولّد/مُحمِّل Donut. لقد رجعت بشكل موسّع إلى تنفيذه للتجميعة في الذاكرة واستخدمت clr.h مباشرةً في الـ PICO.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






