
 #1
أدوات لصياغة ومعالجة الكود منخفض المستوى الذي يتم تنفيذه بعد الاستغلال الناجح.
موصى به من Kitploit

 rad9800/pmd
دورة عملية لتطوير البرمجيات الخبيثة لنظام ويندوز: تجزئة API، التحميل الجانبي لملفات DLL، تنفيذ الشيل كود (shellcode)، التلاعب بملفات PE، استضافة…
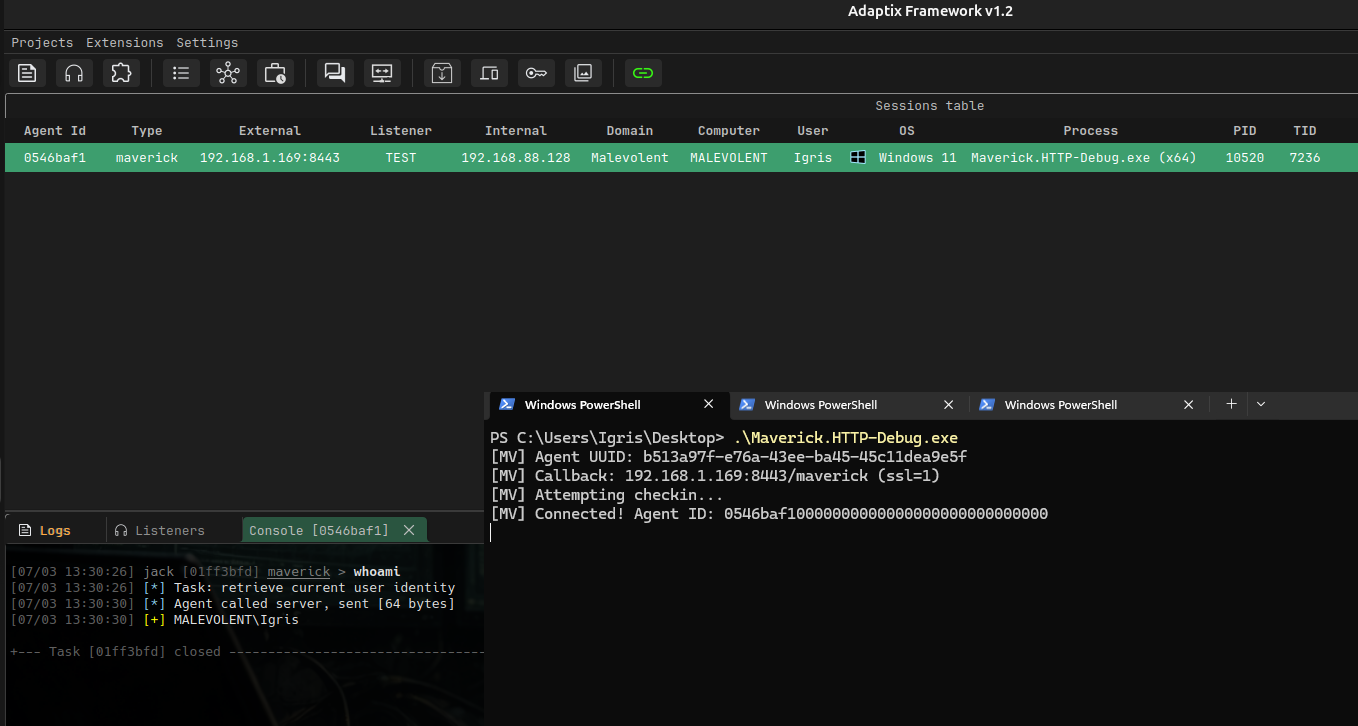 blacksnufkin/maverick
وكيل Adaptix C2 باستخدام رابط Crystal Palace PIC ونظام وحدات PICO
 zcutlip/bowcaster
إطار عمل لتطوير الاستغلالات مبني على لغة بايثون، يتضمن حمولات (payloads) ومشفّرات (encoders) وخوادم اتصال عكسي (connect-back servers)، مركّز على بنية…
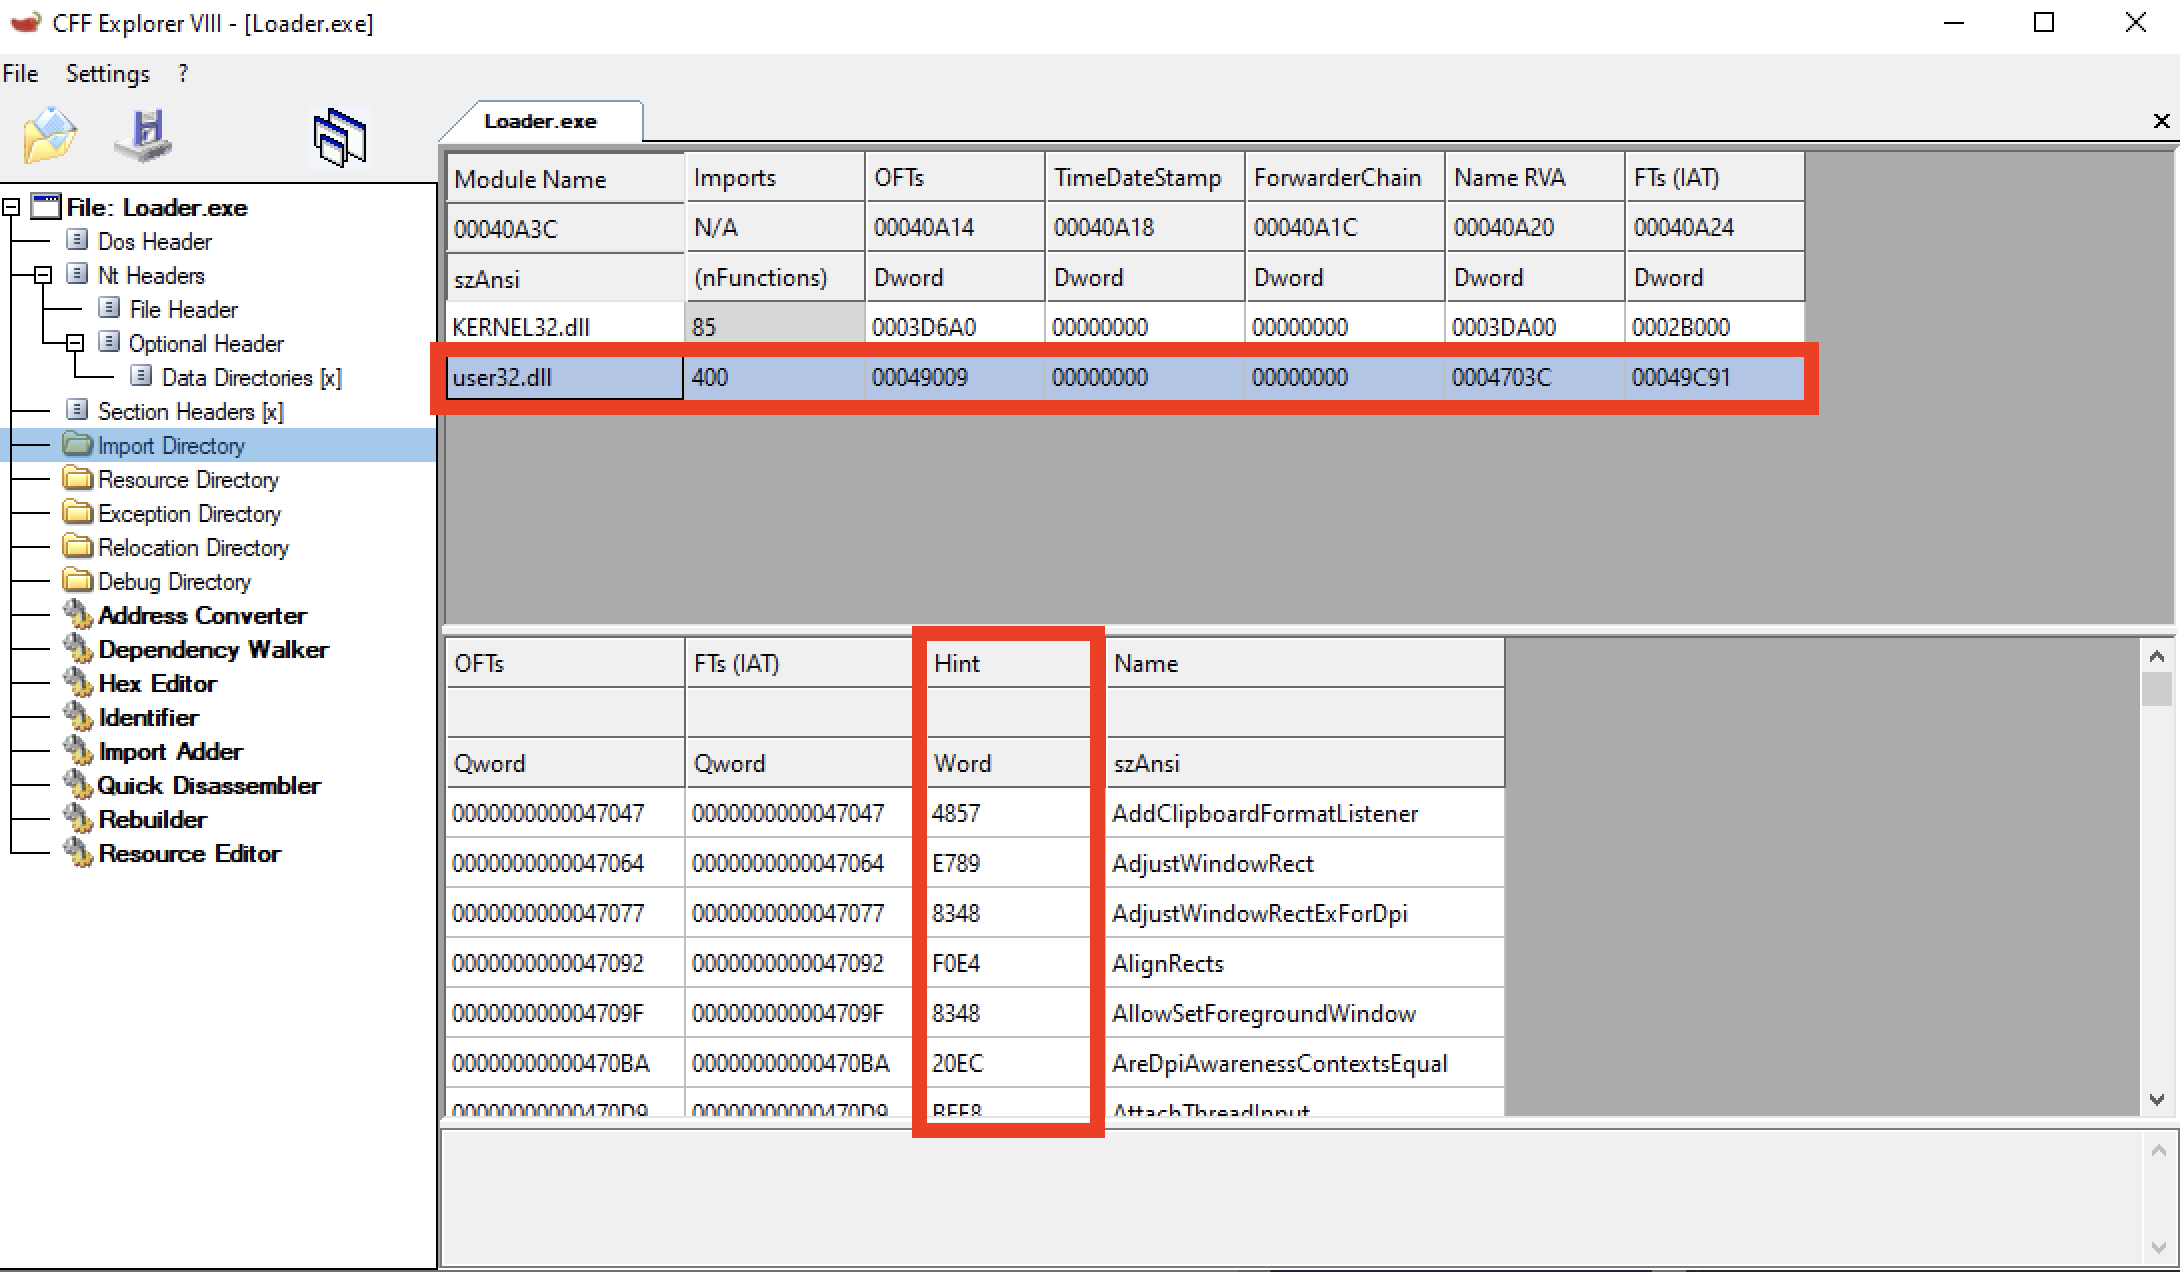 frkngksl/hintinject
مشروع إثبات مفهوم (PoC) لتضمين شيل كود (shellcode) في جدول التلميحات/الأسماء (Hint/Name Table)
 checkpointsw/vectoredoverloading
تقنية حقن PE محلية باستخدام نقاط توقف الأجهزة ومعالجة الاستثناءات الموجهة للتلاعب بتحميل DLL وتنفيذ حمولات تعسفية، كما لوحظ في برنامج KidKadi الضار.
 icyguider/nimcrypt
مشفر PE مكتوب بلغة Nim
 klezvirus/rpcproxyinvoke
مكتبة POC بسيطة لتنفيذ استدعاءات عشوائية عبر تمريرها عبر NdrServerCall2 أو ما شابه
 blacksnufkin/rusty-playground
بعض برامج Rust التي كتبتها أثناء تعلم تطوير البرمجيات الخبيثة
 epotseluevskaya/aspx_webshell_coffloader
ASPX web shell مع محمل COFF لتنفيذ Beacon Object Files (BOFs) على الخوادم المستهدفة عبر عميل Python شبه تفاعلي، مصمم لاختبار الاختراق المصرح به.
 struppigel/hedgehog-tools
مجموعة من السكريبتات لتحليل البرامج الضارة، وإزالة التعتيم، واستخراج الإعدادات. تدعم التحليل الثابت، وفك التغليف، وتحويل شيلكود، واستخراج C2 لعائلات…
 exodusintel/cve-2019-0808
استغلال Win32k بواسطة Grant Willcox
 enkomio/brokenflow
PoC بسيط لاستدعاء شيلكود مشفر باستخدام استدعاء مخفي
 bohops/dynamicdotnet
مجموعة من مقاطع التعليمات البرمجية المختلفة والمتنوعة التي تستفيد من أساليب العمل الديناميكية في .NET
 connormcgarr/eatguard
تنفيذ إجراء تخفيف لحماية جدول عناوين التصدير، مثل تصفية عناوين التصدير (Export Address Filtering - EAF)
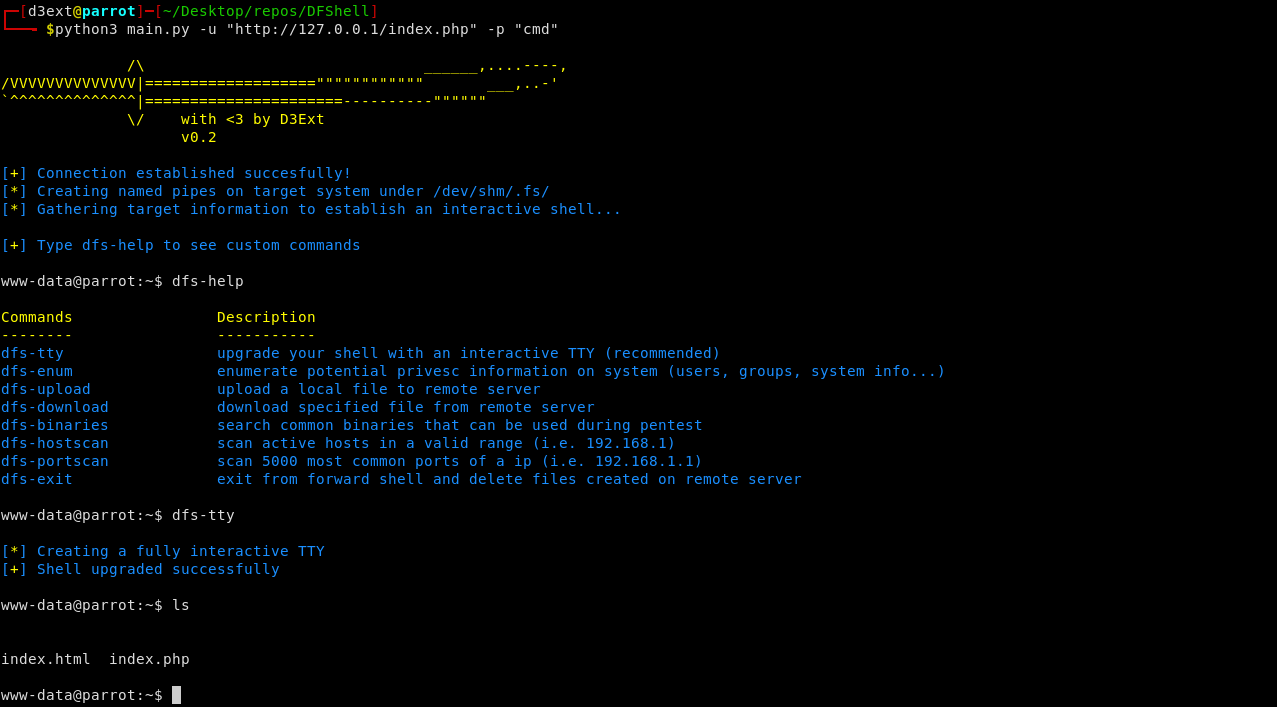 d3ext/dfshell
أداة forward shell مبنية بلغة Python تنشئ شل تفاعلية تشبه TTY عبر HTTP باستخدام named pipes، ما يتيح تنفيذ الأوامر على أهداف firewalled دون اتصالات…
 wetw0rk/exploit-development
CVE-2020-8012, CVE-2016-10709, CVE-2017-17099, CVE-2017-18047, CVE-2019-1003000, CVE-2018-1999002
 secnn/springframework_cve-2022-22965_rce
SpringFramework ثغرة تنفيذ التعليمات البرمجية عن بُعد CVE-2022-22965








