

pinky - أداة RAT المصغرة بلغة PHP (أداة الإدارة عن بُعد)
رفع شل ويب هو دائمًا الخطوة التالية بعد استغلال ثغرة ويب، لكن خدمات مثل Cloudflare والجيل الجديد من جدران الحماية تقوم بعمل ممتاز في منع المهاجمين من تشغيل الأوامر على الهدف عبر HTTP أو HTTPS. من ناحية أخرى، يمكن استغلال سياسات تصفية المحتوى النصي وتطبيقات القوائم البيضاء بسهولة بأقل جهد، وpinky هي إثبات مفهوم لذلك.
أولاً، pinky يحاول العثور على الدالة المُمكَّنة لتشغيل أوامر النظام؛ بعد العثور على أفضل دالة PHP، يتم تشفير كل الاتصالات، حتى لو كان جدار الحماية مُمكَّنًا من قراءة الحركة المرورية، فلن يتمكن من تحديد ما إذا كان النشاط ضارًا أم لا. أيضًا، pinky قادر على التواصل عبر أي نوع من البروكسي. بالإضافة إلى ذلك، نحتاج إلى إرسال مصادقة أساسية (غير آمنة تمامًا، أعلم!) لتجنب تواصل الآخرين مع وكيل pinky.
$ git clone [email protected]:davidtavarez/pinky.git
Cloning into 'pinky'...
remote: Counting objects: 223, done.
remote: Compressing objects: 100% (79/79), done.
remote: Total 223 (delta 54), reused 72 (delta 27), pack-reused 103
Receiving objects: 100% (223/223), 385.73 KiB | 73.00 KiB/s, done.
Resolving deltas: 100% (101/101), done.

$ cd pinky

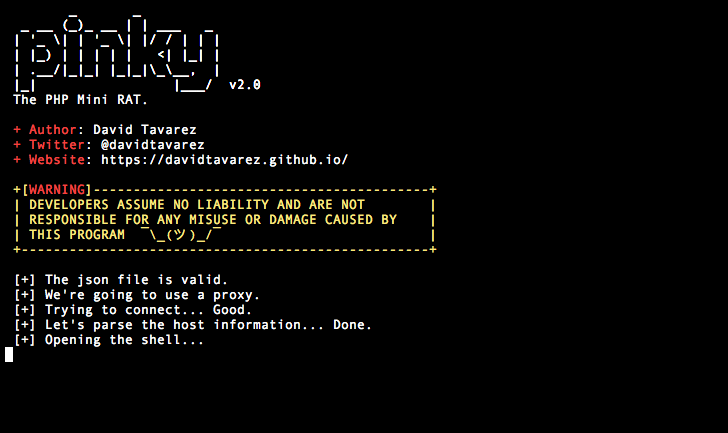
$ php pinky.php
        _       _
  _ __ (_)_ __ | | ___   _
 | '_ \| | '_ \| |/ / | | |
 | |_) | | | | |   <| |_| |
 | .__/|_|_| |_|_|\_\__,  |
 |_|                 |___/  v2.0
 The PHP Mini RAT.

 + Author: David Tavarez
 + Twitter: @davidtavarez
 + Website: https://davidtavarez.github.io/

 +[WARNING]------------------------------------------+
 | لا يتحمل المطورون أي مسؤولية ولا يكونون مسؤولين   |
 | عن أي إساءة استخدام أو ضرر يسببه هذا البرنامج     |
 |  ¯\_(ツ)_/¯                                       |
 +---------------------------------------------------+

 [-] أحتاج ملف JSON يحتوي على الإعدادات.
أولاً، استغل الثغرة التي تم اكتشافها على الهدف.
الآن، نحن مستعدون لإنشاء وكيلنا باستخدام المولد المدمج بهذا الشكل:

أنا أستخدم Obfuscator-Class من Pierre-Henry Soria لتعتيم الوكيل لأن النتائج جيدة جدًا.

بعد إنشاء الوكيل، نحتاج إلى رفعه على الجهاز الهدف ولصق عنوان URL في ملف JSON الذي تم إنشاؤه سابقًا. إذا أردنا (ويجب علينا) استخدام بروكسي SOCKS5، نحتاج إلى إضافة الإعدادات:
{
  "key":"[KEY]",
  "url":"[URL]",
  "login":{
    "username":"[LOGIN]",
    "password":"[PASSWORD]"
  },
  "proxy":{
    "ip":"127.0.0.1",
    "port":9150,
    "type":"SOCKS5"
  },
  "cookies": "[COOKIES]"
}
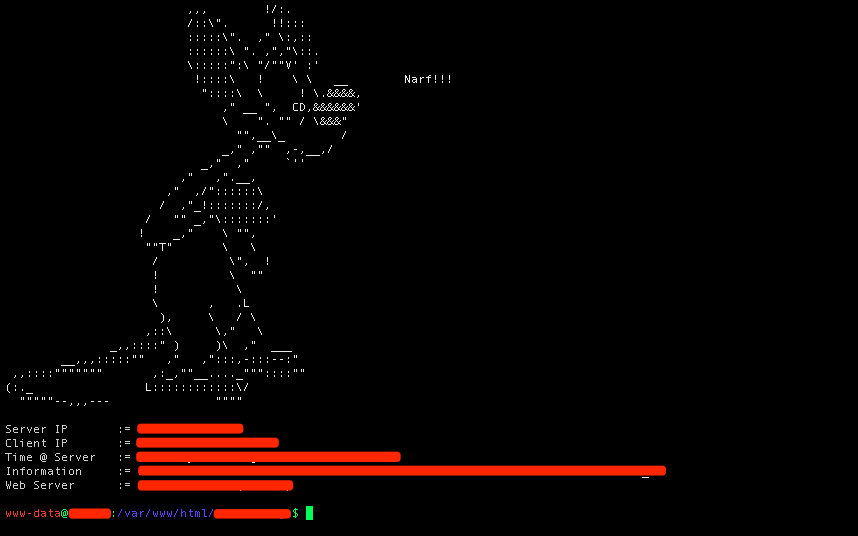
الخطوة الأخيرة هي رفع الوكيل، افتح الطرفية ثم قم بتمرير ملف JSON كمعامل.
$ php pinky.php config.json
للمساهمة، من فضلك، قم بعمل fork لهذا المشروع، أنشئ فرعًا جديدًا من master وأرسل لي PR. يمكنك أيضًا المساهمة بإضافة المزيد من الصفحات إلى Wiki :)







