
 #1
أدوات لصياغة ومعالجة الكود منخفض المستوى الذي يتم تنفيذه بعد الاستغلال الناجح.
موصى به من Kitploit

 rapid7/metasploit-framework
إطار عمل استغلال مفتوح المصدر مع نظام معياري للحمولات والمشفرات والمساعدات لاختبار الاختراق، والتحقق من الثغرات الأمنية، والبحث الأمني عبر الشبكات…
 zardus/ctf-tools
بعض نصوص الإعداد لأدوات البحث الأمني.
 gallopsled/pwntools
إطار عمل CTF ومكتبة تطوير الاستغلالات
 bishopfox/sliver
إطار محاكاة الخصوم
 k8gege/k8tools
مجموعة أدوات K8 (اختراق الشبكة الداخلية/أدوات رفع الصلاحيات/تجاوز السعة عن بُعد/استغلال الثغرات/أدوات الفحص/كسر كلمات المرور/أدوات الإفلات من مكافحة…
 darthton/blackbone
مكتبة اختراق ذاكرة ويندوز
 ne0nd0g/merlin
ميرلين هو خادم وعميل تحكم وأوامر (Command & Control) عبر الأنظمة المختلفة لمرحلة ما بعد الاستغلال باستخدام HTTP/2، مكتوب بلغة Go.
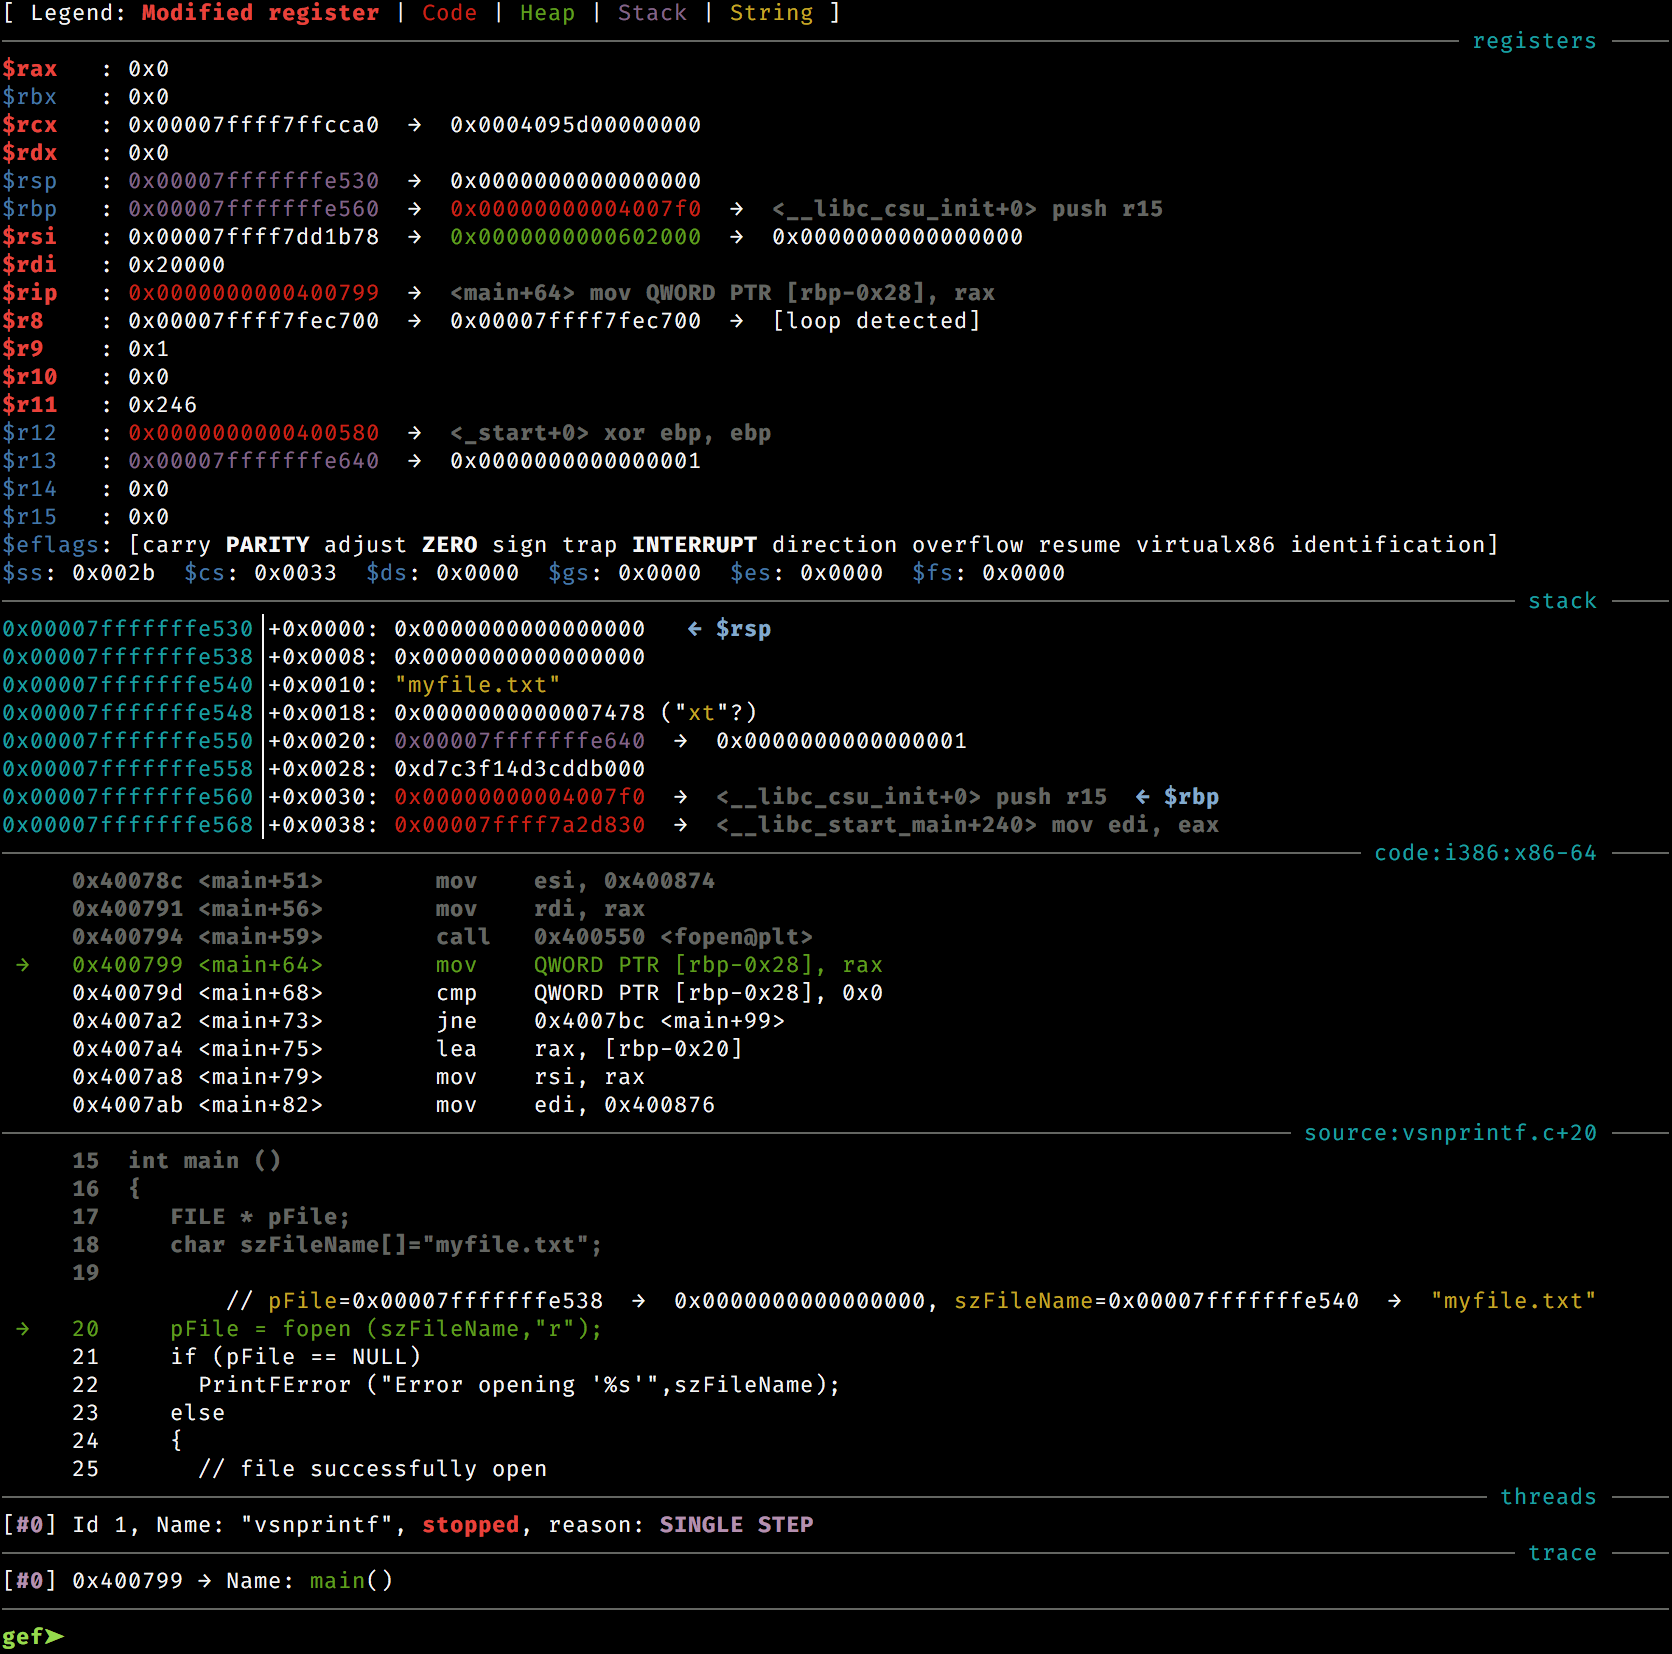 hugsy/gef
GEF (GDB Enhanced Features) - تجربة حديثة لـ GDB مع قدرات تصحيح متقدمة لمطوري الاستغلال ومهندسي الهندسة العكسية على لينكس
 trustedsec/unicorn
Unicorn هي أداة بسيطة لاستخدام هجوم تخفيض مستوى PowerShell وحقن شيل كود مباشرة في الذاكرة. استنادًا إلى هجمات PowerShell لماثيو غرايبر وتقنية تجاوز…
 ntfargo/relapse-exploit
سلسلة استغلال PS5 للبرامج الثابتة 7.00-13.60 تجمع بين تسريب معلومات WebKit JSC وإفساد typedarray مع سباق aio_multi_wait UAF للقراءة/الكتابة في النواة.
 zhzyker/exphub
Exphub[مكتبة سكربتات استغلال الثغرات] يتضمن سكربتات استغلال الثغرات الخاصة بـWebloigc وStruts2 وTomcat وNexus وSolr وJboss وDrupal، وأحدث الإضافات هي…
 bc-security/empire
Empire هو إطار عمل للاستغلال اللاحق ومحاكاة الخصوم يُستخدم لمساعدة فرق الاختراق الأحمر ومختبري الاختراق.
 0dayctf/reverse-shell-generator
مولّد شل عكسية مستضافة مع الكثير من الوظائف. -- (رائع لـ CTFs)
 rapid7/metasploit-payloads
مستودع موحّد لحِزم حمولات Metasploit Framework المختلفة
 longld/peda
PEDA - مساعدة تطوير الاستغلال بلغة Python لـ GDB
 byt3bl33d3r/offensivenim
تجاربي في تسليح Nim (https://nim-lang.org/)
thewover/donutيُولّد شيلكود مستقل عن الموقع (position-independent shellcode) من نوع x86 أو x64 أو AMD64+x86 يُحمّل تجميعات .NET وملفات PE وغيرها من تحميلات Windows…




