
 #1
أدوات فحص مفاتيح API وكشف تسرب بيانات الاعتماد وإدارة الأسرار.
موصى به من Kitploit
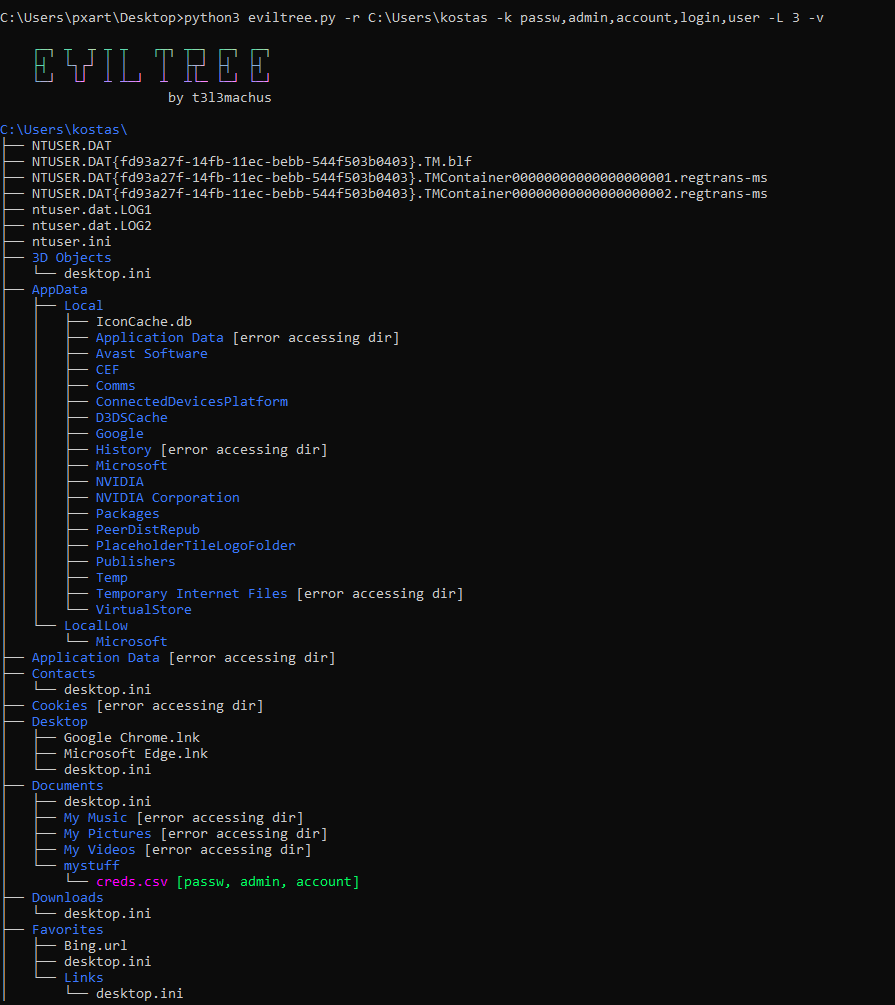
 t3l3machus/eviltree
إعادة إنشاء باستخدام python3 لأمر "tree" الكلاسيكي مع ميزة إضافية للبحث عن كلمات رئيسية أو تعبيرات عادية يقدمها المستخدم في الملفات، وإبراز الملفات…
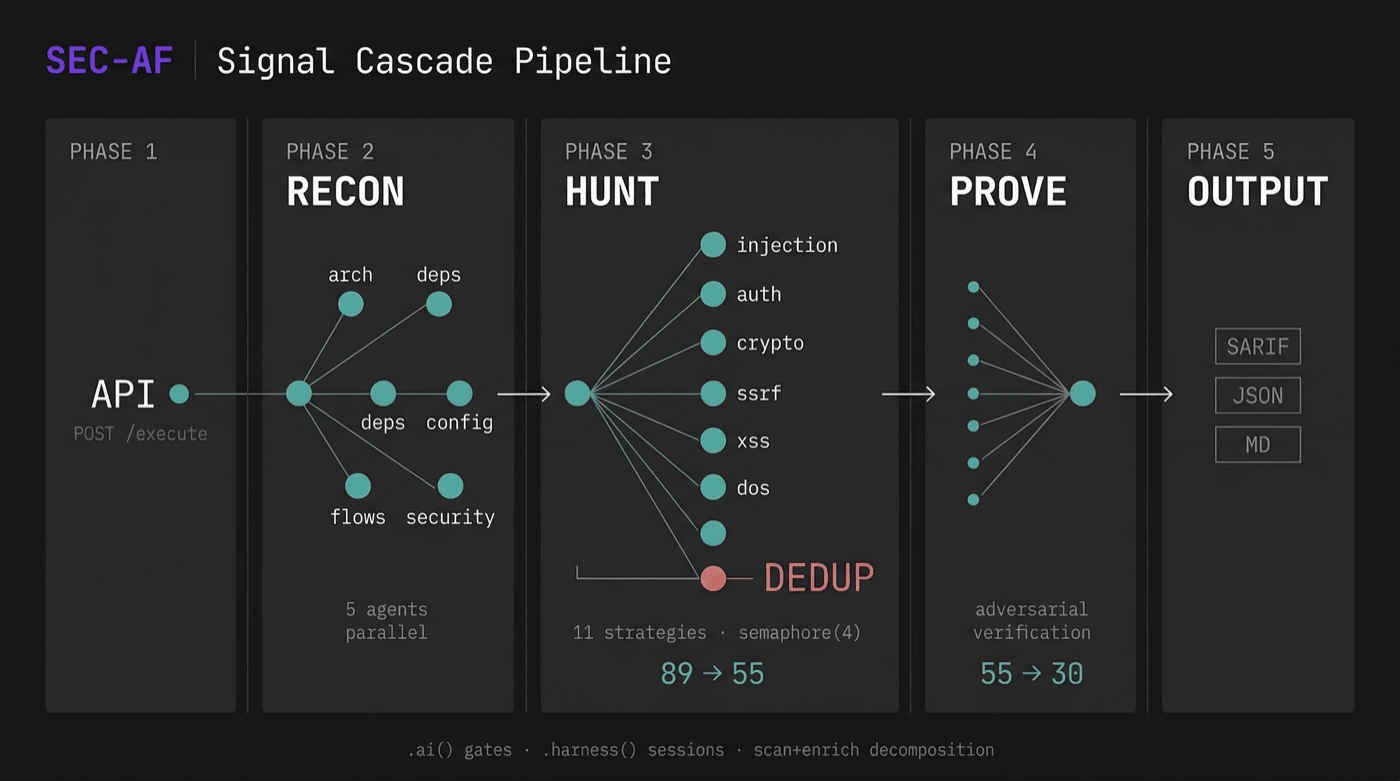 agent-field/sec-af
مدقق أمان كود أصيل بالذكاء الاصطناعي على AgentField يُثبت قابلية الاستغلال مع أحكام وتتبعات وأدلة قابلة للتنفيذ.
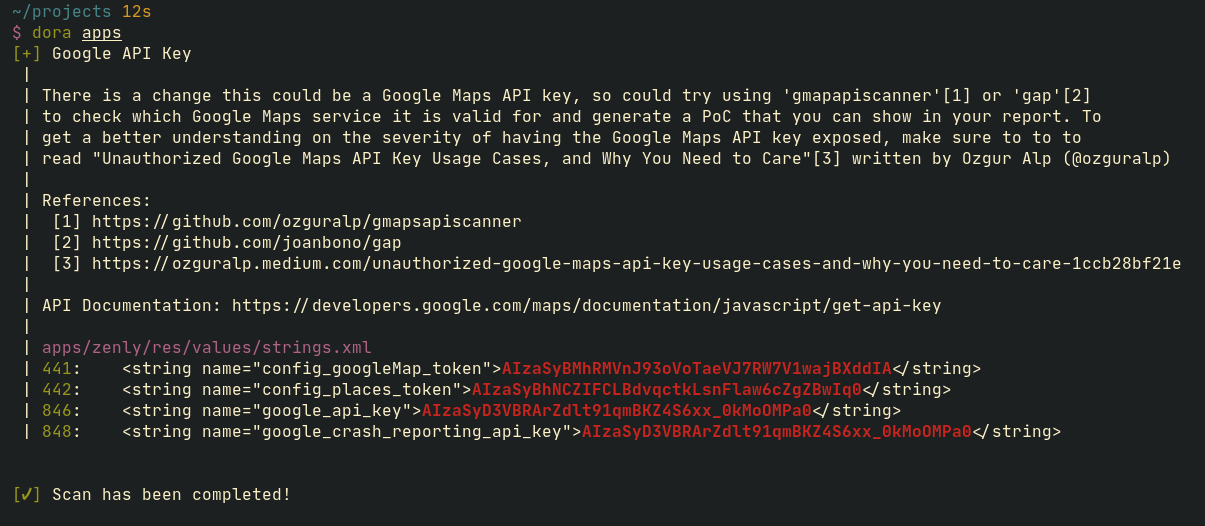 sdushantha/dora
البحث عن مفاتيح API المكشوفة بناءً على RegEx والحصول على طرق استغلال لبعض المفاتيح التي يتم العثور عليها
 josehelps/git-wild-hunt
أداة لصيد بيانات الاعتماد في البرية على GitHub والمعروفة باسم git*hunt
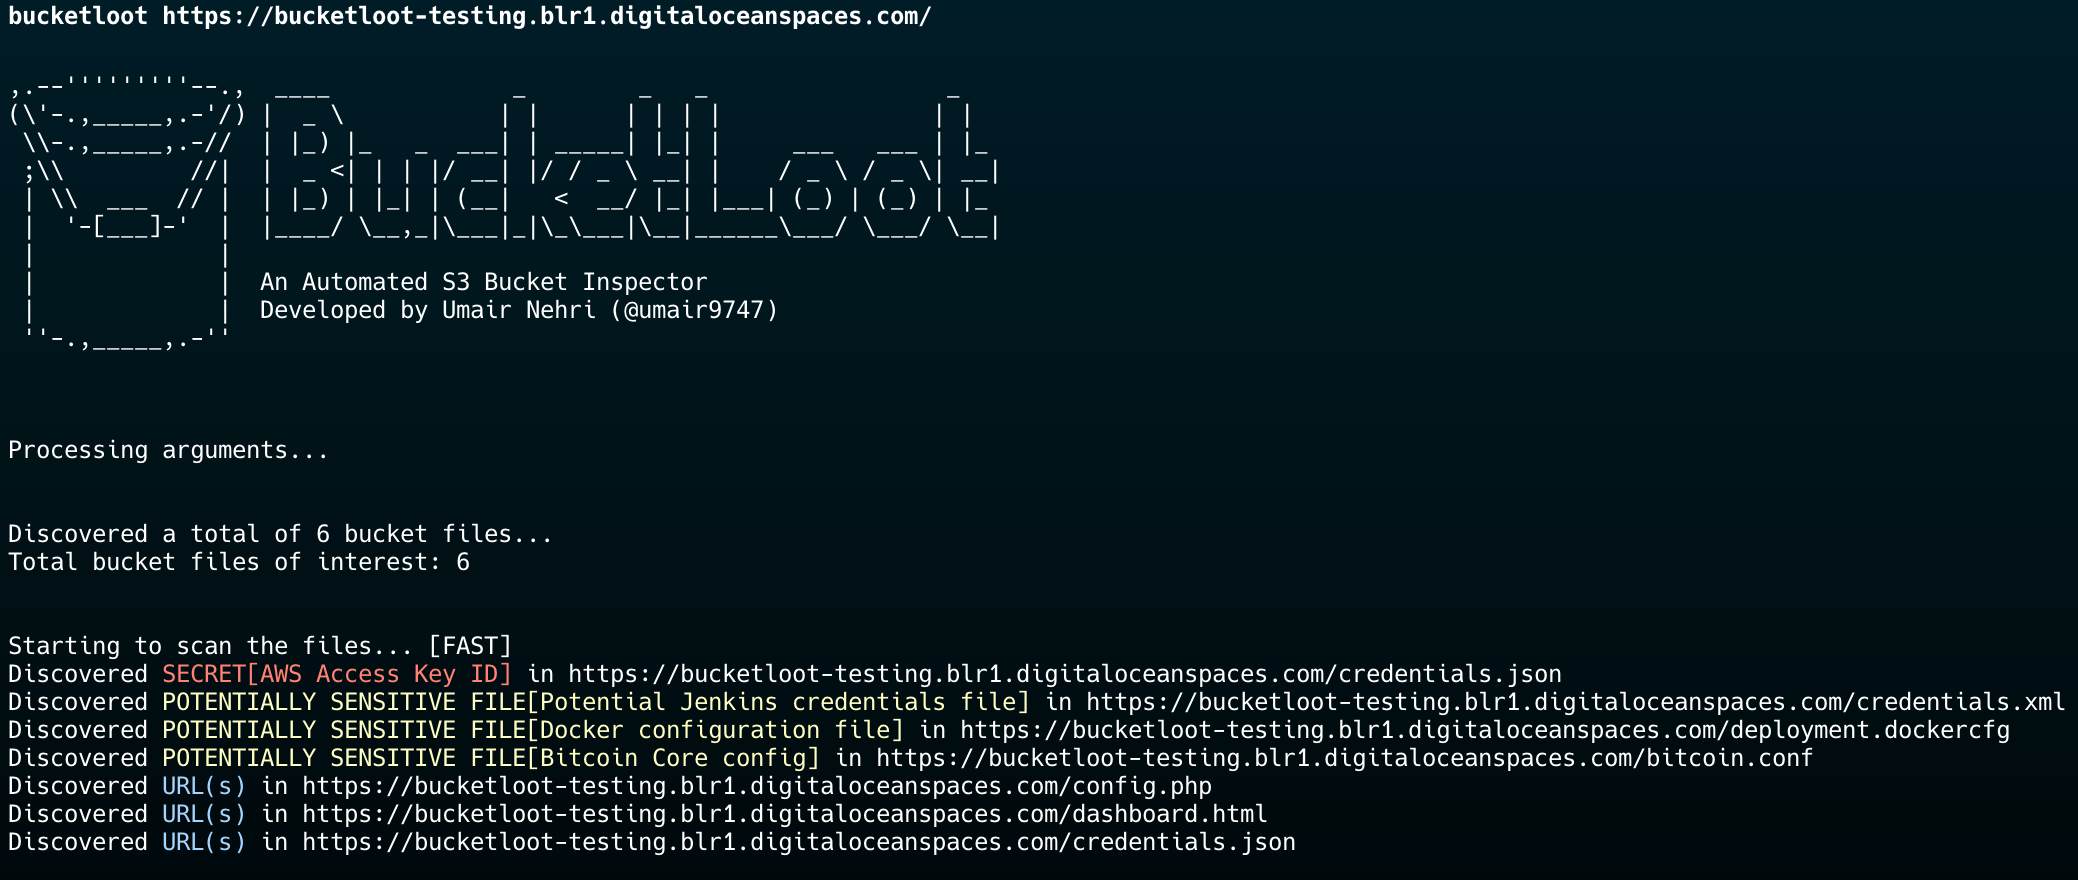 redhuntlabs/bucketloot
BucketLoot هو مفتش آلي للحاويات المتوافقة مع S3 يمكنه مساعدة المستخدمين في استخراج الأصول، والإبلاغ عن التعرضات السرية، وحتى البحث عن كلمات مخصصة…
 dark-warlord14/jsscanner
يمكنك قراءة المقال حول هذا السكربت هنا
 sourcecode-ai/aura
تدقيق شفرة مصدر بايثون وتحليل ثابت على نطاق واسع
 owasp/secure-agent-playbook
مشروع دليل الوكيل الآمن OWASP
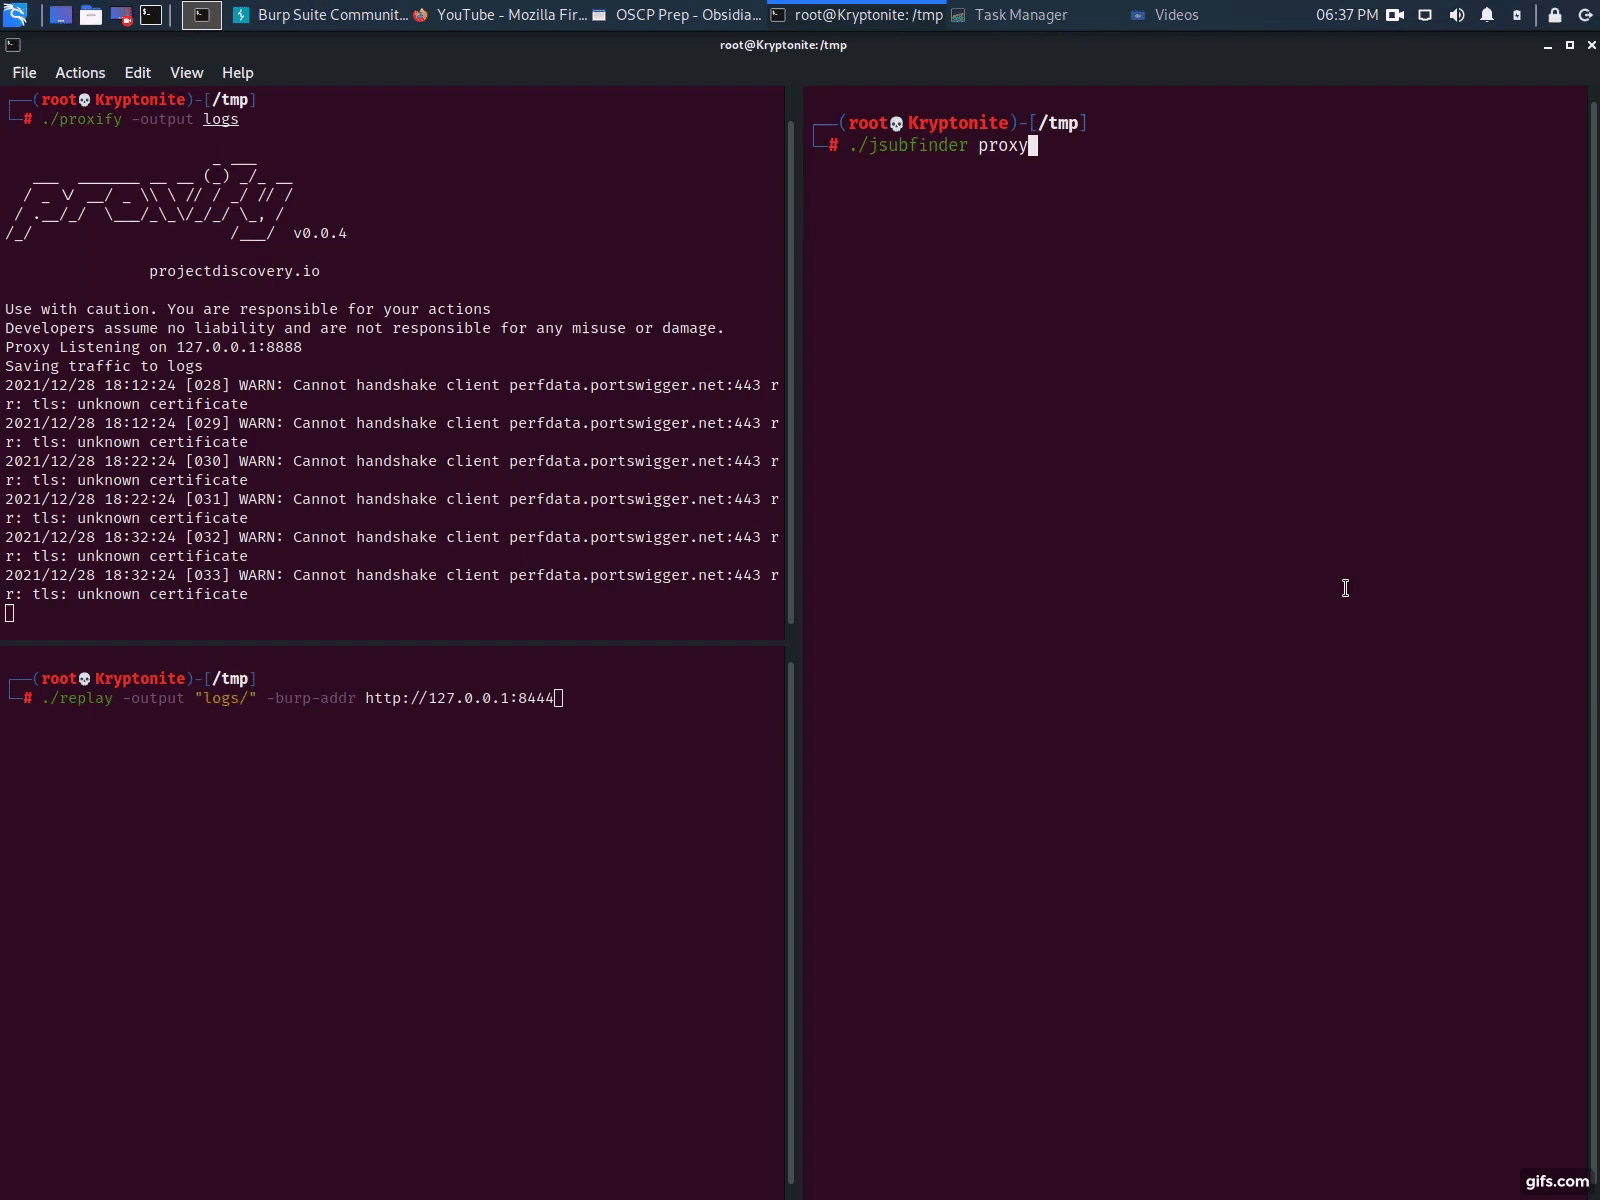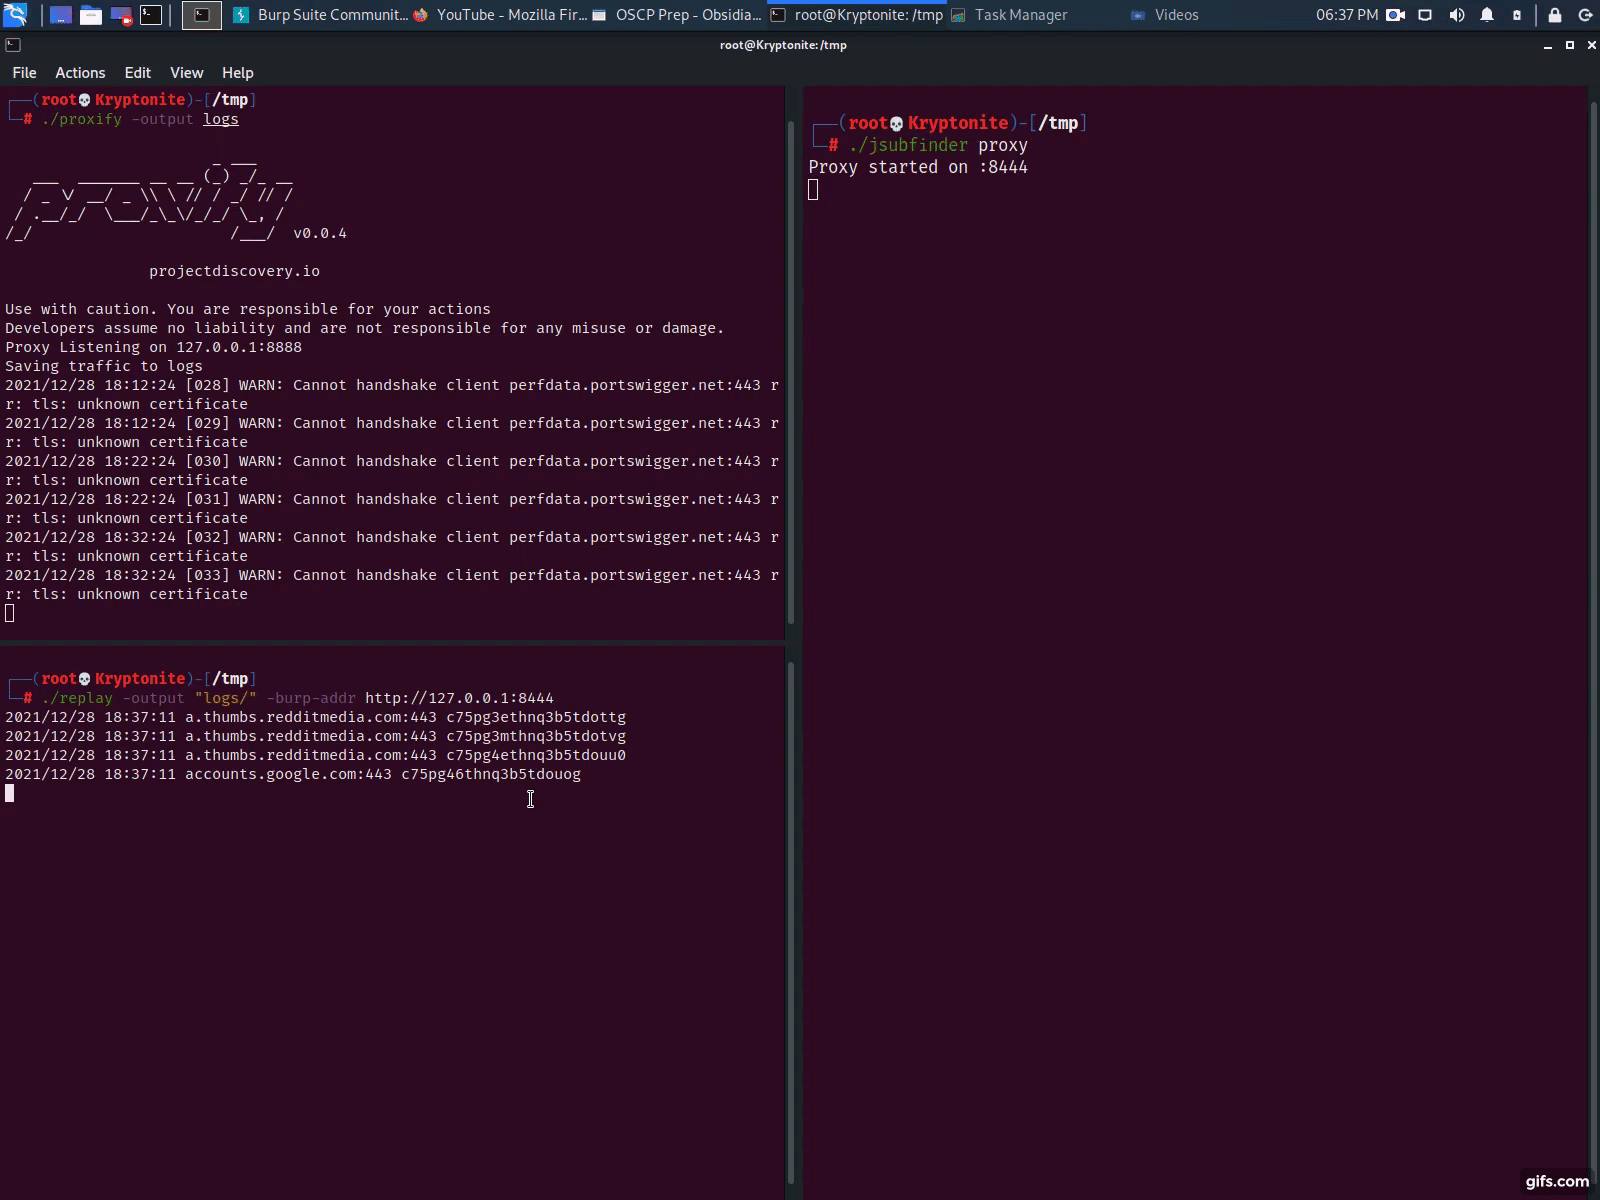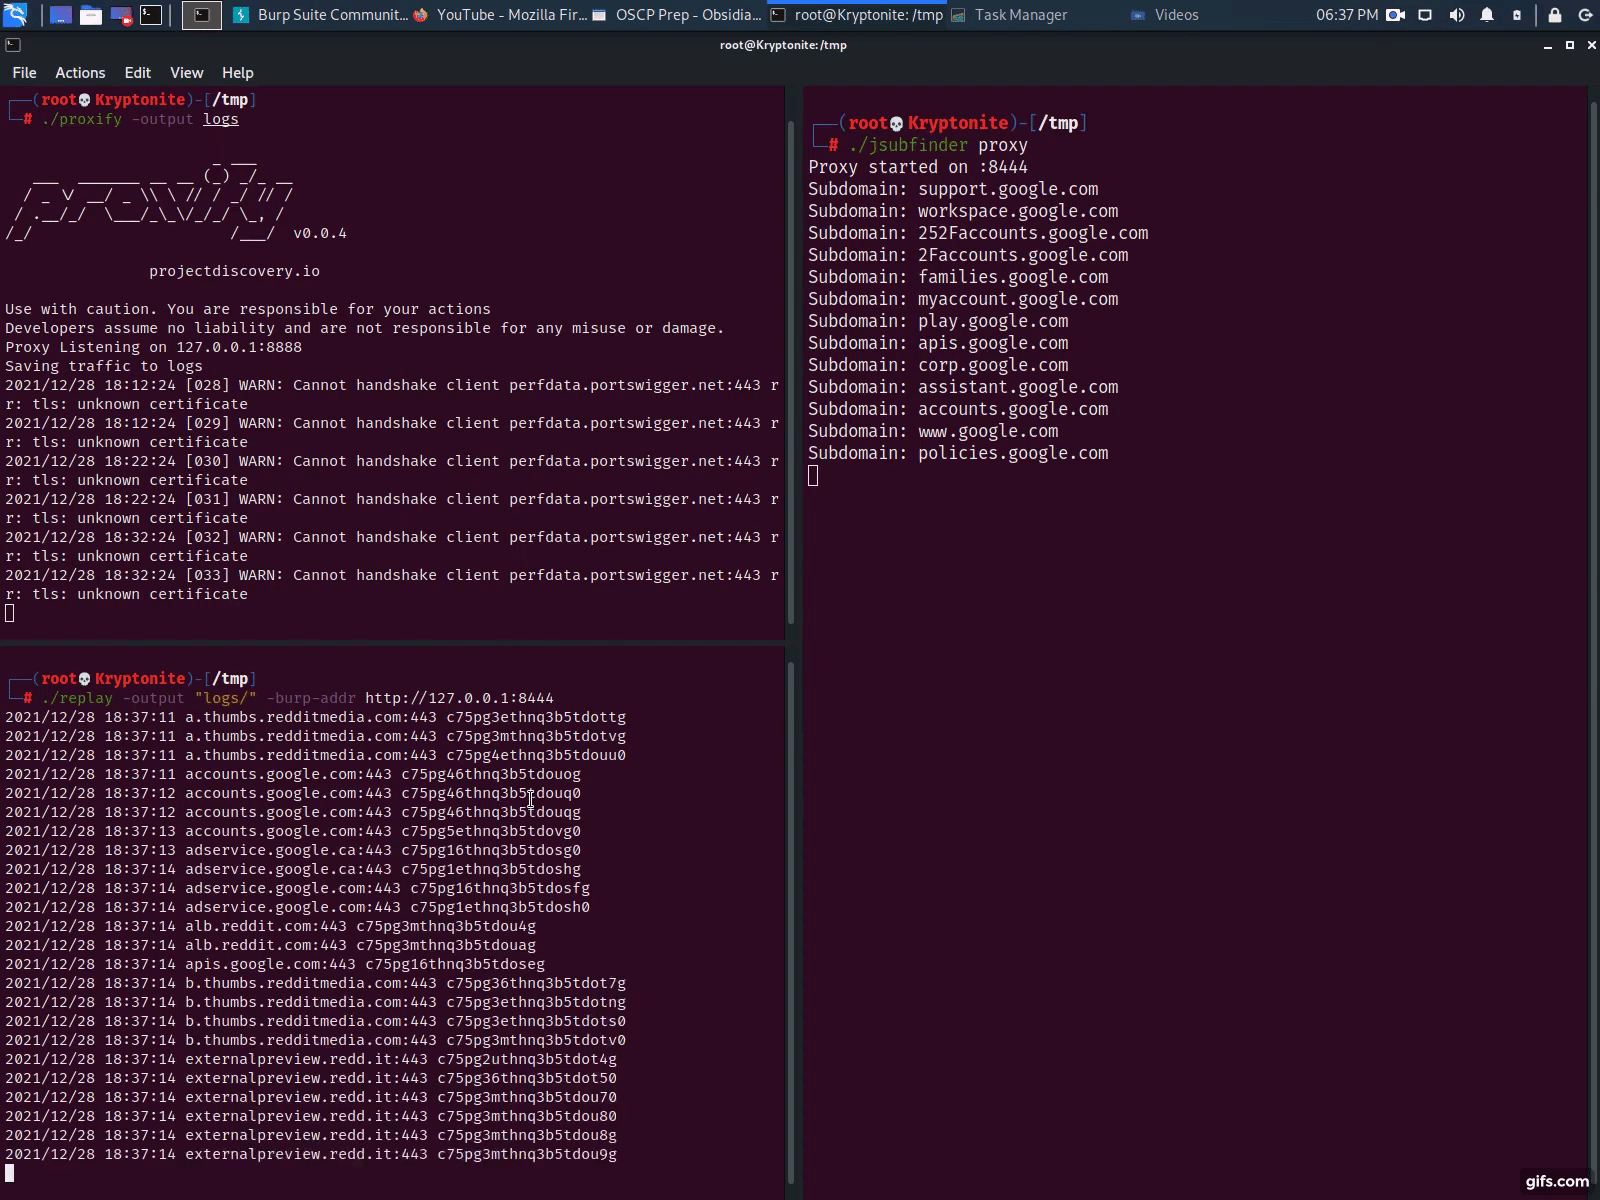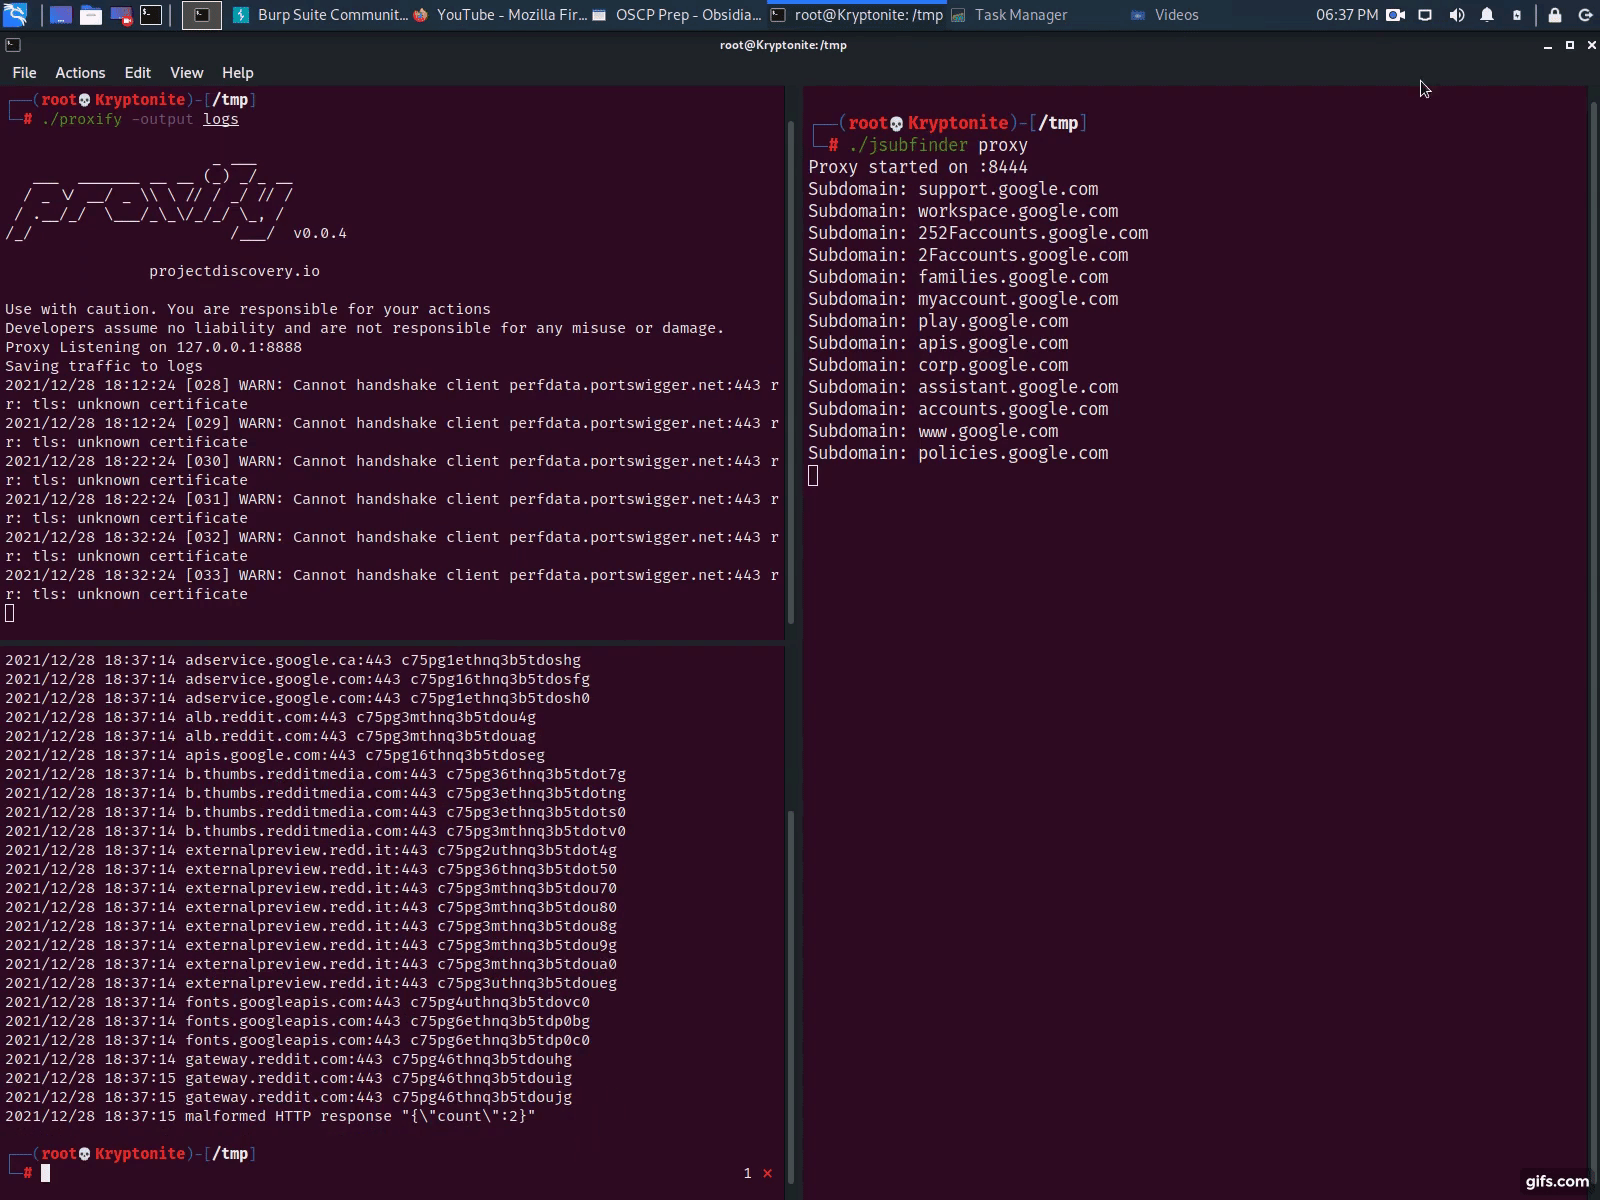 threatunknown/jsubfinder
أداة مبنية على Go لمسح صفحات الويب وملفات JavaScript لاكتشاف النطاقات الفرعية المخفية والأسرار، مع إمكانية الزحف الاختياري وتحليل الوكيل في الوقت…
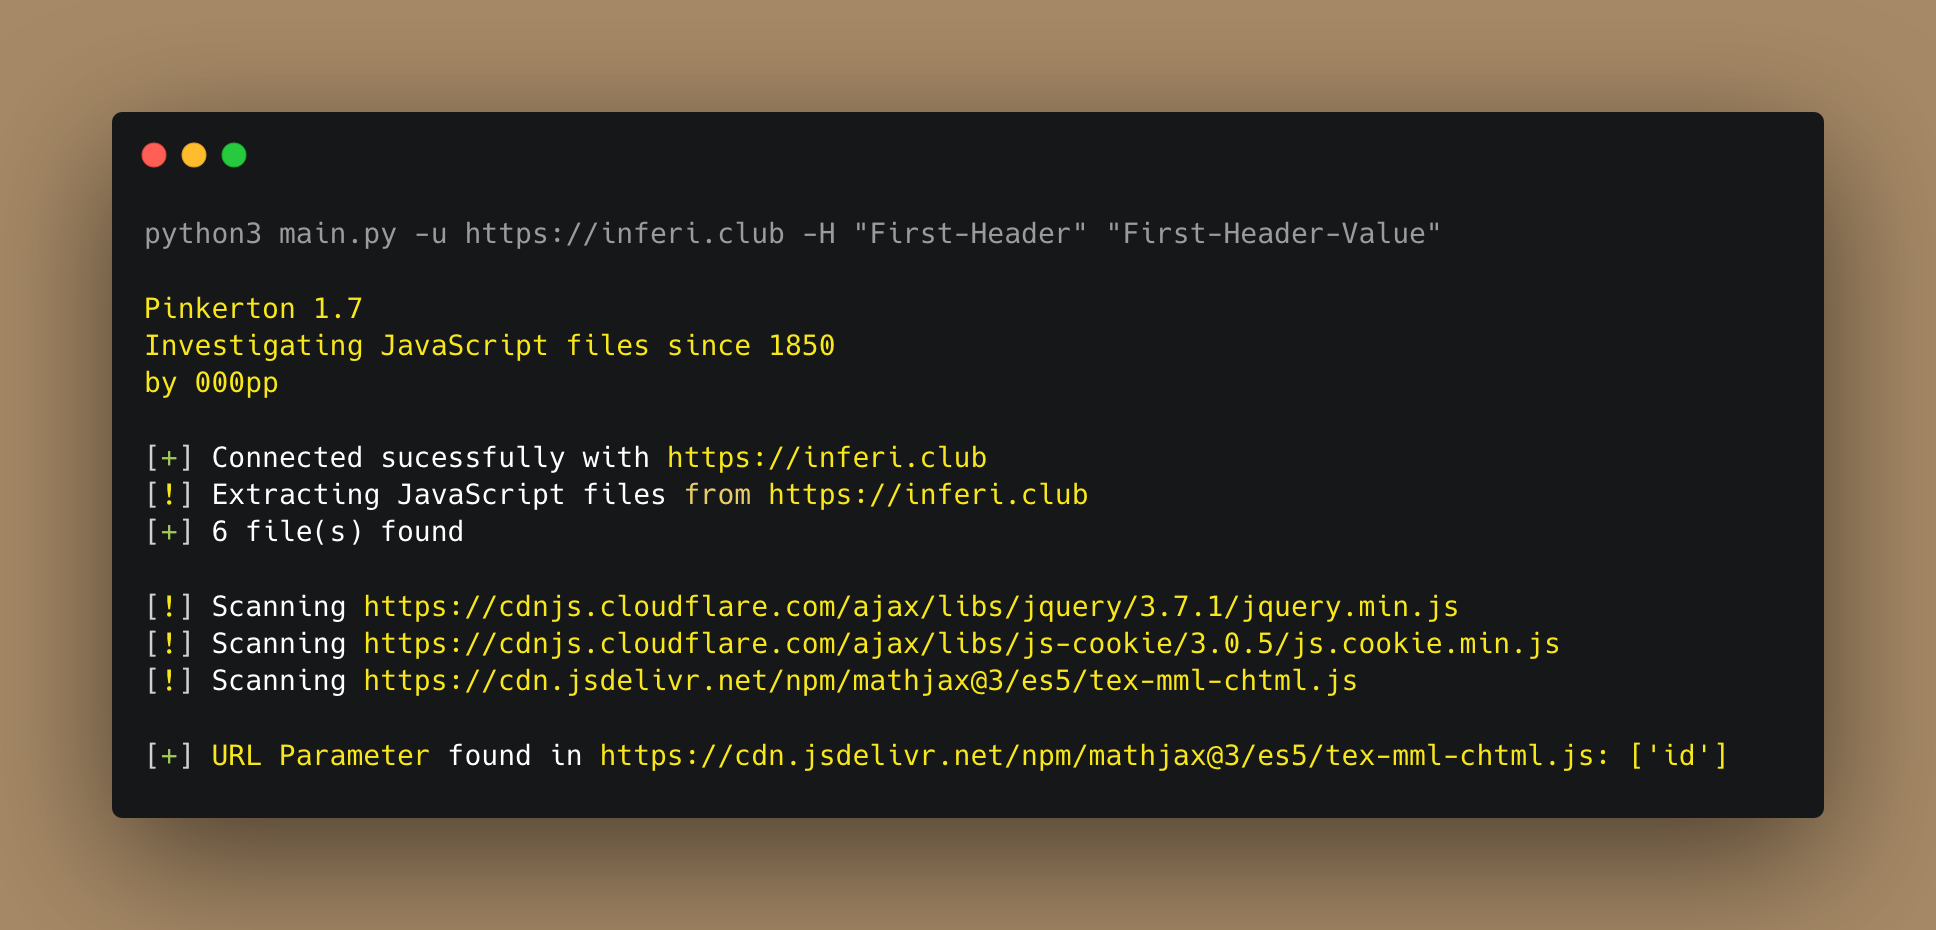 0xdsm/pinkerton
🕵️ مشروع بايثون للزحف إلى ملفات جافاسكريبت والبحث عن الأسرار مثل مفاتيح API، ورموز التفويض، وبيانات الاعتماد المضمنة، إلخ.
 projectdiscovery/depx
استخبارات الحزم الضارة وسلسلة التوريد
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
 praetorian-inc/trajan
أداة متعددة المنصات للكشف عن الثغرات في CI/CD وأتمتة الهجمات لتحديد نقاط الضعف الأمنية في تكوينات خطوط الأنابيب.
 node9-ai/node9-proxy
التحكم في الوصول لوكلاء الذكاء الاصطناعي. حدّد ما يُسمح لـ Claude Code وCodex وGemini وCursor وأي خادم MCP بالقيام به، وراجع الإجراءات المحفوفة…
 shipsecai/studio
أتمتة سير العمل لفرق الأمن
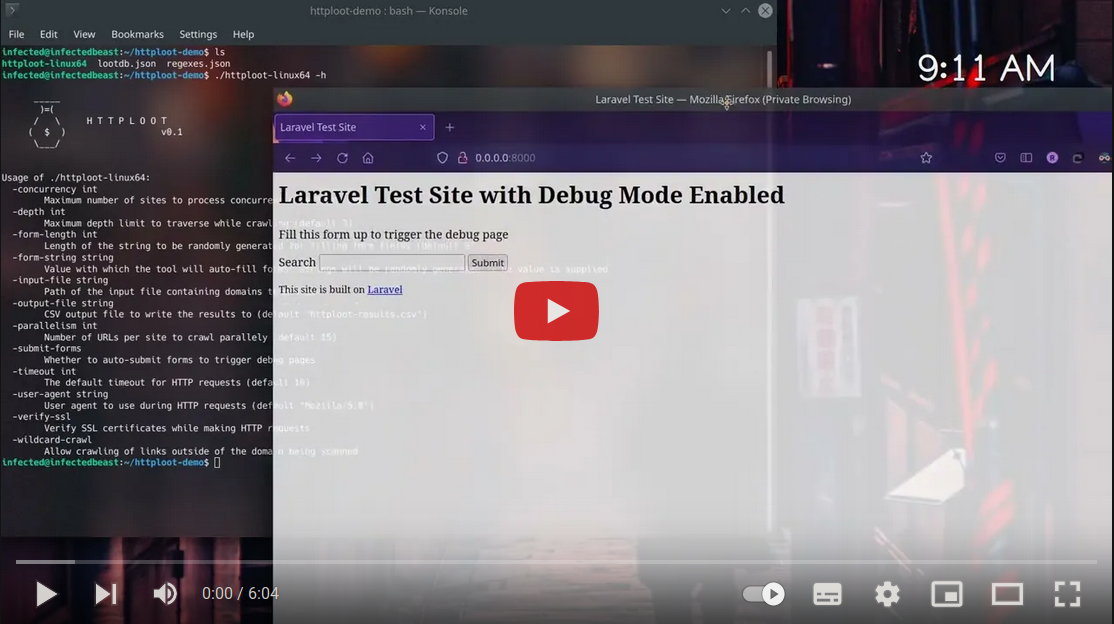 redhuntlabs/httploot
أداة آلية يمكنها في الوقت نفسه الزحف، وملء النماذج، وتشغيل صفحات الخطأ/التصحيح، و"سلب" الأسرار من الكود المواجه للعميل في المواقع.
 0x999-x/jsluicepp
jsluice++ هو إضافة لـ Burp Suite مصممة للمسح السلبي والنشط لحركة مرور JavaScript باستخدام أداة سطر الأوامر jsluice
 arnica/depsguard
قم بتعزيز إعدادات مدير الحزم الخاص بك ضد هجمات سلسلة التوريد.








