مدقق أمان كود أصيل بالذكاء الاصطناعي على AgentField يُثبت قابلية الاستغلال مع أحكام وتتبعات وأدلة قابلة للتنفيذ.


المخرجات • المعايير القياسية • كيف يعمل • المقارنة • البدء السريع • واجهة API
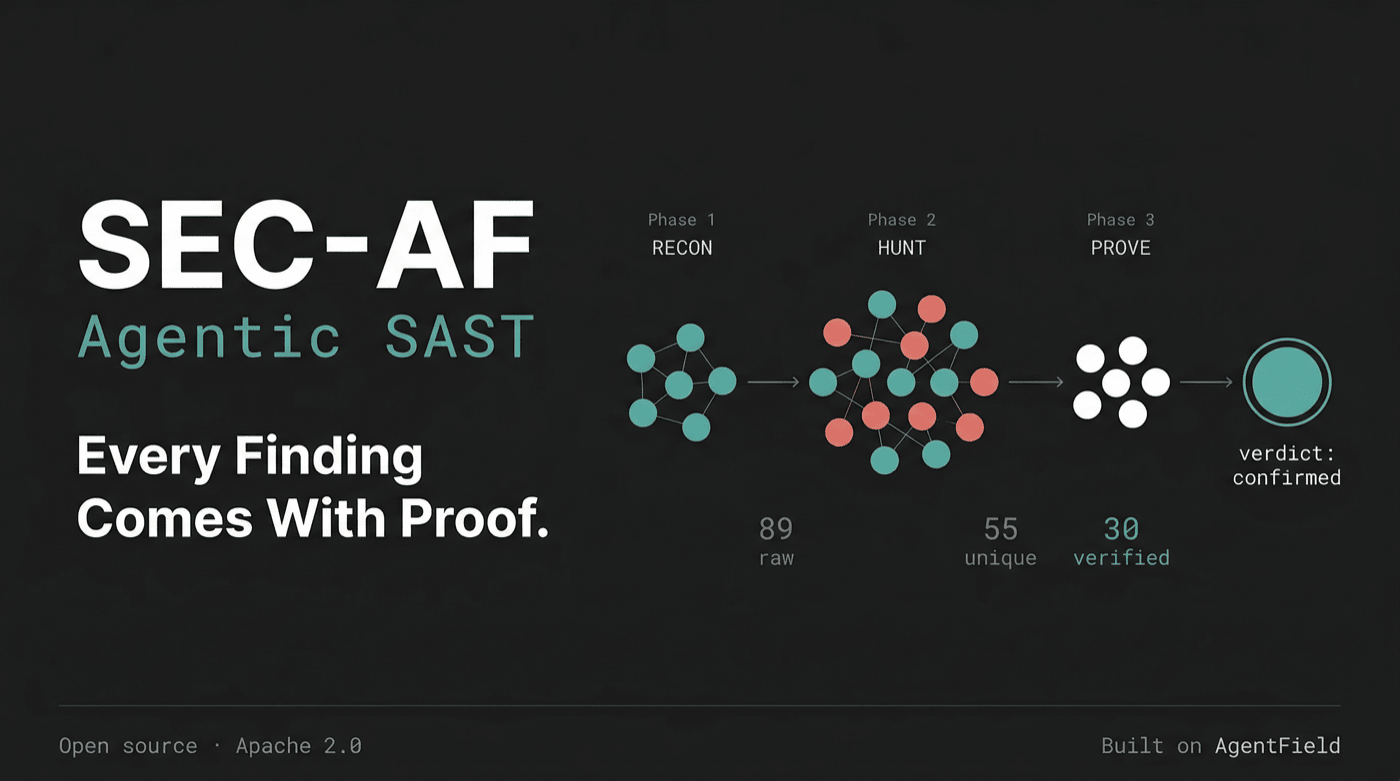
الأدوات الأخرى تكتفي بالإشارة إلى الأنماط. أما SEC-AF فيُثبت قابلية الاستغلال: كل نتيجة تأتي مع حكم، وتتبّع لتدفق البيانات، وأدلة يمكنك التصرف بناءً عليها. مجاني، مفتوح المصدر، بنداء API واحد. تدقيق كامل مع 30 نتيجة مُتحقَّقًا منها يكلّف نحو 1.40 دولارًا في نداءات نماذج اللغة الكبيرة.
شغّله عبر واجهة سطر الأوامر af (يتطلب af ≥ 0.1.87) — فهو يبثّ التقدم المباشر ويطبع النتيجة:
af call sec-af.audit --in '{"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}'
تفضّل HTTP الخام؟ استخدم واجهة API مباشرةً باستخدام curl:
curl -X POST http://localhost:8080/api/v1/execute/async/sec-af.audit \
  -H "Content-Type: application/json" \
  -d '{"input": {"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}}'
هذا اكتشاف حقيقي من تدقيق SEC-AF لتطبيق DVGA (تطبيق GraphQL مصمم ليكون معرّضًا للثغرات عمدًا):
{
  "title": "OS Command Injection in run_cmd Helper Function",
  "severity": "critical",
  "verdict": "confirmed",           // not "maybe" — confirmed exploitable
  "evidence_level": 5,
  "cwe_id": "CWE-78",

  "rationale": "Tracer confirms complete data flow from GraphQL parameters
    (host, port, path, scheme, cmd, arg) to os.popen(cmd).read() sink.
    Sanitization functions are bypassable in Easy mode...",

  "proof": {
    "verification_method": "composite_subagent_chain:sast",
    "data_flow_trace": [
      { "description": "core/views.py:203 — GraphQL args defined (host, port, path, scheme)", "tainted": true },
      { "description": "core/views.py:210 — URL constructed from user input", "tainted": true },
      { "description": "core/views.py:211 — helpers.run_cmd(f'curl {url}') called", "tainted": true },
      { "description": "core/helpers.py:9 — os.popen(cmd).read() executes input", "tainted": true }
    ]
  },

  "location": {
    "file_path": "core/helpers.py",
    "start_line": 9,
    "code_snippet": "def run_cmd(cmd):\n  return os.popen(cmd).read()"
  }
}
تتضمن كل نتيجة حكمًا (confirmed / likely / inconclusive / not_exploitable)، وكائن إثبات يتضمن مسار التلوث الكامل، وموقع الكود الدقيق. ليس "قد تكون هذه مشكلة." يتتبع SEC-AF البيانات من المصدر إلى المصب ويُثبت ما إذا كانت قابلة للاستغلال فعليًا.
مخرجات المعيار الكاملة (30 نتيجة):
exampl/dvga-benchmark-result.json| تحليل الأداء:exampl/benchmark-analysis.json
نشغّل SEC-AF مقابل Damn Vulnerable GraphQL Application، وهو تطبيق قابل للاختراق عمدًا يتضمن 21 سيناريو أمنيًا موثقًا.
| المقياس | القيمة |
|---|---|
| النتائج الخام المكتشفة | 106 |
| بعد إزالة التكرار بالذكاء الاصطناعي | 61 |
| بعد التحقق التخاصمي | 28 مؤكدة |
| غير حاسمة (تحتاج مراجعة يدوية) | 1 |
| غير قابلة للاستغلال (رُفضت بشكل صحيح) | 1 |
| تقليل الضوضاء | 94% |
| حواف DAG (استدعاءات المُستدِل) | 82 |
| استدعاءات الوكيل | ~166–255 |
| الاستراتيجيات المنفذة | 11 |
| الوقت الفعلي | ~78 دقيقة |
| التكلفة المقدرة (Kimi K2.5) | ~$0.18–$0.90 |
| الفئة | العدد | أمثلة |
|---|---|---|
| مصادقة مفقودة | 8 | ImportPaste، delete_all_pastes، system_debug، CreateUser، رفع الملفات |
| حقن الأوامر | 4 | os.popen(cmd) عبر ImportPaste، system_debug، system_diagnostics |
| حقن SQL | 3 | filter غير المُعقَّم في resolve_pastes، حقن نمط LIKE، تسجيل الدخول |
| تجاوز المصادقة | 3 | تعطيل توقيع JWT، تجاوز تفويض JWT، مصادقة كلمة مرور معطوبة |
| بيانات اعتماد نصية صريحة | 3 | تخزين كلمة المرور بنص صريح، مقارنة نصية صريحة، كلمة المرور في التشخيصات |
| SSRF | 2 | طفرة ImportPaste تتبع عناوين URL المقدمة من المستخدم من جانب الخادم |
| منطق الأعمال / تعقيم URL | 2 | تعقيم URL غير كافٍ، حذف جماعي غير مُصادق عليه |
| DoS / استنزاف الموارد | 3 | غياب الترقيم في استعلامات users/audits، simulate_load غير المنضبط |
| الإعدادات / الأسرار | 2 | أسرار JWT/Flask مضمّنة، وضع التصحيح مُفعّل في الإنتاج |
يطبّق SEC-AF عدة أنماط معمارية لا تكون ممكنة إلا من خلال تركيب العديد من وكلاء الذكاء الاصطناعي المتخصصين بدلًا من تشغيل فحص واحد متجانس. تعالج هذه الأنماط تحديات جوهرية في التحليل الأمني المدفوع بالذكاء الاصطناعي.
1. توتر الوكيل الخصمي (HUNT مقابل PROVE)
تسأل معظم أدوات الأمان بالذكاء الاصطناعي نموذجًا واحدًا "هل هذا قابل للاختراق؟" وتقبل الإجابة. يفصل SEC-AF بنيويًا بين وكلاء الاكتشاف ووكلاء الدحض. يُحفَّز الصيادون على إيجاد الثغرات؛ ويُحفَّز المُثبِتون على دحضها. تمر كل نتيجة عبر سلسلة تحقق من 4 وكلاء — يعيد متتبع بناء تدفق البيانات، ويبحث محلل التعقيم عن تخفيفات قد يكون الصياد قد أغفلها، ويبني مفترض الاستغلال سيناريو هجوم ملموسًا، ويوازن وكيل الحكم بين جميع الأدلة المتعارضة. هذا التوتر التخاصمي بين الوكلاء هو ما يدفع تقليل الضوضاء بنسبة 94% — فالمعمارية نفسها تُجسّد التشكيك.
2. تتالي الإشارات مع تضييق تدريجي
بدلًا من إغراق المستخدم بجميع النتائج، تضغط خط الأنابيب الإشارة في كل مرحلة: 106 نتائج خام ← 61 بعد إزالة التكرار بالذكاء الاصطناعي ← 30 بعد التحقق التخاصمي. كل مرحلة هي مرشح. يعكس هذا كيفية فرز فرق الأمان البشرية — اكتشاف واسع أولًا، ثم تدقيق أكثر صرامة تدريجيًا. الرؤية الأساسية هي أن كل مرشح هو نوع مختلف من الاستدلال بالذكاء الاصطناعي: التشابه الدلالي لإزالة التكرار، وتحليل التلوث للتحقق، وبناء الاستغلال للتأكيد.
3. اقتصاد المعلومات عبر تقليم السياق
تزيد نماذج اللغة الكبيرة من الهلوسة عند تزويدها بسياق غير ذي صلة. يوجّه SEC-AF فقط المعلومات التي يحتاجها كل وكيل: يتلقى صائد الثغرات الحقنية سياق الاستطلاع مُقلَّمًا إلى خرائط تدفق البيانات ونقاط إدخال المدخلات، بينما يتلقى صائد ثغرات التشفير أشجار التبعيات وأنماط إدارة المفاتيح. يتلقى المدققون عروضًا مُسقطة للنتائج تحتوي فقط على الحقول اللازمة لطريقة التحقق الخاصة بهم. يقلل هذا التقليم السياقي لكل استراتيجية من الهلوسة والتكلفة معًا — فلا يمكن للوكلاء أن يخلطوا أنفسهم بمعلومات لا يرونها أبدًا.
4. تداخل المراحل الانسيابي
تعمل خطوط الأنابيب التقليدية بالتسلسل: أنهِ الاستطلاع، ثم ابدأ الصيد، ثم ابدأ الإثبات. يتداخل SEC-AF بين المراحل عبر asyncio.Queue — يبدأ الصائدون في استهلاك مخرجات الاستطلاع فور وصولها، وتعالج إزالة التكرار النتائج عند اكتمال كل صائد. يبدأ المُثبِتون في التحقق من أول النتائج منزوعة التكرار بينما لا يزال الصائدون اللاحقون يعملون. تقلل هذه البنية الانسيابية من الزمن الفعلي دون التضحية بتسلسل الإشارة — فلا تزال كل نتيجة تمر عبر كل مرشح، لكن في وقت أبكر.
5. التوجيه الديناميكي عبر بوابات الذكاء الاصطناعي