 safedep/gryph
طبقة أمان لوكلاء البرمجة بالذكاء الاصطناعي. تعمل مع Claude Code وCursor وWindsurf وGemini CLI وOpenCode وPi Agent وغيرها.

الجميع يشغّل وضع YOLO. يفرض Gryph حواجز الحماية ويحتفظ بسجل التدقيق.
البدء السريع · عرض توضيحي · الوكلاء المدعومون · حالات الاستخدام · سياسة الأمان



يمكن لوكلاء البرمجة بالذكاء الاصطناعي (Claude Code، Cursor، Windsurf، Gemini CLI، OpenCode) قراءة أي ملف، والكتابة في أي مكان، وتنفيذ أوامر عشوائية على جهاز المطوّر. فهم ينفّذون العشرات من استدعاءات الأدوات في كل جلسة. لا توجد حدود لما يمكنهم فعله ولا سجل تدقيق عند حدوث خطأ.
Gryph يعالج ذلك. فهو يتصل بالوكلاء، ويفرض قواعد سياسة YAML تقوم بـ block أو warn أو guide للإجراءات في الوقت الفعلي، ويسجّل كل حدث في قاعدة بيانات SQLite محلية للمراجعة والتدقيق. تبقى جميع البيانات محلية. لا سحابة، ولا قياس عن بُعد.
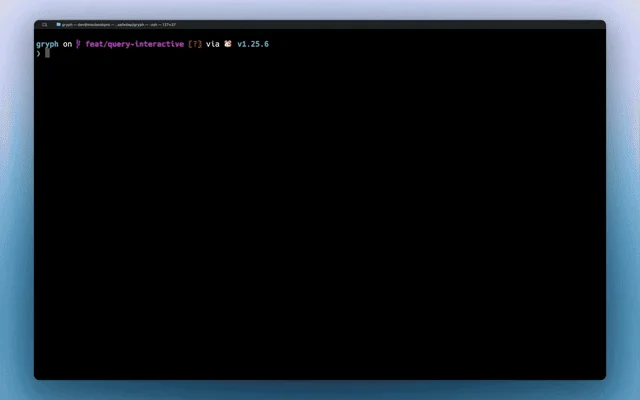
يطلب مطوّر من Claude Code إعادة هيكلة وحدة برمجية. فينفّذ 47 استدعاء أداة في 90 ثانية. ثم تفشل الاختبارات.
بدون Gryph، يُترك المطوّرون في حيرة. ومع Gryph، يعرض gryph logs كل شيء.
# Install Gryph with one command
curl -fsSL https://raw.githubusercontent.com/safedep/gryph/main/install.sh | sh

# Setup gryph for available agents
gryph install                    # hooks into all detected agents
gryph status                     # verify setup

# ... use your AI agent normally ...
gryph logs                       # see what happened
# Homebrew (macOS/Linux)
brew install safedep/tap/gryph

# npm
npm install -g @safedep/gryph

# Go
go install github.com/safedep/gryph/cmd/gryph@latest
تتوفر ملفات ثنائية جاهزة لنظامي macOS وLinux وWindows على صفحة إصدارات GitHub.
نصيحة: اضبط
logging.levelعلىfullلعرض فروقات الملفات والأحداث الخام:gryph config set logging.level full. راجع الإعدادات للتفاصيل.
| الوكيل | دعم الخطافات |
|---|---|
| Claude Code | كامل (PreToolUse، PostToolUse، Notification) |
| Codex | كامل (PreToolUse، PostToolUse، SessionStart، UserPromptSubmit، Stop) |
| Command Code | كامل (PreToolUse، PostToolUse، Stop، SessionStart) |
| Cursor | كامل (قراءة/كتابة الملفات، تنفيذ الأوامر، أدوات MCP) |
| Devin CLI | كامل (PreToolUse، PostToolUse، SessionStart، UserPromptSubmit، Stop، SessionEnd) |
| Gemini CLI | كامل (BeforeTool، AfterTool، Notification) |
| OpenCode | كامل (tool.execute، أحداث الجلسة) |
| Pi Agent | كامل (tool_call، tool_result، أحداث الجلسة) |
| Windsurf | كامل (قراءة/كتابة الملفات، الأوامر، أدوات MCP) |
ملاحظة: تتطلب خطافات Codex تفعيل علامة الميزة
codex_hooksفي إعدادات Codex الخاصة بك (~/.codex/config.toml):[features] codex_hooks = true
ملاحظة: يقوم Devin CLI أيضًا بتحميل خطافات Claude Code من
~/.claude/settings.jsonافتراضيًا (read_config_from.claude). عند تثبيت خطافات gryph لكلا الوكيلين، تُصدر جلسة Devin واحدة أحداث devin وأحداث claude-code. عطّلread_config_from.claudeفي إعدادات مستخدم Devin للحفاظ على تدفق واحد.
يقوم أمر واحد بتثبيت الخطافات لجميع الوكلاء المكتشفين. لا حاجة لإعداد كل وكيل على حدة.
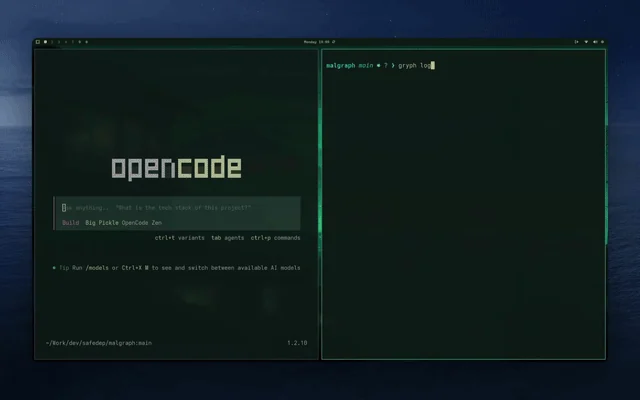
بث مباشر لإجراءات الوكيل أثناء حدوثها باستخدام gryph logs --live:
| السيناريو | كيف يساعد Gryph |
|---|---|
| إعادة تشغيل الجلسة كاملة | يُظهر git diff التغييرات النهائية. يُظهر Gryph التسلسل الكامل: ما قرأه الوكيل، وما نفّذه، وما كتبه وتراجع عنه، وبأي ترتيب. |
| اكتشاف الآثار الجانبية الخفية | يشغّل الوكلاء أوامر shell لا تترك أثرًا في git (npm install، curl، rm). يكشفها gryph query --action exec جميعًا. |
| الوصول إلى الملفات الحساسة | يُنبّه Gryph تلقائيًا عند الوصول إلى .env و*.pem و*.key والملفات المشابهة. تُسجَّل الإجراءات لكن لا يُخزَّن المحتوى أبدًا. |
| حظر إجراءات الوكيل الخطرة | اكتب قواعد YAML لحظر الأوامر المدمّرة، أو رفض الكتابات التي تسرّب بيانات الاعتماد، أو تحديد النطاق لكل وكيل أو مشروع. راجع سياسة الأمان. |
| المراجعة الأمنية | صدّر الأحداث إلى SIEM الخاص بك، أو استخدم مثال مراقبة OpenSearch للحصول على لوحات معلومات مركزية وتنبيهات كشف التهديدات. |
| تتبع التكلفة والرموز | تتبّع استخدام الرموز لكل جلسة والتكاليف المقدّرة عبر النماذج والوكلاء. راجع الوثائق |
| مقارنة الوكلاء | استخدم التصفية بواسطة --agent لمعرفة كيف يتعامل الوكلاء المختلفون مع المهمة نفسها: أيّهم يقرأ أكثر، وأيّهم ينفّذ أوامر أكثر، وأيّهم يكلّف أكثر. |
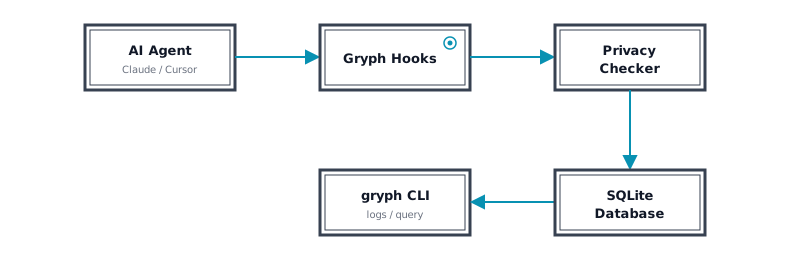
يثبّت Gryph خطافات خفيفة داخل وكلاء البرمجة بالذكاء الاصطناعي. عندما يقرأ الوكيل ملفًا أو يكتب ملفًا أو ينفّذ أمرًا، يرسل الخطاف حدث JSON إلى Gryph. تُخزَّن الأحداث في قاعدة بيانات SQLite محلية ويمكن الاستعلام عنها في أي وقت. ولأن Gryph يتصل بكل من أحداث ما قبل الأداة وما بعد الأداة، فإنه يلتقط دورة الحياة الكاملة لكل إجراء يقوم به الوكيل.