
 #1
أدوات فحص مفاتيح API وكشف تسرب بيانات الاعتماد وإدارة الأسرار.
موصى به من Kitploit

 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
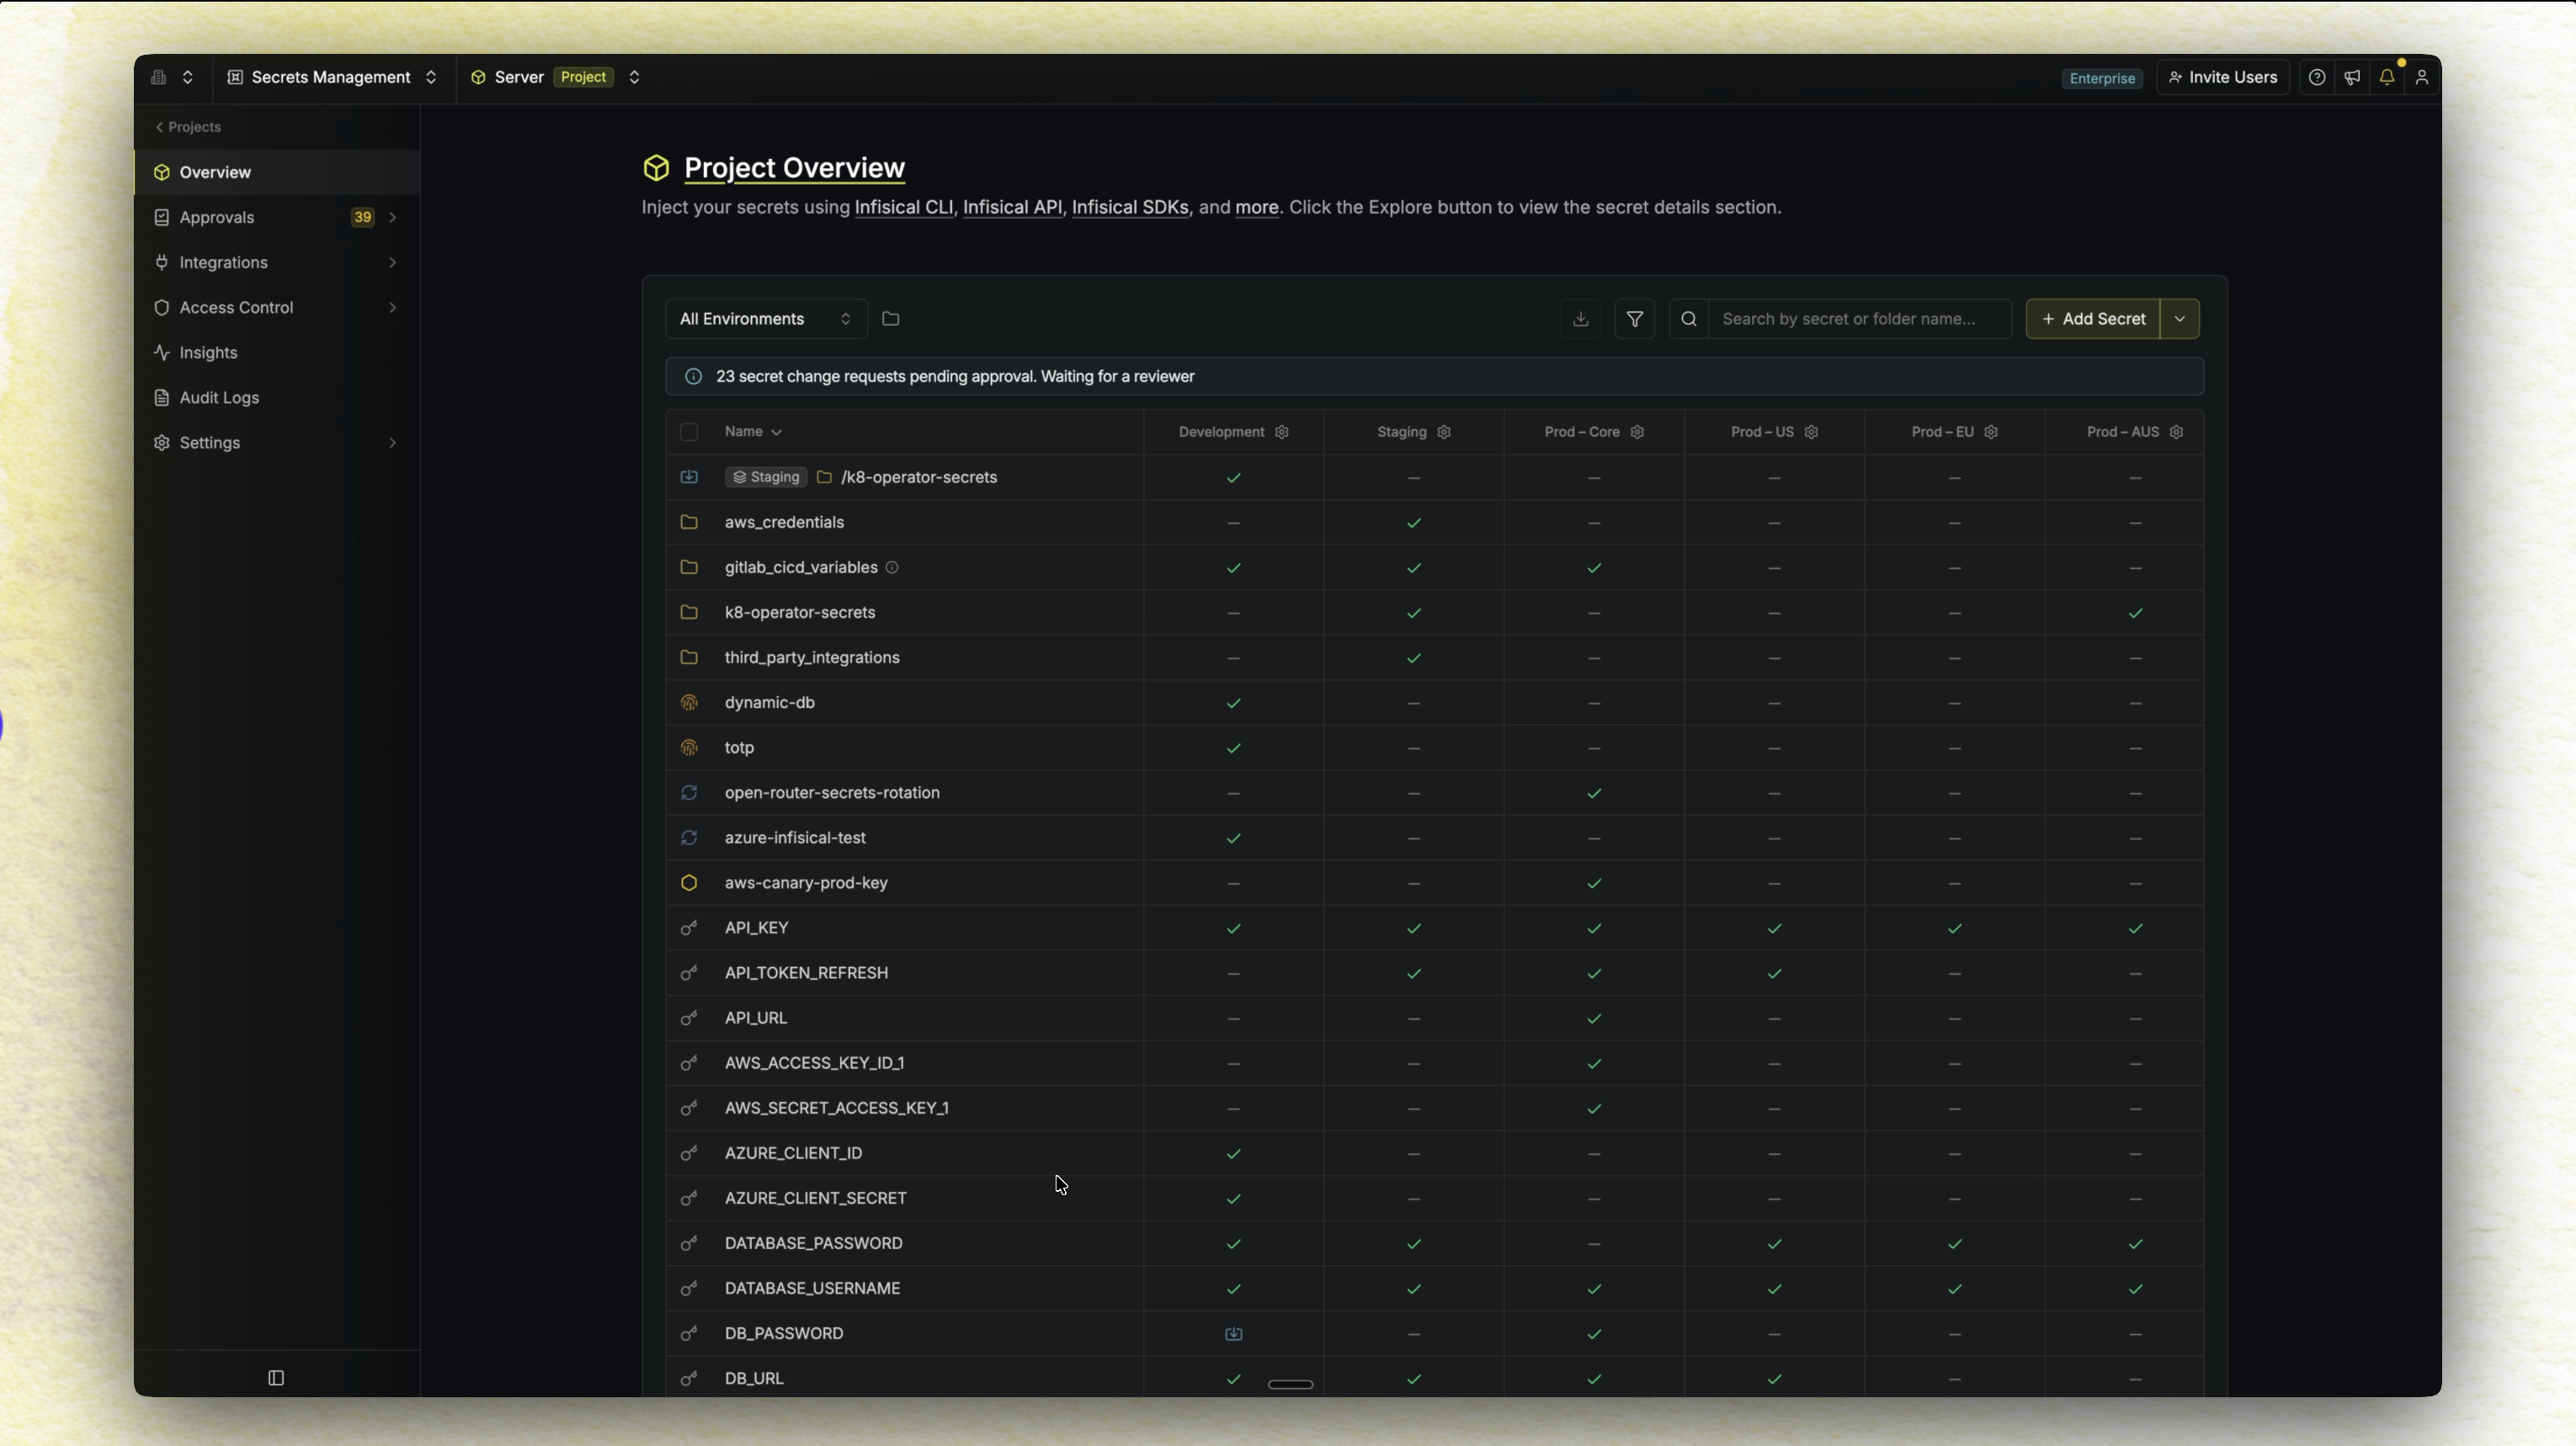 infisical/infisical
Infisical is the open-source platform for secrets, certificates, and privileged access management.
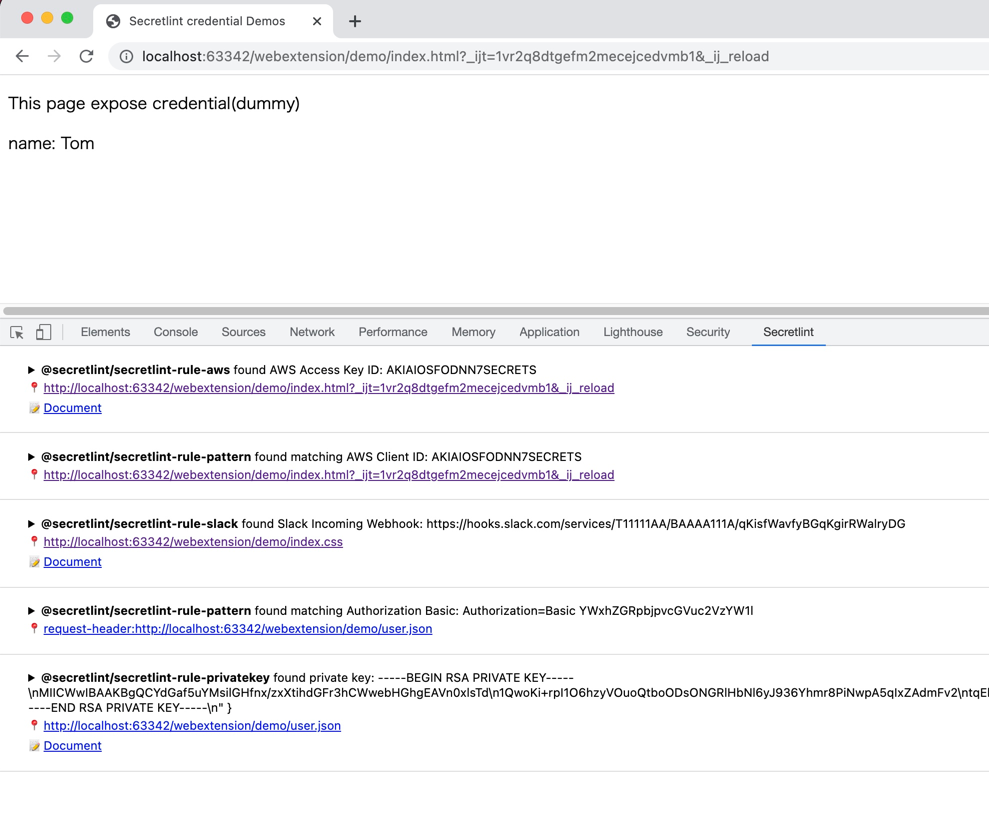 secretlint/secretlint
أداة فحص قابلة للتوصيل لمنع ارتكاب بيانات الاعتماد.
 hashicorp/vault
أداة لإدارة الأسرار، التشفير كخدمة، وإدارة الوصول المميز
 mindersec/minder
منصة أمان سلسلة توريد البرمجيات
 nvidia/openshell
بيئة تشغيل معزولة لوكلاء الذكاء الاصطناعي المستقلين مع سياسات YAML تعريفية تفرض قيودًا على نظام الملفات والشبكة والعمليات، بالإضافة إلى حقن بيانات…
 trufflesecurity/trufflehog
البحث عن بيانات الاعتماد المسربة والتحقق منها وتحليلها
 dracondev/dracon-utilities
بنية تحتية غير مرئية لمساحات عمل المطورين في Dracon: أدوات git sync و system guard و warden encryption.
 onecli/onecli
Open-source sandboxed agent harness for teams. Giving every employee a secured personal agent.
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 aquasecurity/trivy
اكتشف الثغرات الأمنية وسوء التكوين والأسرار وقائمة مكونات البرمجيات (SBOM) في الحاويات وKubernetes ومستودعات الأكواد والسحابات والمزيد
 cr0hn/dockerscan
أكثر ماسح أمان لـ Docker شمولية
 aquasecurity/trivy-action
يشغّل Trivy كإجراء GitHub لفحص صورة حاوية Docker الخاصة بك بحثًا عن الثغرات الأمنية.
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 snyk/cli
يقوم Snyk CLI بفحص ومراقبة مشاريعك بحثًا عن الثغرات الأمنية.
 snyk/agent-scan
Security scanner for AI agents, MCP servers and agent skills.
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
 google/osv-scanner
ماسح الثغرات الأمنية مكتوب بلغة Go يستخدم البيانات المقدمة من https://osv.dev






