
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
eviltree — إعادة إنشاء باستخدام python3 لأمر "tree" الكلاسيكي مع ميزة إضافية للبحث عن كلمات رئيسية أو تعبيرات عادية يقدمها المستخدم في الملفات، وإبراز الملفات التي تحتوي على تطابقات. | Kitploit
أدوات/GitHubGitHub/t3l3machus/eviltree
تصعيد الامتيازاتالاستطلاعجمع المعلوماتما بعد الاستغلالالأدوات والمكوناتكشف الأسرار
GitHubt3l3machus/eviltree

eviltree

إعادة إنشاء باستخدام python3 لأمر "tree" الكلاسيكي مع ميزة إضافية للبحث عن كلمات رئيسية أو تعبيرات عادية يقدمها المستخدم في الملفات، وإبراز الملفات التي تحتوي على تطابقات.

عرض المستودع
4114549منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

EvilTree

Python 3.x License Linux Windows

إعادة إنشاء مستقلة بلغة بايثون 3 للأمر الكلاسيكي "tree" مع ميزة إضافية للبحث عن كلمات رئيسية/تعبيرات نمطية يقدمها المستخدم في الملفات، مع إبراز تلك التي تحتوي على مطابقات. تم إنشاؤه لسببين رئيسيين:

  • أثناء البحث عن أسرار في ملفات الهياكل الدليلية المتداخلة، فإن القدرة على تصور الملفات التي تحتوي على كلمات رئيسية/أنماط تعبيرية يقدمها المستخدم وأين توجد تلك الملفات في تسلسل المجلدات، توفر ميزة كبيرة.
  • "tree" أداة رائعة لتحليل الهياكل الدليلية. من المفيد جدًا وجود بديل مستقل للأمر لاستخدامه في مرحلة التعداد بعد الاختراق، لأنه ليس مثبتًا مسبقًا على كل توزيعة لينكس وهو محدود نوعًا ما على ويندوز (مقارنة بنسخة UNIX).

أمثلة الاستخدام

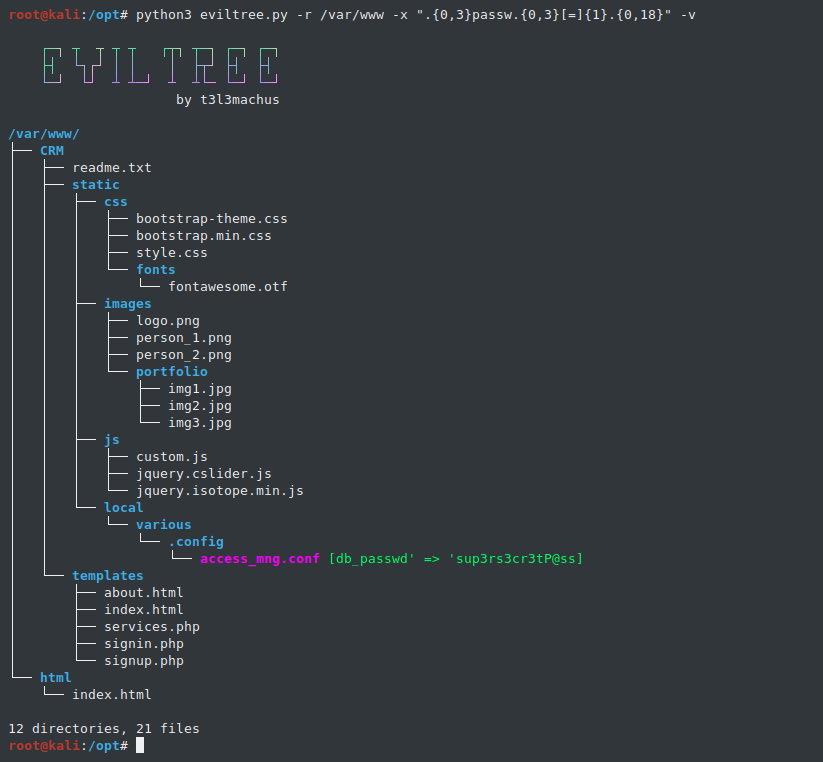
مثال #1: تشغيل تعبير نمطي يطابق سلاسل مشابهة لـ: password = something ضد /var/www
image

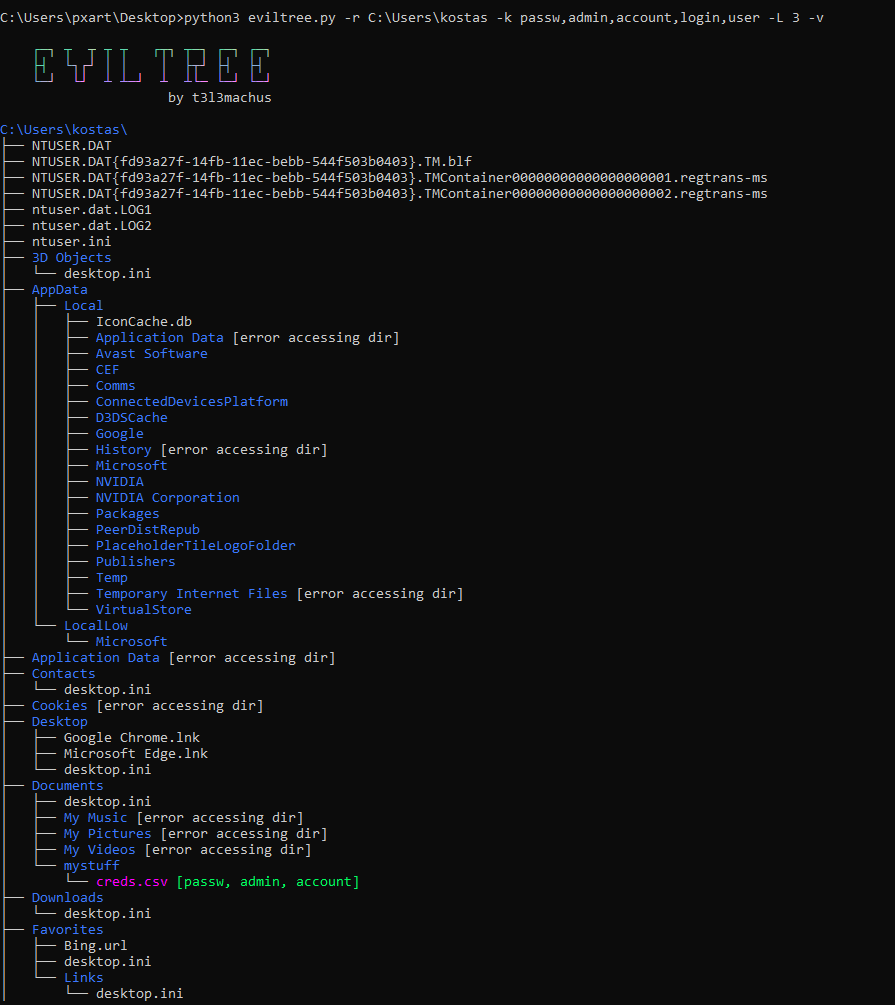
مثال #2: استخدام كلمات رئيسية مفصولة بفواصل بدلاً من التعبير النمطي:
image
إخلاء مسؤولية: تم اختباره فقط على ويندوز 10 برو.

أوامر سريعة

python3 eviltree.py -r C:\xampp -k password,passwd,admin -i -v -q 
python3 eviltree.py -r /var/www -x ".{0,3}passw.{0,3}[=]{1}.{0,18}" -i -v -q -L 3
python3 eviltree.py -r / -x ".{0,3}passw.{0,3}[=]{1}.{0,18}" -i -v -q -A -f -L 3

خيارات إضافية ونصائح الاستخدام

ميزات بارزة:

  • البحث بالتعبير النمطي -x يُرجع في الواقع قائمة فريدة من جميع الأنماط المطابقة في ملف. كن حذرًا عند دمجه مع -v (--verbose)، حاول أن تكون محددًا وتحد من طول الأحرف المطلوب مطابقتها.
  • يمكنك البحث عن كلمات رئيسية/تعبيرات نمطية في الملفات الثنائية أيضًا من خلال توفير الخيار -b.
  • يمكنك استخدام هذه الأداة كأمر "tree" الكلاسيكي إذا لم تقدم قيمًا للكلمات الرئيسية -k والتعبير النمطي -x. هذا مفيد في حال حصولك على شل محدود على جهاز وتريد استخدام "tree" مع إخراج ملون للتجول.
  • يوجد متغير قائمة filetype_blacklist في eviltree.py يمكن استخدامه لاستبعاد بعض امتدادات الملفات من البحث في المحتوى. افتراضيًا، يستبعد التالي: gz, zip, tar, rar, 7z, bz2, xz, deb, img, iso, vmdk, dll, ovf, ova.
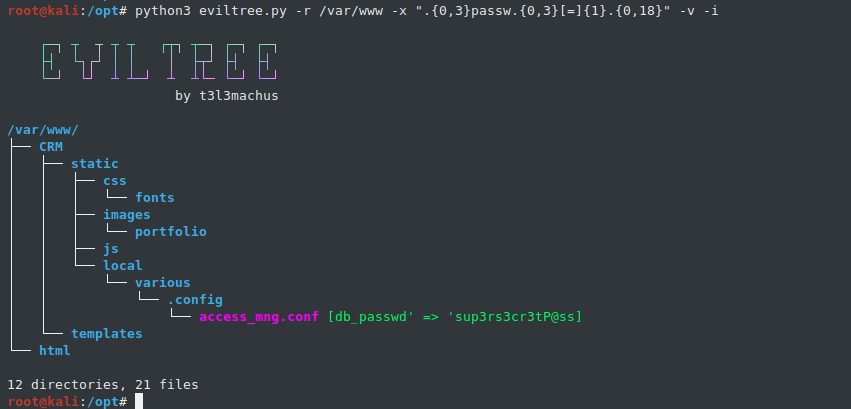
  • ميزة مفيدة جدًا هي الخيار -i (--interesting-only). يوجه eviltree لعرض الملفات التي تحتوي على كلمات رئيسية/تعبيرات نمطية مطابقة فقط، مما يقلل طول الإخراج بشكل كبير:
image

أنماط تعبيرية/كلمات رئيسية مفيدة

  • تعبير نمطي للبحث عن كلمات السر: -x ".{0,3}passw.{0,3}[=]{1}.{0,18}"
  • كلمات رئيسية للبحث عن معلومات حساسة: -k passw,db_,admin,account,user,token

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






