#1

 projectdiscovery/nuclei
ماسح ثغرات سريع يعتمد على YAML مع محرك كشف قائم على القوالب للاختبار الأمني الآلي عبر تطبيقات الويب، وواجهات برمجة التطبيقات (APIs)، والشبكات، وDNS،…
 trufflesecurity/trufflehog
البحث عن بيانات الاعتماد المسربة والتحقق منها وتحليلها
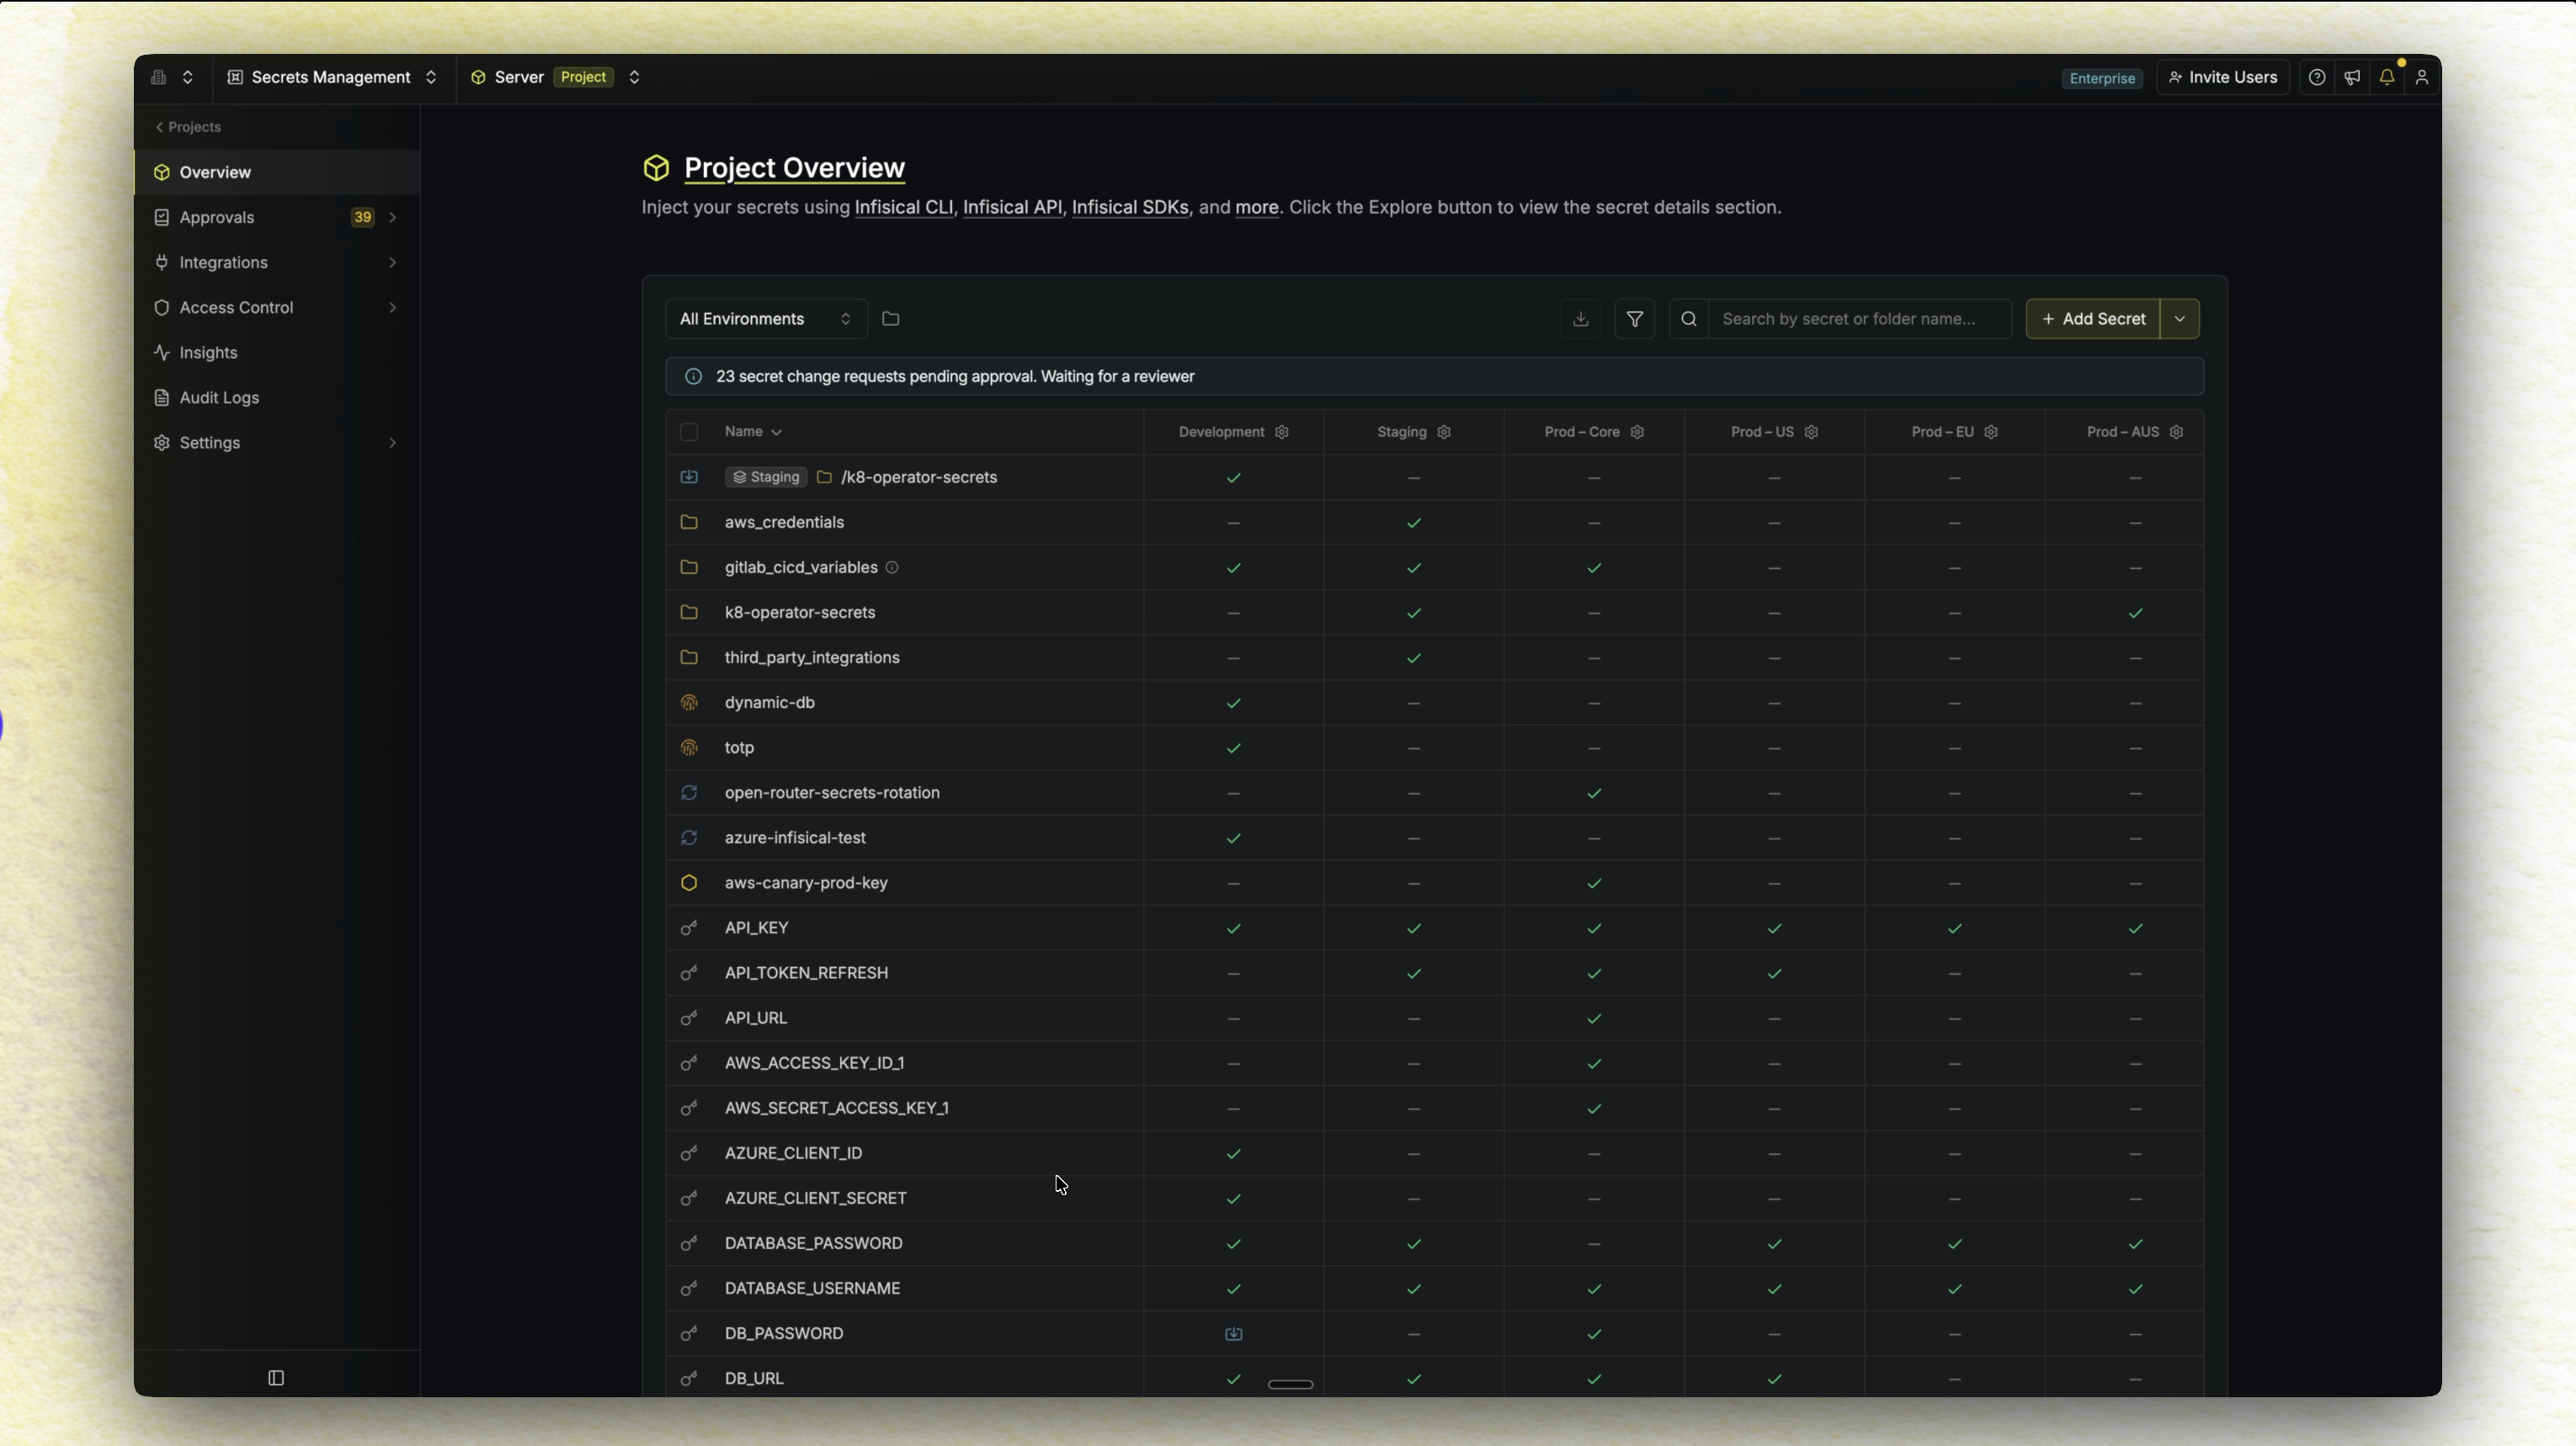 infisical/infisical
Infisical is the open-source platform for secrets, certificates, and privileged access management.
 aquasecurity/trivy
اكتشف الثغرات الأمنية وسوء التكوين والأسرار وقائمة مكونات البرمجيات (SBOM) في الحاويات وKubernetes ومستودعات الأكواد والسحابات والمزيد
 shieldfy/api-security-checklist
قائمة تحقق من أهم الإجراءات الأمنية المضادة عند تصميم واختبار وإطلاق واجهة برمجة التطبيقات (API) الخاصة بك.
 getsops/sops
أداة بسيطة ومرنة لإدارة الأسرار
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 nvidia/openshell
بيئة تشغيل معزولة لوكلاء الذكاء الاصطناعي المستقلين مع سياسات YAML تعريفية تفرض قيودًا على نظام الملفات والشبكة والعمليات، بالإضافة إلى حقن بيانات…
 semgrep/semgrep
تحليل ثابت خفيف الوزن للعديد من اللغات. اعثر على متغيرات الأخطاء باستخدام أنماط تشبه الكود المصدري.
gitleaks/gitleaksأداة تحليل إحصائي سريعة ومفتوحة المصدر للكشف عن الأسرار المضمنة مثل كلمات المرور ومفاتيح API والرموز في مستودعات Git والملفات وتدفقات stdin مع محرك…
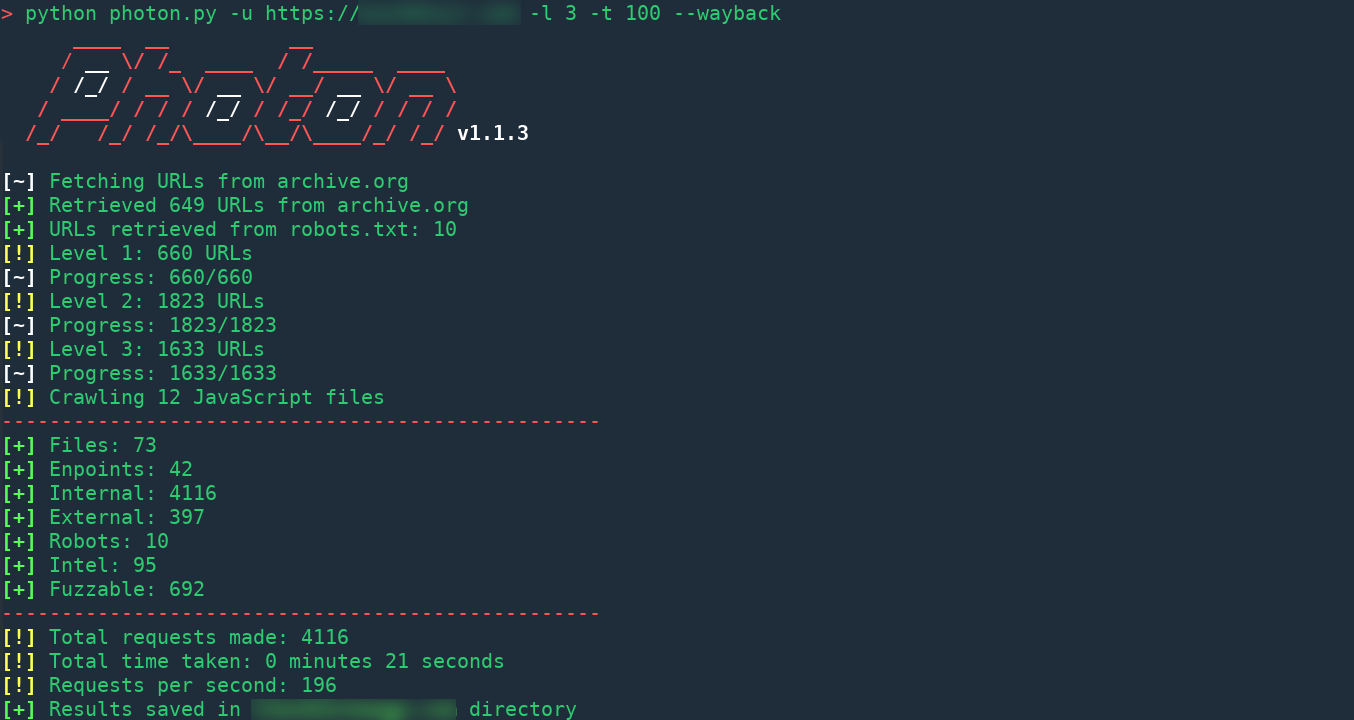 s0md3v/photon
زاحف سريع بشكل لا يصدق مصمم لـ OSINT.
 anchore/grype
ماسح ضوئي للثغرات الأمنية لصور الحاويات وأنظمة الملفات
 vercel-labs/deepsec
ماسح ثغرات أمنية مدعوم بالوكلاء (Agents) للقواعد البرمجية واسعة النطاق. يستخدم نماذج اللغة الكبيرة (LLMs) للعثور على المشكلات الأمنية التي يصعب…
 streaak/keyhacks
مجموعة منسقة من الأوامر للتحقق من صحة مفاتيح API المسربة من برامج مكافآت الاختراق واختبارات الاختراق، تغطي أكثر من 80 خدمة بما في ذلك AWS وGitHub…
 google/osv-scanner
ماسح الثغرات الأمنية مكتوب بلغة Go يستخدم البيانات المقدمة من https://osv.dev
 bridgecrewio/checkov
أداة تحليل ثابت للبنية التحتية كرمز (IaC) تكتشف سوء التهيئة السحابية، الثغرات الأمنية، والأسرار عبر Terraform وKubernetes وCloudFormation وصور…
 ossf/scorecard
OpenSSF Scorecard - مقاييس صحة الأمان للمصادر المفتوحة