
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/screetsec/dracos
أطر اختبار الاختراقتصعيد الامتيازاتماسحات الثغرات الأمنيةهجمات كلمات المرورالاستغلالالهندسة العكسيةاستغلال تطبيقات الويبالتحقيق الجنائي الرقميجمع المعلوماتاختبار الاختراقالتعلم والتعليم
582752منذ 9 سنواتتمت المراجعة من قبل Kitploit
GitHubscreetsec/dracos

DracOS

Dracos Linux ( www.dracos-linux.org ) هو نظام التشغيل لينكس من إندونيسيا

عرض المستودعالموقع الإلكتروني
مشاركة

ما هو دراكوس لينكس ؟

Dracos Linux ( www.dracos-linux.org ) هو نظام تشغيل لينكس من إندونيسيا، مفتوح المصدر مبني على أساس Linux From Scratch تحت حماية رخصة جنو العمومية العامة v3.0. هذا النظام هو أحد إصدارات توزيعات لينكس، والذي يُستخدم لإجراء اختبارات أمنية (اختبار الاختراق). دراكوس لينكس في Arm بمئات أدوات الاختراق الهيدروليكية، والطب الشرعي والهندسة العكسية. لا يستخدم أدوات تعتمد على الواجهة الرسومية، بل فقط برامج تستخدم واجهة سطر الأوامر (CLI) لتنفيذ عملياتها. الآن دراكوس حالياً وصل إلى الإصدار 2.0 بالاسم الرمزي "Leak".
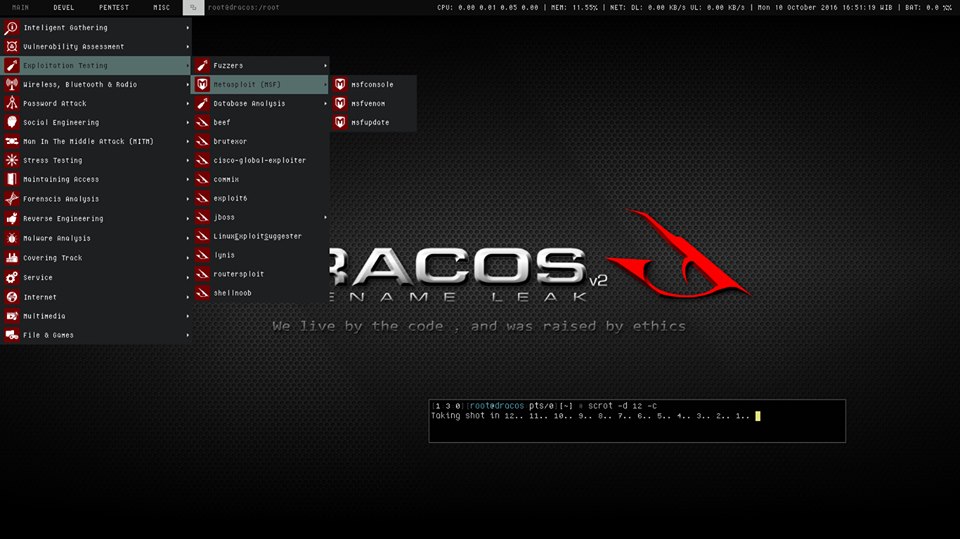
لقطة شاشة

تشويقة

الرابط : https://www.youtube.com/watch?v=Pk9VzPGZdas

كهدف للتطوير

التعليم

يهدف دراكوس لينكس إلى أن يكون تعليمياً، خاصة للتعرف على نظام تشغيل لينكس ونحن نحترم القرصنة الأخلاقية.

البناء من المصدر

لطالما تم بناؤه من الأكواد بدلاً من المثبت، مما سيحفز المستخدمين في إندونيسيا على البقاء مبدعين وبناء روح المصدر المفتوح.

المستودع

على الرغم من أنه يعتمد نسبياً على الأكواد، لا يزال دراكوس لينكس يعتزم بناء المستودع لتطوير العمليات مثل Venomizer

تحكم ثقيل

نحتاج إلى إدراك أن نظام التشغيل هذا صعب جداً لأن دراكوس مبني من كود المصدر، مما يجبرنا على التجميع عند تثبيت حزمة أو برنامج، مما سينتج بالطبع احتمال فشل النظام ونقاط ضعف أخرى.

دائماً من الطرفية

لا تستخدم أي أداة مثبتة داخل نظام التشغيل واجهة رسومية. ستعتمد دائماً على سطر الأوامر، خاصةً Openbox، لتسهيل احتياج المستخدمين إلى طرفيات متعددة في تطبيق اختبار الاختراق


قائمة أدوات الاختراق

  • الرابط : http://dev.dracos-linux.org/projects/dracoslinux/wiki/Penetration_Testing
  • جمع المعلومات
  • تقييم الثغرات
  • هجوم ويب
  • اختبار الاستغلال
  • تصعيد الامتيازات
  • هجوم كلمات المرور
  • الهندسة الاجتماعية
  • هجوم الرجل في الوسط
  • اختبار الإجهاد
  • هجوم لاسلكي
  • الحفاظ على الوصول
  • أدوات الطب الشرعي
  • الهندسة العكسية
  • تحليل البرامج الضارة
  • إخفاء الآثار

رابط

  • الرابط : http://dev.dracos-linux.org/projects/dracoslinux/wiki/DOWNLOAD_DRACOS
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    391
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    249

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






