

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
c2-cloud — The C2 Cloud هو إطار عمل C2 قوي قائم على الويب، مصمم لتبسيط حياة مختبرى الاختراق. يتيح وصولاً سهلاً إلى البوابات الخلفية المخترقة، تماماً مثل الوصول إلى مثيل EC2 في سحابة AWS. يمكنه إدارة عدة جلسات بوابة خلفية متزامنة بواجهة سهلة الاستخدام. | Kitploit
أدوات/GitHubGitHub/govindasamyarun/c2-cloud
أطر اختبار الاختراقأطر الاستغلالتوليد الحمولةما بعد الاستغلالالقيادة والسيطرةالفريق الأحمرأداة الوصول عن بعد
GitHubgovindasamyarun/c2-cloud

c2-cloud

The C2 Cloud هو إطار عمل C2 قوي قائم على الويب، مصمم لتبسيط حياة مختبرى الاختراق. يتيح وصولاً سهلاً إلى البوابات الخلفية المخترقة، تماماً مثل الوصول إلى مثيل EC2 في سحابة AWS. يمكنه إدارة عدة جلسات بوابة خلفية متزامنة بواجهة سهلة الاستخدام.

عرض المستودع
1282040منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

حول المشروع

سحابة C2 هي إطار عمل C2 قوي قائم على الويب، مصمم لتبسيط حياة مختبري الاختراق. يتيح الوصول السهل إلى الأبواب الخلفية المخترقة، تمامًا مثل الوصول إلى مثيل EC2 في سحابة AWS. يمكنها إدارة عدة جلسات باب خلفي متزامنة بواجهة سهلة الاستخدام.

سحابة C2 مفتوحة المصدر. يمكن لمحللي الأمن إجراء عمليات المحاكاة بثقة، واكتساب خبرة قيمة والمساهمة في وضع الدفاع الاستباقي لمؤسساتهم.

دعم الصدف العكسية:

  1. Reverse TCP
  2. Reverse HTTP
  3. Reverse HTTPS (قم بتكوينه خلف موازن تحميل)
  4. Telegram C2

العرض التوضيحي

شرح سحابة C2: https://youtu.be/hrHT_RDcGj8
محاكاة برمجية الفدية باستخدام سحابة C2: https://youtu.be/LKaCDmLAyvM
C2 تيليغرام: https://youtu.be/WLQtF4hbCKk

الميزات الرئيسية

🔒 الوصول من أي مكان: الوصول إلى سحابة C2 من أي موقع.
🔄 جلسات باب خلفي متعددة: إدارة ودعم جلسات متعددة بسهولة.
🖱️ الوصول بنقرة واحدة: التنقل بسلاسة إلى الأبواب الخلفية بنقرة بسيطة.
📜 الحفاظ على سجل الجلسات: تتبع والاحتفاظ بسجل كامل للأوامر والاستجابات لتحليل شامل.

الرصة التقنية

🛠️ Flask: خدمة حركة الويب وAPI، وتسهيل طلبات HTTP(S) العكسية.
🔗 TCP Socket: خدمة طلبات TCP العكسية لتحسين الوظائف.
🌐 Nginx: توجيه حركة المرور بين الويب والأنظمة الخلفية بسهولة.
📨 Redis PubSub: العمل كوسيط رسائل قوي للاتصال السلس.
🚀 Websockets: توفير تحديثات فورية لعملاء المتصفح لتحسين تجربة المستخدم.
💾 Postgres DB: ضمان تخزين دائم للاستمرارية السلسة.
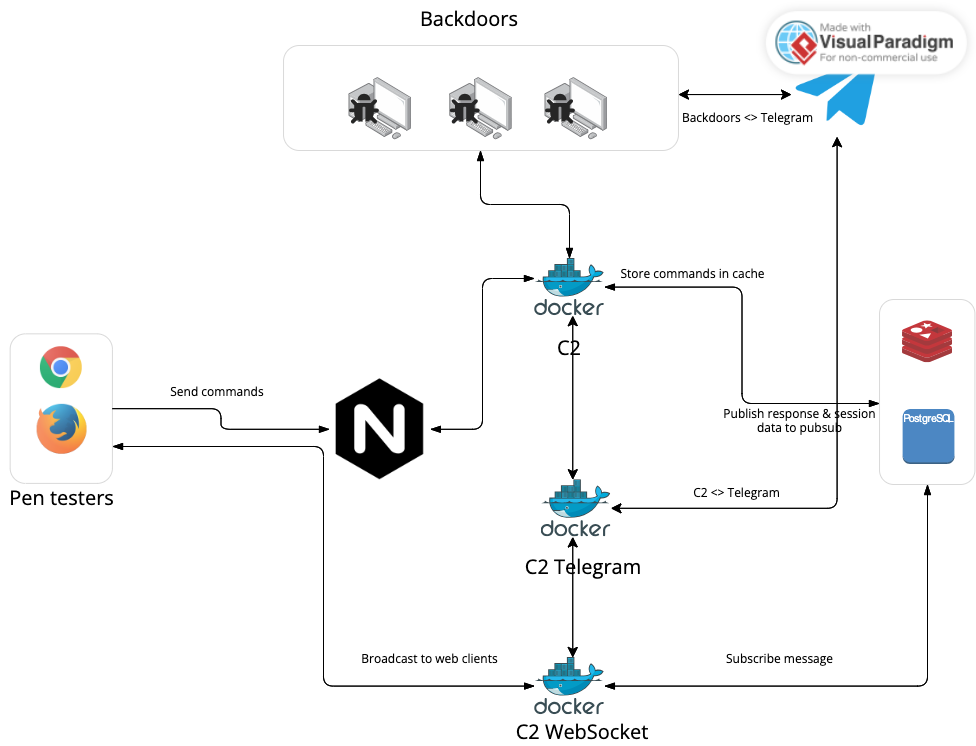
البنية

مخطط بنية سحابة C2

إعداد التطبيق

  • منفذ الإدارة: 9000
  • منفذ Reversse HTTP: 8000
  • منفذ TCP العكسي: 8888
  1. استنساخ المستودع
  2. اختياري: تحديث chait_id, bot_token في c2-telegram/config.yml
  3. تنفيذ docker-compose up -d لبدء الحاويات ملاحظة: لن تبدأ خدمة c2-api حتى تتم تهيئة قاعدة البيانات. إذا تلقيت أخطاء 500، يرجى المحاولة بعد بعض الوقت.

الإسناد

مستوحى من Villain، وهو C2 قائم على سطر الأوامر طوره Panagiotis Chartas.

الترخيص

موزع بموجب ترخيص MIT. راجع LICENSE لمزيد من المعلومات.

الاتصال

  • LinkedIn
  • Twitter
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





