
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-2640-CVE-2023-32629 — GameOver(lay) تصعيد الامتيازات في Ubuntu | Kitploit

أدوات/GitHubGitHub/g1vi/cve-2023-2640-cve-2023-32629
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقاستغلال الملفات الثنائية
GitHubg1vi/cve-2023-2640-cve-2023-32629

CVE-2023-2640-CVE-2023-32629

GameOver(lay) تصعيد الامتيازات في Ubuntu

عرض المستودع
مشاركة
1352262منذ 3 سنواتتمت المراجعة من قبل Kitploit

GameOver(lay) تصعيد الامتيازات في أوبونتو

CVE-2023-2640

https://www.cvedetails.com/cve/CVE-2023-2640/

على نوى أوبونتو التي تحمل كلاً من c914c0e27eb0 و "UBUNTU: SAUCE: overlayfs: Skip permission checking for trusted.overlayfs.* xattrs"، يمكن لمستخدم غير مميز تعيين سمات موسعة مميزة على الملفات المركّبة، مما يؤدي إلى تعيينها على الملفات العلوية دون فحوصات الأمان المناسبة.

CVE-2023-32629

https://www.cvedetails.com/cve/CVE-2023-32629/

ثغرة تصعيد امتيازات محلية في نوى أوبونتو؛ تتخطى وظيفة overlayfs ovl_copy_up_meta_inode_data فحوصات الأذونات عند استدعاء ovl_do_setxattr على نوى أوبونتو.

النوى المتأثرة

Kernel versionUbuntu release
6.2.0Ubuntu 23.04 (Lunar Lobster) / Ubuntu 22.04 LTS (Jammy Jellyfish)
5.19.0Ubuntu 22.10 (Kinetic Kudu) / Ubuntu 22.04 LTS (Jammy Jellyfish)
5.4.0Ubuntu 22.04 LTS (Local Fossa) / Ubuntu 18.04 LTS (Bionic Beaver)

الاستخدام

تم الاختبار على النوى 5.19.0 و 6.2.0.

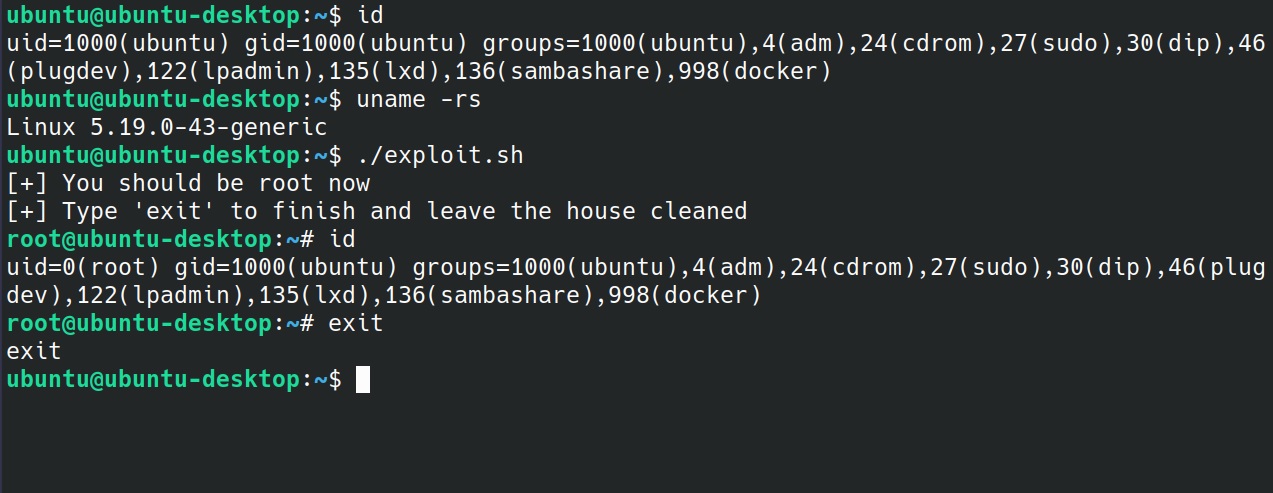
  1. فقط شغّل السكربت في شل بصلاحيات منخفضة.
   ./exploit.sh
  1. تذكر كتابة "exit" لإنهاء شل الجذر وترك المكان نظيفًا.

مثال

بدون عنوان

الترخيص

لا تتردد في استخدامه أو تعديله متى وأينما شئت.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →