
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
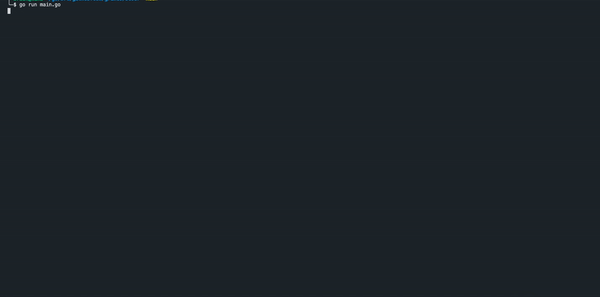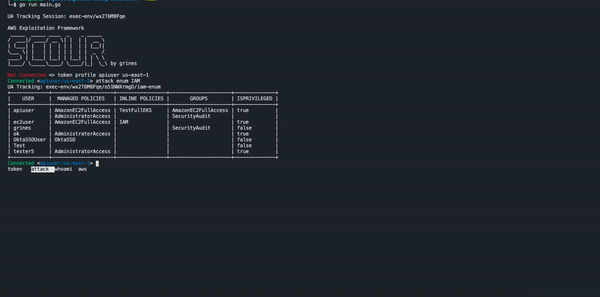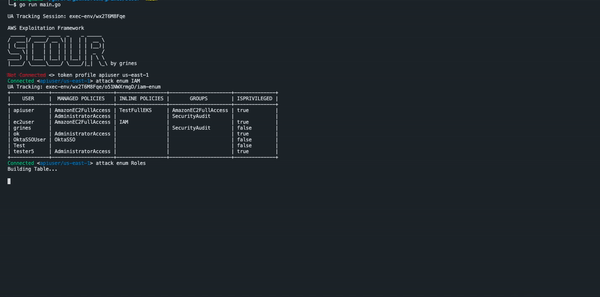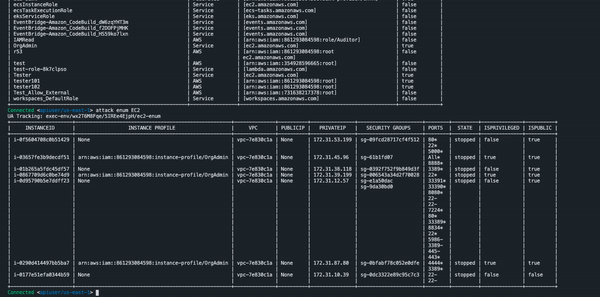
 grines/scour
إطار عمل استغلال AWS قائم على الوحدات لاختبار الفريق الأحمر وتحليل الفريق الأزرق. يحاكي أنماط الهجوم في مستوى التحكم في AWS مع تتبع فريد لـ UA لتطوير…
 jbaines-r7/shakeitoff
ثغرة رفع الامتيازات المحلية في مثبت MSI لنظام ويندوز (CVE-2021-43883)
 exploitblizzard/windowsmdm-lpe-0day
CVE-2021-24084 Windows Local Privilege Escalation تُركت دون تصحيح رسمي منذ عام 2020. وبالتالي، لا تزال ثغرة يوم صفر.
 sgkdev/page_inject
CVE-2026-31431-killed استغلال page-cache — تنفيذ كود داخل الحاويات التي تشترك في نفس طبقة الصورة
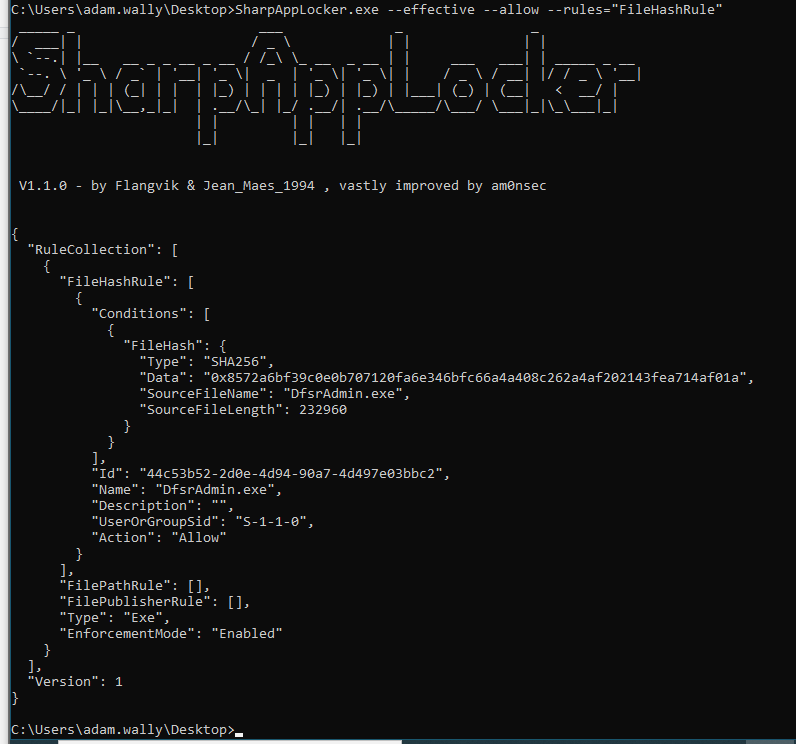 flangvik/sharpapplocker
نسخة C# من cmdlet PowerShell الخاص بـ Get-AppLockerPolicy
 breakfix/sharpscom
أداة C# للتفاعل مع SCOM
 morrubin/negoexrelay
يرحّل مصادقة Kerberos الخاصة بـ NegoEx/PKU2U إلى أهداف عشوائية، مما يتيح المصادقة بدون بيانات اعتماد، وتنفيذ الأوامر، وتفريغ هاشات SMB، وجلسات…
 bbaranoff/cve-2022-0847
استغلال لثغرة CVE-2022-0847، وهي ثغرة تصعيد صلاحيات في نواة لينكس، مع تقديم إثبات مفهوم للحصول على صلاحيات الجذر.
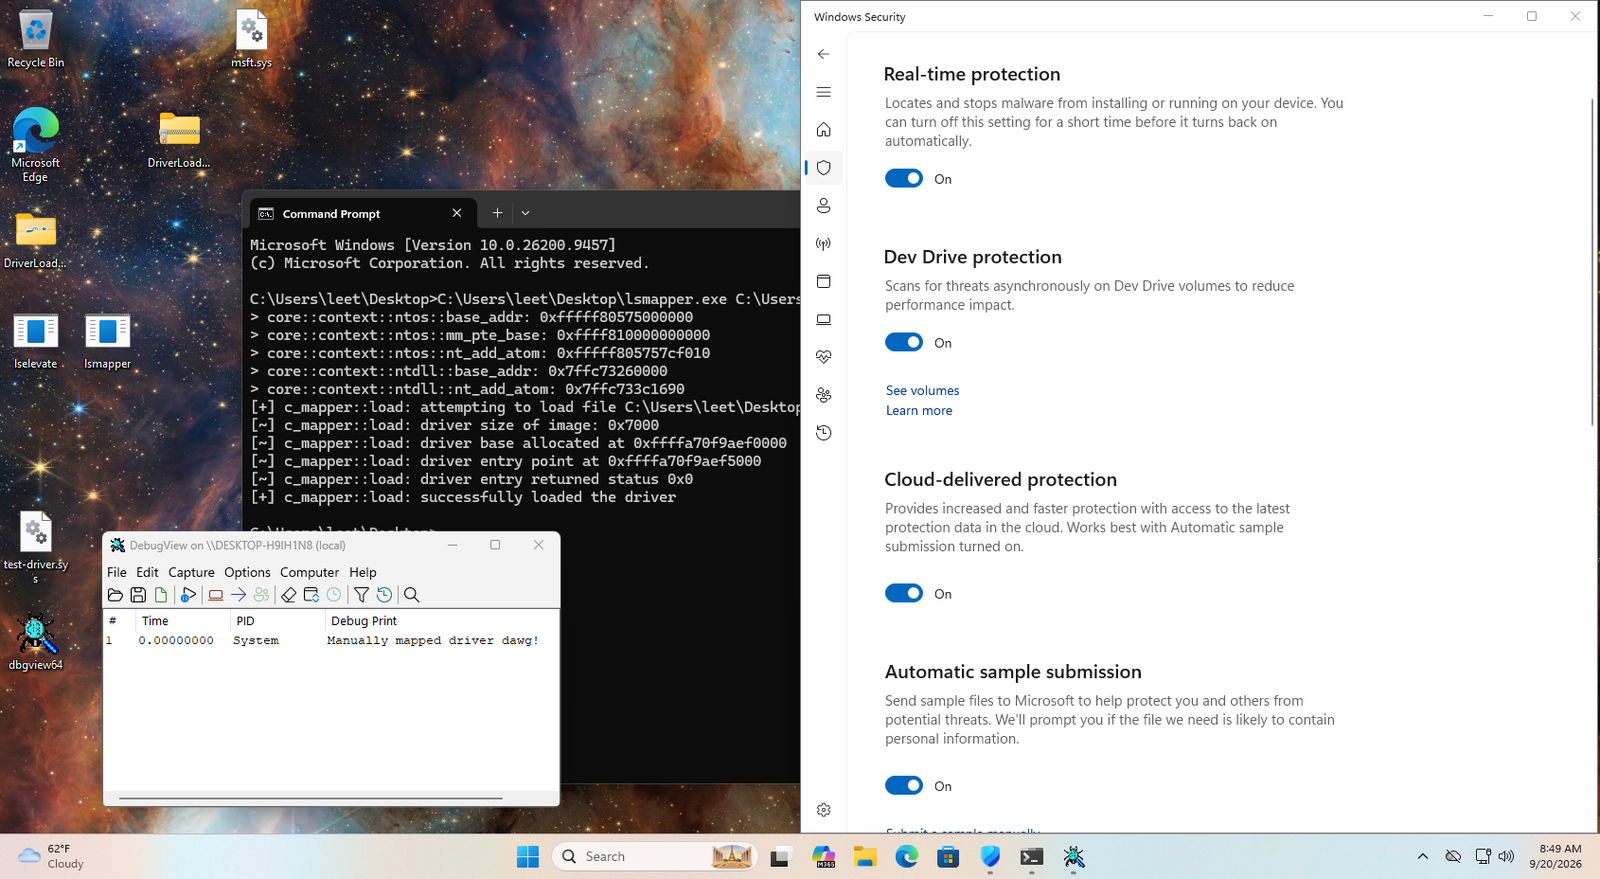 nbs32k/localstranger
PoC لـ WinNotify، موضح من خلال driver mapper، ورفع الصلاحيات المحلي.
 xforcered/scmkit
عدة هجوم لإدارة الكود المصدري
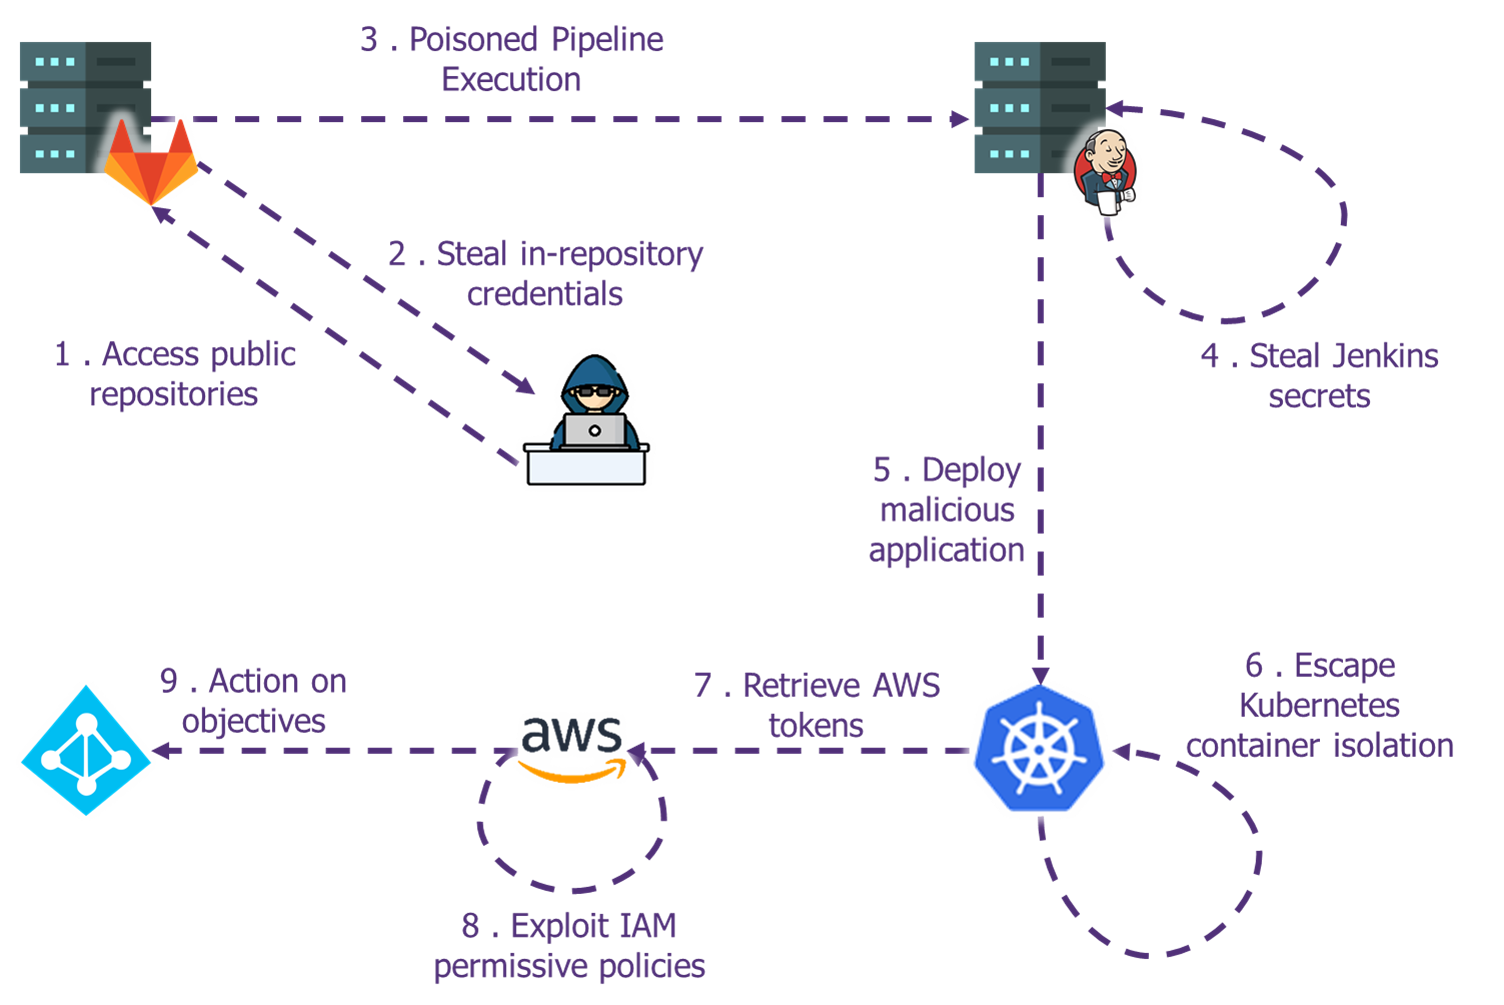 wavestone-cdt/defcon-cicd-pipelines-workshop
ورشة عمل عملية لتأمين خطوط أنابيب CI/CD تتضمن مختبر Terraform، واستغلال AWS، والهروب من Kubernetes، وتمارين زرع الأبواب الخلفية في القطع الأثرية،…
 zarkones/bloodfangc2
غرسة PIC حديثة لنظام ويندوز (64 و 32 بت)
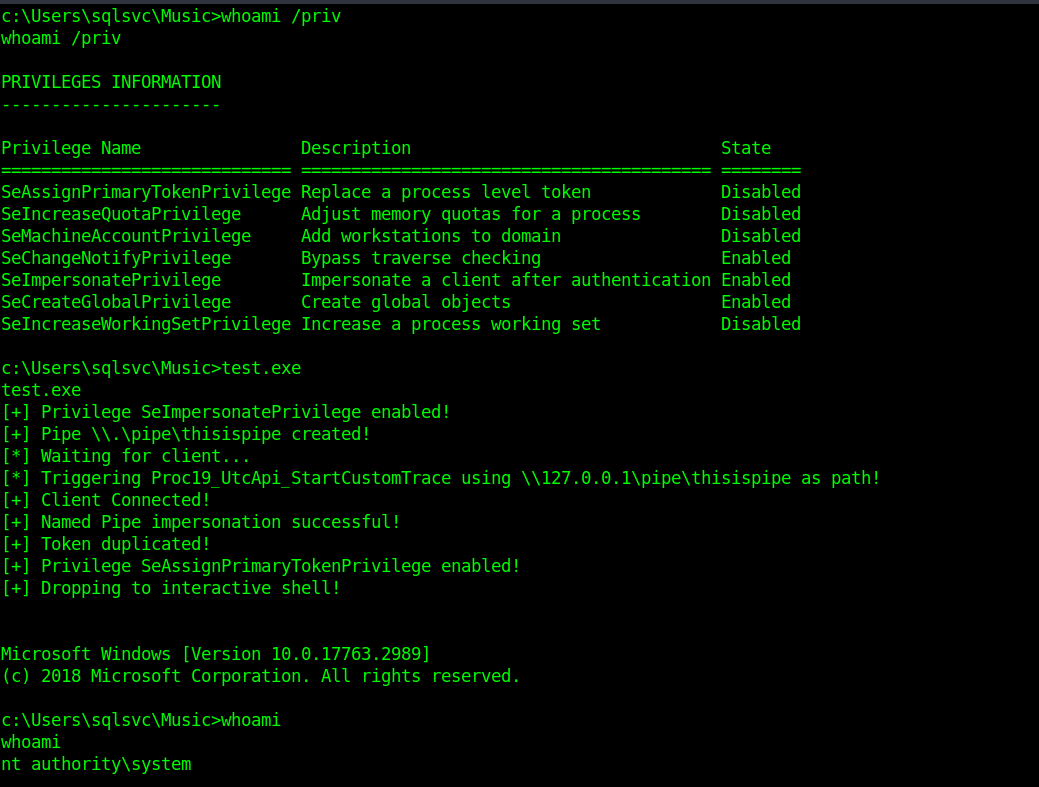 wh04m1001/diagtrackeop
أداة استغلال لتصعيد الصلاحيات في ويندوز، تسيء استخدام SeImpersonate عبر DiagTrack RPC، باستخدام Secondary Logon للحصول على رمز مميز (token) تفاعلي…
 lukegix/cve-2022-2602
CVE-2022-2602
 olivsec/loboguara
منصة استخبارات التهديدات السيبرانية لاكتشاف شهادات SSL، مسح النطاقات/عناوين URL، مراقبة تسرب البيانات، توليد روابط التتبع، وتجميع خلاصات التهديدات…
 jollheef/libreoffice-remote-arbitrary-file-disclosure
إثبات مفهوم لثغرة الكشف عن ملفات تعسفية عن بعد في LibreOffice








