
 #1
أدوات للحفاظ على الوصول، واستكشاف، وتوسيع السيطرة داخل الأنظمة والشبكات المخترقة.
موصى به من Kitploit
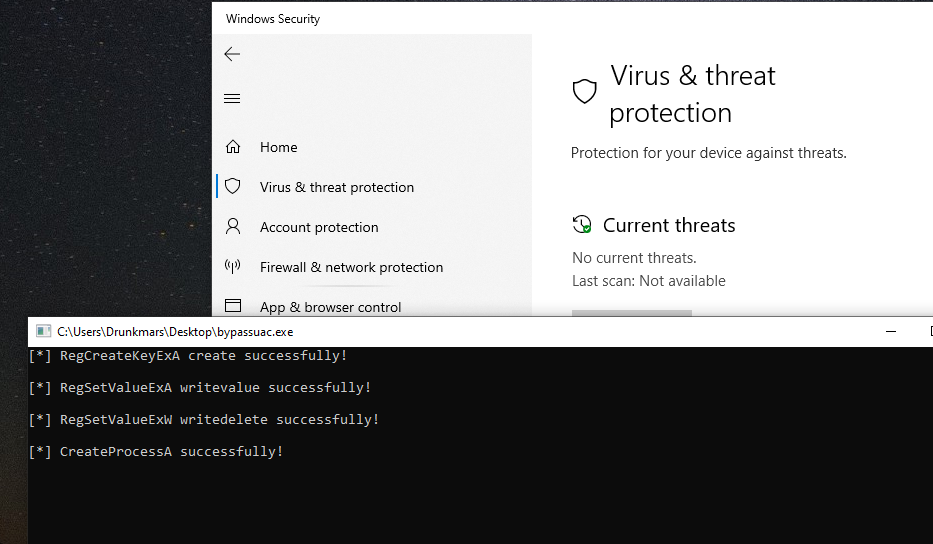
 memoryo3o/bypassuac
أداة تجاوز UAC في ويندوز باستخدام تقنية القائمة البيضاء لرفع الامتيازات بصمت، متوافقة مع حمولات Cobalt Strike للوصول بعد الاستغلال.
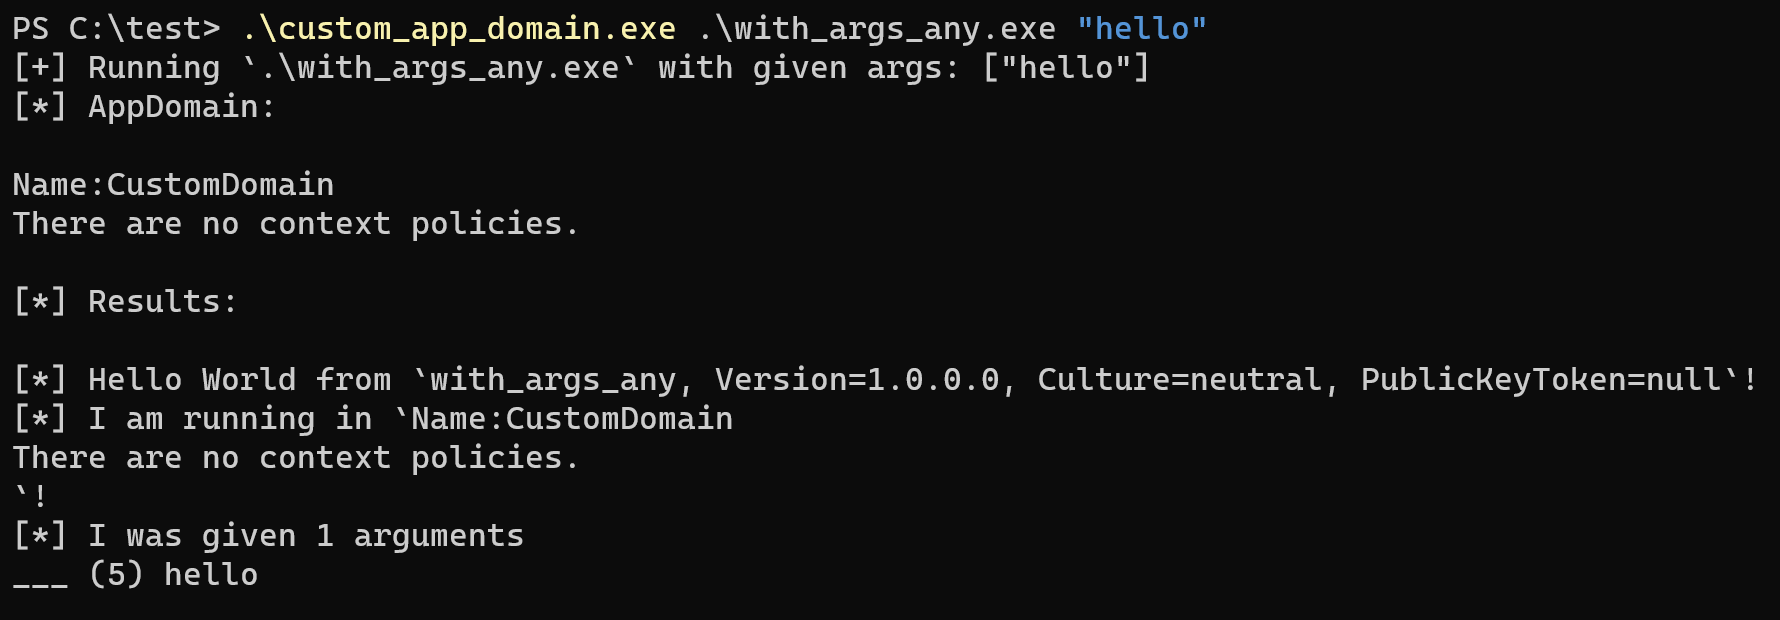 yamakadi/clroxide
مكتبة Rust تسمح لك باستضافة CLR وتنفيذ ملفات dotnet الثنائية.
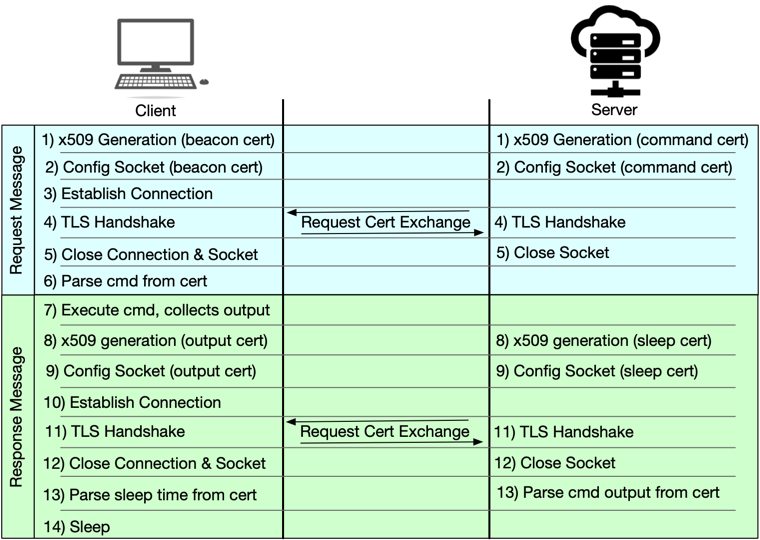 jconwell/secret_handshake
قناة C2 نموذجية لبرمجيات خبيثة تستخدم شهادات x509 عبر mTLS
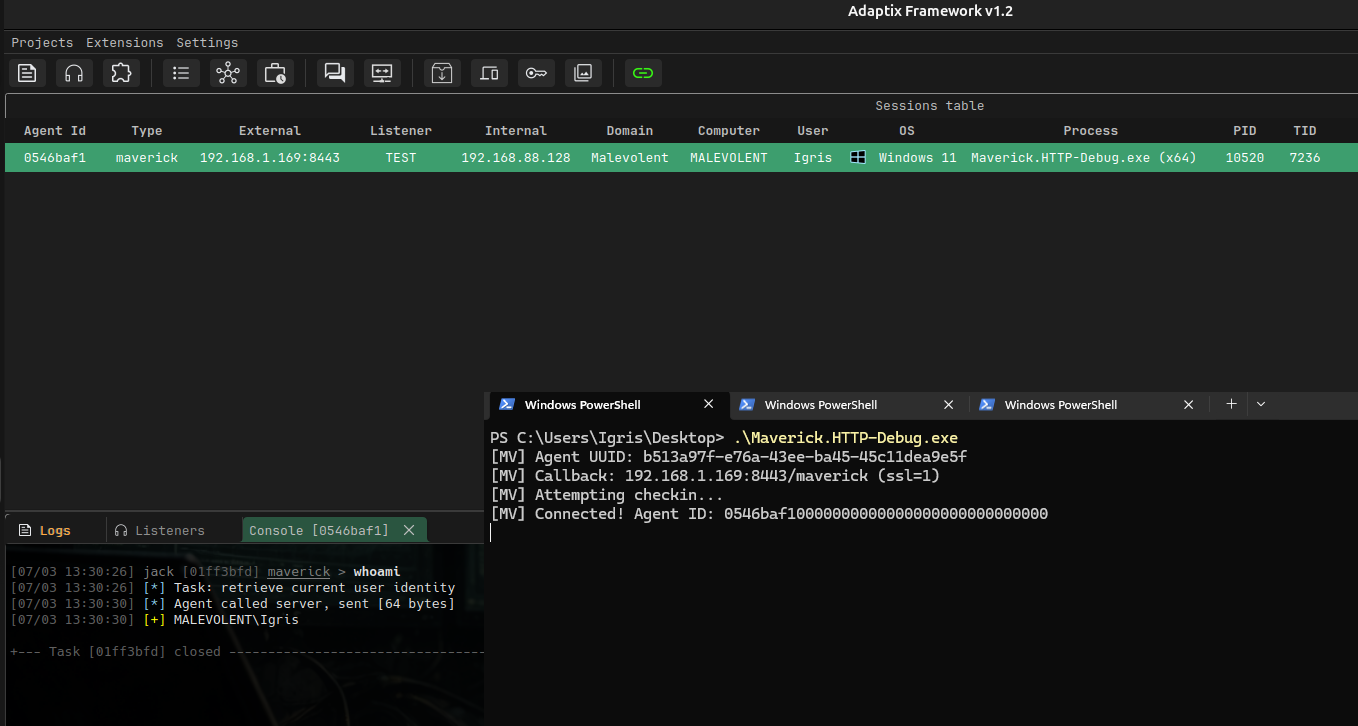 blacksnufkin/maverick
وكيل Adaptix C2 باستخدام رابط Crystal Palace PIC ونظام وحدات PICO
 jfmaes/gg-aesy
قم بإخفاء أشياء رائعة في الصور :)
 iilegacyyii/datainject-bof
يختطف تنفيذ الكود عبر الكتابة فوق مؤشرات حماية تدفق التحكم في combase.dll
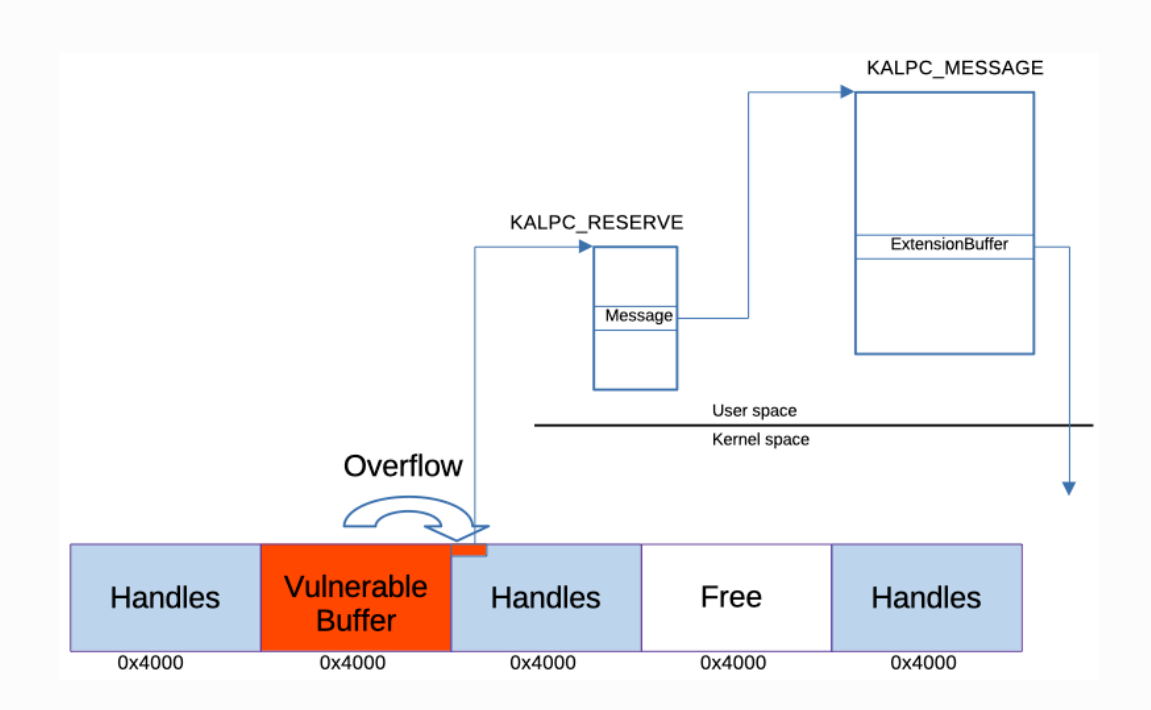 zerozenxlabs/cve-2023-36424
تصعيد الامتيازات عبر تلف Windows Kernel Pool (clfs.sys)
 jxroot/zeropulse
🔒 منصة C2 حديثة مع تكامل Cloudflare Tunnel | إدارة عن بُعد عبر WinRM وSSH | طرفية في الوقت الفعلي وسطح مكتب عن بُعد | مبنية باستخدام FastAPI وReact
 cedowens/macshellswift
أداة إثبات مفهوم لاستغلال ما بعد الاختراق على نظام MacOS مكتوبة بلغة Swift. صُممت كإثبات مفهوم (POC) لفرق الدفاع الأمني (Blue Teams) لبناء كشوفات…
 tenable/escalategpt
أداة مدعومة بالذكاء الاصطناعي لاكتشاف فرص تصعيد الامتيازات في تكوينات IAM في AWS.
 painoob/copy-fail-exploit-cve-2026-31431
معظم ثغرات رفع الامتيازات المحلية (LPE) في لينكس تحتاج إلى نافذة سباق (race window) أو إزاحة خاصة بالنواة. Copy Fail هو عيب منطقي مستقيم، لا يحتاج…
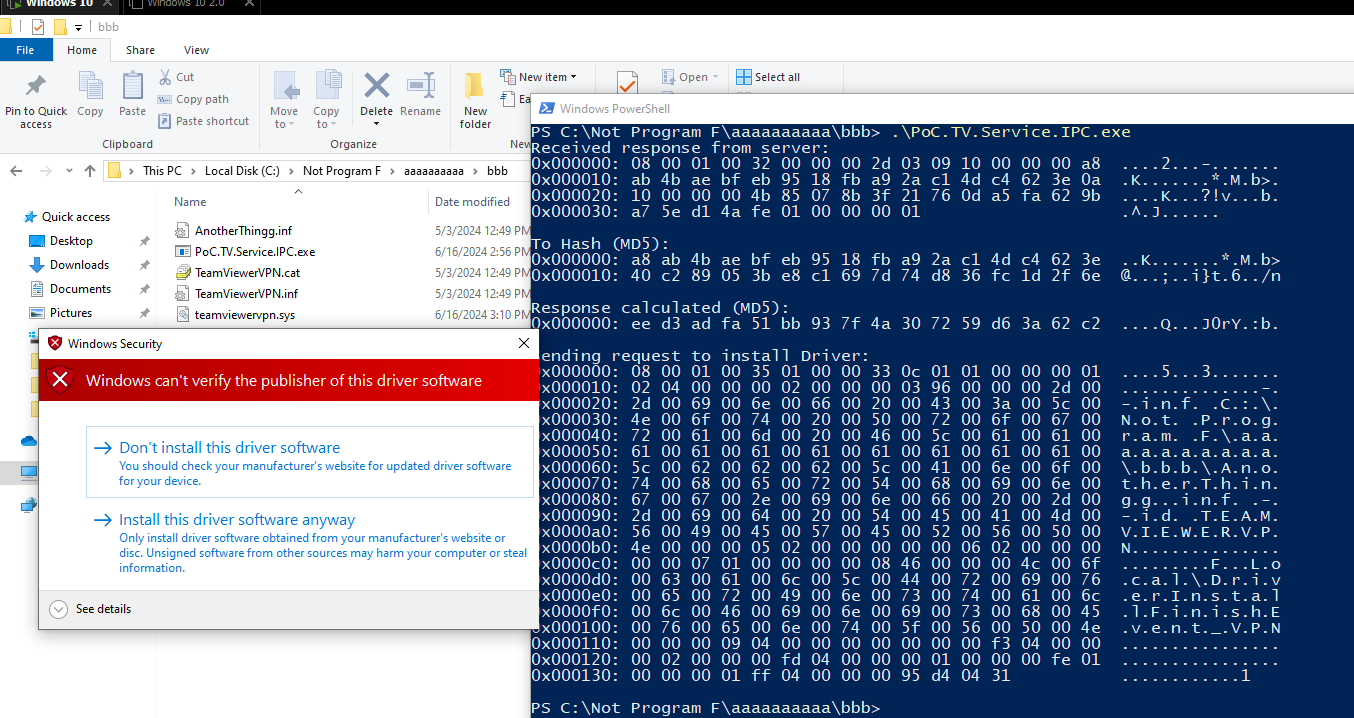 petergabaldon/cve-2024-7479_cve-2024-7481
إثبات مفهوم لرفع الامتيازات من مستخدم TeamViewer إلى نواة النظام. CVE-2024-7479 وCVE-2024-7481. ZDI-24-1289 وZDI-24-1290. TV-2024-1006.
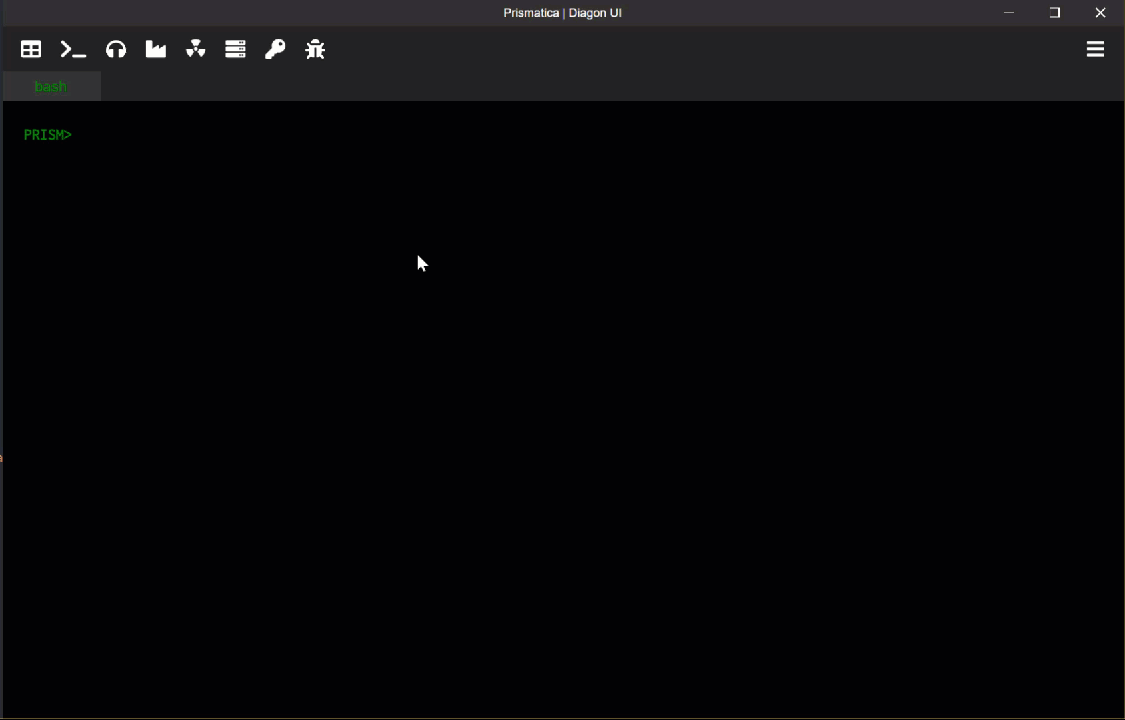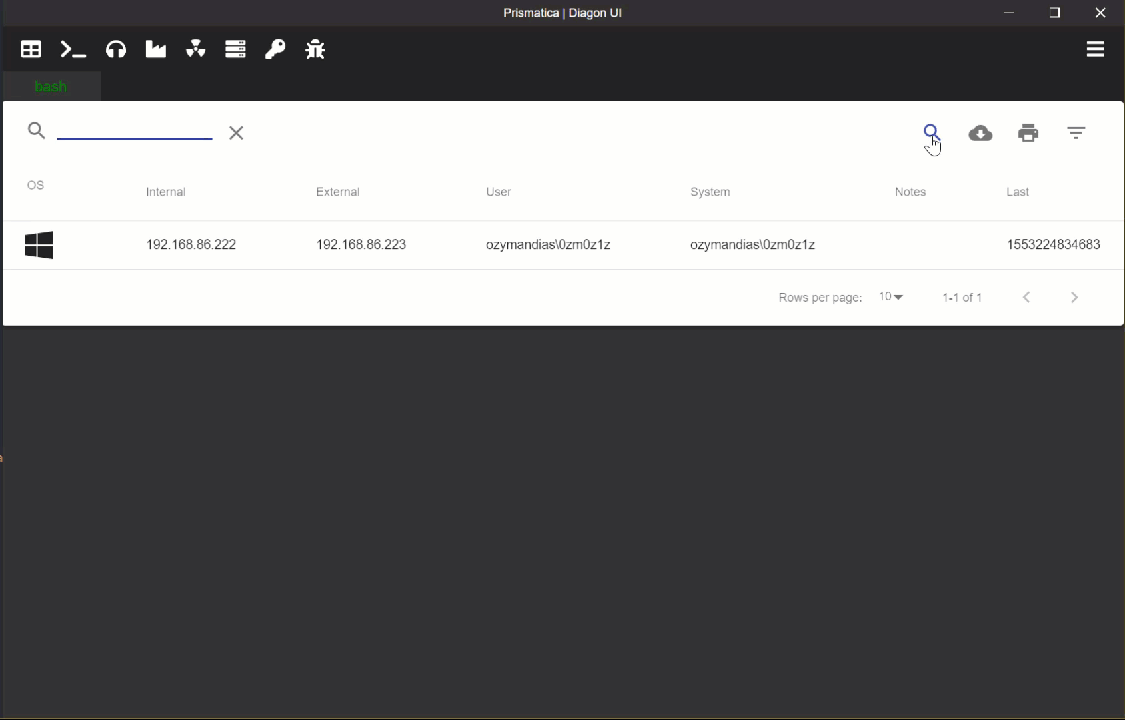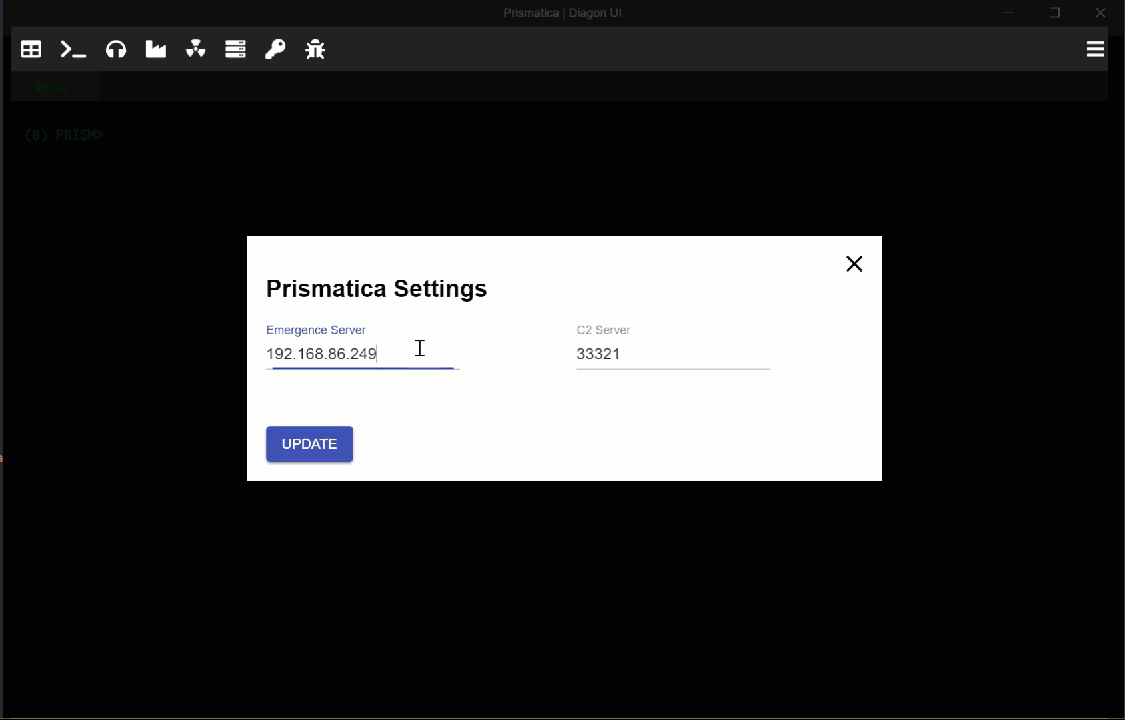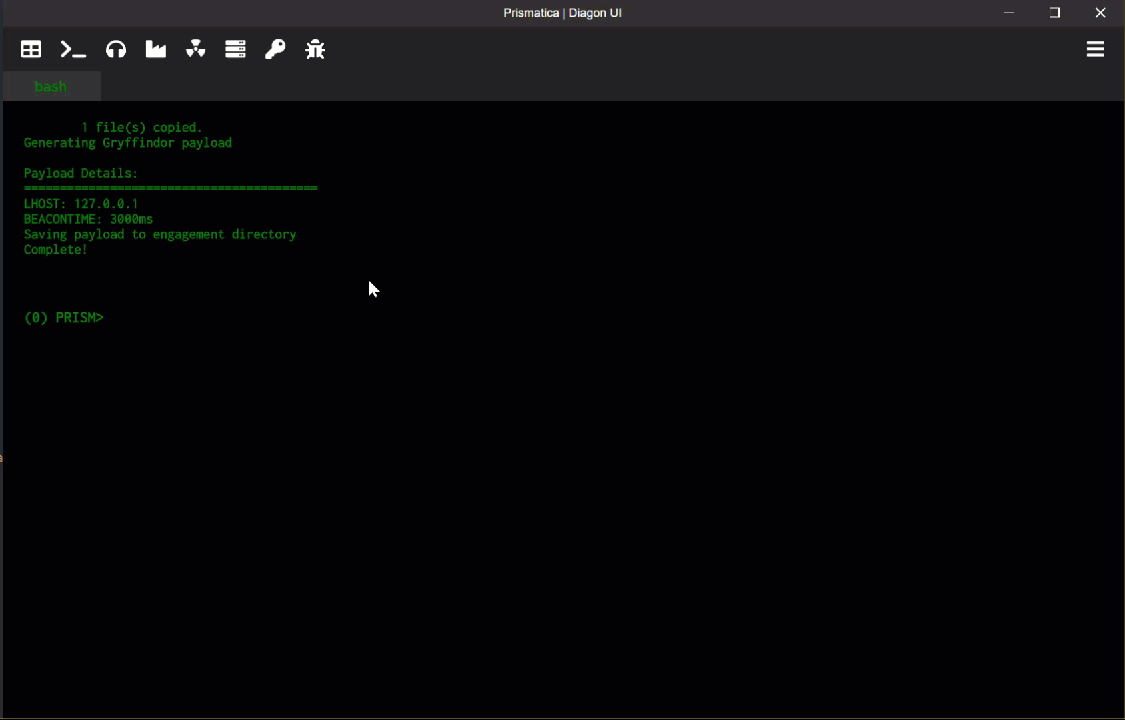 project-prismatica/prismatica
نظام قيادة وتحكم متجاوب
 ianxtianxt/win-exp-
سكربت مساعد لتصعيد الصلاحيات لنظام ويندوز
 quarkslab/cve-2020-0069_poc
إثبات مفهوم لاستغلال CVE-2020-0069 على أجهزة أندرويد من ميدياتك، مما يتيح قراءة/كتابة ذاكرة النواة وربط استدعاءات النظام لتصعيد الامتيازات.
 faisalfs10x/webmin-cve-2022-0824-revshell
استغلال صدفة عكسية بعد التحقق من الهوية لـ Webmin <=1.984 يستغل ثغرة تصعيد الامتيازات في إدارة الملفات CVE-2022-0824. يقوم بتنزيل حمولة CGI وتنفيذها…
 jhftss/cve-2022-22639
استغلال لـ CVE-2022-22639، وهي ثغرة تصعيد امتيازات الجذر في macOS Monterey، مع كود مصدر Objective-C وتعليمات الترجمة.
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) هو نظام التشغيل لينكس من إندونيسيا








