
 #1
منصات متكاملة لتطوير وتنفيذ وإدارة اختبارات الاختراق.
موصى به من Kitploit
 redsiege/c2concealer
يُولّد ملفات تعريف C2 قابلة للتشكيل وعشوائية ومُتحقق منها بواسطة أداة الفحص البرمجي لـ Cobalt Strike، مما يُؤتمت تكوين إشارات HTTP/S وDNS وSMB وSSH…
 mgeeky/protectmytooling
مُغلف متعدد (Multi-Packer) يتيح لنا الربط المتسلسل بين مختلف المغلفات وأدوات التمويه وغيرها من أدوات الفرق الحمراء (Red Team). يتميز بوضع علامات…
 r3dy/capsulecorp-pentest
بيئة Vagrant VirtualBox لإجراء اختبار اختراق الشبكة الداخلية
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : إطار عمل لاختبار الاختراق مع موارد الأمن السيبراني
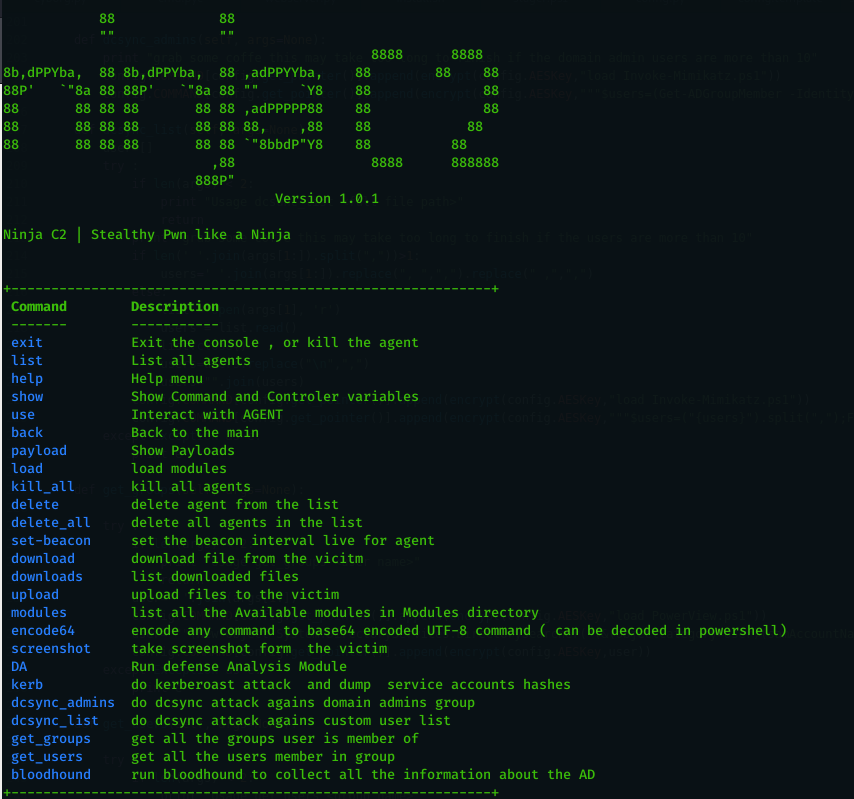 ahmedkhlief/ninja
خادم C2 مفتوح المصدر تم إنشاؤه لعمليات الفريق الأحمر الخفية
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 m4n3dw0lf/pythem
إطار عمل اختبار الاختراق
 owasp/apts
OWASP معيار اختبار الاختراق الذاتي
 bahaabdelwahed/killshot
إطار اختبار الاختراق، أداة جمع المعلومات & ماسح الثغرات في المواقع الإلكترونية
 gh05tcrew/metasploitmcp
خادم MCP لـ Metasploit
 mafifrizi/ares
منصة ممارسة الفريق الأحمر المستقلة مع تنسيق وحدة MITRE ATT&CK، وحل مسار الهجوم DAG، وضوابط OPSEC، وخزنة بيانات اعتماد مشفرة، وتقارير متعددة التنسيقات.
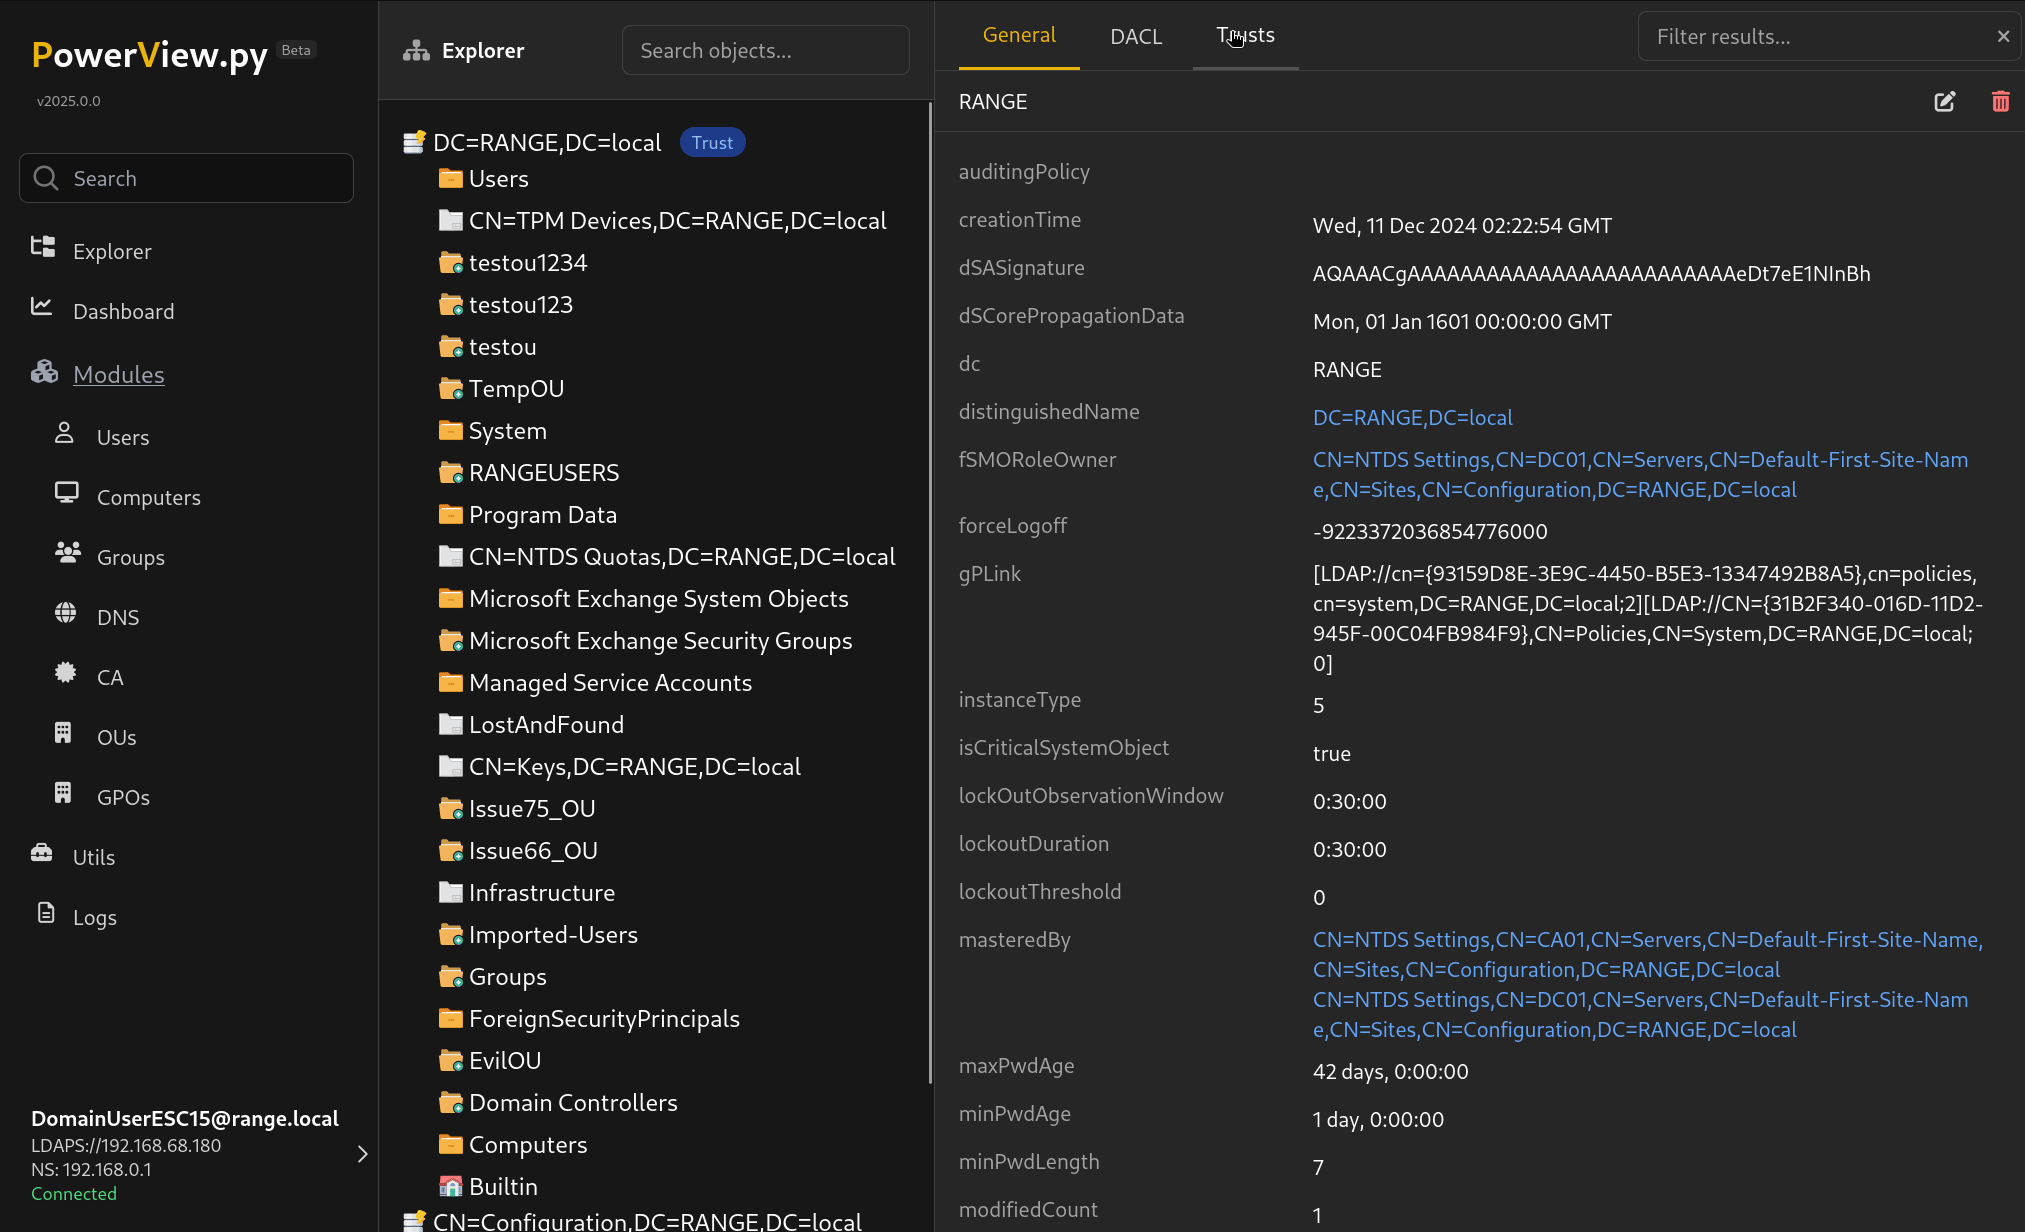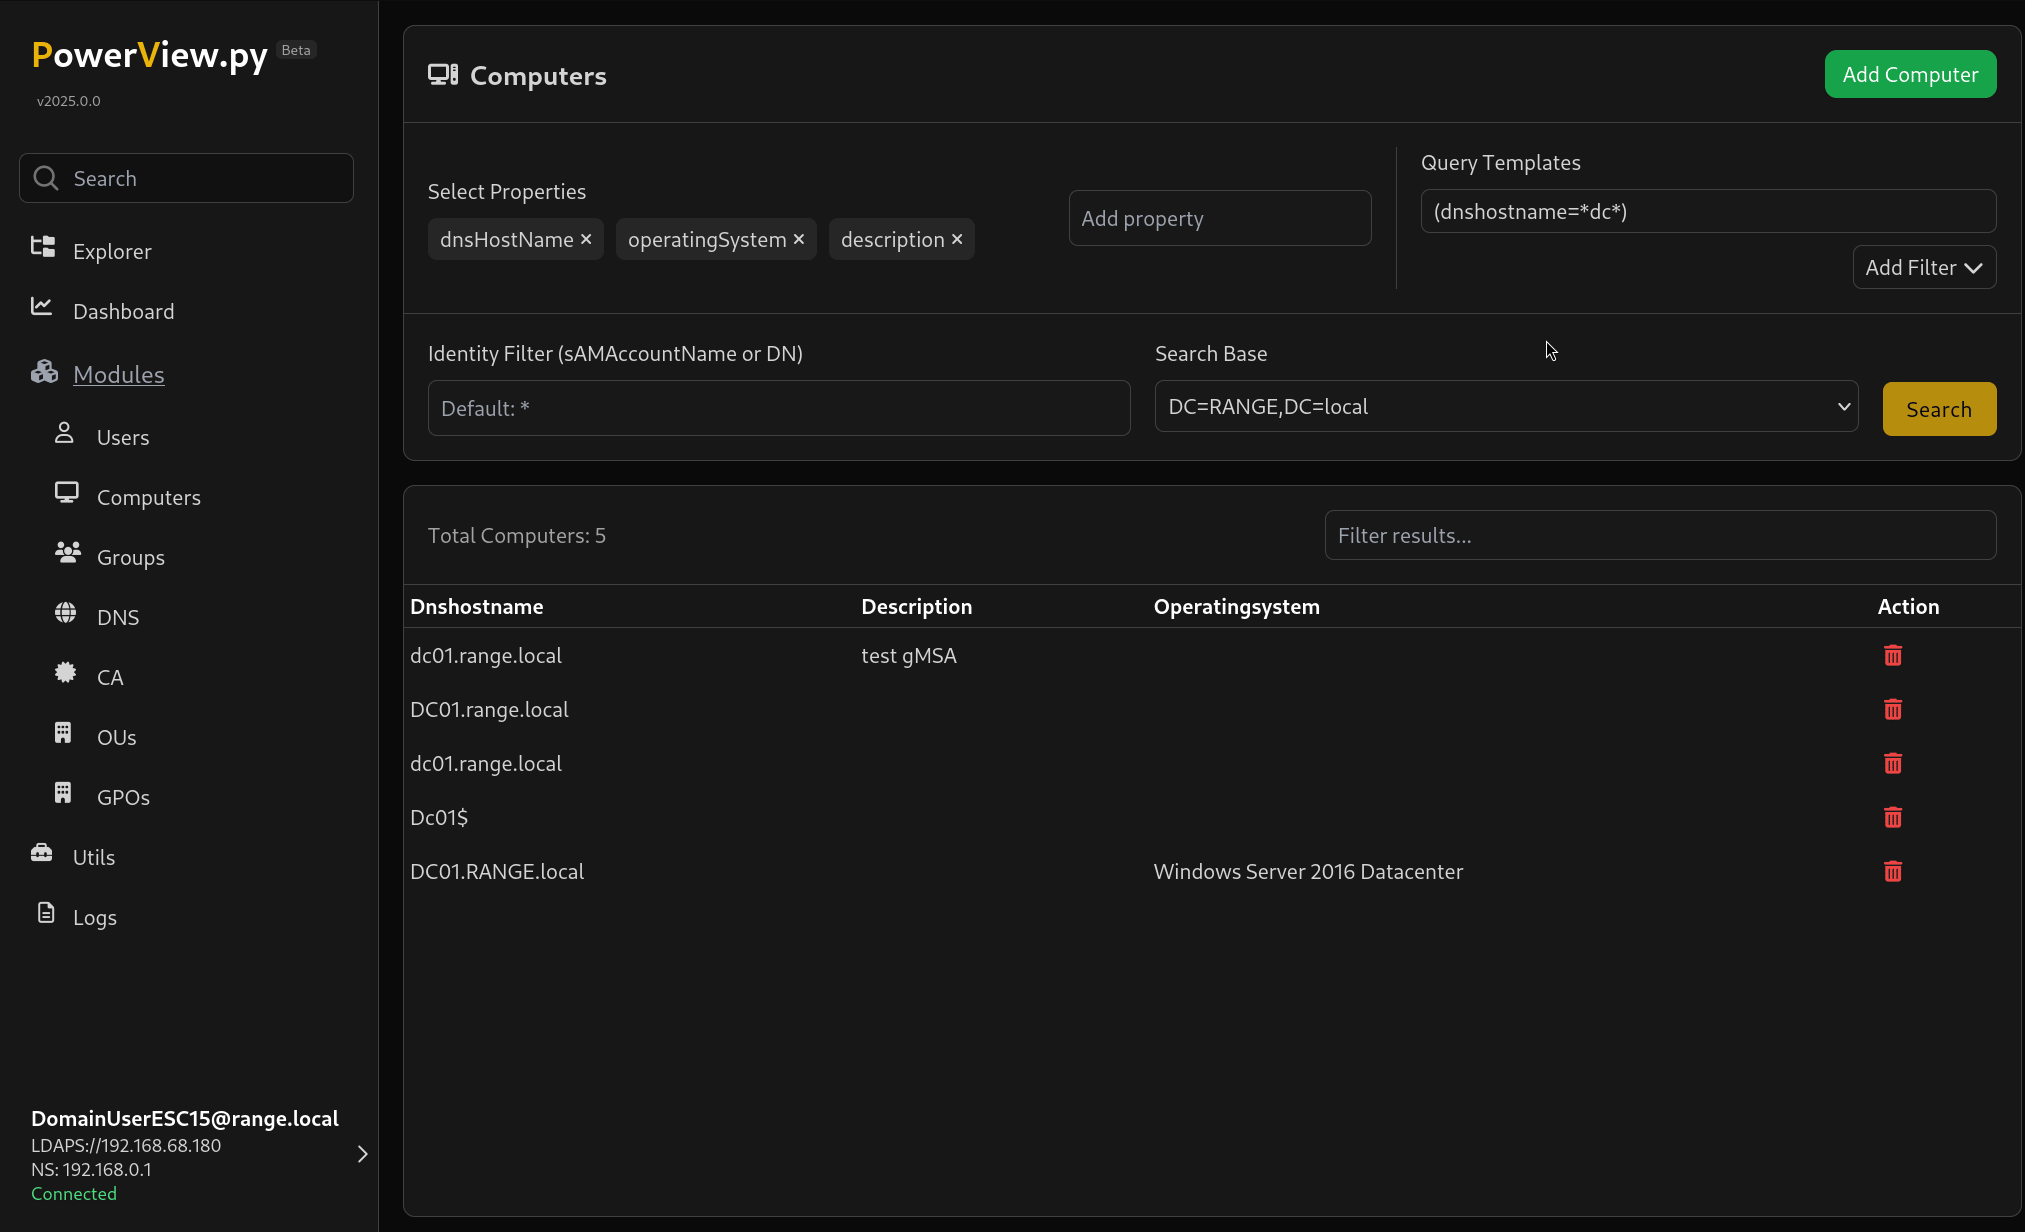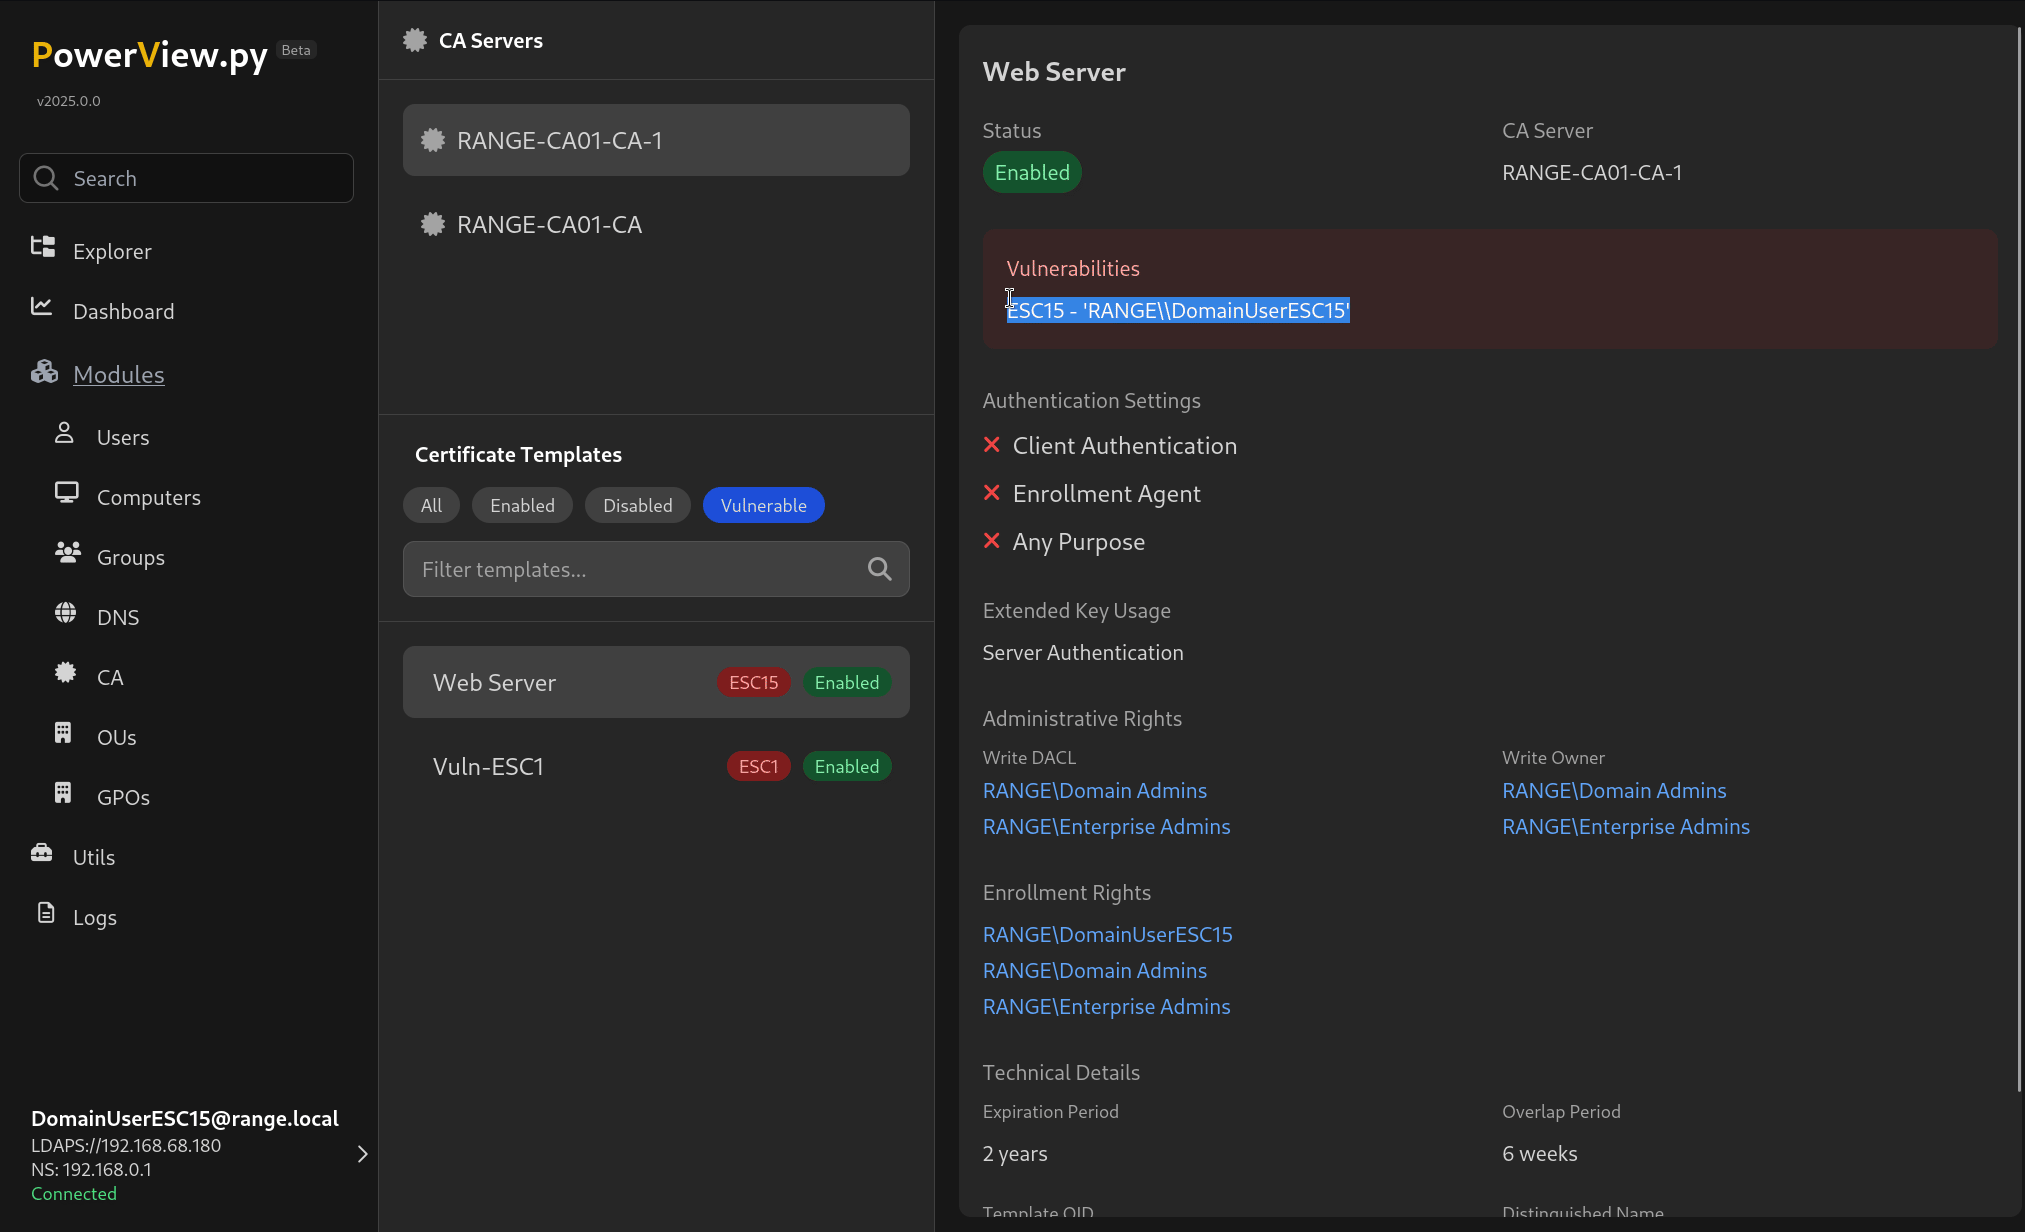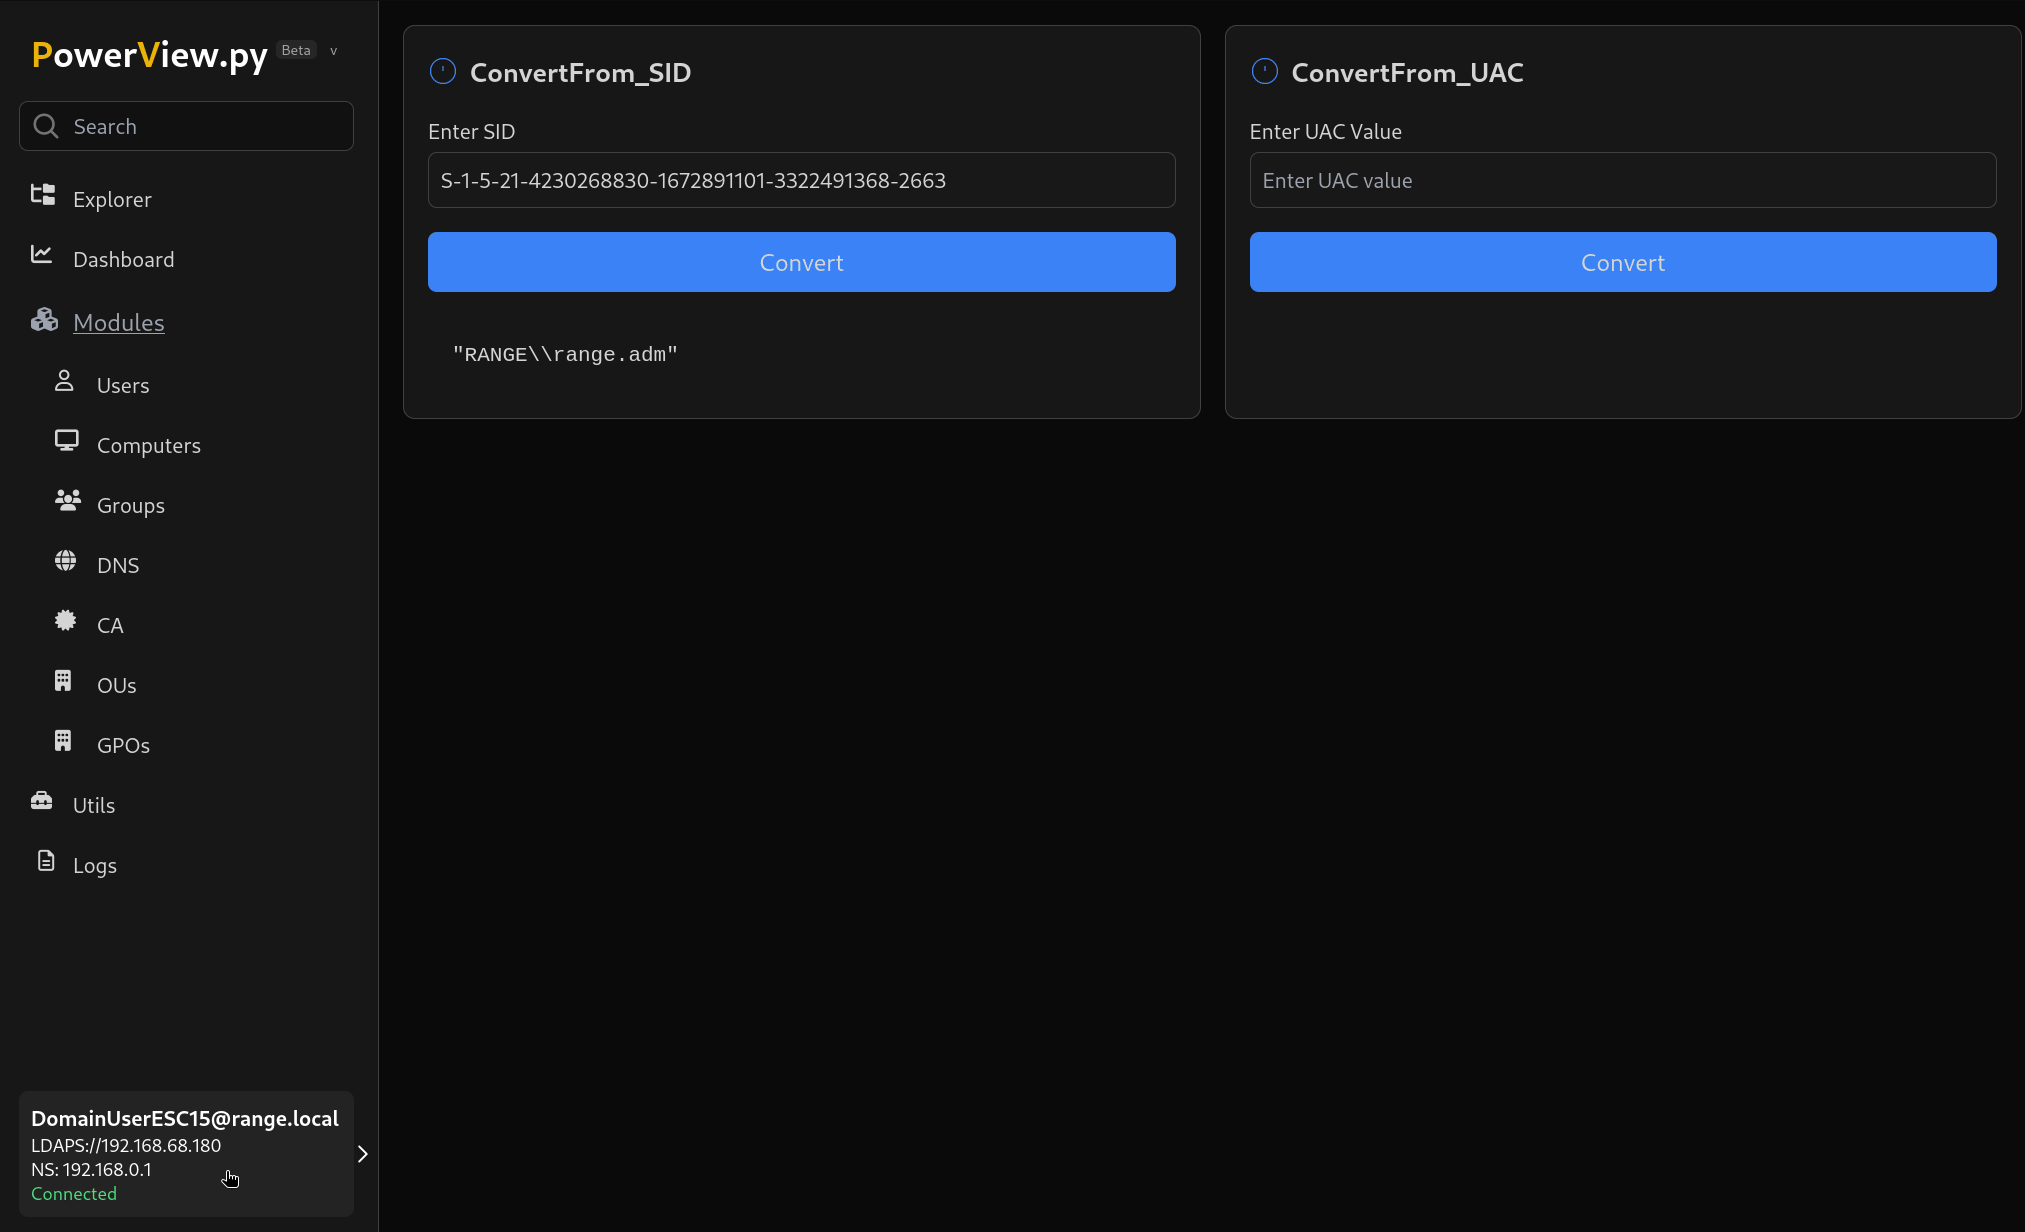 aniqfakhrul/powerview.py
باورفيو معزز بشكل كبير
 sia-iotechnology/kittysploit-framework
إطار استغلال بايثون، مصحح محرك V8، معترض بروكسي، سوق، ما بعد الاستغلال، مولد باب خلفي،....
 xx0hcd/malleable-c2-profiles
Cobalt Strike - ملفات تعريف C2 القابلة للتشكيل. مجموعة من ملفات التعريف المستخدمة في مشاريع مختلفة باستخدام Cobalt Strike…
 pablosnt/rekono
منصة أمن هجومية تعمل على أتمتة اكتشاف سطح الهجوم وإدارة الثغرات الأمنية.
 khast3x/redcloud
نشر آلي للبنية التحتية للفريق الأحمر باستخدام Docker
 factionsecurity/faction
توليد تقارير اختبار الاختراق والتعاون في التقييم
 wkl-sec/hiddendesktop
HVNC لـ Cobalt Strike








