Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
faction — توليد تقارير اختبار الاختراق والتعاون في التقييم | Kitploit

أدوات/GitHubGitHub/factionsecurity/faction
أطر اختبار الاختراقتحليل الثغرات الأمنيةاختبار الاختراق
GitHubfactionsecurity/faction

faction

توليد تقارير اختبار الاختراق والتعاون في التقييم
عرض المستودعالموقع الإلكتروني
6016442منذ 14 أيامتمت المراجعة من قبل Kitploit
مشاركة

إطار عمل OWASP - FACTION لتوليد تقارير الاختبارات الاختراقية والتعاون

GitHub last commit GitHub Release Date - Published_At OpenSSF Best Practices

Bluesky

أصبح FACTION الآن مشروع OWASP! يمكنك العثور على مزيد من المعلومات هنا

image

الرعاة

الرعاة المميزون


otto-js - أمان PCI وأمان جانب العميل
SecNinjaz Technologies LLP
Secninjaz Technologies LLP

كن راعياً ❤️

إذا أعجبك المشروع وترغب في رؤيته يتطور، ففكر في أن تصبح راعياً. يحصل جميع الرعاة على حق الوصول إلى خادم Discord الخاص بـ FACTION وستكون تقارير الأخطاء ذات أولوية. فقط انقر على روابط الرعاية في أعلى هذا المستودع أو اتصل بنا على info[at]factionsecurity.com

المجتمع والمشاركة والتحديثات

انضم إلى مجتمع OWASP على Slack واتبع #project-faction! تابعنا على BlueSky ومدونتنا للحصول على آخر التحديثات.

المساهمة

يرجى الاطلاع على إرشادات المساهمة للحصول على التفاصيل والمعايير الخاصة بالمساهمة قبل التفكير في تقديم طلب سحب أو تقديمه.

مقدمة

FACTION هو سير عمل التقييم بالكامل في صندوق واحد. مع FACTION يمكنك:

  1. أتمتة تقارير اختبار الاختراق وتقييم الأمان
  2. مراجعة الأقران وتتبع التغييرات في التقارير
  3. إنشاء قوالب DOCX مخصصة لأنواع التقييم المختلفة وإعادة الاختبار
  4. التعاون في الوقت الفعلي مع المقيمين عبر تطبيق الويب وإضافات Burp Suite
  5. قوالب ثغرات قابلة للتخصيص تحتوي على أكثر من 75 قالباً مملوءاً مسبقاً
  6. إدارة فرق التقييم بسهولة وتتبع التقدم عبر مؤسستك
  7. تتبع جهود معالجة الثغرات الأمنية مع تحذيرات وتنبيهات SLA مخصصة
  8. واجهة برمجة تطبيقات REST كاملة للتكامل مع الأدوات الأخرى

ميزات أخرى:

  1. تكامل LDAP
  2. تكامل OAUTH2.0
  3. تكامل SMTP
  4. قابلية التوسع باستخدام إضافات مخصصة مشابهة لـ Burp Extender.
  5. متغيرات تقارير مخصصة

هل تريد رؤيتها قيد التشغيل؟ -> قناة Faction على YouTube

إعداد سريع

المتطلبات

  • Java JDK11
  • Maven (لبناء المشروع)
  • (اختياري للجهاز الافتراضي). يتطلب Mongo DB معالجاً يدعم AVX. قد تواجه هذه المشكلة إذا كنت تستخدم Oracle Virtual Box أو Kubernetes

قم بتشغيل الأوامر التالية لبناء ملف war ونشره في الحاوية docker.

git clone [email protected]:factionsecurity/faction.git
cd faction
docker-compose up --build

بمجرد تشغيل الحاويات، يمكنك الانتقال إلى http://127.0.0.1:8080 للوصول إلى مثيل FACTION الخاص بك. في أول تشغيل، سيطلب منك إنشاء حساب مشرف.

استيراد قوالب الثغرات

  1. انتقل إلى Templates -> Default Vulnerabilities
  2. انقر فوق Update from Faction.

تخصيص التقارير

يمكنك العثور على مزيد من المعلومات حول إنشاء قوالب تقارير مخصصة خاصة بك هنا: قوالب تقارير الأمان المخصصة - Faction Security

إضافة Burp Suite

إضافات Burp Suite

الأدلة والبرامج التعليمية

الدليل

ألا تريد استضافته بنفسك؟

يمكننا توفير الاستضافة لمثيلك. جميع المثيلات هي مستأجر واحد، لذا لا داعي للقلق بشأن مشاركة البنية التحتية مع أطراف غير موثوقة. انتقل إلى https://www.factionsecurity.com لمعرفة المزيد.

لقطات الشاشة

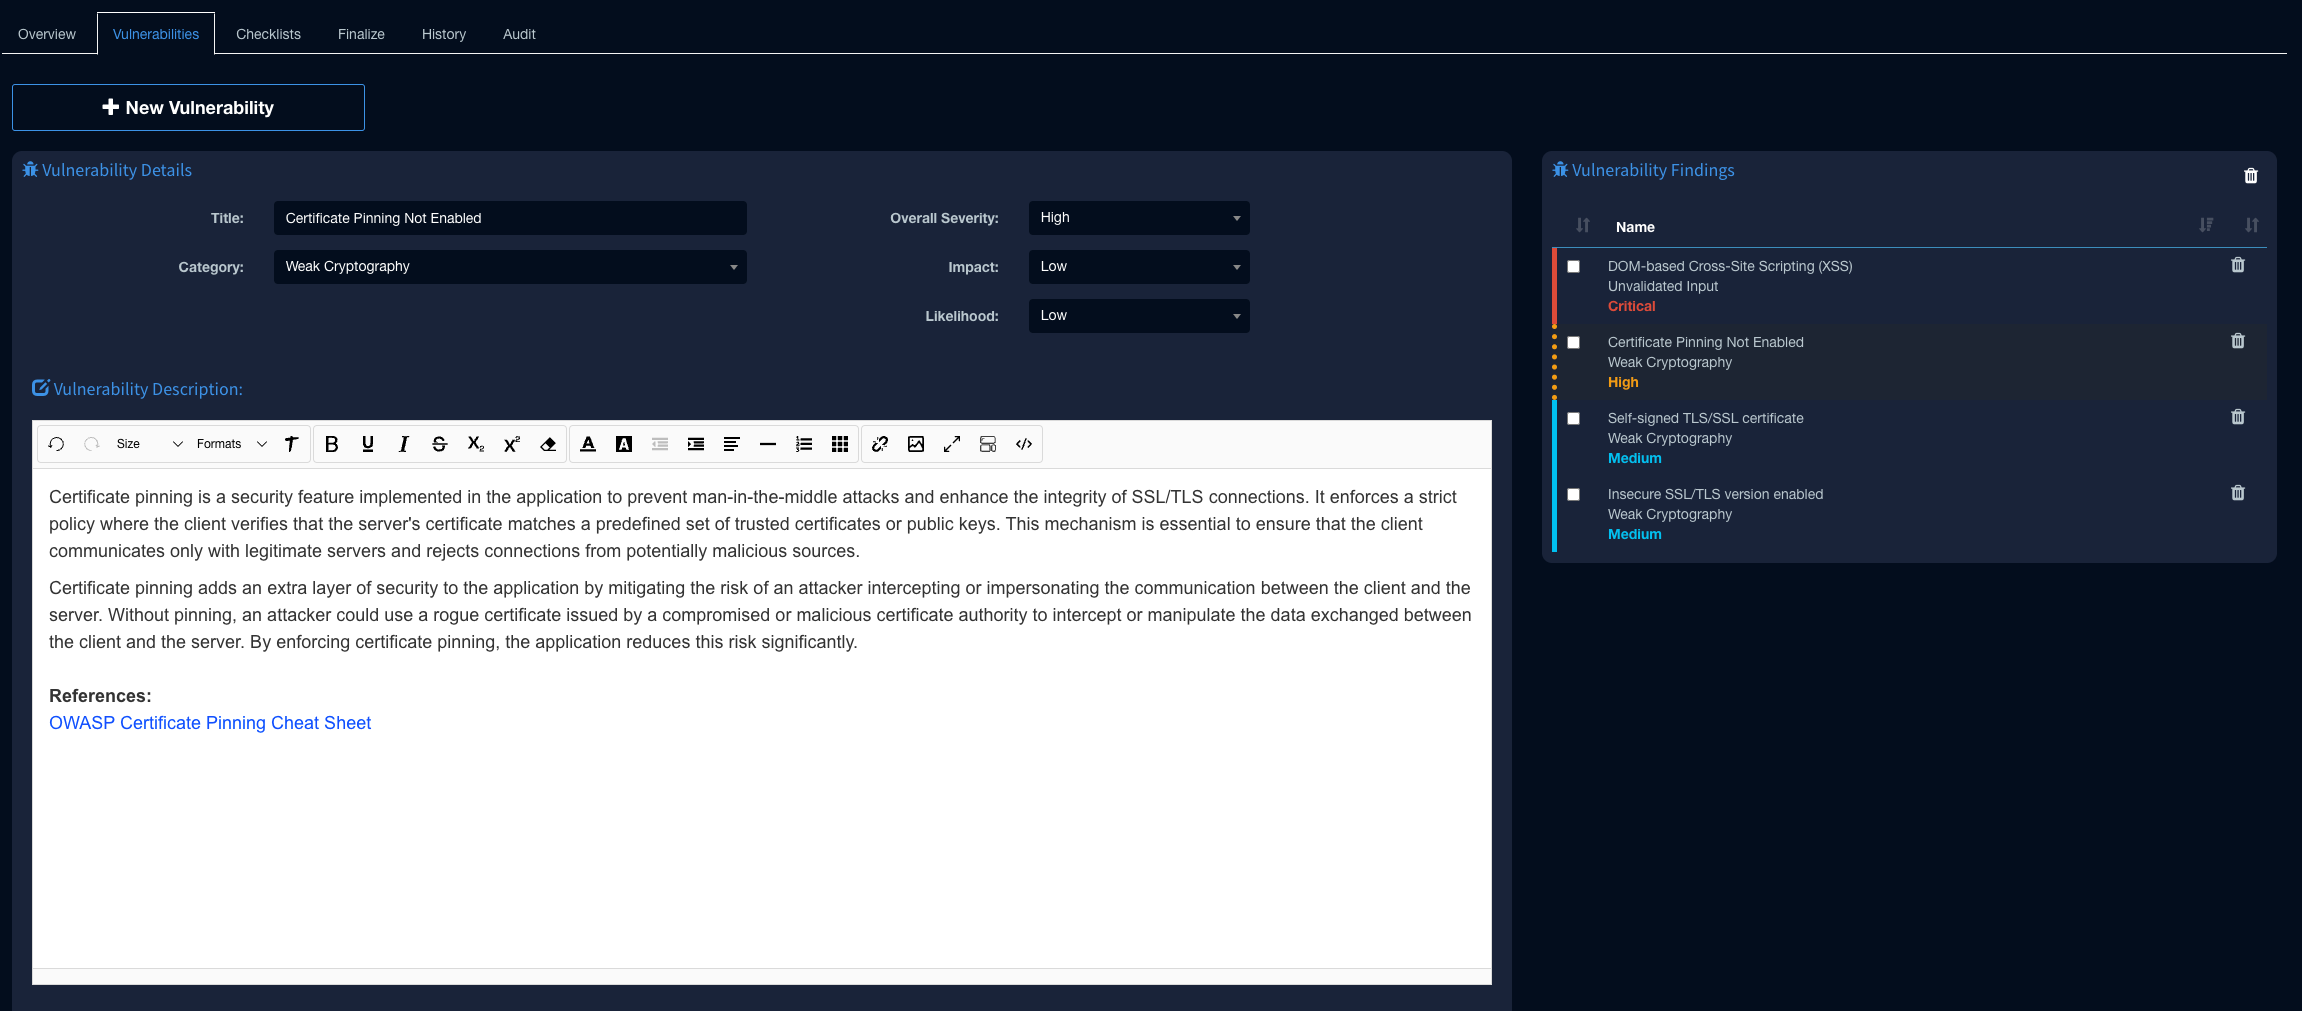
قوالب الثغرات image

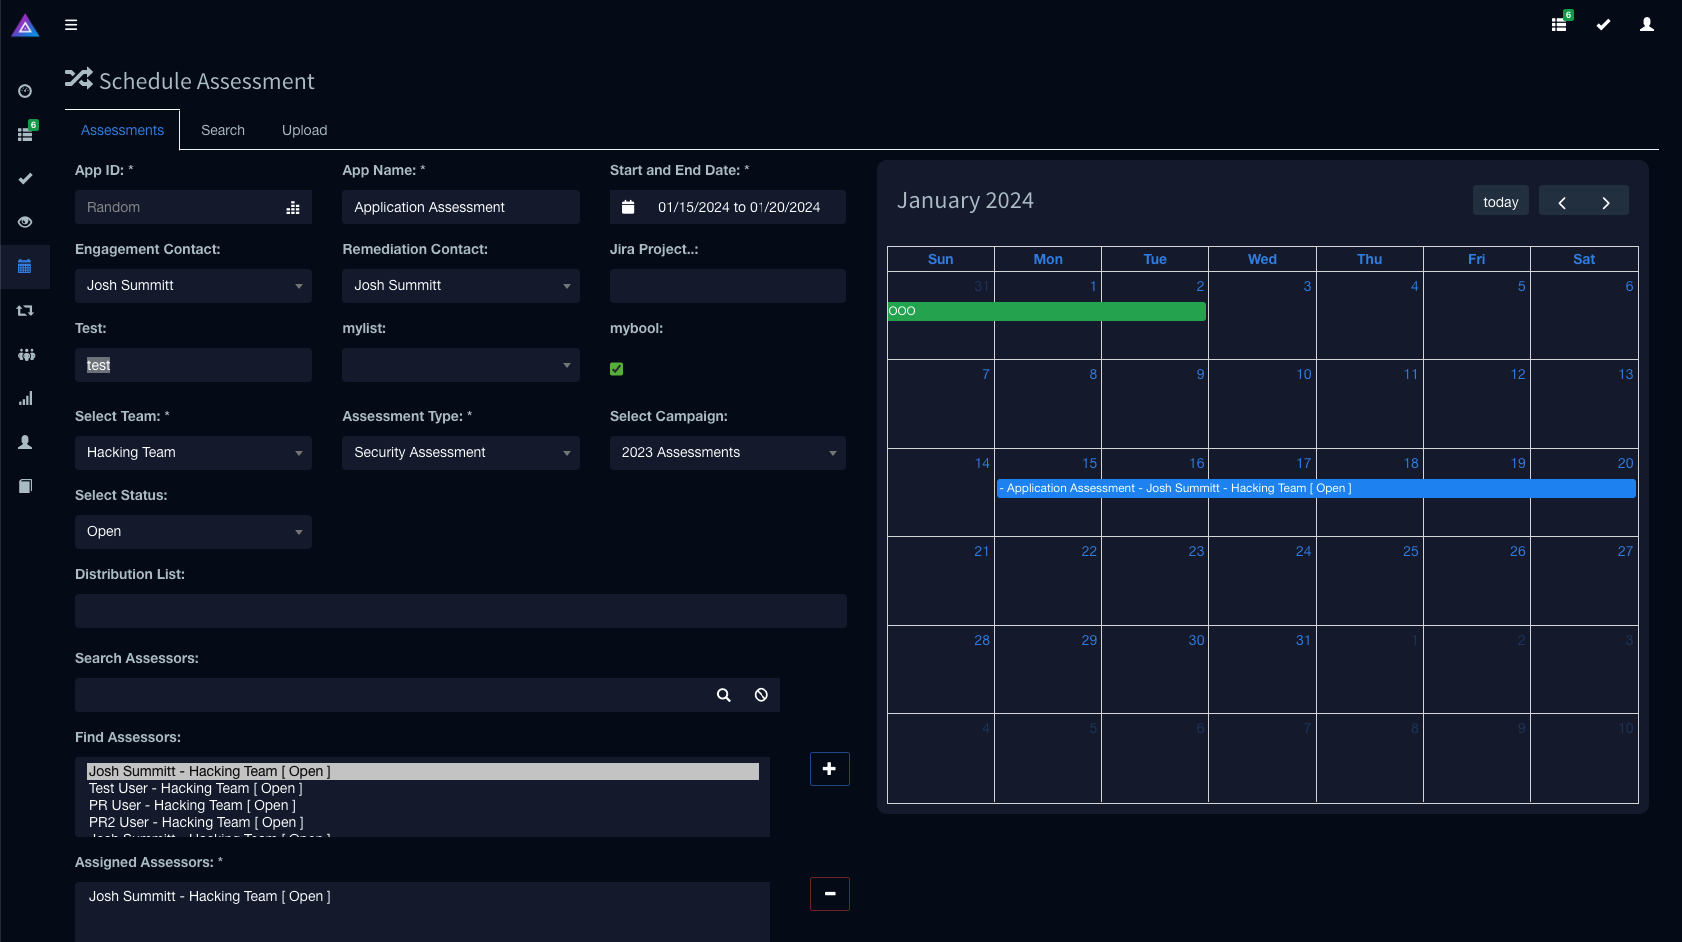
جدولة التقييم image

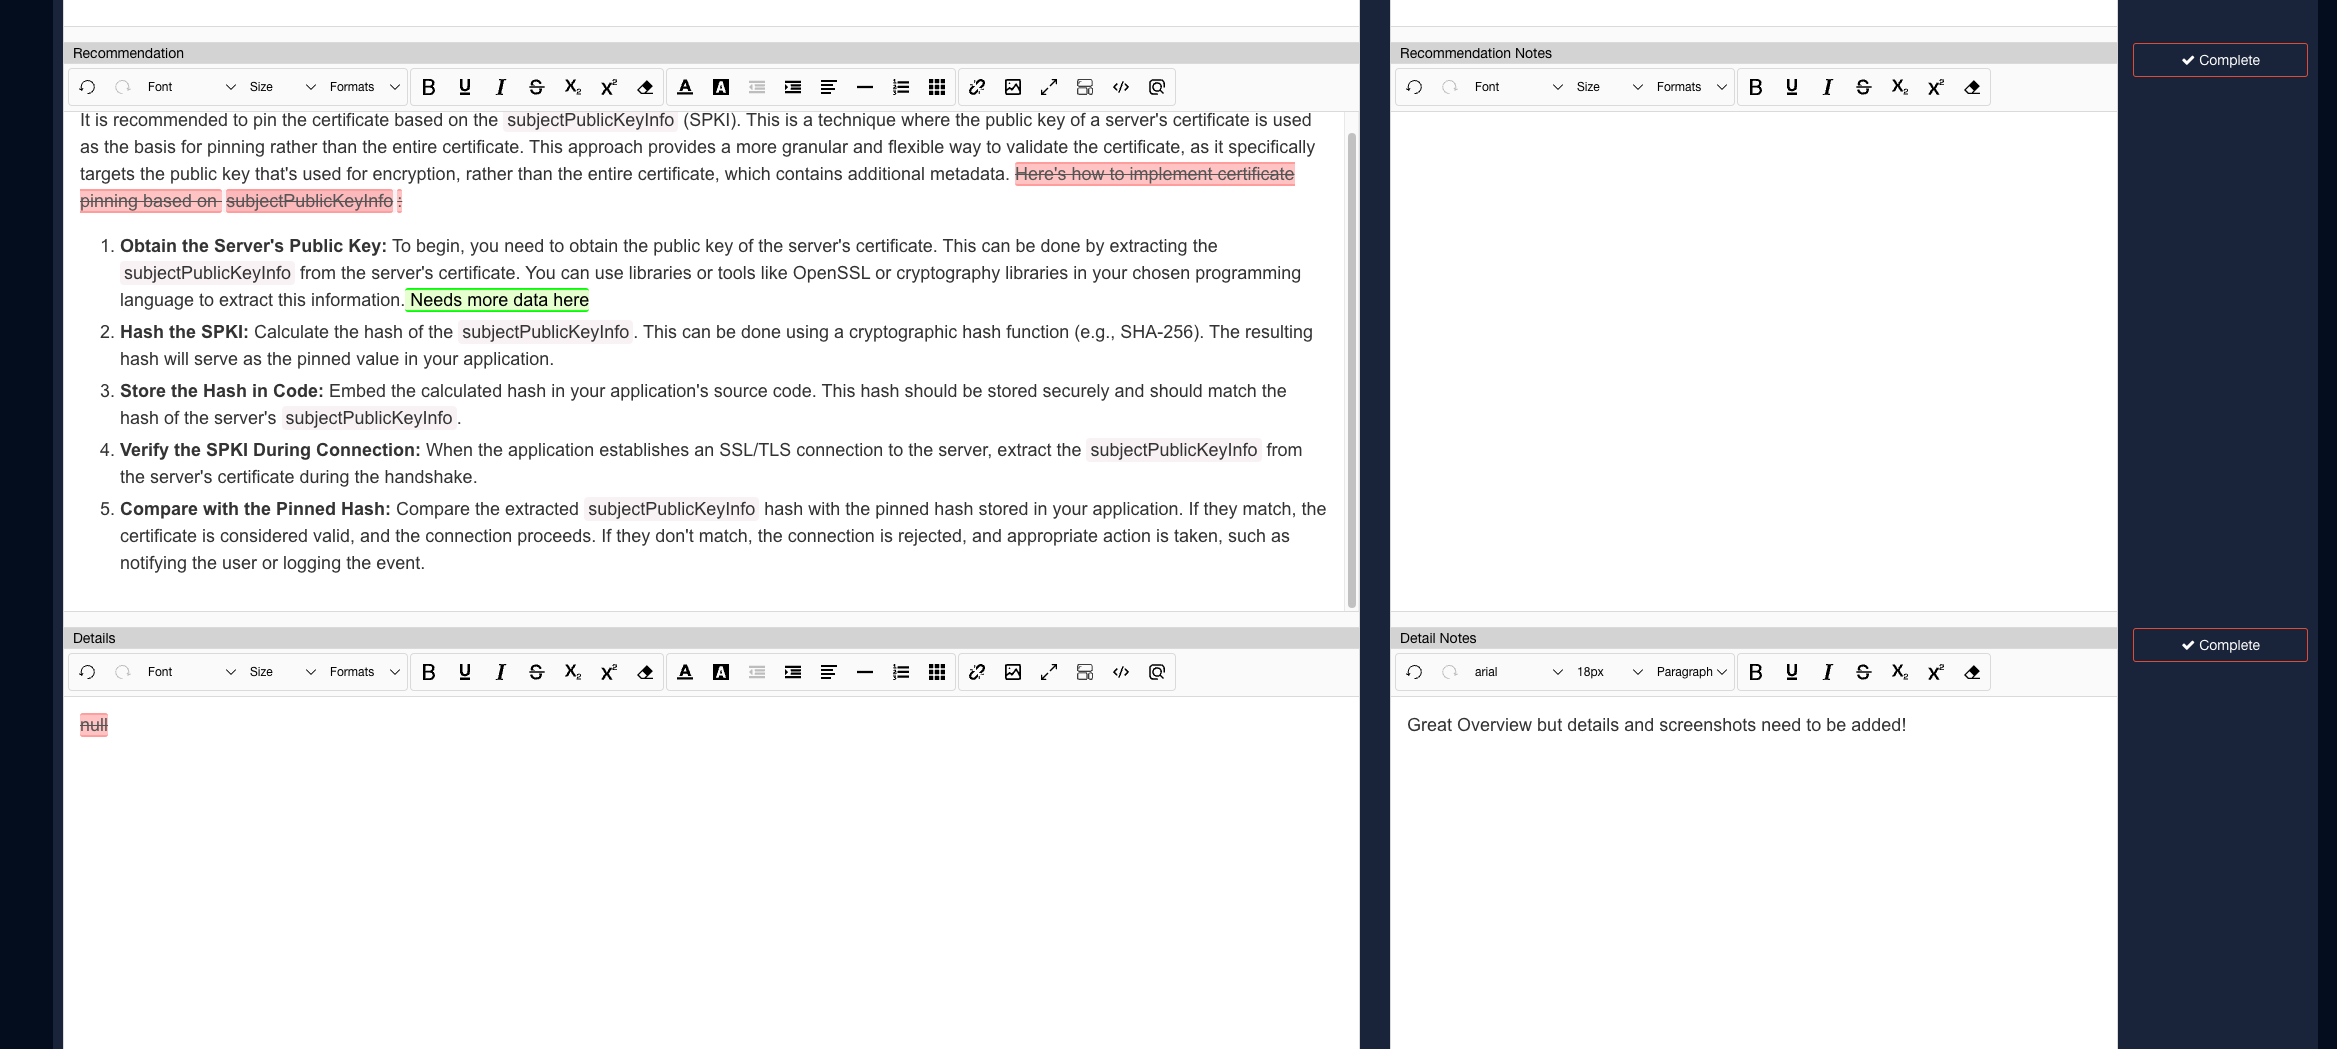
مراجعة الأقران وتتبع التغييرات image

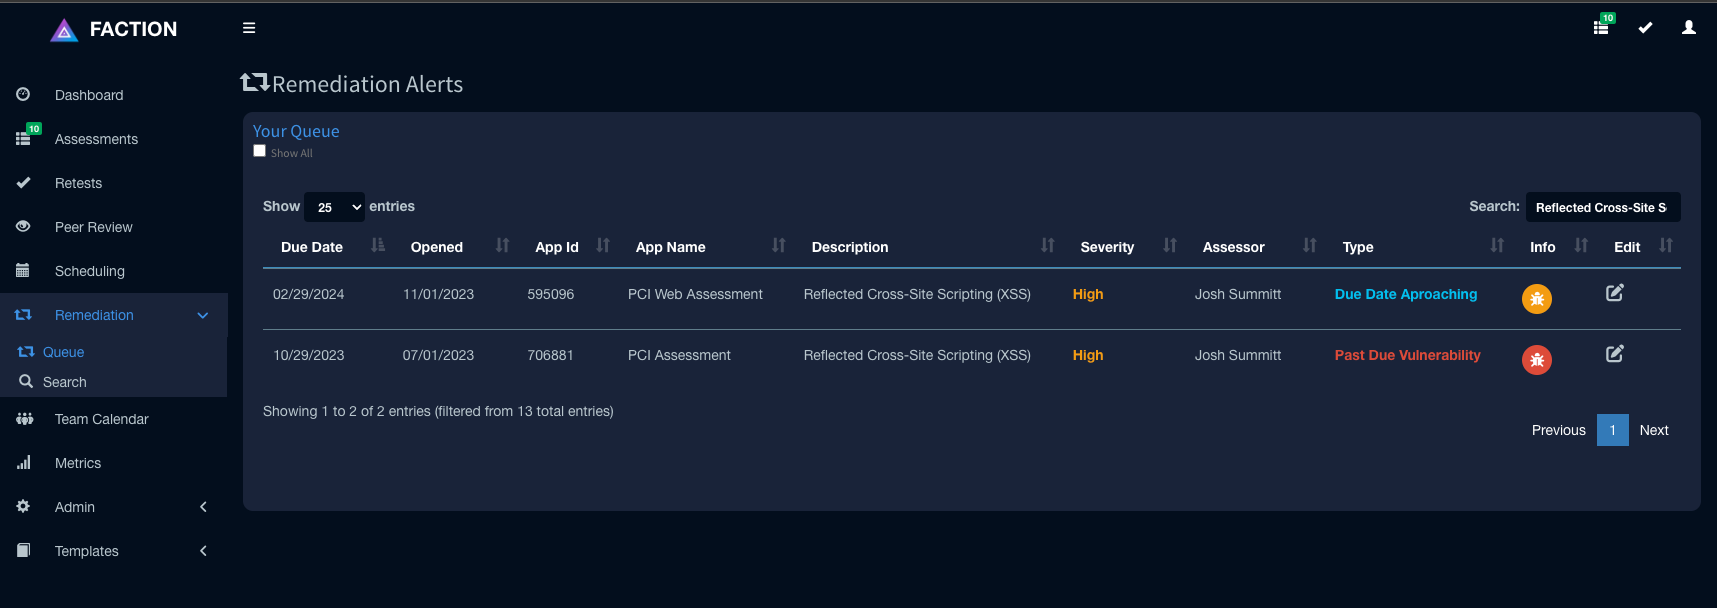
قائمة المعالجة/إعادة الاختبار image

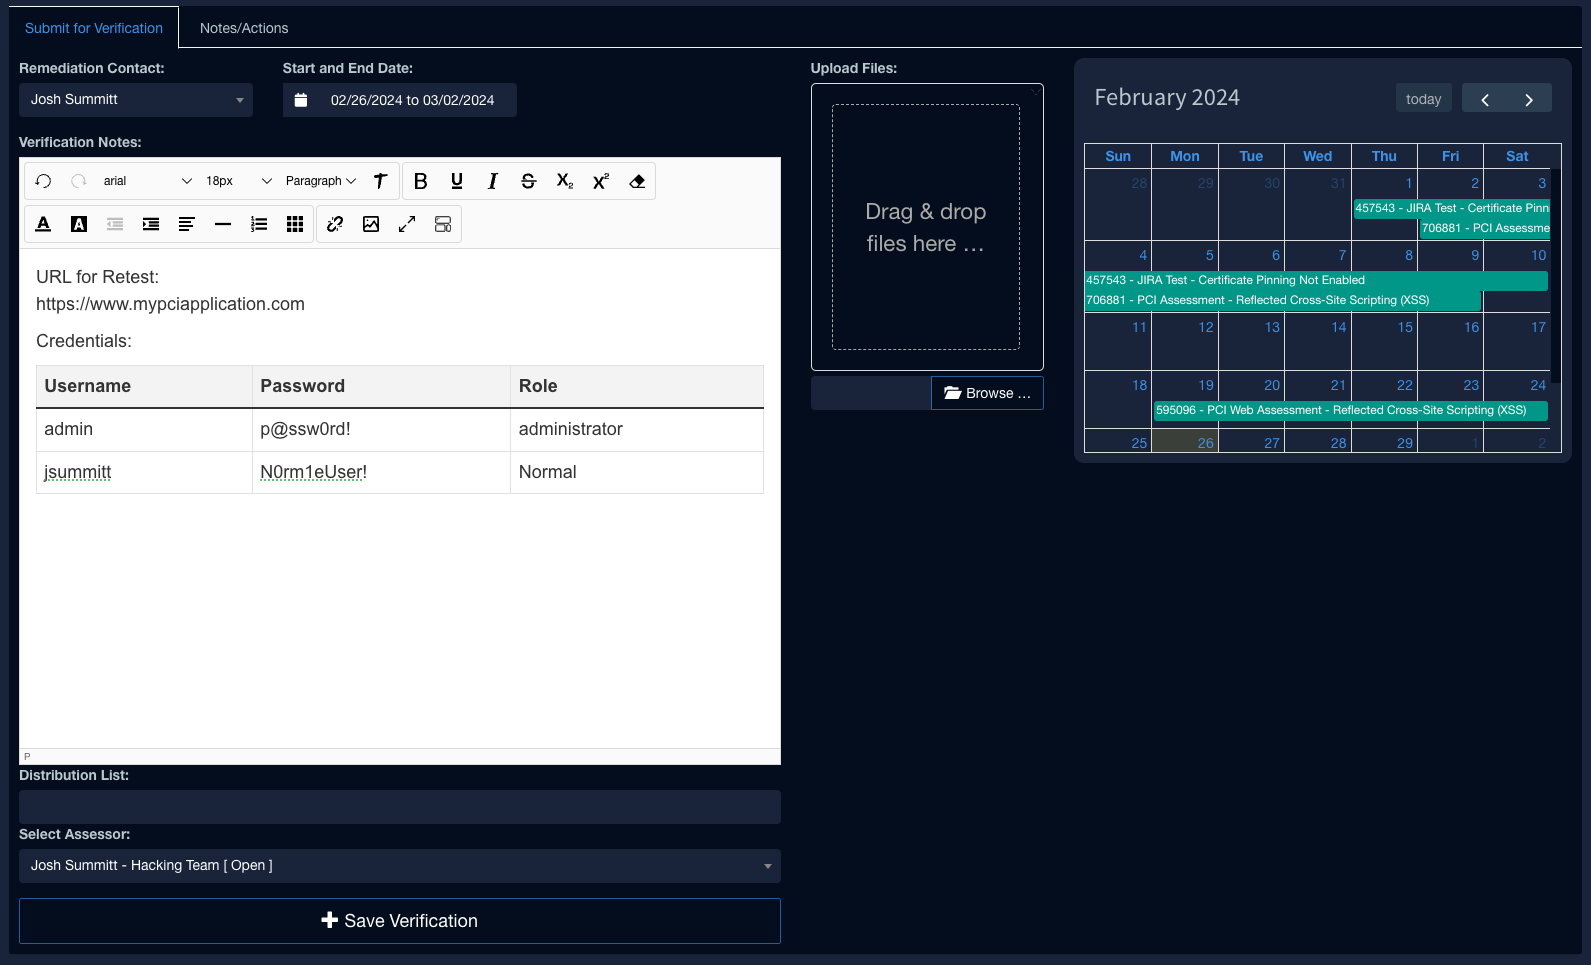
جدولة إعادة الاختبار image

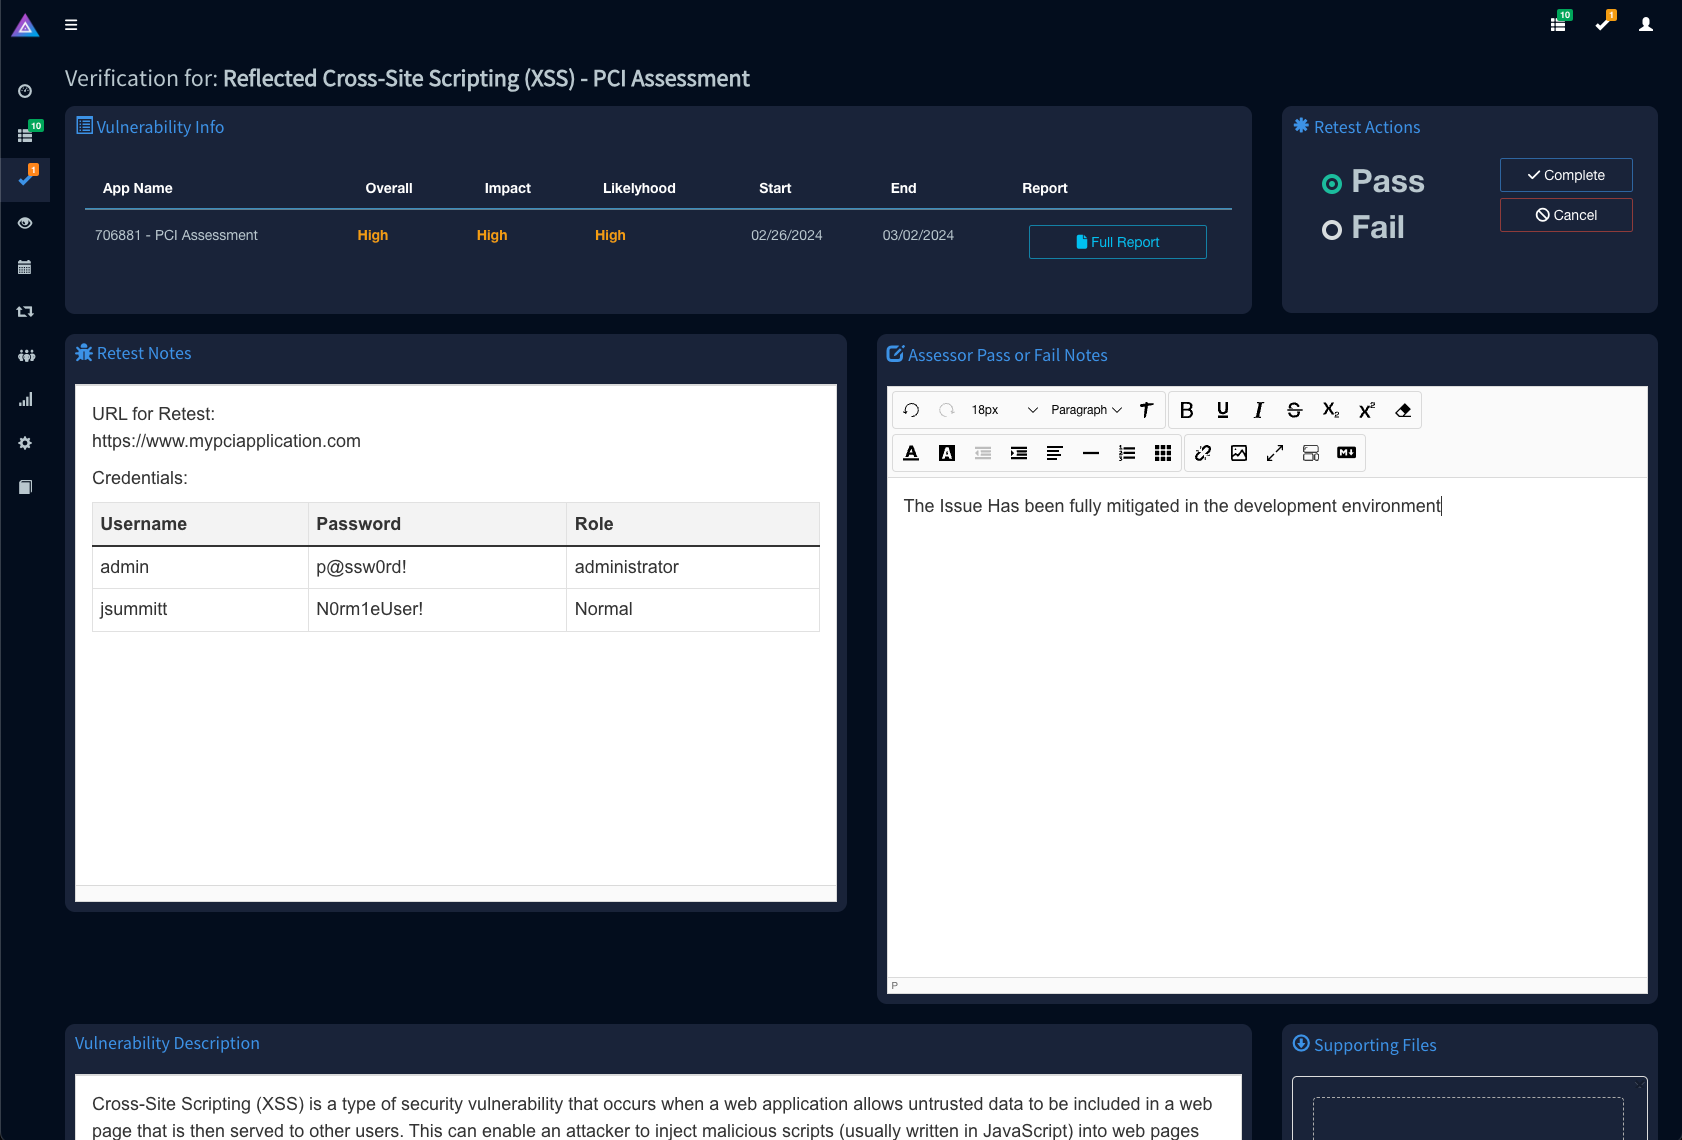
واجهة المقيم لإعادة الاختبار image

تتبع حالة الثغرات image

تحديثات الإصدار 1.2

يقدم Faction 1.2 متجر التطبيقات! سيسهل متجر تطبيقات Faction على المطورين توسيع Faction. يمكن استخدام إضافات Faction لتشغيل كود مخصص عند حدوث أحداث معينة في سير عملك مثل إرسال جميع الثغرات إلى Jira عند اكتمال التقييم أو تحديث نظام التتبع عند نجاح أو فشل إعادة الاختبار. يمكن العثور على مزيد من المعلومات في موقع التوثيق.

⭐️ تكامل Jira ولوحة تحكم متجر التطبيقات

image

لاحظ أنه يمكنك إعادة ترتيب الإضافات بحيث تؤثر التحديثات على إحداها على التحديثات التالية.

⭐️ إضافات للرسومات المخصصة

ستسمح الإضافات أيضاً برسوم بيانية شريطية مخصصة لتقاريرك: image

تقرير تم إنشاؤه مع الرسومات: image

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →