#1

 dale-ruane/fudge
إخفاء الأدوات المزروعة في ملفات HTML
 archive-puma/securitynotfound
ويب شيل PHP خفي يتنكر كصفحة خطأ 404 مع وحدة تحكم AJAX، وتنفيذ أوامر مخفي عبر رأس المُحيل، وإجراءات مسبقة التهيئة للوصول إلى الخادم البعيد.
 kishorbal/deep-c
أداة كشف واستغلال أخطاء تكوين الروابط العميقة في أندرويد
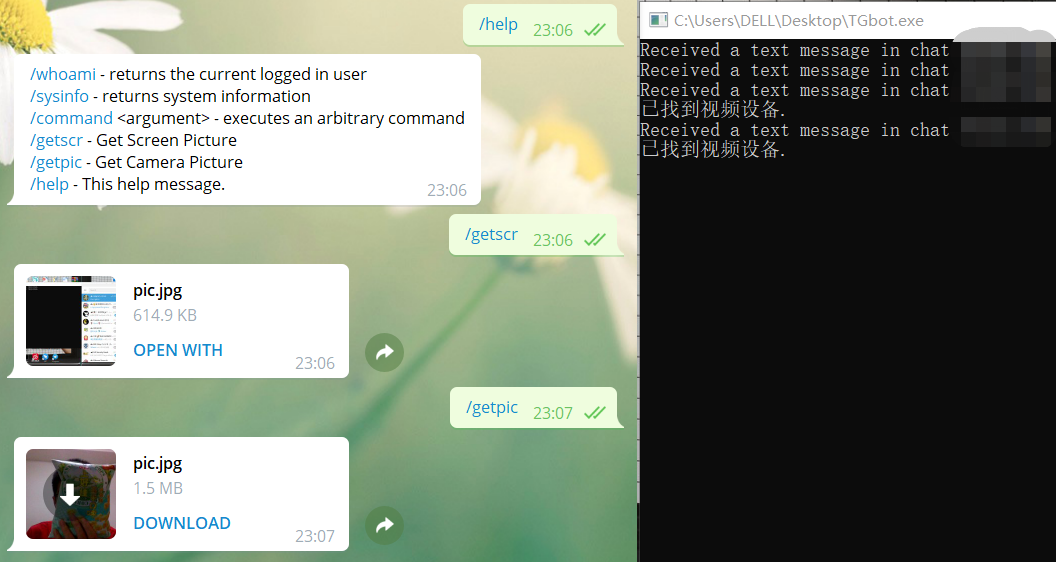 sf197/telegra_csharp_c2
أوامر وتحكم لكتابة #C
 5alt/zerorat
ZeroRAT هو أداة تحكم عن بُعد ذات سطر واحد تعمل على نظام ويندوز.
 pyn3rd/cve-2018-3252
CVE-2018-3252-PoC
 gh1mau/masta-cve-2026-48907
ماسح ضوئي بلغة Python في ملف واحد لـ CVE-2026-48907 (Joomla JCE Editor RCE). يكتشف Joomla/JCE، ويجري اختبار حمولة تدخليًا تم التحقق منه رياضيًا،…
 yehia-mamdouh/shell3er
شلّة عكسية تعتمد على PowerShell مع تنفيذ المهام في الخلفية، ونقل الملفات، وآليات استمرارية مزدوجة عبر التسجيل ومجلد بدء التشغيل لعمليات الفريق الأحمر.
 lorentzenman/payday
مولد حمولات يستخدم Metasploit و Veil. يستقبل عنوان IP كمدخل ويستدعي Veil. يستخدم msfvenom لإنشاء الحمولات ويكتب ملفات معالج الموارد.
 caveeroo/cve-2026-111497-wordpress-poc
CVE-2026-111497 إثبات مفهوم لتنفيذ التعليمات عن بُعد (RCE) لصورة Docker Official Image واحدة مثبّتة لـ WordPress
 yehia-mamdouh/xssya-v-2.0
ماسح XSS بلغة Python يؤكد حقن الحمولات المنعكسة والمشفّرة، وينفّذ الحمولات لالتقاط ملفات تعريف الارتباط، ويكتشف جدران الحماية WAF، ويختبر XST…
 0xf4n9x/cve-2023-0669
CVE-2023-0669 يعاني GoAnywhere MFT من ثغرة حقن أوامر قبل المصادقة في License Response Servlet بسبب إلغاء تسلسل كائن عشوائي يتحكم به المهاجم.
 itsmmdoha/ducklogger
أداة تسجيل ضغطات المفاتيح عبر USB تعتمد على ESP32-S3 مع واي فاي، سهلة DIY-able باستخدام أجهزة متوفرة على نطاق واسع.
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC (إثبات المفهوم)
 sfewer-r7/cve-2025-22457
PoC لثغرة CVE-2025-22457 - تجاوز سعة مخزن مؤقت في المكدس (Stack Buffer Overflow) عن بُعد بدون مصادقة يؤثر على Ivanti Connect Secure وPulse Connect…
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# Stub - مُعدَّل لـ PowerShell
 jas502n/zentao-getshell
ZenTao 8.2 - 9.2.1 — الحصول على شيل عبر الواجهة الأمامية