
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit

 bkfish/awesome_shiro
CVE-2016-4437-Shiro وحدة القوة العمياء لإزالة التسلسل ومفتاح، تنفيذ الأوامر، سكربت شل عكسي
 datackmy/fallingskies-cve-2023-35885
استغلال بايثون لـ CVE-2023-35885 يستهدف CloudPanel v2.0.0–v2.3.0. يحقن قشرة ويب عبر ملف تعريف ارتباط متسلسل مصمم لتحقيق تنفيذ التعليمات البرمجية عن…
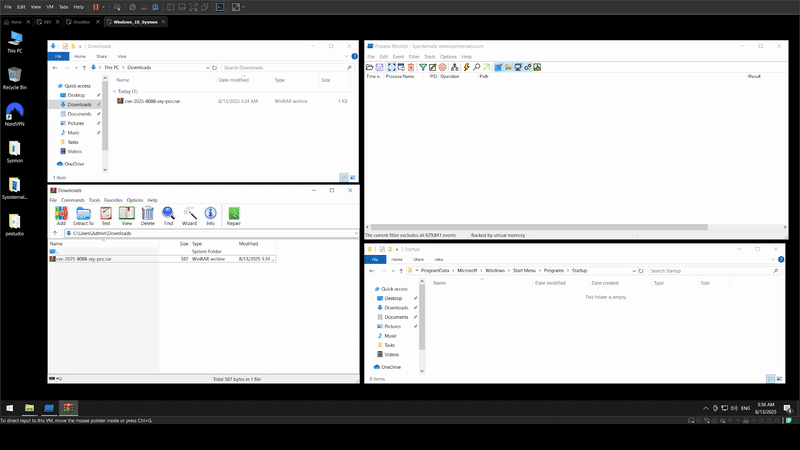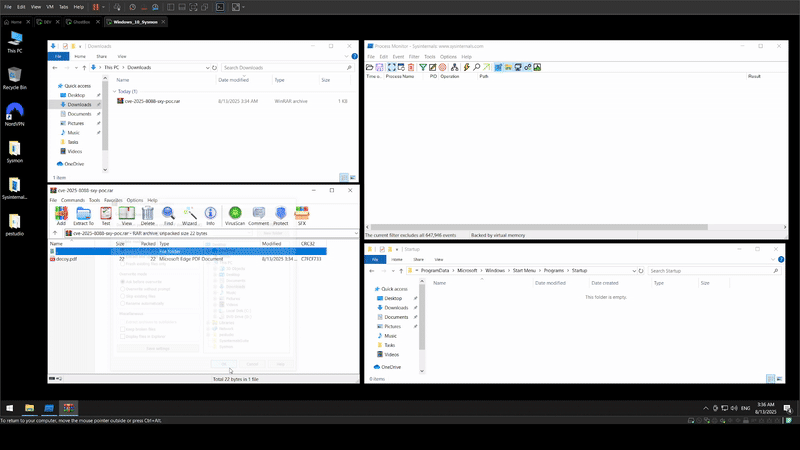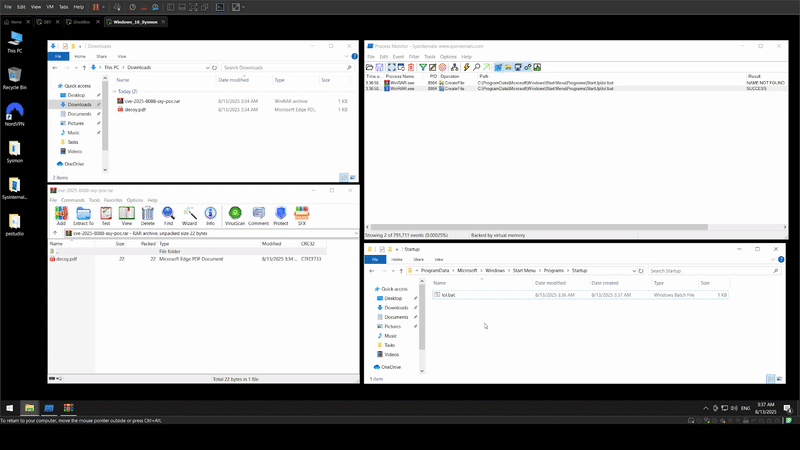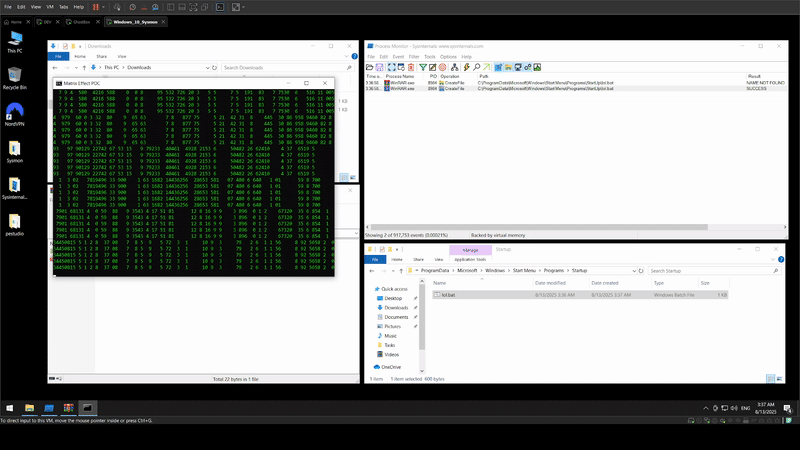 sxyrxyy/cve-2025-8088-winrar-proof-of-concept-poc-exploit-
CVE-2025-8088 WinRAR إثبات المفهوم (PoC-Exploit)
 scs-labrat/android_autorooter
استخراج بيانات المستخدم الحساسة عن بُعد من التطبيقات على أندرويد 12 و13 باستخدام ثغرة CVE-2024-0044
 demon-i386/zoshrinkc2
برمجية خبيثة عبر DNS over HTTPS (تعمل مرة واحدة فقط)
 cipherspy/cve-2026-42945-poc
استغلال لـ CVE-2026-42945
 nirvanaon/now
NØW هي أداة ترميز وإخفاء لـ shellcode تعتمد على الكلمات، إذ تحوّل بايتات shellcode الخام إلى نثر إنجليزي يبدو طبيعيًا.
 wsfengfan/cve-2020-2555
CVE-2020-2555 Python POC
 randomrobbiebf/marshalsec-jar
marshalsec-0.0.3-SNAPSHOT-all مُجمَّع على X64
 portswigger/splitting-the-email-atom
مواد بحثية وأدوات لاستغلال التناقضات في محللات عناوين البريد الإلكتروني لتجاوز ضوابط الوصول، بما في ذلك أدوات الاختبار العشوائي (fuzzers)، ووسوم…
 mchklt/cve-2025-30406
CVE-2025-30406 استغلال ViewState إثبات المفهوم
 garck3h/cve-2023-38831
أداة تستخدم لإنشاء POC لثغرة RCE في برنامج WinRAR (أي CVE-2023-38831).
 3gstudent/cve-2017-8464-exp
يدعم x86 و x64
 nickguitar/yaps
شل PHP عكسي آخر - الأكثر اكتمالاً بين شلات PHP العكسية
 erpscanteam/cve-2018-2380
PoC لتنفيذ الأوامر عن بُعد عبر حقن السجلات على SAP NetWeaver AS JAVA CRM
 icyguider/nimcrypt
مشفر PE مكتوب بلغة Nim
 striga-ai/cve-2026-34486
تجاوز fail-open في EncryptInterceptor في تجميع Apache Tomcat Tribes مما يؤدي إلى تنفيذ كود عن بُعد (RCE) بدون مصادقة عبر إلغاء تسلسل Java.
 brianwrf/s2-053-cve-2017-12611
نص برمجي بسيط لاستغلال ثغرة RCE في Struts 2 S2-053 (CVE-2017-12611)








