
 archive-puma/securitynotfound
ويب شيل PHP خفي يتنكر كصفحة خطأ 404 مع وحدة تحكم AJAX، وتنفيذ أوامر مخفي عبر رأس المُحيل، وإجراءات مسبقة التهيئة للوصول إلى الخادم البعيد.



قم باستنساخ أو تحميل المشروع:
git clone --depth=1 https://github.com/CosasDePuma/SecurityNotFound.git
يجب أن يكون ملف src/404.php موجودًا على الخادم الهدف ويجب أن يكون لديه القدرة على تنفيذ ملفات .php.
إليك مثال على بعض المسارات الأكثر شيوعًا التي توجد عليها الخوادم:
# 🏁 Windows
C:\Xampp\htdocs\       # Xampp

# 🐧 Linux
/var/www/html/         # Apache
/usr/share/nginx/html/ # Nginx
👮 من الواضح أنك وأنا نعلم أن لديك وصولًا مشروعًا إلى ذلك الخادم.
الآن، يمكنك الوصول إليه من خلال المتصفح:
https://www.example.com/404.php
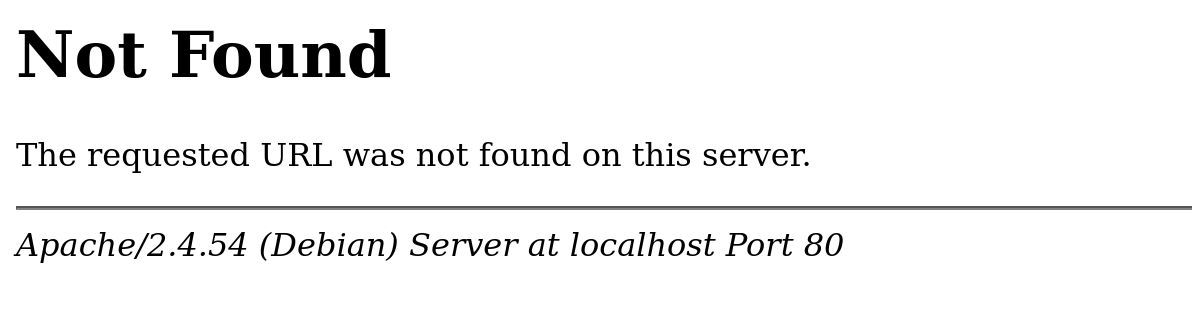
💡 يمكنك استبدال قالب خطأ 404 الخاص بالخادم للوصول من أي رابط غير صالح.
للوصول إلى لوحة التحكم، اضغط على مفتاح TAB أو ابحث عن حقل كلمة المرور باستخدام أدوات المتصفح الخاص بك:
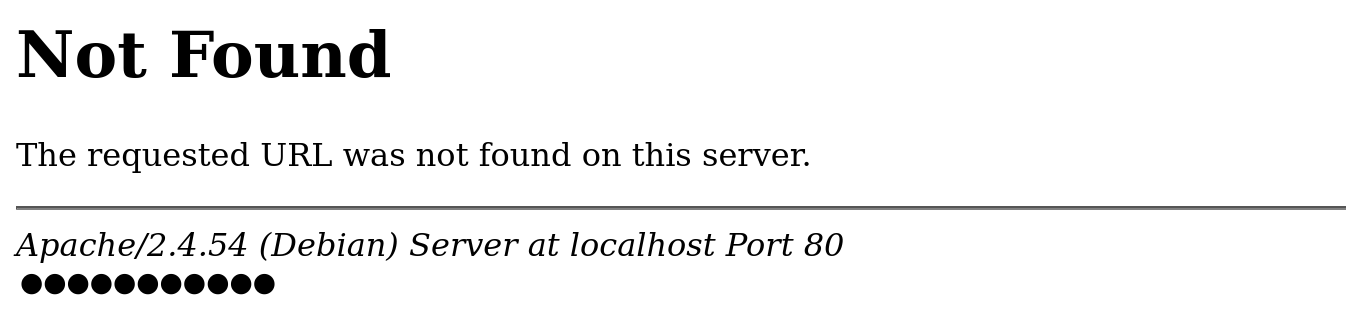
كلمة المرور الافتراضية هي: cosasdepuma.
🥚 يمكنك ترك المتغير
$passphraseفي السكربت كسلسلة فارغة للوصول مباشرة إلى لوحة التحكم.
🔒 لتعيين قيمة مخصصة، أدخل كلمة المرور الخاصة بك في المتغير
$passphraseبعد تطبيق خوارزميةMD5ثلاث مرات متتالية.
بمجرد تسجيل الدخول، ستظهر الويب شيل بشكلها الحقيقي:

تتميز اللوحة بوحدة تحكم AJAX وعدد من الإجراءات المكونة مسبقًا:
| الاسم | الوصف |
|---|---|
| PHP Info | يعرض صفحة phpinfo();. |
| Geolocate | يعرض في Google Maps المكان الذي يوجد به الخادم فعليًا. |
| Exploit-DB (...) | يبحث عن ثغرات متوافقة في exploit-db.com. |
| تسجيل الخروج | يخرج من لوحة التحكم. |
تجدر الإشارة إلى أن تنفيذ الأوامر يتم باستخدام رأس "Referrer"، حيث يكون محتواه هو الحمولة المنفذة.
وهذا له ميزتان: تمويه أكبر داخل ملف السجل والقدرة على تنفيذ الأوامر دون الحاجة إلى الوصول إلى الواجهة الإلكترونية.
172.18.0.1 - - [25/Jul/2022:04:52:17 +0000] "GET /404.php HTTP/1.1" 404 771 "-" "Mozilla/5.0 (X11; Linux x86_64; rv:102.0) Gecko/20100101 Firefox/102.0"
172.18.0.1 - - [25/Jul/2022:04:52:21 +0000] "POST /404.php HTTP/1.1" 404 3560 "http://localhost/404.php" "Mozilla/5.0 (X11; Linux x86_64; rv:102.0) Gecko/20100101 Firefox/102.0"
172.18.0.1 - - [25/Jul/2022:04:52:27 +0000] "GET /404.php HTTP/1.1" 404 375 "-" "Mozilla/5.0 (X11; Linux x86_64; rv:102.0) Gecko/20100101 Firefox/102.0"
172.18.0.1 - - [25/Jul/2022:04:52:31 +0000] "GET /404.php HTTP/1.1" 404 470 "-" "Mozilla/5.0 (X11; Linux x86_64; rv:102.0) Gecko/20100101 Firefox/102.0"
172.18.0.1 - - [25/Jul/2022:04:52:37 +0000] "GET /404.php?p HTTP/1.1" 404 75790 "http://localhost/404.php" "Mozilla/5.0 (X11; Linux x86_64; rv:102.0) Gecko/20100101 Firefox/102.0"
172.18.0.1 - - [25/Jul/2022:04:52:41 +0000] "GET /404.php HTTP/1.1" 404 3560 "-" "Mozilla/5.0 (X11; Linux x86_64; rv:102.0) Gecko/20100101 Firefox/102.0"
172.18.0.1 - - [25/Jul/2022:04:52:43 +0000] "GET /404.php?c HTTP/1.1" 302 373 "http://localhost/404.php" "Mozilla/5.0 (X11; Linux x86_64; rv:102.0) Gecko/20100101 Firefox/102.0"
172.18.0.1 - - [25/Jul/2022:04:52:43 +0000] "GET /404.php HTTP/1.1" 404 771 "http://localhost/404.php" "Mozilla/5.0 (X11; Linux x86_64; rv:102.0) Gecko/20100101 Firefox/102.0"
عدد الأسطر في access.log | الإجراء |
|---|---|
| 1 | وصول بدون تسجيل الدخول |
| 1 | وصول مع بدء الجلسة مسبقًا |
| 1 | تسجيل الدخول |
| 2 | تسجيل الخروج |
| 1 | تنفيذ أمر عبر وحدة التحكم |
| 1 | الإضافة: PHP Info |
| 0 | الإضافة: Geolocate |
| 0 | الإضافة: Exploit-DB (...) |
كل ما أفعله وأنشره يمكن استخدامه مجانًا طالما أحصل على التقدير المناسب.
على أي حال، إذا كنت ترغب في مساعدتي بطريقة أكثر مباشرة، يمكنك ترك بقشيش لي بالنقر على هذه الشارة:







