
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
deep-C — أداة كشف واستغلال أخطاء تكوين الروابط العميقة في أندرويد | Kitploit
أدوات/GitHubGitHub/kishorbal/deep-c
أمان أندرويدالتحليل الثابتالتحليل الديناميكي (عزل)توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأمن الجوالالفريق الأحمرأمن الذكاء الاصطناعي
911140منذ 8 أشهرتمت المراجعة من قبل Kitploit
مشاركة
GitHub
kishorbal/deep-c

deep-C

أداة كشف واستغلال أخطاء تكوين الروابط العميقة في أندرويد

عرض المستودع

ديب-سي

ديب-سي هو إطار عمل لاستغلال الروابط العميقة في أندرويد يقوم تلقائيًا بفك تجميع ملفات APK، وتحديد نقاط الدخول المكشوفة وغير الآمنة للروابط العميقة، والتحقق من قابلية الاستغلال باستخدام التحليل الثابت والتحقق الاختياري بالذكاء الاصطناعي، وإنشاء براهين مفاهيمية قابلة للتنفيذ عبر adb.

تم تصميم ديب-سي لـ اختبار الاختراق لتطبيقات الجوال، تقييمات الفريق الأحمر، وأبحاث أمن أندرويد، مع تركيز قوي على قابلية الاستغلال في العالم الحقيقي بدلاً من النتائج المزعجة.

ويبديب-سي - (إصدار الويب)
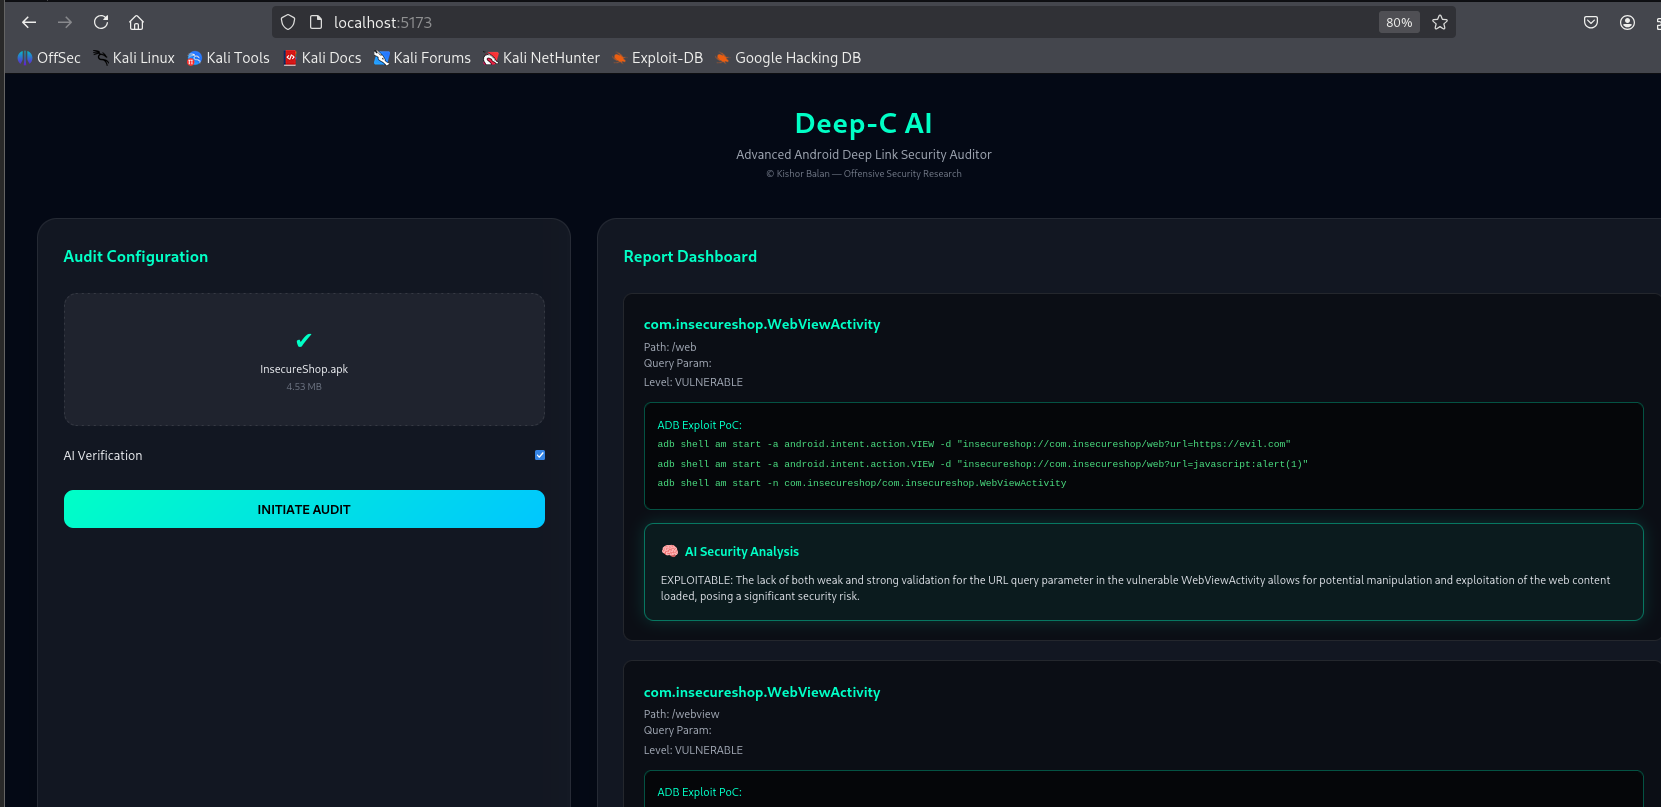
image

واجهة سطر الأوامر image


✨ الميزات

📦 تحليل APK

  • فك تجميع تلقائي لملفات APK باستخدام apktool
  • معالجة البايت كود باستخدام dex2jar
  • استعادة شفرة جافا المصدرية باستخدام jadx

🔍 اكتشاف الروابط العميقة

  • روابط عميقة ذات مخطط مخصص
  • روابط التطبيقات (http / https)
  • الأنشطة المصدرة والقابلة للتصفح
  • تحليل مرشحات النية (VIEW + BROWSABLE)

🚪 اكتشاف المكونات المصدرة

  • تحديد الأنشطة المصدرة
  • تعداد نقاط دخول الروابط العميقة
  • تحليل إمكانية الوصول للمخططات المخصصة

🌐 تحديد إساءة استخدام WebView

  • اكتشاف وصول بيانات يتحكم بها المهاجم إلى WebView.loadUrl
  • تحديد التعامل غير الآمن مع عناوين URL
  • دعم شفرة Java & Kotlin (المفككة بواسطة jadx)

⚠️ اكتشاف أنماط الروابط العميقة غير الآمنة

  • التحقق من المضيف المفقود أو غير الصحيح
  • منطق تحقق ضعيف (endsWith، contains، regex)
  • معالجة غير آمنة للمخططات المخصصة
  • مسارات حساسة:
    • تسجيل الدخول
    • إعادة تعيين
    • محفظة
    • دفع
    • مسارات إدارية / ذات صلاحيات مميزة

🎯 تعيين الهجمات

  • اختطاف النية
  • إعادة التوجيه المفتوحة
  • تجاوز المصادقة عبر الروابط العميقة
  • حقن URL في WebView
  • تحميل URL عشوائي

🤖 التحقق المدعوم بالذكاء الاصطناعي من الثغرات (اختياري)

  • مراجعة اختيارية بالذكاء الاصطناعي تعتمد على ChatGPT (--ai-review)
  • يعمل الذكاء الاصطناعي كـ مراجع أمني ثانوي
  • يؤكد قابلية الاستغلال بناءً على:
    • شفرة المصدر المفككة
    • تدفق بيانات النية
    • منطق التحقق
  • يقلل من النتائج الإيجابية الخاطئة
  • الذكاء الاصطناعي لا يخترع اكتشافات - فهو يتحقق فقط من الموجودة
  • يتم دمج حكم الذكاء الاصطناعي بأمان مع الثقة الثابتة

تكامل الذكاء الاصطناعي اختياري ومعطل افتراضيًا.


🧪 إنشاء برهان المفهوم (PoC)

  • إنشاء PoC مدرك للمخطط
  • معالجة المخططات المخصصة
  • متغيرات حمولة متعددة:
    • عناوين URL خارجية
    • حمولات javascript:
  • أوامر adb قابلة للتنفيذ
  • تنفيذ تلقائي اختياري لـ PoCs

📤 المخرجات والتقارير

  • مخرجات وحدة تحكم واضحة وقابلة للقراءة البشرية
  • ملف JSON منظم
  • يشمل:
    • الثقة الثابتة
    • ثقة الذكاء الاصطناعي (إذا تم تمكينه)
    • الثقة النهائية المدمجة
    • التبرير
    • PoCs المُنشأة

كيف يعمل ديب-سي

🔄 سير العمل عالي المستوى

APK
 ↓
فك تجميع APK (apktool)
 ↓
استخراج البيان والبايت كود
 ↓
تحديد نقاط دخول الروابط العميقة المصدرة
 ↓
فك تجميع المصدر (dex2jar + jadx)
 ↓
التحقق من قابلية الاستغلال (شفرة / استدلالات)
 ↓
(اختياري) التحقق بالذكاء الاصطناعي (--ai-review)
 ↓
إنشاء PoCs لـ adb
 ↓
مخرجات وحدة التحكم + تقرير JSON

🔧 المتطلبات

تأكد من تثبيت الأدوات التالية وتوفرها في مسار PATH لديك:

Python 3.8+ apktool adb (أدوات منصة أندرويد) d2j-dex2jar openai

التحقق من التثبيت apktool --version adb version python3 --version

للتحليل القائم على الذكاء الاصطناعي (openAI)

قم بتصدير مفتاح API الخاص بـ openAI إلى متغيرات البيئة

export OPENAI_API_KEY="Your_openai_API_key"

الاستخدام

🔍 تحليل APK (بدون استغلال) python deepc.py -a target.apk

💥 تحليل + تنفيذ PoCs عبر adb python deepc.py -a target.apk --exec

⚠️ تأكد من توصيل جهاز/محاكي عبر adb قبل استخدام --exec.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    355
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    315
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    285

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






