#1

 nxploited/cve-2026-77647
يتيح SPIP قبل الإصدار 4.4.20 للمهاجمين عن بُعد غير المصادق عليهم تنفيذ تعليمات برمجية عشوائية
 zarcolio/flipperzero
يحتوي هذا المستودع على سكربتات Ducky/BadUSB الخاصة بي، وسكربتات PowerShell ذات الصلة، وأشياء أخرى متعلقة بـ Flipper Zero.
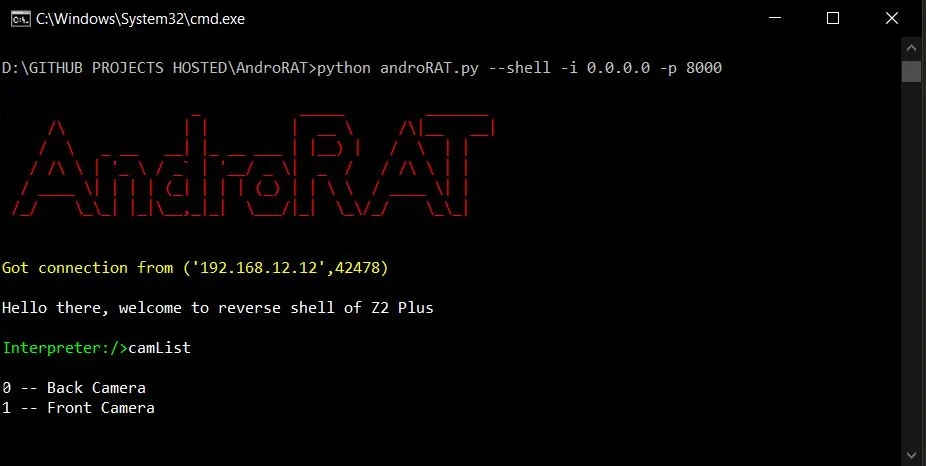 karma9874/androrat
أداة بسيطة لإدارة أندرويد عن بُعد باستخدام sockets. تستخدم Java على جانب العميل وPython على جانب الخادم
 nydubh3/cuiri
مولّد أحصنة طروادة مخصص للفريق الأحمر يتجاوز برامج مكافحة الفيروسات، يعتمد على shellcode لتوليد أحصنة طروادة تتجاوز جميع برامج مكافحة الفيروسات.
 kostas-pa/lfitester
أداة Python3 تكتشف ثغرات تضمين الملفات المحلية (Local File Inclusion) وتستغلها، مع الزحف وحمولات اجتياز المسار (path traversal) وتجاوز الفلاتر،…
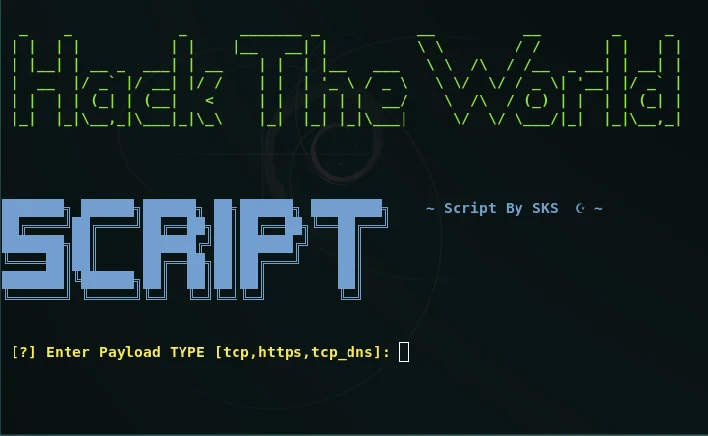 stormshadow07/hacktheworld
سكربت Python لتوليد حمولات (Payloads) تتجاوز جميع برامج مكافحة الفيروسات حتى الآن.
 codingranjith/hackingtoolkit
أداة اختراق شاملة للقراصنة ومختبري الاختراق والأمن السيبراني. إصدار جديد من المبتدئ إلى المتقدم. هذه الأداة مصممة لأغراض تعليمية فقط! لن يتحمل المؤلف…
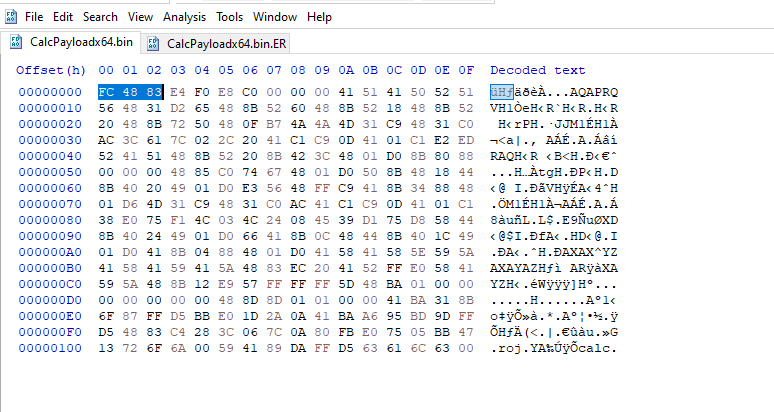 gmh5225/packer-payload-entropyreducer
قلّل الإنتروبيا وامْهُو حمولتك باستخدام القوائم المترابطة المتسلسلة
 audrise/javaflood
أداة DoS متعددة الخيوط بلغة Python تُغرق خوادم Minecraft Java بحزم مصافحة مزوّرة، وإعادة استخدام الاتصالات، وحشو الحمولة، وانتحال إصدار البروتوكول.
 0xblackash/cve-2026-111497
مجموعة أدوات استشارية وإثبات مفهوم لـ CVE-2026-111497 (Node2Shell)، وهو تجاوز سعة كومة Brotli في Node.js، مع نصوص برمجية للتشغيل، وأداة فحص الإصدار،…
 i014n/pngloader
يخفي الحمولات الاعتباطية داخل صور PNG باستخدام ترميز nibble-to-ASCII وإخفاء المعلومات LSB بنمط فيبوناتشي، مع محمّل بلغة C++ يستخرج البيانات المضمّنة…
 baguette168/nmg
يولّد حمولات .NET memory-shell مُعامَلة (VPP، مسار MVC، HttpListener) متوافقة مع عملاء Godzilla وBehinder وAntSword لاختبار الفريق الأحمر.
 ardakocadoru/xss-cheatsheet
مرجع شامل لهجمات XSS يغطي الحمولات المنعكسة والمخزّنة وDOM والعمياء، وتجاوز الفلاتر، والتهرب من WAF، وتجاوز CSP، وmXSS، ودراسات حالة واقعية لتطبيقات…
 tonixtoolkitofficial-afk/esp32-blue-ducky
برنامج ثابت ESP32 يحاكي لوحة مفاتيح Bluetooth HID للاقتران التلقائي مع هواتف Android وحقن ضغطات مفاتيح مبرمجة مسبقًا لاختبارات الأمان المصرّح بها.
 yehia-mamdouh/xssya-v-2.0
ماسح XSS بلغة Python يؤكد حقن الحمولات المنعكسة والمشفّرة، وينفّذ الحمولات لالتقاط ملفات تعريف الارتباط، ويكتشف جدران الحماية WAF، ويختبر XST…
 ghxstsec/php2shell-poc
استغلال Python لـ CVE-2026-109618: يستغل فساد الكومة (heap corruption) في PHP session.upload_progress للكتابة فوق zend_call_function وتحقيق تنفيذ…
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…