
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

تحليل البرمجيات الخبيثة

أدوات لتشريح وفهم وهندسة عكسية سلوك البرمجيات الخبيثة.

موصى به من Kitploit

أفضل الأدوات

10 محدد
yara-x preview#1

yara-x

GitHubvirustotal/yara-x
1.2kمنذ 13س 5د
capa preview#3

capa

GitHubmandiant/capa
6.1kمنذ يوم واحد
flare-floss preview#4

flare-floss

GitHubmandiant/flare-floss
4.1kمنذ 13 أيام
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 7 أيام
radare2 preview#6

radare2

GitHubradareorg/radare2
24.5kمنذ 4س 41د
ghidra preview#7

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ يوم واحد
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kمنذ 10س 14د
theZoo preview#9

theZoo

GitHubytisf/thezoo
13.3kمنذ شهر واحد
flare-vm preview#10

flare-vm

GitHubmandiant/flare-vm
8.9kمنذ 28 أيام
IntelOwl preview#11

IntelOwl

GitHubintelowlproject/intelowl
4.7kمنذ 2 أشهر
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
3935 نتائج
SiMBA preview

SiMBA

GitHubdenuvosoftwaresolutions/simba

فكّ التعتيم الفعّال للتعبيرات المنطقية-الحسابية المختلطة الخطية

static-analysisreverse-engineeringcryptography+3
189منذ 3 سنوات
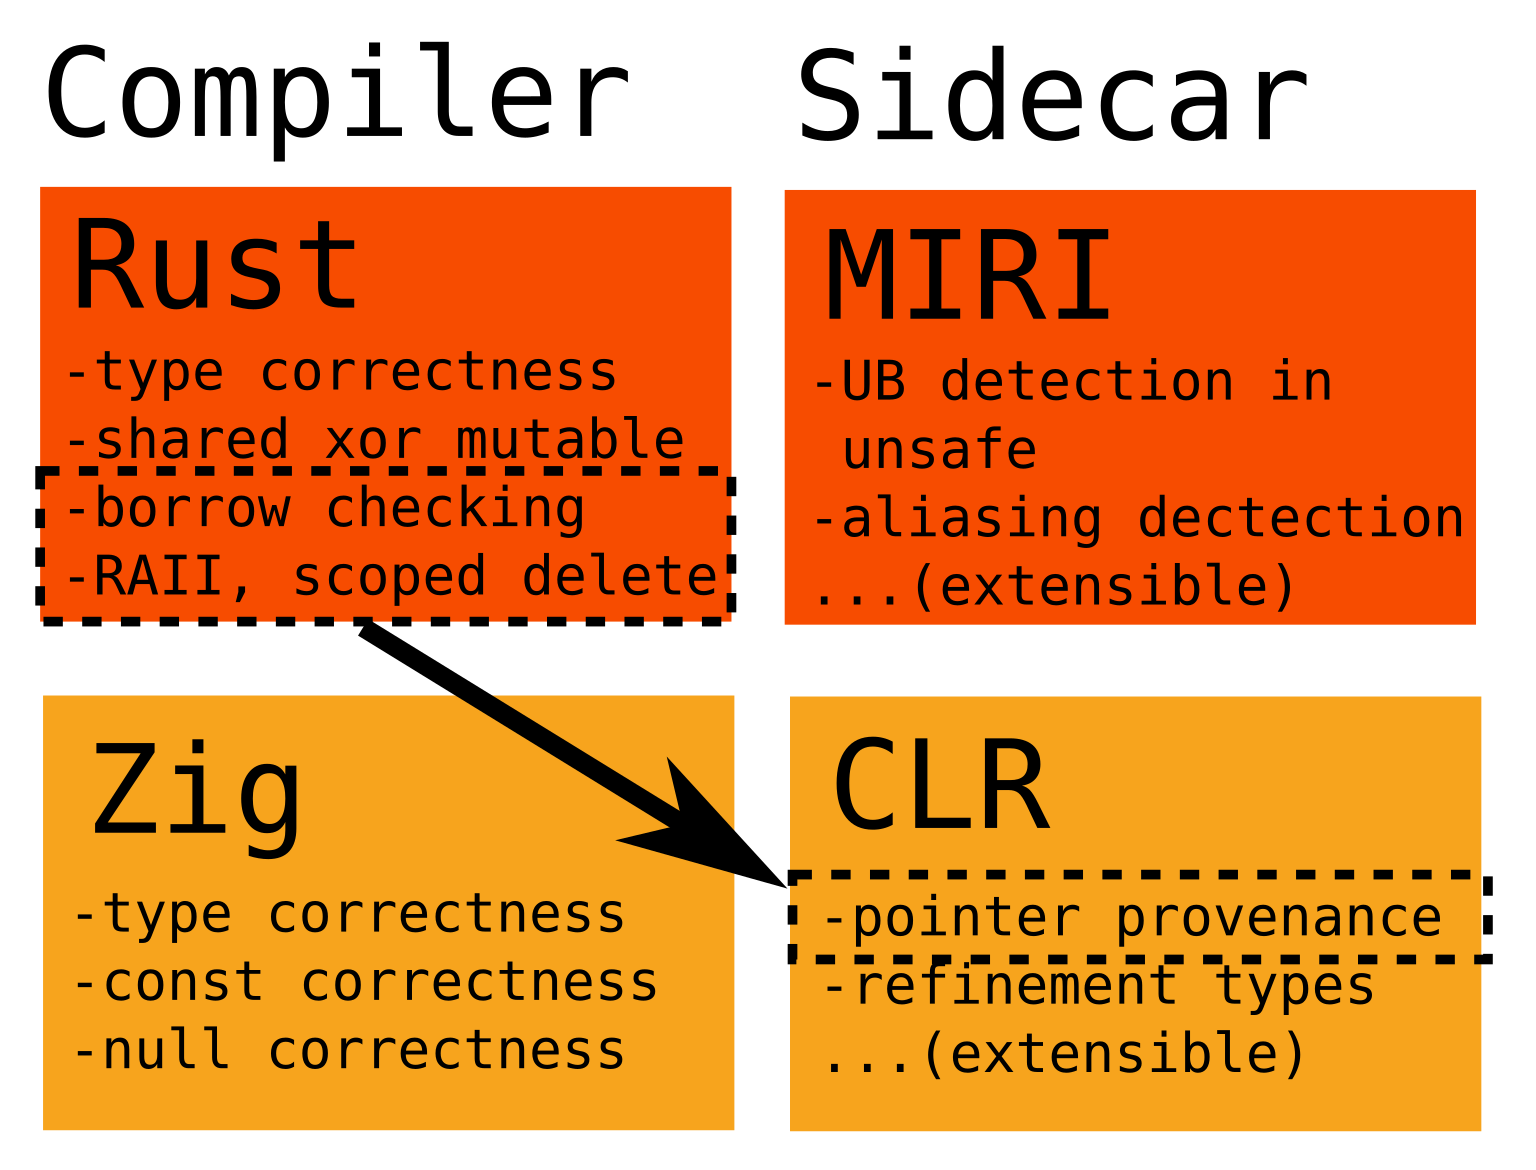
clr preview

clr

GitHubityonemo/clr

مدقق للأعمار وأنواع التنقيح الأخرى

static-analysisvulnerability-analysiscode-analysis+3
277منذ 3 أشهر
Lockbit3.0-MpClient-Defender-PoC preview

Lockbit3.0-MpClient-Defender-PoC

GitHubsh0ckfr/lockbit3.0-mpclient-defender-poc

Lockbit3.0 Microsoft Defender MpClient.dll DLL Hijacking PoC

exploitationmalware-analysisred-teaming+2
177منذ 4 سنوات
cyberprobe preview

cyberprobe

GitHubcybermaggedon/cyberprobe

التقاط وتحليل والاستجابة للهجمات الإلكترونية

defensive-toolspacket-sniffing-analysisdynamic-analysis-sandboxing+4
174منذ 2 سنوات
MalwareConfigLists preview

MalwareConfigLists

GitHubgi7w0rm/malwareconfiglists

مجرد بعض قوائم تكوينات البرامج الضارة
malware-analysisthreat-intelligencecurated-resources
175منذ سنة واحدة
hackEmbedded preview

hackEmbedded

GitHubdoudoudedi/hackembedded

تُستخدم هذه الأداة لتشفير الباب الخلفي، وإنشاء كود شيل وسوكس5 بروكسي، واسترجاع المعلومات، وترتيب الـ POC للأجهزة ذات البنى المختلفة.
embedded-systems-securityencryption-decryption-toolsiot-security+8
207منذ 3 أشهر
Browser-Pwning- preview

Browser-Pwning-

GitHubspiralbl0ck/browser-pwning-

توثيق سليم ومنظَّم جيداً للبدء في اختراق Chrome واختراق V8
vulnerability-analysisexploitationreverse-engineering+3
197منذ 4 سنوات
the-poor-mans-obfuscator preview

the-poor-mans-obfuscator

GitHubromainthomas/the-poor-mans-obfuscator

الثنائيات والبرامج النصية المرتبطة بعرض "The Poor Man's Obfuscator"

android-securityios-securityreverse-engineering+3
228منذ 4 سنوات
CVE-2023-23397_EXPLOIT_0DAY preview

CVE-2023-23397_EXPLOIT_0DAY

GitHubsqrtzeroknowledge/cve-2023-23397_exploit_0day

استغلال لـ CVE-2023-23397
vulnerability-analysisexploitationmalware-analysis+3
159منذ 3 سنوات
IDA2Obj preview

IDA2Obj

GitHubjhftss/ida2obj

أداة تحليل ثنائية ثابتة تقوم بتفريغ ملفات كائن COFF من الملفات التنفيذية، مما يتيح إدراج الكود/البيانات في أي موقع لاختبار الاختراق الصندوق الأسود…

static-analysisreverse-engineeringdebuggers+2
121منذ 5 سنوات
forticrack preview

forticrack

GitHubbishopfox/forticrack

فك تشفير صور البرامج الثابتة المشفرة لـ Fortinet FortiOS

embedded-systems-securityencryption-decryption-toolsvulnerability-analysis+3
161منذ 3 سنوات
hdcp-genkey preview

hdcp-genkey

GitHubrjw57/hdcp-genkey

توليد مفاتيح مصدر ومستقبل HDCP من المفتاح الرئيسي المسرَّب
embedded-systems-securityencryption-decryption-toolsreverse-engineering+2
162منذ 13 سنوات
nuitka-static-unpacker preview

nuitka-static-unpacker

GitHubdimareverse/nuitka-static-unpacker

أداة بحث تعتمد على التحليل الثابت أولاً لفك تجميع الملفات الثنائية المُجمَّعة بواسطة Nuitka: تستخرج الثوابت والوحدات، وتستعيد ملفات .pyc، وتُنتج…
static-analysisreverse-engineeringforensics+3
128منذ 2 أشهر
MacPersistenceChecker preview

MacPersistenceChecker

GitHubpinperepette/macpersistencechecker

ماسح آليات الثبات في macOS مع التحقق من توقيع الشيفرة وتتبع الجدول الزمني.
osintpersistence-mechanismsvulnerability-analysis+7
268منذ 4 أشهر
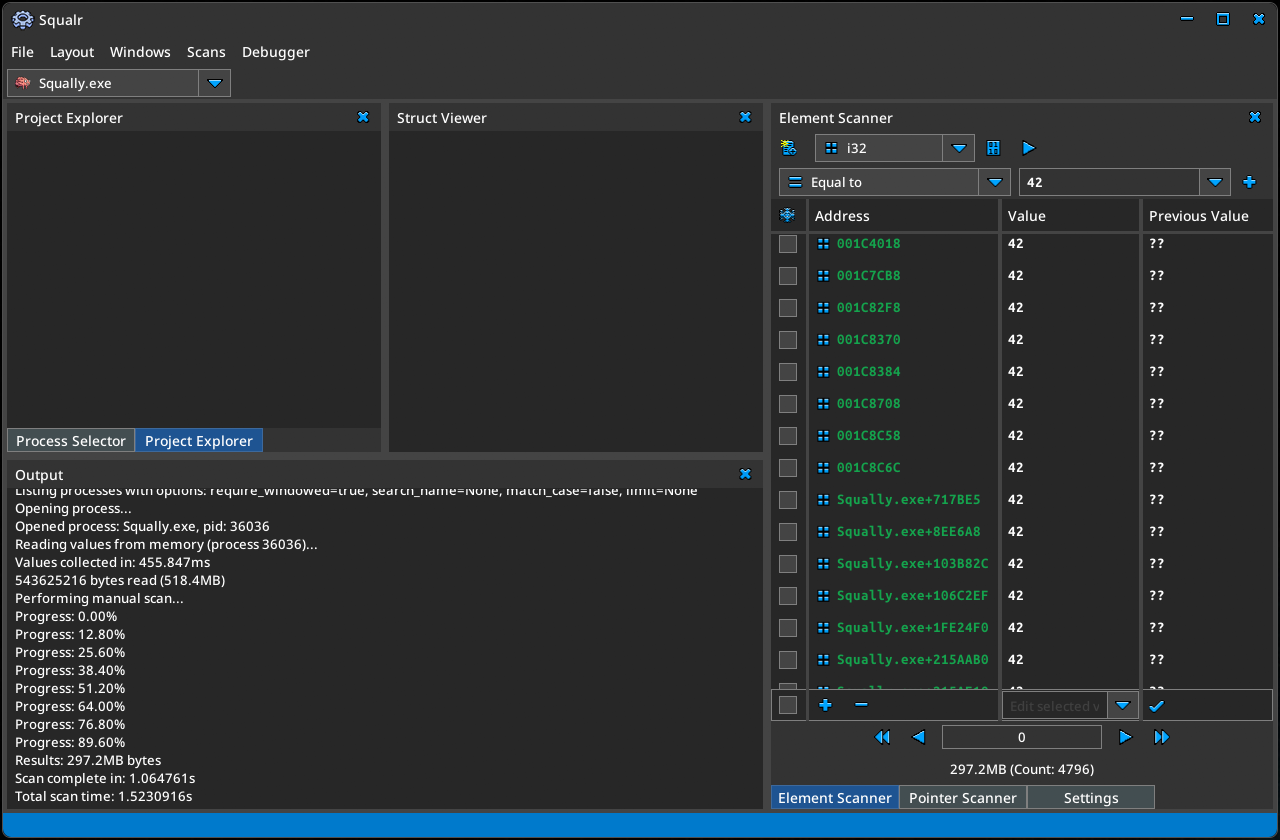
Squalr preview

Squalr

GitHubsqualr/squalr

أداة اختراق عامة للألعاب/البرامج مكتوبة من الصفر بلغة Rust.

dynamic-analysis-sandboxingmemory-forensicsexploitation+5
151منذ 4 أشهر
libslub preview

libslub

GitHubnccgroup/libslub

مكتبة Python لفحص تخصيصات SLUB heap في نواة لينكس وهياكلها داخل GDB، مما يتيح فهمًا أعمق لداخل heap النواة لتطوير الاستغلال.

exploitationreverse-engineeringdebuggers+1
188منذ سنة واحدة
dezlock-dump preview

dezlock-dump

GitHubdougwithseismic/dezlock-dump

أداة استخراج مخطط وقت التشغيل + RTTI للألعاب Deadlock، CS2، Dota، وغيرها (Source 2). لا حاجة إلى source2gen.
reconnaissancememory-forensicsdynamic-code-analysis+6
82منذ 17 أيام
all-my-collection-repos preview

all-my-collection-repos

GitHubalphaseclab/all-my-collection-repos

جميع مستودعات مجموعات موارد الأمان التي نشرتها.

reverse-engineeringforensicsweb-security+6
133منذ 6 سنوات
السابق1…707172…100التالي