#1

 aslitsecurity/cve-2021-40444_builders
يحتوي هذا المستودع على أدوات بناء لملفات cab وhtml وdocx لاستغلال CVE-2021-40444.
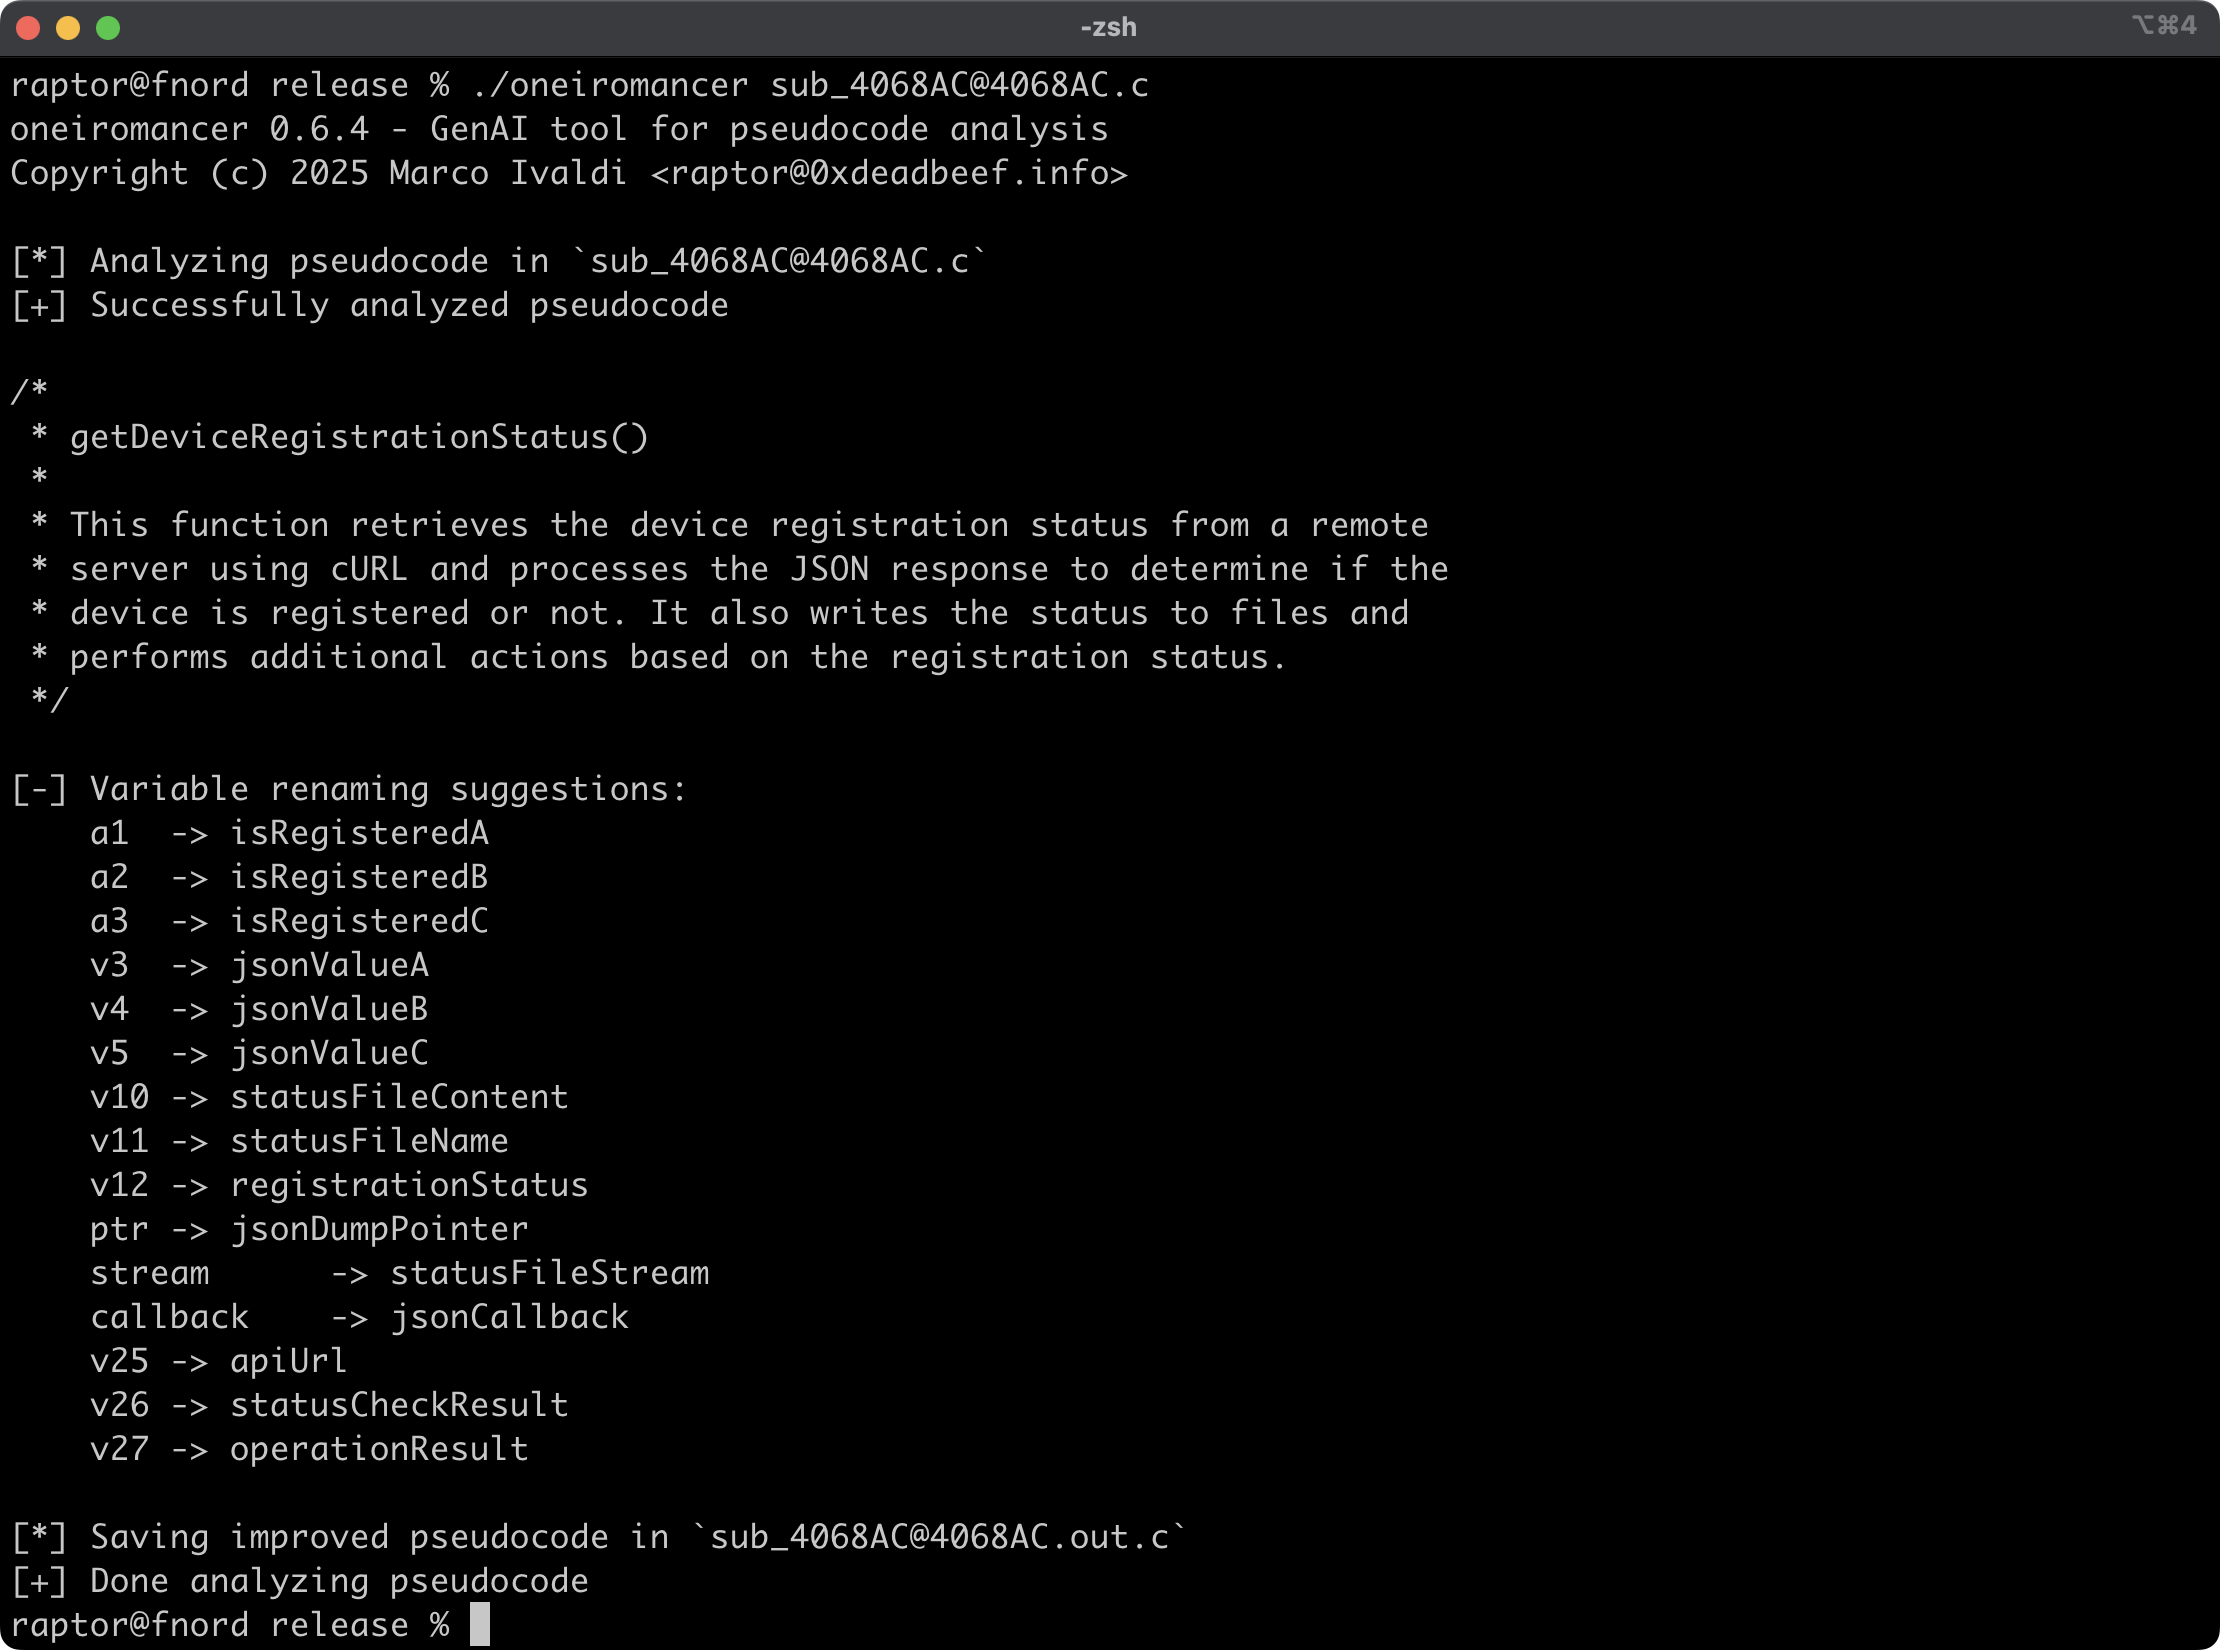 0xdea/oneiromancer
مساعد هندسة عكسية يستخدم نموذج لغوي كبير (LLM) يعمل محليًا للمساعدة في تحليل الكود الزائف.
 inquest/threatkb
إدارة سير عمل قاعدة المعرفة لقواعد YARA وأدلة C2 (IP, DNS, SSL) (في مرحلة ألفا في الوقت الحالي)
 google/kernel-research
مجموعة أدوات لاستغلال نواة Linux توفر مكتبة لبناء الاستغلالات، ومولدات لسلاسل ROP ومحاور المكدس، ومشغلات صور النواة، وقاعدة بيانات للأهداف لتطوير…
 symbioticsec/hermes-decomp
أداة تحليل عكسي قوية تتيح لك هندسة تطبيقات React Native المحمولة عكسيًا عن طريق تحويل ملفاتها المترجمة من Hermes bytecode (.hbc) إلى JavaScript قابل…
 silascutler/malpipe
محرك استيعاب ومعالجة البرامج الضارة/مؤشرات الاختراق
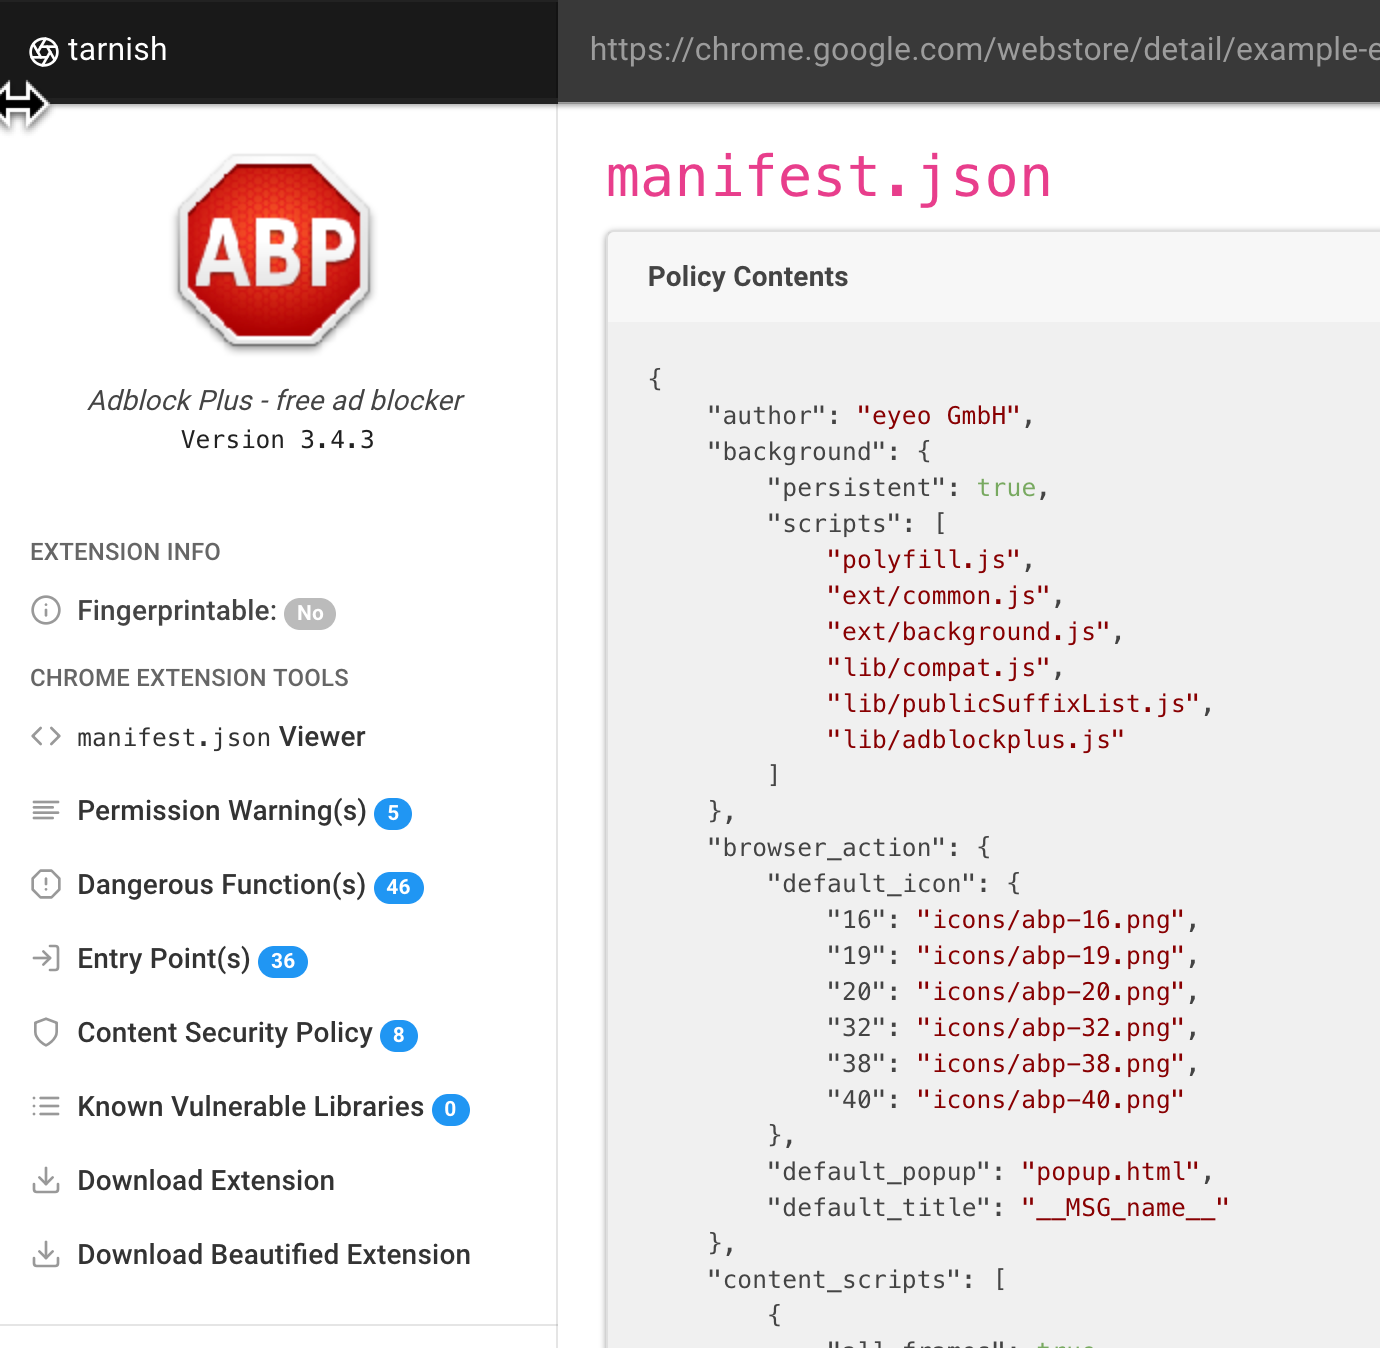 mandatoryprogrammer/tarnish
أداة تحليل ثابتة لإضافات كروم للمساعدة في مراجعات الأمان.
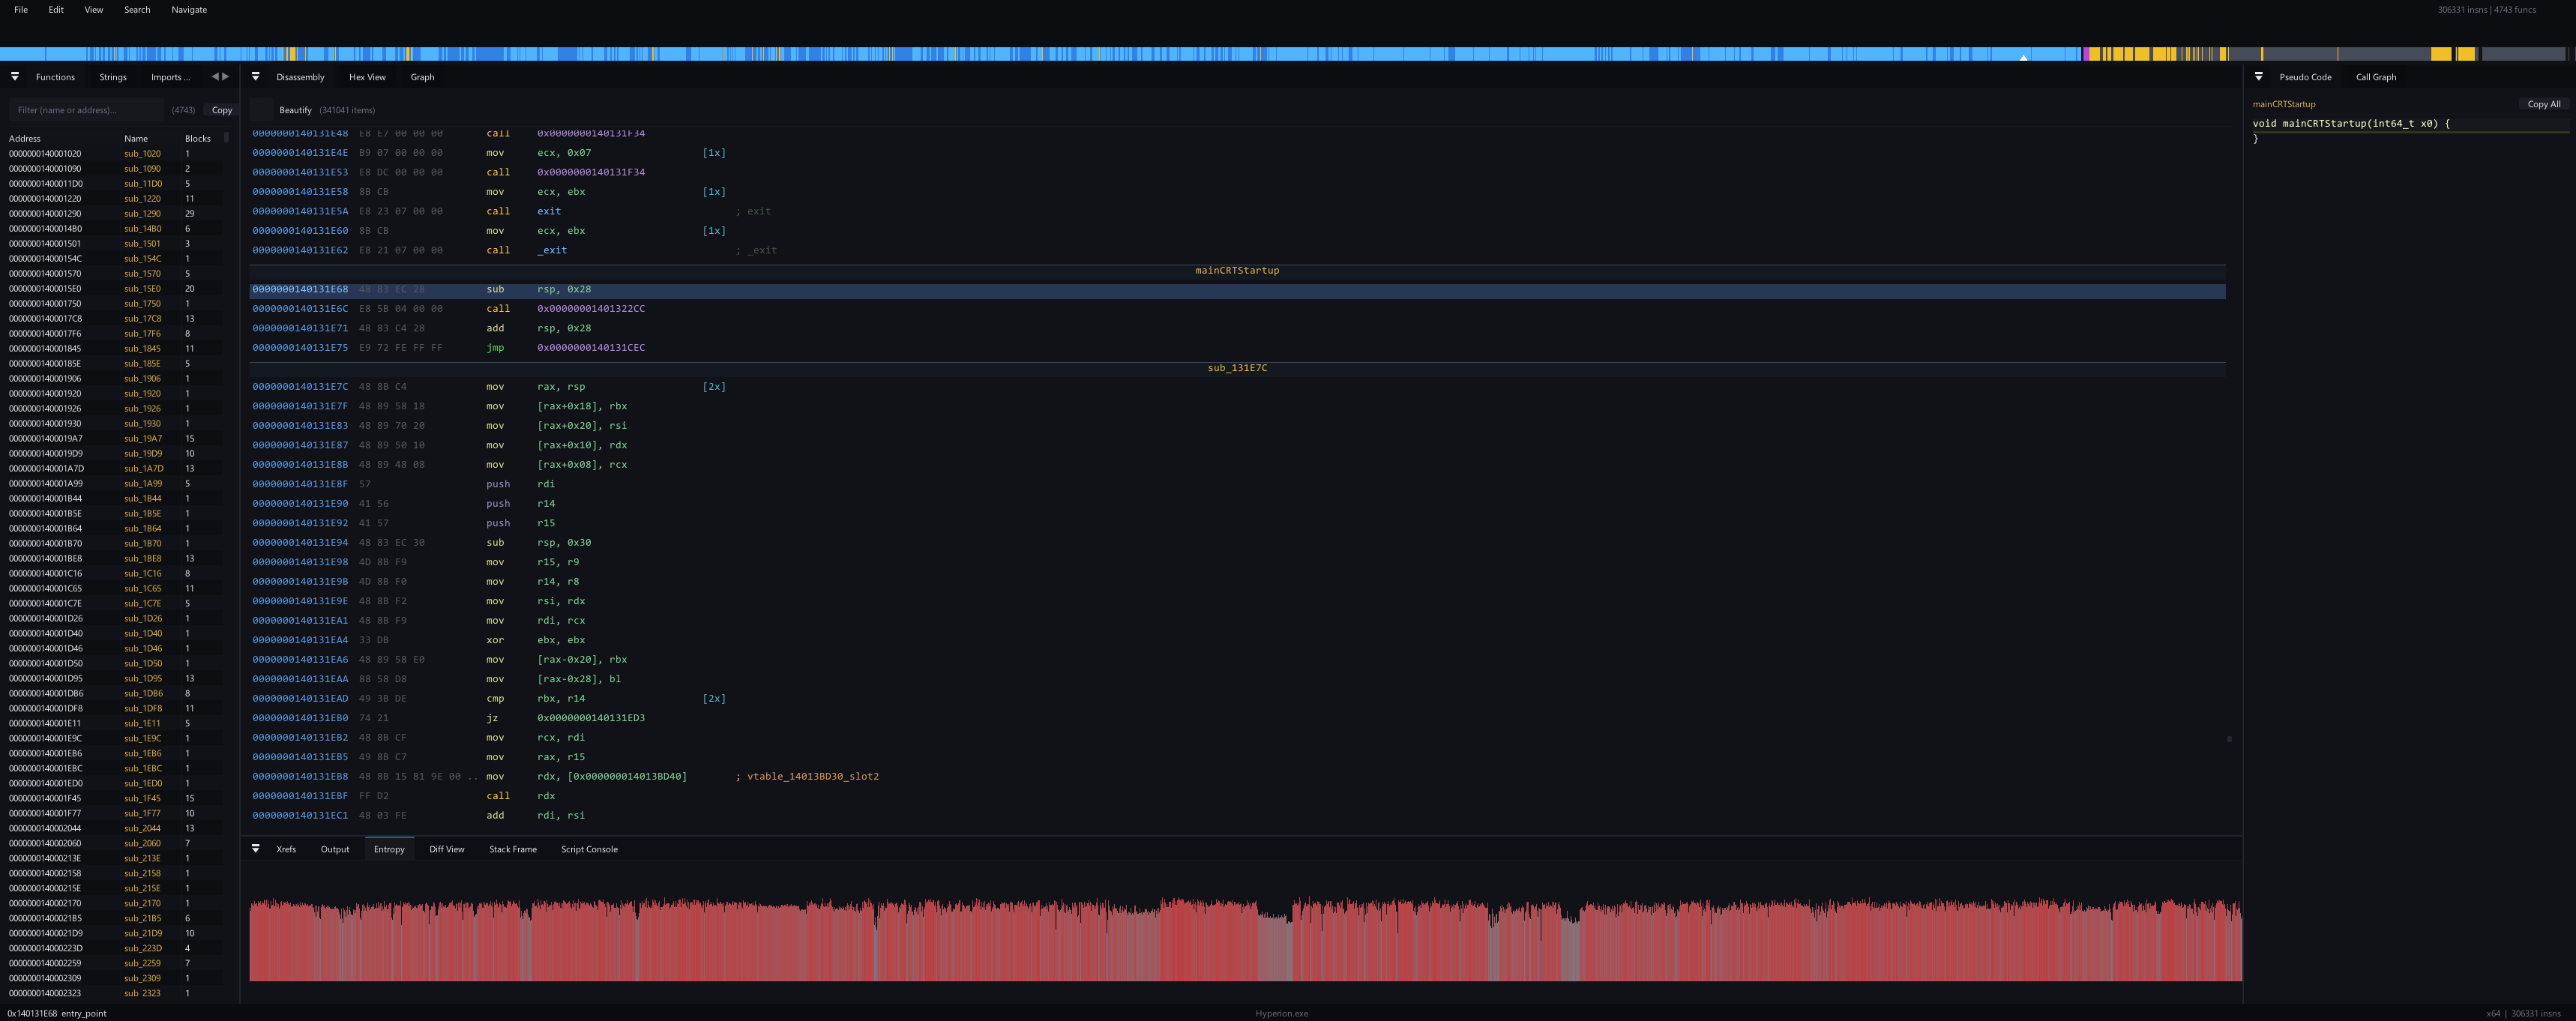 sidenai/hyperion-disassembler
مفكك ومترجم عكسي أصلي متعدد البنى - PE/ELF/Mach-O، x86/x64/ARM64، سكربتات Lua، استعادة RTTI
 cmu-sei/kaiju
CERT Kaiju هي إضافة إطار تحليل ثنائي لمجموعة أدوات هندسة عكسية البرمجيات Ghidra. هذا المستودع هو "مرآة" -- يرجى تقديم التذاكر، تقارير الأخطاء، أو…
 niloofarkheirkhah/nili
Nili هي أداة لمسح الشبكة، وسيط في المنتصف، وهندسة عكسية للبروتوكولات والتخمين.
 thebabush/llvm-jutsu
تعمية ضد LLM عبر عد الأصابع
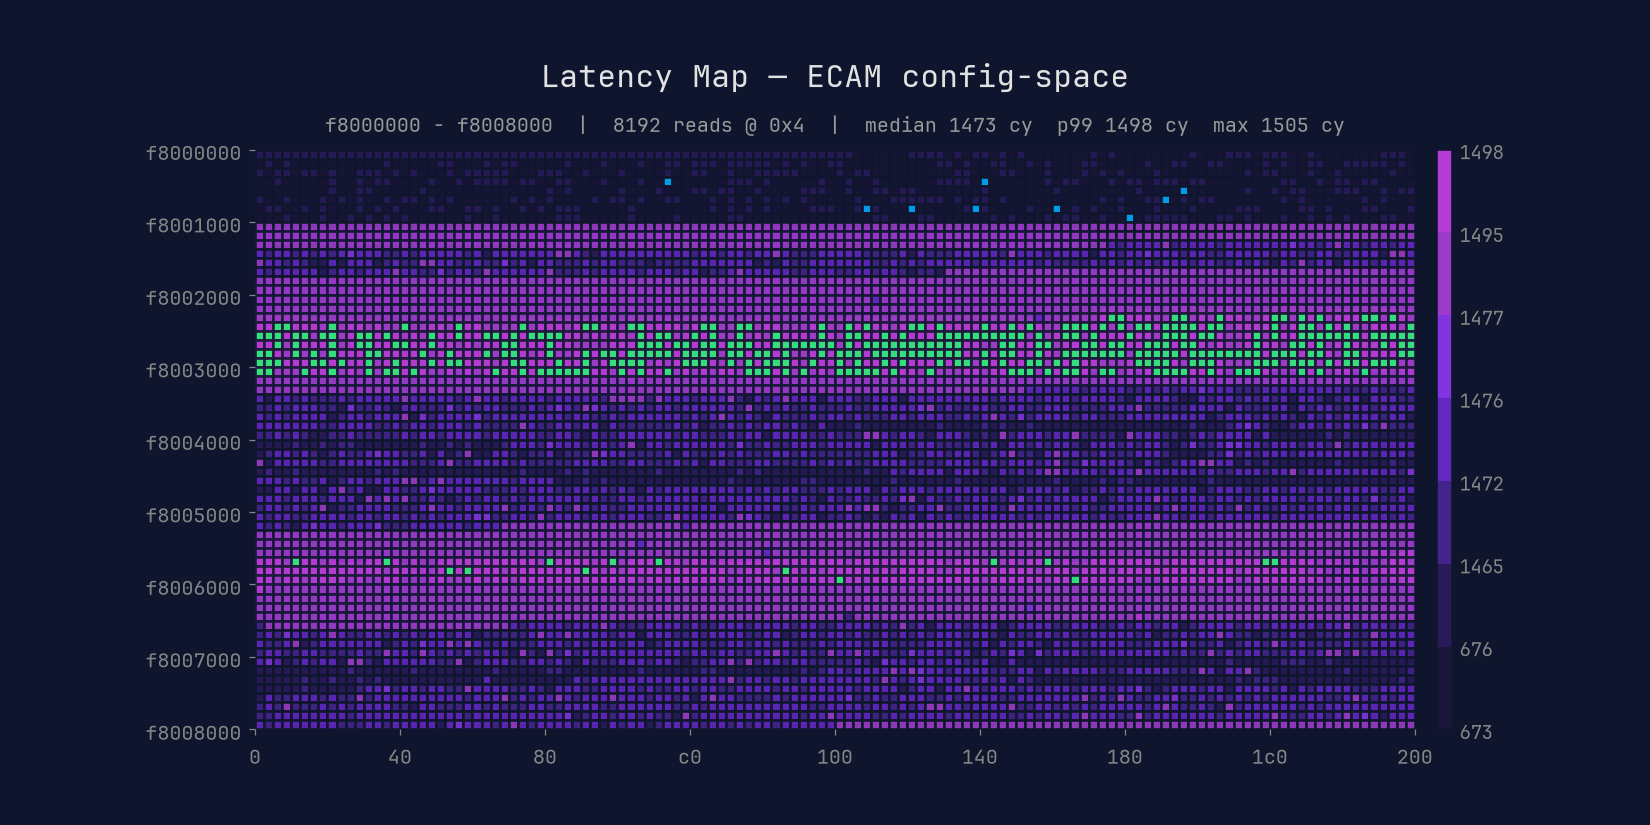 xoreaxeaxeax/mmiotic
أشعة سينية لزمن استجابة العتاد غير الموثق
 mushorg/buttinsky
مراقبة شبكات البوتنت (Botnet) هي جزء حاسم في تحليل التهديدات وغالباً ما يتم إهمالها بسبب نقص الأدوات مفتوحة المصدر المناسبة. ستوفر أداتنا إطار عمل…
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 ngwg/ceasta
مفكك ومترجم عكسي ومصحح أخطاء بأسلوب x64dbg لملفات PE/ELF الثنائية مع قائمة عرض بأسلوب IDA، ورسوم بيانية للدوال، وإضافات Lua، وواجهة سطر أوامر (CLI)،…
 fortra/cve-2023-28252
تحليل تقني واستغلال إثبات المفهوم لثغرة CVE-2023-28252، وهي ثغرة تصعيد امتيازات في برنامج تشغيل نظام ملفات السجل المشترك (CLFS) في ويندوز، استُخدمت…