
 #1
أدوات لتشريح وفهم وهندسة عكسية سلوك البرمجيات الخبيثة.
موصى به من Kitploit

 horsicq/detect-it-easy
برنامج لتحديد أنواع الملفات لأنظمة ويندوز ولينكس وماك.
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 momo5502/sogen
🪅 مُحاكي مساحة المستخدم لنظامي Windows و Linux
 anchore/grype
ماسح ضوئي للثغرات الأمنية لصور الحاويات وأنظمة الملفات
 magicsword-io/loldrivers
قاعدة بيانات منسقة لبرامج تشغيل Windows الضعيفة والضارة مع قواعد كشف YARA وSigma وClamAV وSysmon للصيد الاستباقي للتهديدات والاستجابة للحوادث.
 upx/upx
UPX - المُعبِّئ النهائي للملفات القابلة للتنفيذ
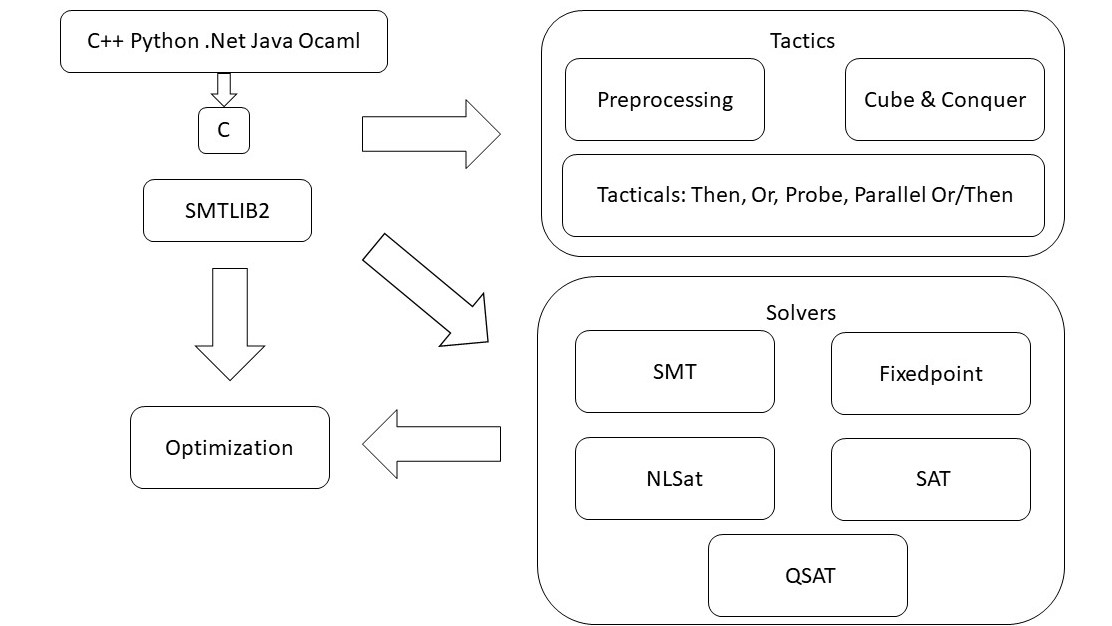 z3prover/z3
حل SMT عالي الأداء للبرهان الآلي للنظريات، وحل القيود، والتحقق من البرامج. يدعم نظريات متعددة وربطات لغوية للتحليل الرسمي.
 blacktop/ipsw-diffs
Publishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…
 anchore/syft
أداة سطر أوامر ومكتبة لتوليد قائمة مكوّنات البرمجيات (SBOM) من صور الحاويات وأنظمة الملفات.
 joernio/joern
منصة تحليل كود مفتوحة المصدر لـ C/C++/Java/Binary/Javascript/Python/Kotlin مبنية على رسوم بيانية لخصائص الكود. Discord https://discord.gg/vv4MH284Hc
 frida/frida-gum
مكتبة عبر الأنظمة الأساسية للأجهزة والاستبطان مكتوبة بلغة C
 trufflesecurity/trufflehog
البحث عن بيانات الاعتماد المسربة والتحقق منها وتحليلها
 microsoft/mxc
Policy-driven, layered isolation and containment
 0xax/linux-insides
كتاب قيد الإنجاز حول نواة لينكس وما بداخلها.
 winsiderss/systeminformer
مراقب نظام ويندوز في الوقت الحقيقي مع تحليل متقدم للعمليات والشبكة والقرص، وتصحيح أخطاء تتبع المكدس، وكشف البرامج الضارة، وإدارة الخدمات. محمول…
 icsharpcode/ilspy
مفكك شفرة .NET مع دعم لتوليد PDB و ReadyToRun والبيانات الوصفية (&المزيد) - متعددة المنصات!
 anthropics/oss-scanner
خدمة تبني المستودعات مفتوحة المصدر المسجَّلة في أجهزة افتراضية معزولة دون اتصال بالإنترنت وتفحصها بحثًا عن الثغرات الأمنية، وترسل النتائج عبر البريد…







