
 #1
أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.
موصى به من Kitploit

 digitalruby/ipban
خدمة حظر IP تلقائية تكتشف محاولات تسجيل الدخول الفاشلة من سجلات الأحداث والملفات، وتحظر المهاجمين على أنظمة ويندوز ولينكس عبر التكامل مع جدار الحماية.
 abdaullahag/threatlens
أداة Python CLI لتحليل مؤشرات الاختراق (IOC) بسرعة (عناوين IP، النطاقات، ثغرات CVE) باستخدام 6 واجهات برمجة تطبيقات مجانية للاستخبارات حول التهديدات.…
 gilnett/wstrace
مراقب نظام وواجهة برمجة تطبيقات Windows مستقل بدون برامج تشغيل بلغة Rust
 meirwah/awesome-incident-response
فهرس منسق لأدوات الاستجابة للحوادث والتحقيق الرقمي الجنائي (DFIR)، يشمل تحليل الأدلة الجنائية للذاكرة والقرص، جمع الأدلة، تحليل السجلات، أدلة…
 the-infra-company/kcatcher
اعثر على ما يتربص في مجموعات Kafka الخاصة بك.
 gopasteverything/gpewebdefender
مراقب خفيف لهجمات الويب. ملف Go ثنائي واحد + SQLite. ليس OSSEC، وليس WAF.
 karim852/kage-dfir-toolkit
وحدة تحكم فرز DFIR لمضيف Windows تسلسل جمع الأدلة، والجداول الزمنية المرتبطة بـ Sigma، وفحوصات YARA، وفحص المقابس والحسابات، وإثراء المؤشرات، ودرجة…
 pavel-odintsov/fastnetmon
مستشعر DDoS سريع جداً مع دعم sFlow/Netflow/IPFIX/SPAN
 ethan-andrews/threatintel-aggregator
منصة استخبارات التهديدات ذاتية الاستضافة — تجميع التغذيات، والفرز بالذكاء الاصطناعي، وتغطية MITRE ATT&CK، وهندسة الكشف المتكاملة مع Sentinel. تعمل…
 lascc/dfirhub
ابحث في آثار التحقيق الجنائي لنظام Windows، واطّلع على مكان وجود كل أثر منها على القرص، وانسخ أمر KAPE لجمعها. كما يبني سكربتات الجمع ويحوّل قواعد…
 foru17/neko-master
لوحة تحكم حديثة وأنيقة لتصور وتحليل حركة مرور الشبكة.
 ghostop14/sparrow-wifi
محلل WiFi و Bluetooth من الجيل التالي يعتمد على واجهة رسومية لنظام لينكس
 abrignoni/ileapp
يحلل استخراجات الطب الشرعي لنظامَي iOS وiPadOS إلى تقارير HTML وTSV وخط زمني وKML وLAVA، مع اكتشاف معياري للآثار الرقمية ودعم النسخ الاحتياطية…
 domainaware/parsedmarc
حزمة Python وواجهة سطر أوامر لتحليل تقارير DMARC التجميعية والجنائية
 guettaf-hossam/superdiagnostictool
أداة تشخيص وإصلاح ذاتي تعمل بنظام Windows مدعومة بالذكاء الاصطناعي باستخدام Google Gemini. اكتشاف الأعطال، تحسين الأداء، فحص البرامج الضارة، وإنشاء…
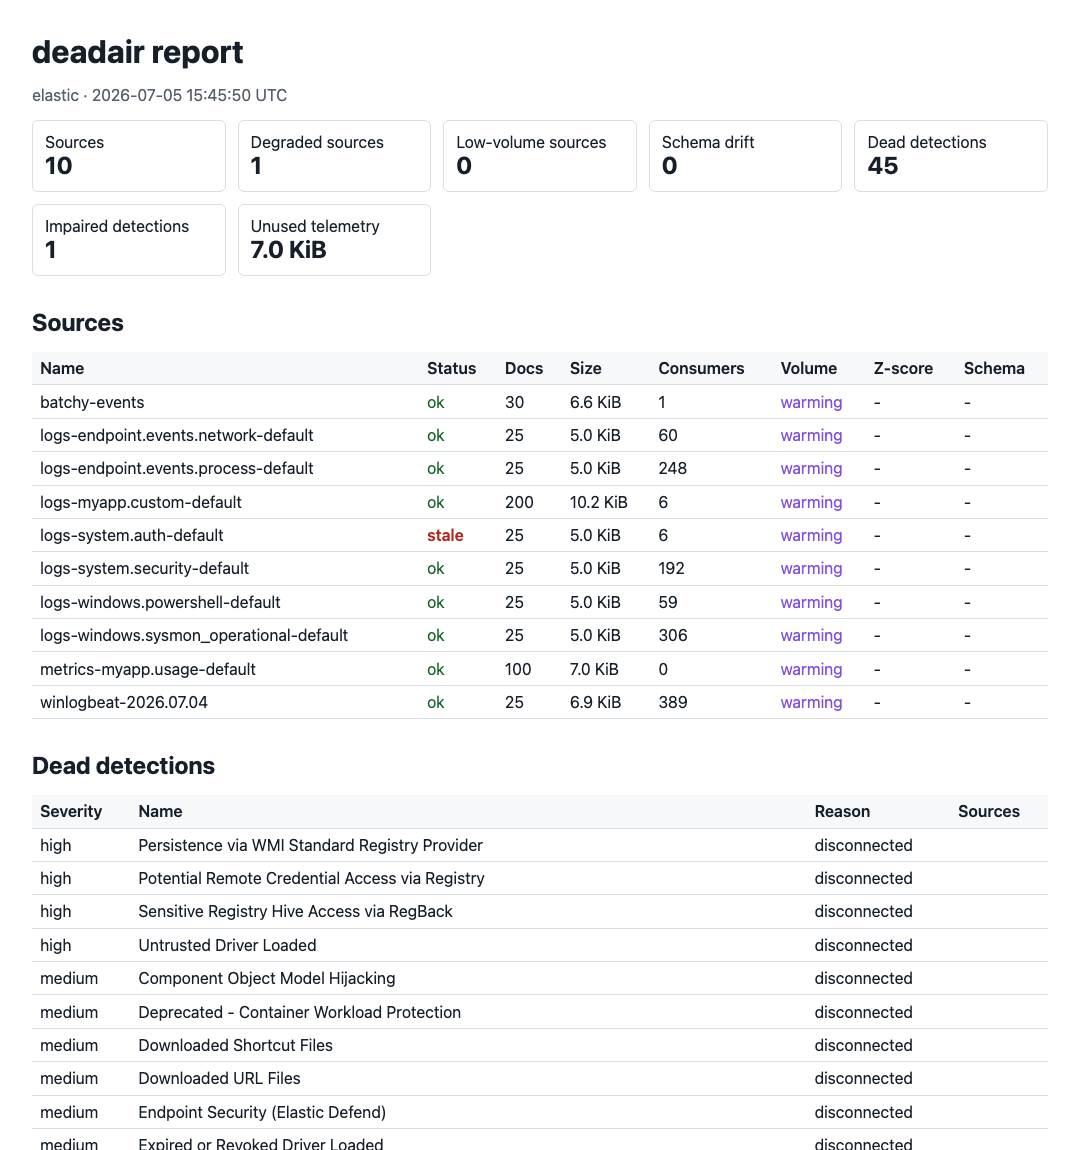 big-comfy/deadair
يعثر على قواعد الكشف في نظام SIEM لديك التي تعمل بشكل أعمى.
 jev-sec/jev-ids
نظام كشف التسلل (IDS) فائق السرعة وذو كفاءة عالية في استهلاك الرموز، مبني على Jev من TypeSafe.
 permiso-io-tools/cloudgrappler
استعلام عن اكتشافات عالية الدقة للسحابة لجهات تهديد معروفة عبر AWS و Azure و GCP باستخدام سجلات CloudTrail وقواعد استخبارات التهديد المخصصة.








