Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
SuperDiagnosticTool — أداة تشخيص وإصلاح ذاتي تعمل بنظام Windows مدعومة بالذكاء الاصطناعي باستخدام Google Gemini. اكتشاف الأعطال، تحسين الأداء، فحص البرامج الضارة، وإنشاء نصوص PowerShell العلاجية. دعم شامل للأجهزة (1-128+ نواة). مجانية ومفتوحة المصدر. | Kitploit
أدوات/GitHubGitHub/guettaf-hossam/superdiagnostictool
أدوات عامةتحليل الثغرات الأمنيةالبرمجة النصية والأتمتةتدقيق التكوينالتحقيق الجنائي الرقميتحليل البرمجيات الخبيثةتعلم الآلةالاستجابة للحوادثأمن الذكاء الاصطناعي
تحليل السجلات
GitHubguettaf-hossam/superdiagnostictool

SuperDiagnosticTool

أداة تشخيص وإصلاح ذاتي تعمل بنظام Windows مدعومة بالذكاء الاصطناعي باستخدام Google Gemini. اكتشاف الأعطال، تحسين الأداء، فحص البرامج الضارة، وإنشاء نصوص PowerShell العلاجية. دعم شامل للأجهزة (1-128+ نواة). مجانية ومفتوحة المصدر.

عرض المستودعالموقع الإلكتروني
19286منذ 5 أياملم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

SuperDiagnosticTool

أيقونة SuperDiagnosticTool

أداة تشخيص وإصلاح لنظام Windows مدعومة بالذكاء الاصطناعي

Release License Stars

تجمع SuperDiagnosticTool بيانات القياس عن بُعد الخاصة بالعتاد في الوقت الفعلي، وترسلها إلى واجهة Google Gemini API للتحليل، وتولّد نصوص PowerShell البرمجية للإصلاح لمعالجة المشكلات المكتشفة. وتتضمن طبقات تحقق متعددة يجب أن يجتازها أي نص برمجي مولّد قبل أن يُطلب من المستخدم تنفيذه.
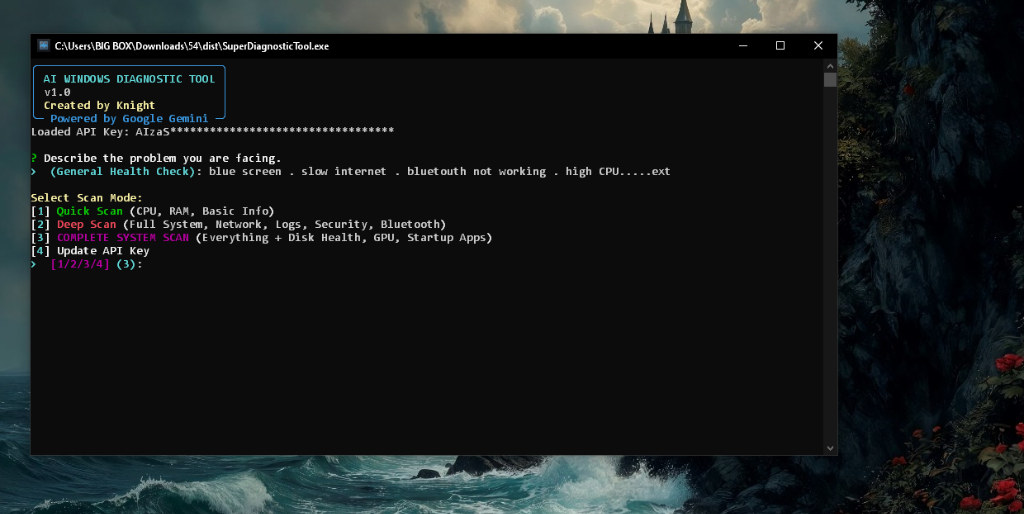

لقطات الشاشة

الواجهة الرئيسية

الواجهة الرئيسية تعرض اختيار وضع الفحص وإدخال وصف المشكلة


الميزات الرئيسية

دعم عتاد شامل

  • التوسّع الديناميكي: يتكيّف تلقائيًا مع أي تكوين لوحدة المعالجة المركزية (من نواة واحدة إلى أكثر من 128 نواة)
  • منطق مستقل عن العتاد: يعمل على الأنظمة القديمة (Intel Pentium) وصولًا إلى محطات العمل عالية الأداء (AMD Threadripper، Intel Xeon)
  • آليات احتياطية آمنة: تعامل آمن مع استعلامات العتاد غير المدعومة (تردد المعالج، البطارية، ذاكرة التبديل)
  • مُحسَّن للأجهزة منخفضة المواصفات: تنفيذ خفيف لتجنّب الضغط على الموارد في الأجهزة المحدودة

تحليل ذكي بالذكاء الاصطناعي

  • تكامل Google Gemini: تحليل وتشخيص للنظام مدعوم بالذكاء الاصطناعي عبر واجهة Gemini API
  • توصيات واعية بالسياق: تربط المشكلات التي يبلّغ عنها المستخدم ببيانات القياس عن بُعد المجمّعة من النظام
  • تدقيق أمني: يفحص بحثًا عن العمليات المشبوهة وتسريبات الموارد ومؤشرات البرمجيات الخبيثة المحتملة
  • التحقق بعد الإصلاح: يولّد تقارير إتمام تميّز بين الإصلاحات الآلية والعناصر التي تتطلب انتباهًا يدويًا

بنية أمان متعددة الطبقات

تمر النصوص البرمجية التي يولّدها Gemini عبر أربعة فحوصات متتالية قبل أن يُطلب من المستخدم الموافقة على التنفيذ:

خط أنابيب التحقق

  • مطابقة قاعدة المعرفة: تقارن حلول الذكاء الاصطناعي بمجموعة من أنماط الإصلاح المُختبرة والموثوقة
  • محاكاة التشغيل التجريبي: تعرض معاينة لجميع التغييرات المقصودة (الخدمات، الملفات، السجل) قبل حدوث أي تعديل
  • التحقق من النص البرمجي (ScriptValidator): فحص من ثلاثة مستويات — القائمة السوداء (حظر صارم للأنماط المدمّرة)، واكتشاف الأنماط المشبوهة (مع مراعاة الأسماء المستعارة والتعتيم)، وتقييم المخاطر على مقياس من 0 إلى 100
  • اعتراض المسارات الحرجة (CriticalPathInterceptor): بوابة انعدام ثقة توقف أي نص برمجي يمس مفاتيح السجل HKLM/HKCU أو مسارات System32 حتى يؤكد المستخدم ذلك صراحةً

حدود الأمان

  • نقاط استعادة النظام: تُنشأ تلقائيًا قبل أي تعديل
  • لقطات قبل التنفيذ وبعده: التقاط كامل لحالة النظام لاكتشاف وتسجيل كل تغيير يتم إجراؤه
  • توليد التراجع: يولّد تلقائيًا نصًا برمجيًا انتقائيًا للتراجع في حال فشل التنفيذ
  • تسجيل التنفيذ: يتم تسجيل كل إجراء مع الطوابع الزمنية في %TEMP%\superdiagnostic_execution_*.log

تنفيذ PowerShell

  • التحقق من صلاحيات المسؤول: تتحقق السكربتات من رفع الصلاحيات قبل المتابعة
  • تعقيم المتغيرات: يحافظ الهروب القائم على التعبيرات النمطية على متغيرات $env: دون أخطاء في الصياغة
  • فحوصات سلامة الخدمات: يتحقق من وجود الخدمة قبل أي عملية Start/Stop/Set
  • التنفيذ المراقَب: تُشغَّل السكربتات عبر subprocess.run مع مهلة قصوى صارمة مدتها 5 دقائق، والتقاط كامل لمخرجات stdout/stderr، وتنظيف تلقائي للملفات المؤقتة. هذا تنفيذ مباشر على مستوى المضيف، وليس عزلاً عبر جهاز افتراضي أو حاوية. طبقات التحقق أعلاه هي الحد الأمني الأساسي.
  • معالجة الأخطاء: يتضمن غلاف PowerShell كتل try/catch/finally مع الإبلاغ عن الأخطاء سطراً بسطر

فحص شامل للنظام

  • مقاييس الأداء: استخدام المعالج (الإجمالي + لكل نواة)، وتفصيل الذاكرة، وأكثر المستهلكين للموارد
  • استخبارات الشبكة: الواجهات النشطة، وإعدادات DNS، وقوة إشارة Wi-Fi، واختبارات الاتصال
  • سلامة الأمان: حالة مكافح الفيروسات، وملفات تعريف جدار الحماية، وسجل تحديثات Windows
  • صحة العتاد: حالة SMART للأقراص، ومعلومات GPU، وحالة البطارية (الحواسيب المحمولة)
  • خدمات النظام: تطبيقات بدء التشغيل، والخدمات الفاشلة، وسجلات الأحداث الحرجة
  • تدقيق العمليات: يحدد العمليات ذات الاستخدام غير المعتاد للموارد أو مواقع الملفات

تقارير تركز على الإنسان

  • تقارير HTML احترافية: تقارير تشخيصية متجاوبة بسمة داكنة مع مقاييس مرئية
  • صياغة الإنجاز بصيغة الماضي: تستخدم التقارير وسوم [FIXED] و[CLEANED] و[DISABLED] لتعكس الإجراءات المكتملة
  • قسم يتطلب انتباهاً يدوياً: يفصل بوضوح بين الإصلاحات الآلية والعناصر التي تتطلب تدخل المستخدم
  • أرشيفات موقوتة: تُحفظ جميع التقارير في AI_Reports/ للتتبع التاريخي

البدء السريع

التنزيل

تنزيل SuperDiagnosticTool.exe — ملف تنفيذي مستقل (لا يتطلب Python)

الملف التنفيذي غير موقَّع. سيعرض Windows SmartScreen تحذيراً عند التشغيل الأول. راجع TRUST_GUIDE.md لمعرفة كيفية المتابعة. إذا كنت تفضل التحقق قبل التشغيل، فقم بالبناء من المصدر بدلاً من ذلك.

المتطلبات

  • Windows 10 أو Windows 11
  • صلاحيات المسؤول (مطلوبة لبيانات النظام عن بُعد والمعالجة)
  • مفتاح Google Gemini API (احصل على مفتاح مجاني)

التشغيل الأول

  1. نزّل SuperDiagnosticTool.exe وشغّله
  2. أدخل مفتاح Google Gemini API الخاص بك عند المطالبة
  3. صِف مشكلة نظامك
  4. اختر وضع الفحص (سريع / عميق / كامل)
  5. راجع تحليل الذكاء الاصطناعي وسكربت المعالجة المُنشأ
  6. وافق على التنفيذ أو اعرض تقرير HTML المفصل

التثبيت (للمطورين)

المتطلبات الأساسية

  • Python 3.8 أو أحدث
  • مدير حزم pip

تثبيت التبعيات

أنشئ بيئة افتراضية بحيث تبقى تبعيات الأداة معزولة عن مشاريع Python الأخرى:

python -m venv .venv

فعّله في موجّه أوامر Windows، ثم ثبّت التبعيات المذكورة في المستودع:

.venv\Scripts\activate
pip install -r requirements.txt

في PowerShell، فعّل البيئة باستخدام:

.\.venv\Scripts\Activate.ps1

إذا كان PowerShell يحظر سكربت التنشيط، فافتح PowerShell كمستخدمك وشغّل Set-ExecutionPolicy -Scope CurrentUser RemoteSigned مرة واحدة، ثم جرّب أمر التنشيط مرة أخرى.

التشغيل من المصدر

python super_diagnose_v2.py

للتأكد من أن شجرة المصدر والاعتماديات جاهزة قبل بدء الفحص، شغّل:

python -m compileall src super_diagnose_v2.py

يجب أن ينتهي الأمر دون أخطاء. لا تزال الأداة تتطلب Windows وصولاً إدارياً عند تشغيلها، لأن العديد من التشخيصات تستخدم PowerShell ومعلومات النظام المحمية.


الاستخدام

إعداد مفتاح API

الخيار أ: الإدخال التفاعلي (موصى به للاستخدام الأول)

  • تطالب الأداة بإدخال مفتاح API عند التشغيل الأول
  • يُخزَّن المفتاح بشكل آمن عبر Windows DPAPI (keyring) عند توفره

الخيار ب: متغير البيئة موجه الأوامر:

set GEMINI_API_KEY=your_api_key_here

PowerShell:

$env:GEMINI_API_KEY = "your_api_key_here"

الخيار C: ملف مفتاح يدوي أنشئ gemini.key في دليل الأداة:

your_api_key_here

أوضاع الفحص

الوضعما يفحصهحالة الاستخدام
فحص سريعCPU، RAM، معلومات أساسيةفحص سريع للأداء
فحص عميقالنظام، الشبكة، الأمان، السجلات، Bluetooth، العملياتاستكشاف شامل للأعطال
فحص كاملكل ما سبق + صحة القرص، GPU، تطبيقات بدء التشغيلتدقيق كامل للنظام

مثال على سير العمل

1. Run the tool
   > SuperDiagnosticTool.exe
تنزيل الأداة