 #1
أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.
موصى به من Kitploit
 imthenachoman/how-to-secure-a-linux-server
دليل خطوة بخطوة لتعزيز أمان خادم لينكس، يغطي أمان SSH، جدران الحماية، كشف التسلل، التدقيق، وتكوين النظام لتقليل سطح الهجوم وتحسين الدفاع.
 grafana/loki
نظام تجميع سجلات قابل للتوسع أفقيًا ومتعدد المستأجرين، يفهرس التصنيفات (labels) بدلاً من النص الكامل، ويتكامل مع Grafana، وهو محسَّن لتخزين سجلات…
 osquery/osquery
تجهيز نظام التشغيل ومراقبته وتحليله المدعوم بـ SQL.
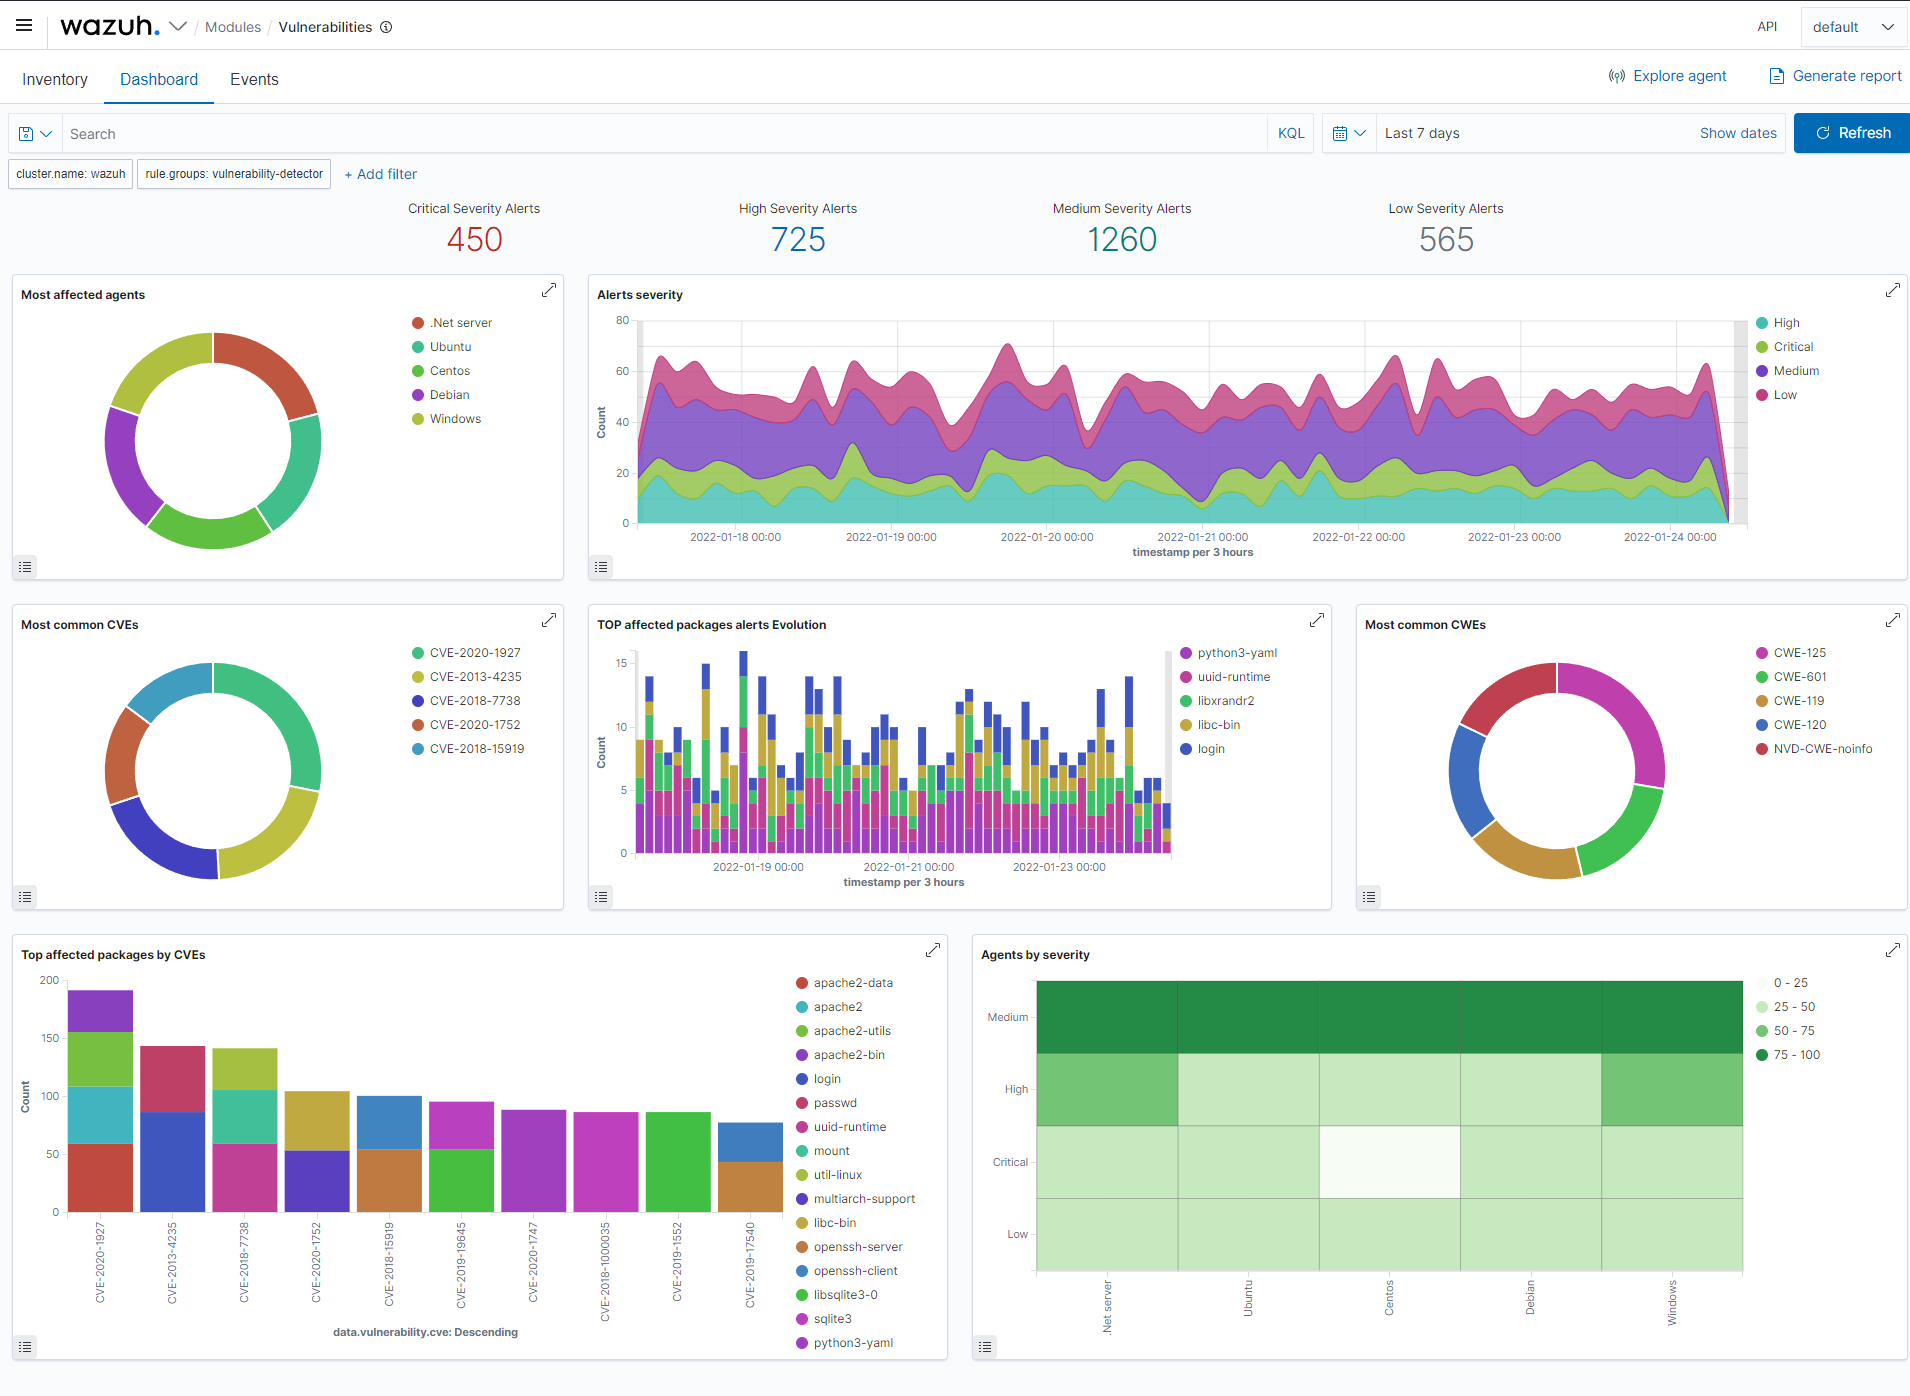
wazuh/wazuhOpen-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
 azure/azure-sentinel
SIEM أصلي للسحابة للتحليلات الأمنية الذكية لمؤسستك بأكملها.
 fail2ban/fail2ban
دايمون لحظر المضيفين الذين يتسببون في أخطاء متعددة في المصادقة
 meirwah/awesome-incident-response
فهرس منسق لأدوات الاستجابة للحوادث والتحقيق الرقمي الجنائي (DFIR)، يشمل تحليل الأدلة الجنائية للذاكرة والقرص، جمع الأدلة، تحليل السجلات، أدلة…
 gravitational/teleport
الطريقة الأسهل والأكثر أماناً للوصول إلى جميع البنية التحتية الخاصة بك وحمايتها.
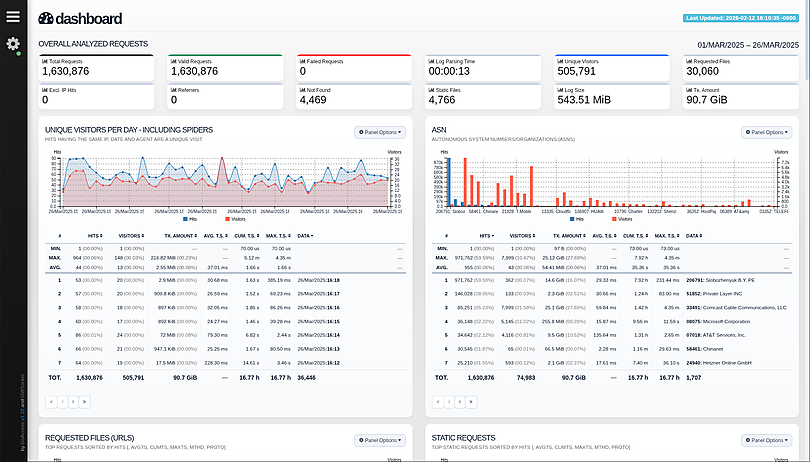 allinurl/goaccess
GoAccess هو محلل سجلات الويب في الوقت الفعلي وعارض تفاعلي يعمل في طرفية في أنظمة *nix أو من خلال متصفحك.

 crowdsecurity/crowdsec
محرك مفتوح المصدر لنظام كشف/منع الاختراق وجدار الحماية لتطبيقات الويب يحلل السجلات وطلبات HTTP لكشف وحظر عناوين IP الضارة، مستفيدًا من قائمة حظر…
 owasp-modsecurity/modsecurity
ModSecurity هو محرك جدار حماية لتطبيقات الويب (WAF) مفتوح المصدر ومتعدد المنصات، مخصص لخوادم Apache وIIS وNginx. يمتلك لغة برمجة قوية قائمة على…
 zeek/zeek
Zeek هو إطار تحليل شبكات قوي يختلف كثيرًا عن نظام IDS التقليدي الذي قد تعرفه.
 graylog2/graylog2-server
منصة مركزية لإدارة السجلات، لجمع وفهرسة وتحليل السجلات المتدفقة، مع تنبيهات وربط الأحداث لمراقبة الأمان.
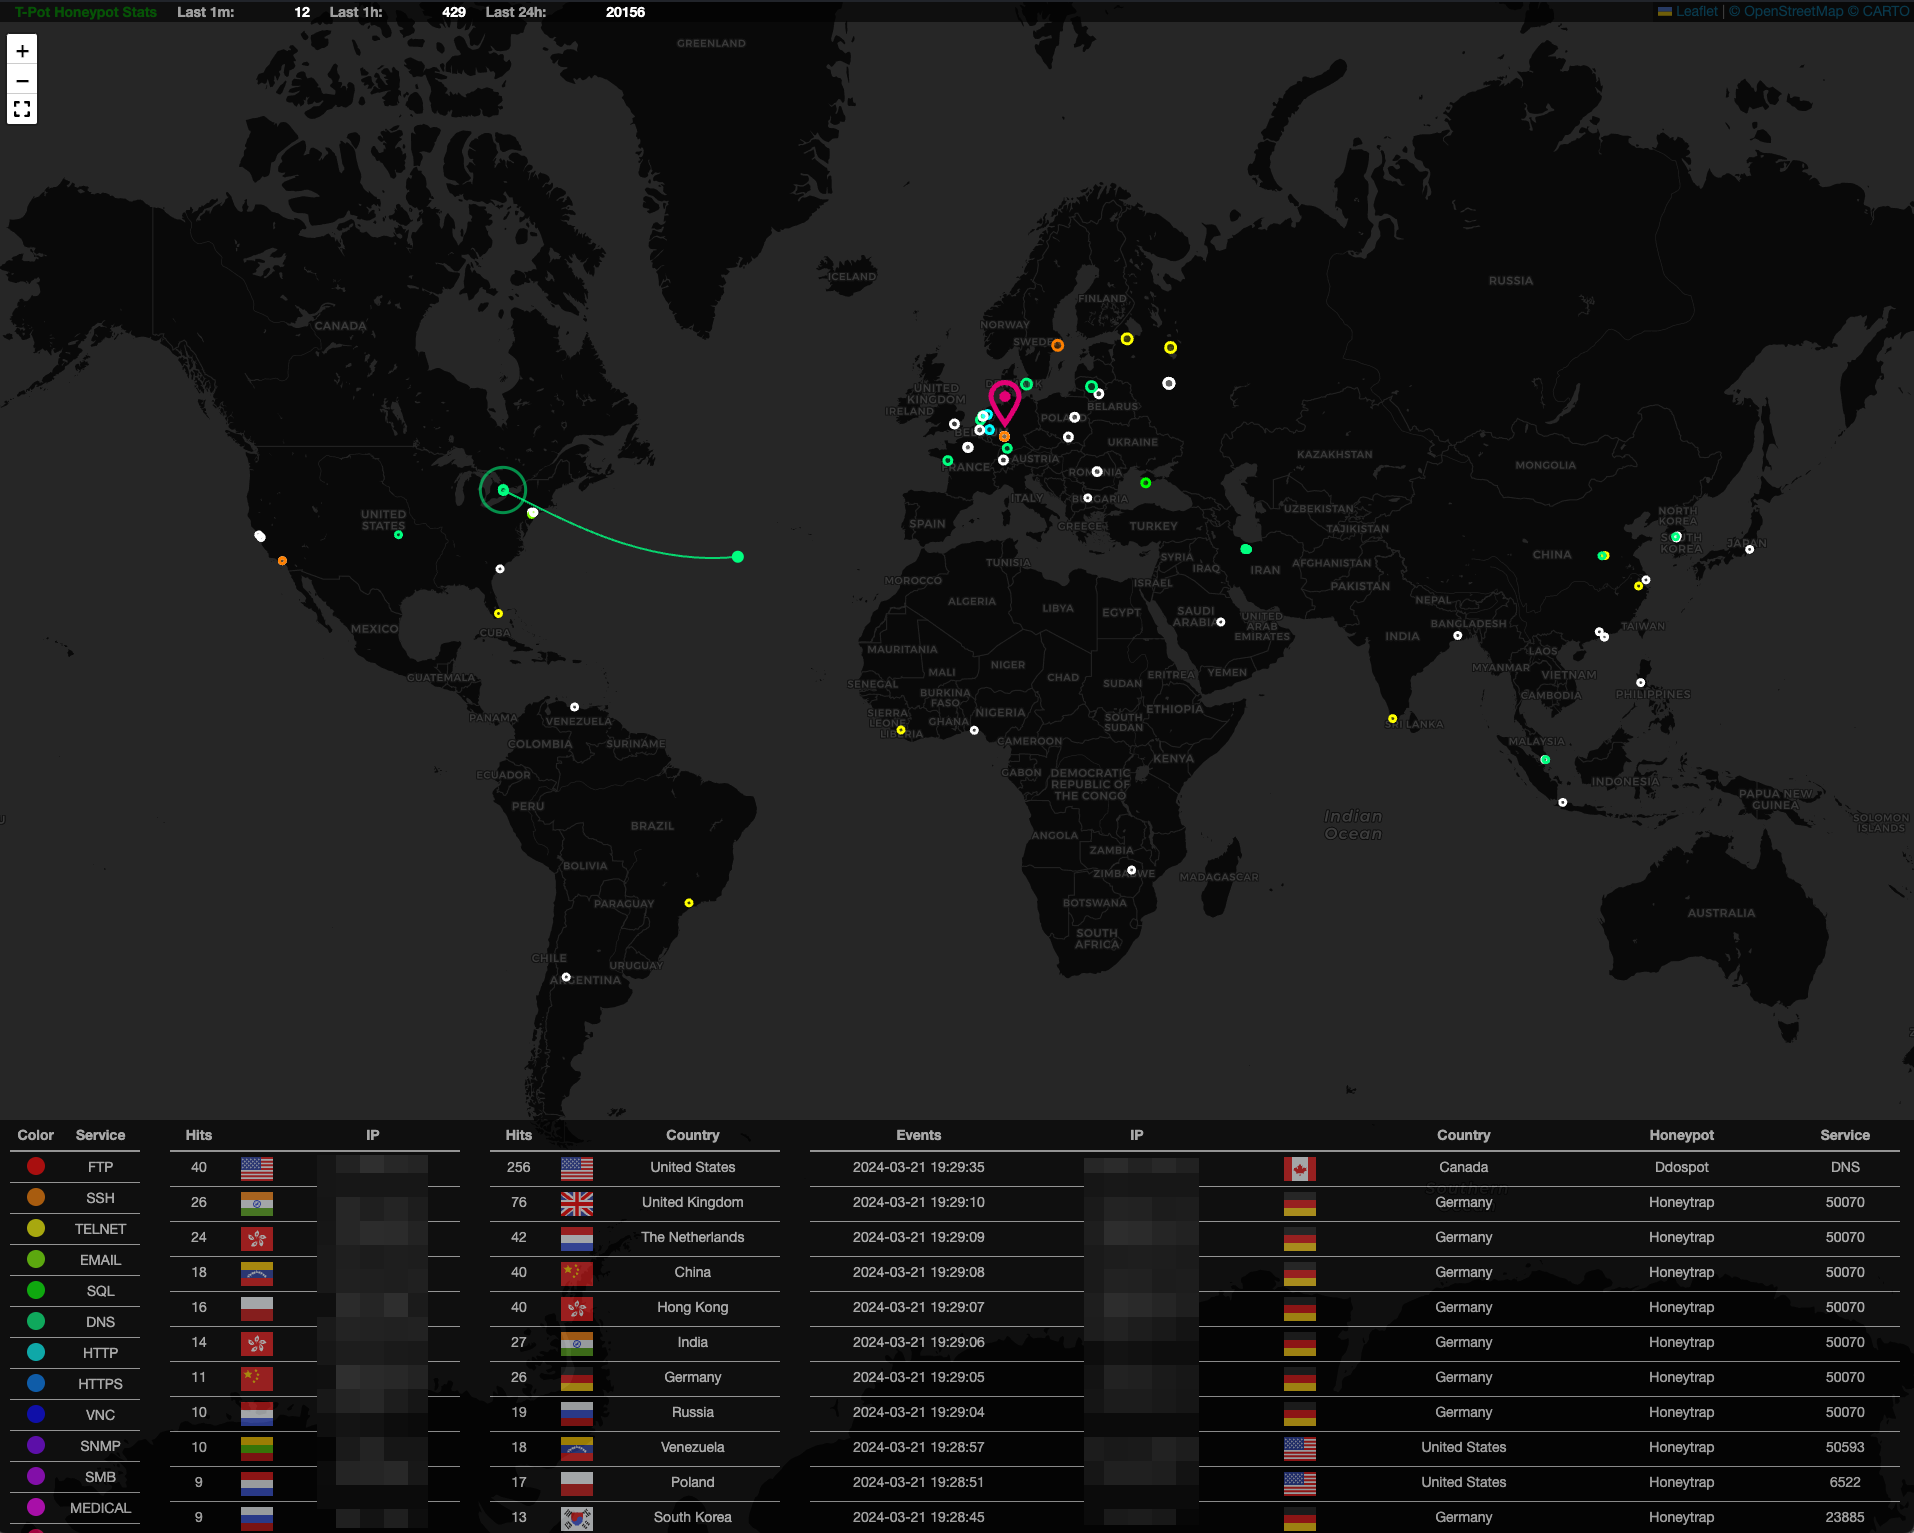 telekom-security/tpotce
🍯 T-Pot - منصة متعددة الهونيبوت الكل في واحد 🐝
 kubeshark/kubeshark
مراقبة الشبكة المدعومة بـ eBPF لـ Kubernetes. يقوم بفهرسة حركة المرور L4/L7 مع سياق K8s الكامل، وفك تشفير TLS بدون مفاتيح. يمكن الاستعلام عنه بواسطة…
 oisf/suricata
محرك شبكة مفتوح المصدر لأنظمة IDS/IPS/NSM لفحص حركة المرور في الوقت الفعلي، واكتشاف ومنع التسلل، وتحليل البروتوكولات، ومطاردة التهديدات المبنية على…
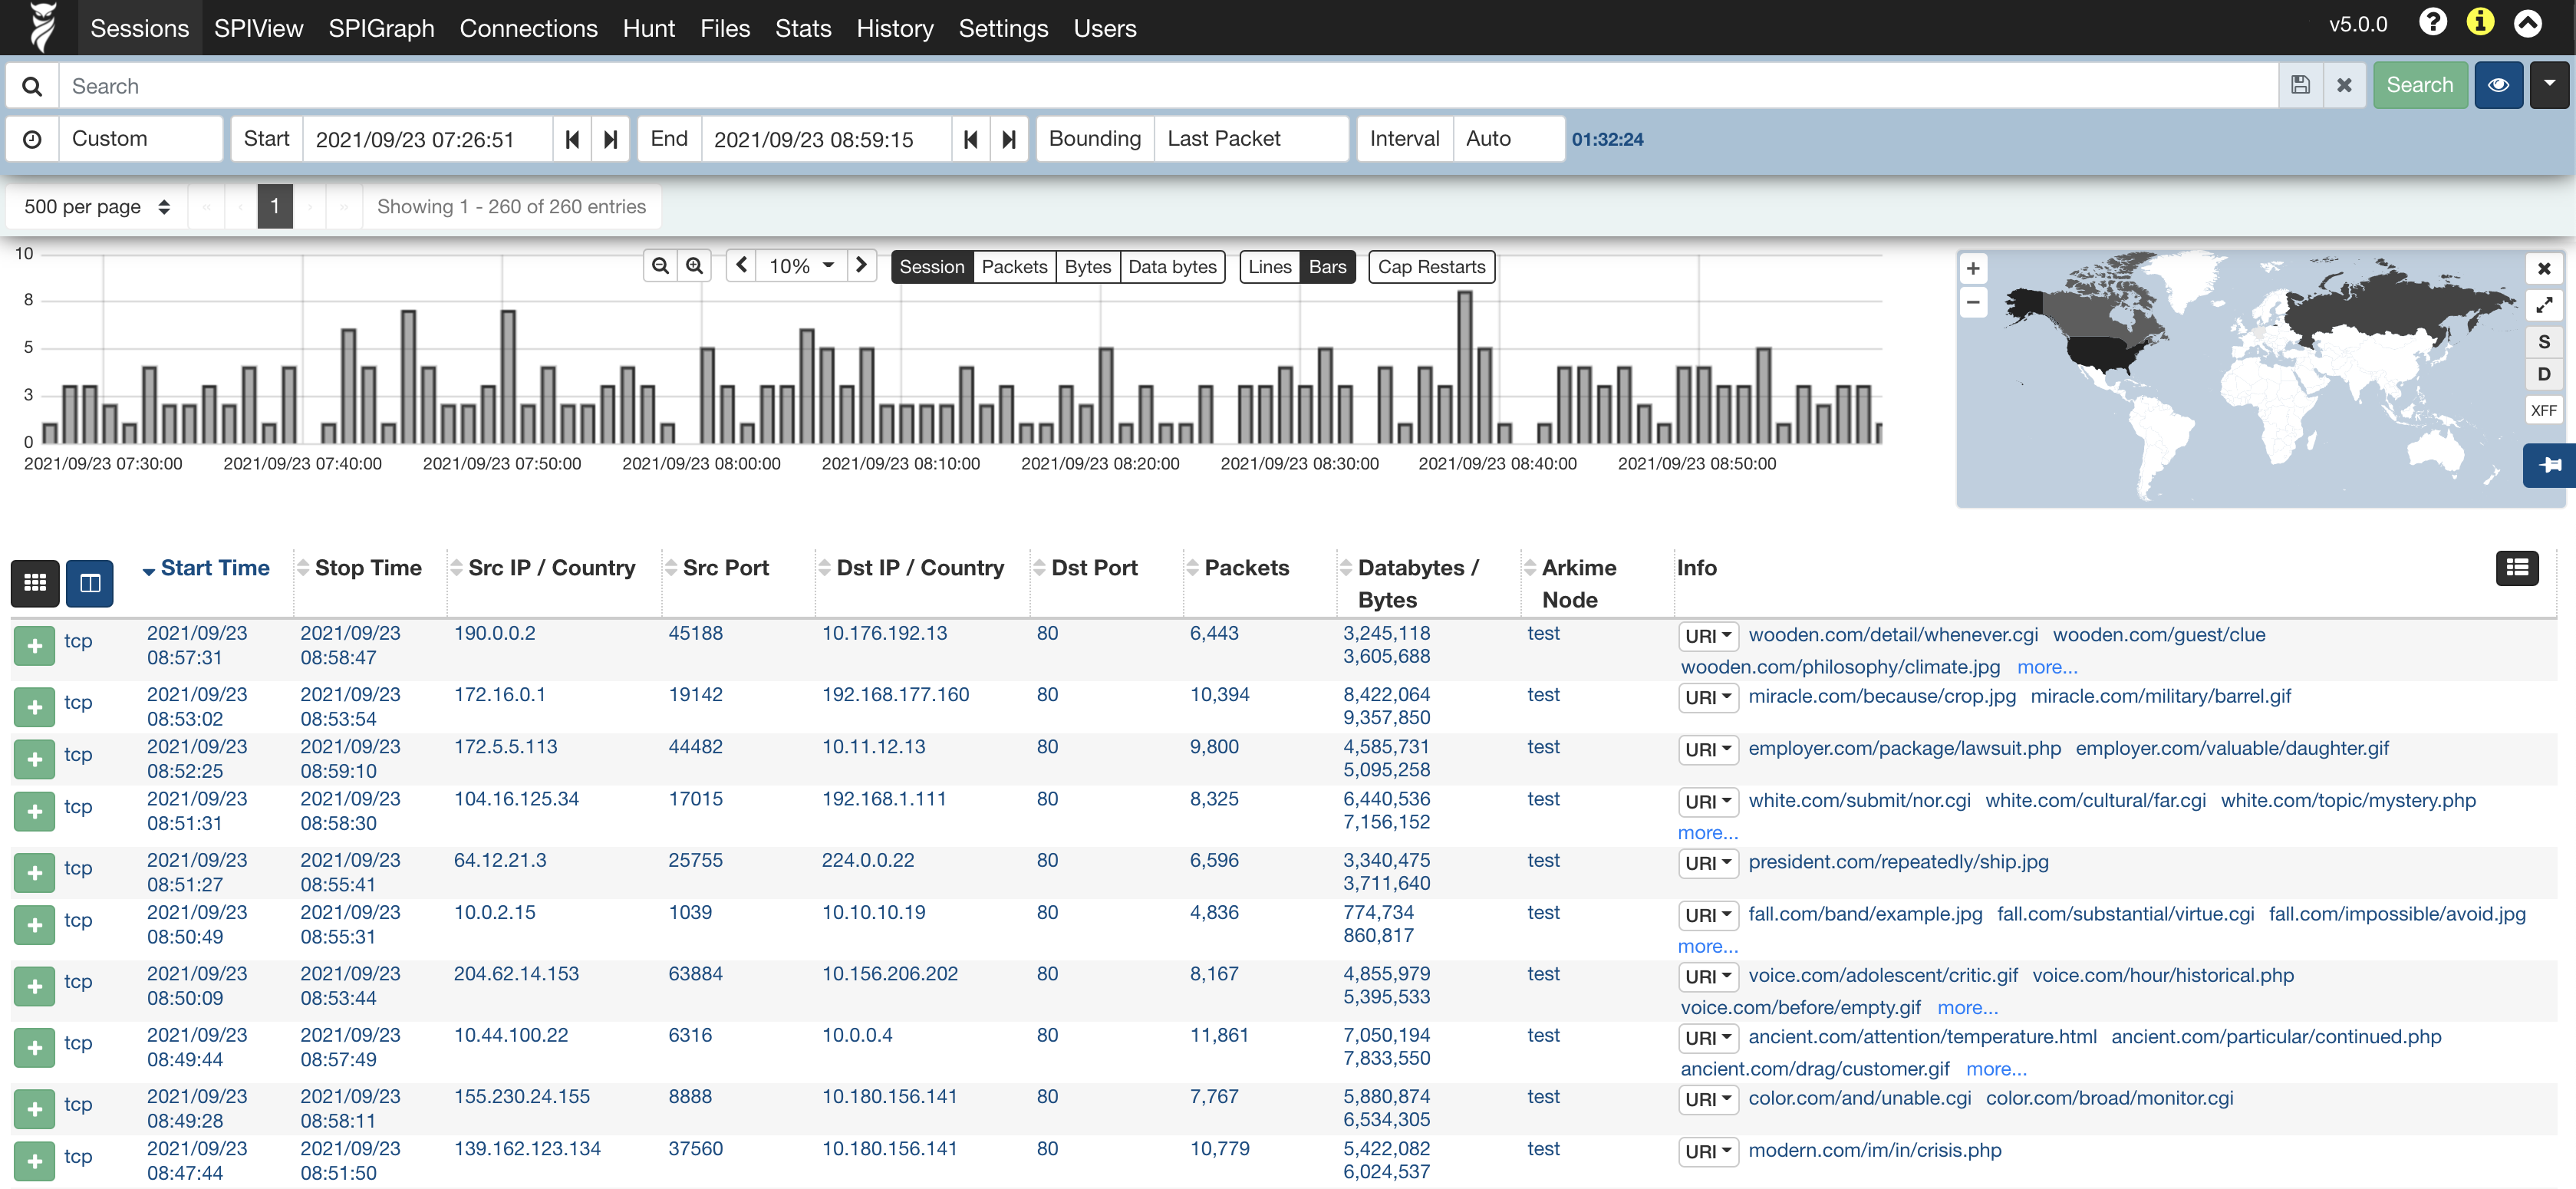 arkime/arkime
أركايم هو نظام مفتوح المصدر، واسع النطاق، لالتقاط الحزم الكامل، والفهرسة، وقواعد البيانات.