


وحدة تحكم فرز DFIR لمضيف Windows تسلسل جمع الأدلة، والجداول الزمنية المرتبطة بـ Sigma، وفحوصات YARA، وفحص المقابس والحسابات، وإثراء المؤشرات، ودرجة مخاطر معايرة.


وجّه Kage نحو مضيف Windows مشتبه به وسيقوم بتنفيذ عملية الفرز كاملة في سلسلة واحدة: يجمع CyLR الأدلة، ويربط Hayabusa سجلات الأحداث مقابل Sigma، ويفحص THOR Lite بحثًا عن تطابقات YARA، ويؤهّل VirusTotal وAbuseIPDB المؤشرات، ويصوغ مزوّد الذكاء الاصطناعي الذي تختاره التقرير. كل مرحلة تبث مباشرةً، وتختم ما أنتجته، ويمكن إعادة تشغيلها بمفردها.
pip install -r requirements.txt
python -m dfirconsole          # → http://127.0.0.1:8787
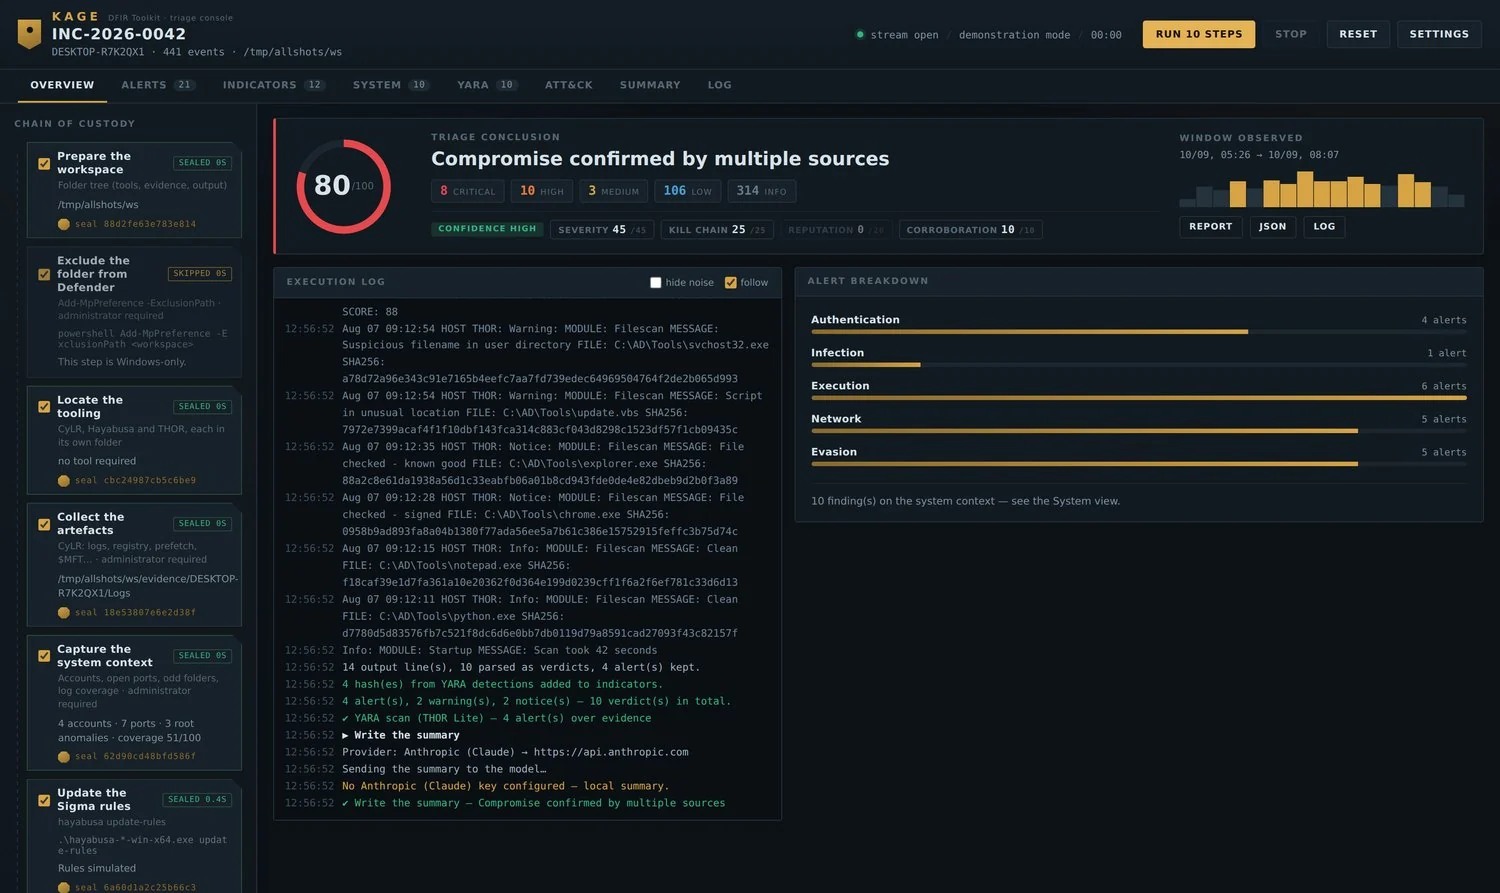
نظرة عامة: إحدى عشرة خطوة مختومة على اليسار، وسجل التنفيذ
يتدفق، والنتيجة مقسمة إلى مكوناتها الأربعة.
| نظام التشغيل | Windows 10 / 11 أو Windows Server |
| Python | 3.10+ من python.org، مثبّت لجميع المستخدمين |
| الصلاحيات | مسؤول |
| القرص | بضعة جيجابايت حرة للتجميع |
# 1. Extract Kage anywhere — Desktop, C:\Kage, a USB stick, it does not matter
cd C:\Kage

# 2. Install the dependencies
pip install -r requirements.txt

# 3. Check the environment before touching a host
python preflight.py
preflight.py يوضح ما هو جاهز وما هو مفقود.
Workspace   : C:\Kage
System      : Windows 11
Python      : 3.12.3

Dependencies
  [ok]   module fastapi
  [ok]   module uvicorn
  [ok]   module httpx

Rights and disk space
  [ok]   console running as administrator
  [ok]   free space: 84.2 GB

Tooling
  [!]    CyLR in C:\Kage\tools\cylr
           → the "Locate the tooling" step downloads it
  [!]    THOR Lite
           → optional step — it will simply be skipped
python -m dfirconsole
أو انقر بزر الفأرة الأيمن على launch.bat ← تشغيل كمسؤول، والذي يتولى
إنشاء البيئة الافتراضية، والتثبيت، ويفتح المتصفح نيابةً عنك.
Kage DFIR Toolkit 1.5.0
  code      C:\Kage\dfirconsole
  workspace C:\Kage
  open      http://127.0.0.1:8787
مساحة العمل هي المكان الذي شغّلت منه الأداة. لا شيء لتهيئته. الأدوات والأدلة والمخرجات كلها تُحفظ بجوار الطرفية.
python -m dfirconsole --demo
وضع العرض التوضيحي يبني اختراقًا اصطناعيًا — مرفق خبيث، PowerShell مُشفَّر، تعطيل Defender، سرقة بيانات الاعتماد، الاستمرارية، C2، حذف النسخ الظلية — ويشغّل السلسلة بأكملها عليه. لا يُمس أي شيء على جهازك. أفضل طريقة لتعلّم الواجهة قبل وقوع حادث حقيقي.
شغّله كمسؤول، وافتح http://127.0.0.1:8787، وتحقق من أن شريط الحالة يعرض live run · Windows وليس demonstration mode.
انقر على Settings:
| الحقل | مثال | لماذا يهم |
|---|---|---|
| مرجع الحالة | INC-2026-0042 | يسمّي التقرير والسجل والأرشيف |
| المحلل | N. Delaunay | يظهر في ترويسة التقرير |
اترك Workspace folder فارغًا فهو يتتبع مجلد التشغيل من تلقاء نفسه. انقر على Save.
العمود الأيسر هو سلسلة الحيازة. كل خطوة لها مربع اختيار؛ جميعها محددة افتراضيًا باستثناء فحص YARA.
في أول تشغيل، ألغِ تحديد كل شيء باستثناء:
☑ Prepare the workspace
☑ Exclude the folder from Defender
☑ Locate the tooling
☑ Update the Sigma rules
انقر على Run 4 steps. حوالي دقيقة. هذا يقوم بتنزيل CyLR وHayabusa ويؤكد أن صلاحياتك المرتفعة تعمل فعلاً قبل أن يبدأ أي شيء طويل.
بمجرد إتمام هذه الأربع، حدّد الباقي:
☑ Collect the artefacts        CyLR — a few minutes, several GB
☑ Capture the system context   accounts, sockets, disk root, log coverage
☑ Build the timeline           Hayabusa correlates against Sigma
☑ Analyse the timeline         score, alert families, indicators
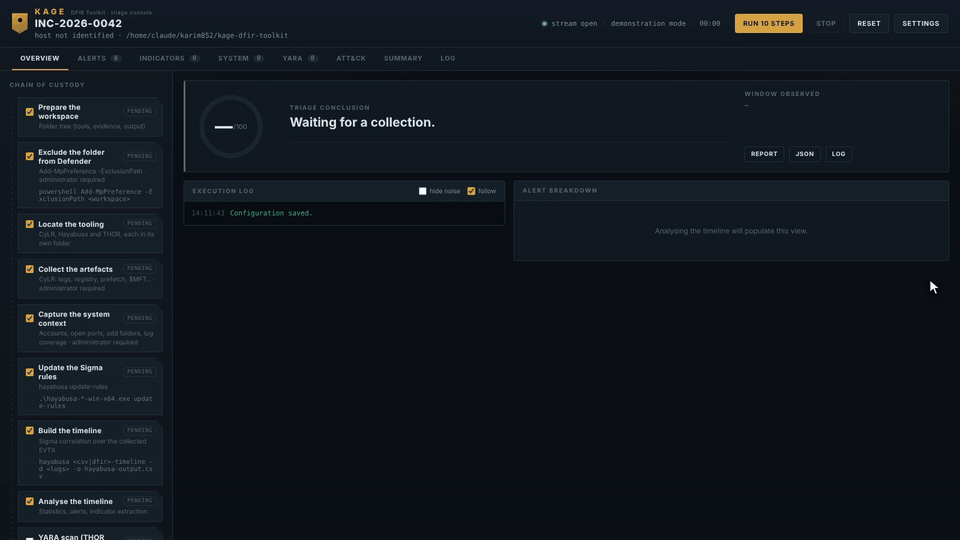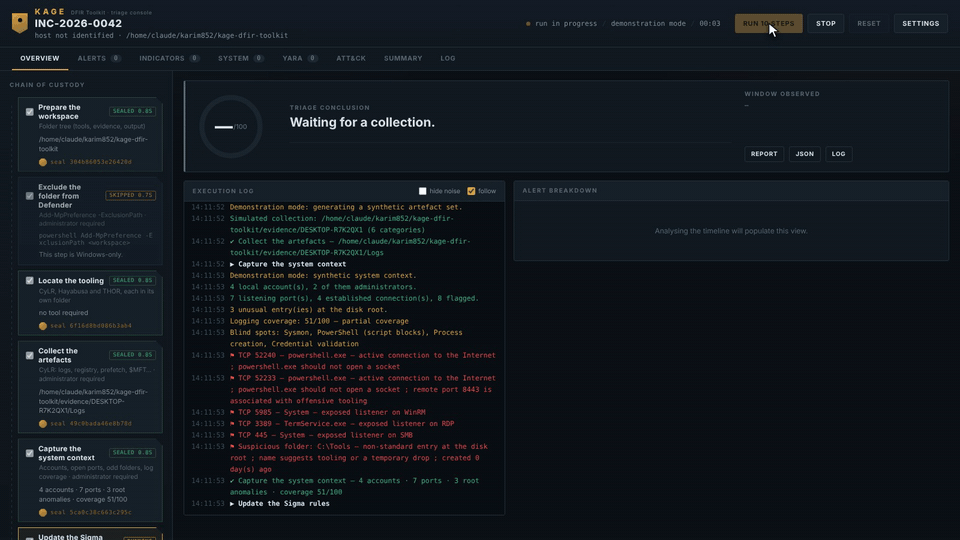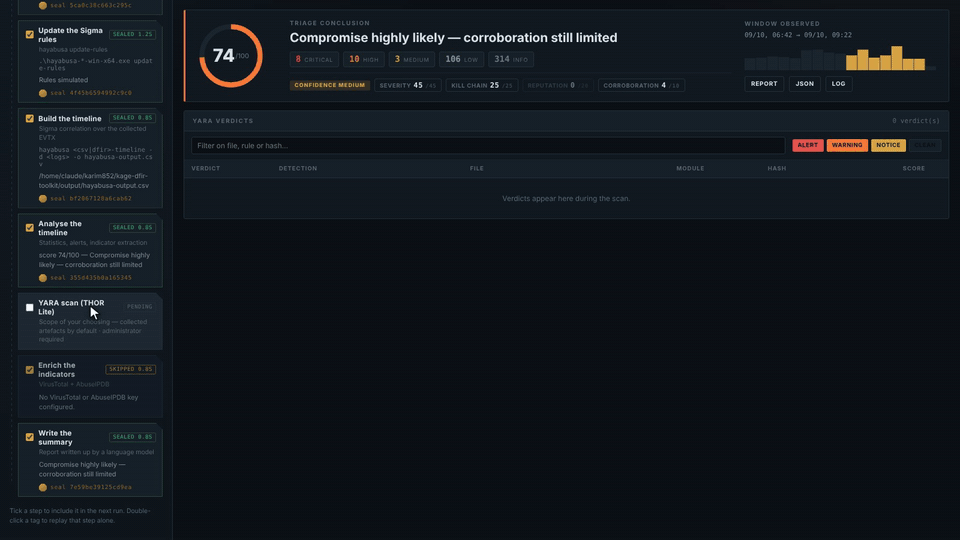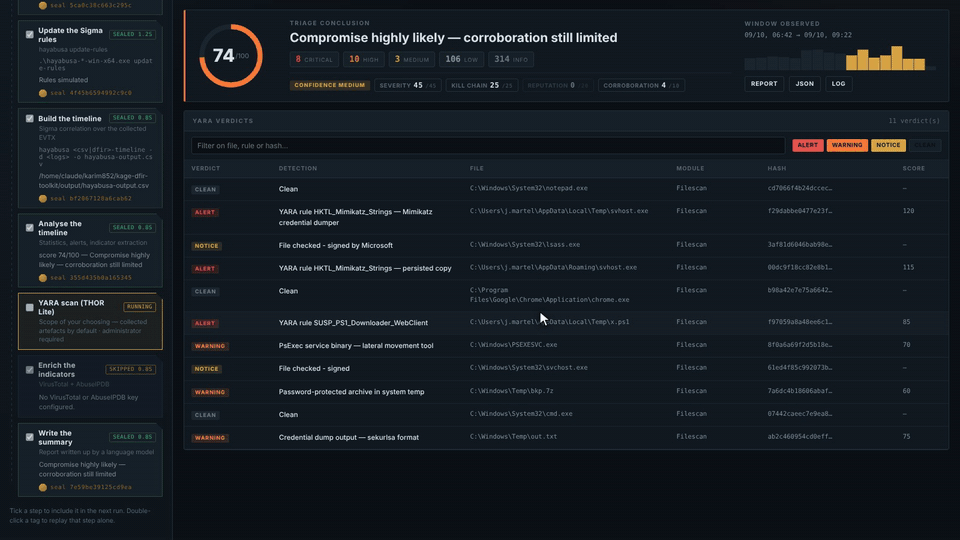
انقر على Run وراقب تدفق سجل التنفيذ. كل خطوة مكتملة تحصل على ختم — SHA-256 يمكنك التحقق منه لاحقًا.
| المكان | ما تحصل عليه |
|---|---|
| Overview | درجة المخاطر مع مكوناتها الأربعة، التنبيهات حسب العائلة |
| Alerts | كل تنبيه، قابل للتصفية حسب الخطورة والعائلة |
| System | الحسابات، المقابس المرتبطة بالعمليات، المجلدات الغريبة، تغطية السجلات |
| Indicators | التجزئات، وعناوين IP، والنطاقات المستخرجة من الخط الزمني |
انقر على أي صف في الجدول لفتح جزء القراءة: كل حقل، وسطر الأوامر الكامل،
وكل البيانات الخام. ← → للتنقل بين العناصر، Esc للإغلاق.
مع تكوين مفاتيح API:
☑ Enrich the indicators    VirusTotal + AbuseIPDB reputation
☑ Write the summary        the AI drafts the report
بدون مفاتيح، يتم وضع علامة skipped على كليهما وإنتاج تقرير محلي بدلاً من ذلك — نفس البنية، بدون اتصال بالشبكة.
أعلى يمين لوحة التحكم:
💡 إعادة تشغيل خطوة واحدة: انقر نقراً مزدوجاً على وسمها في العمود الأيسر. مفيد عندما يفشل Hayabusa لكن عملية الجمع سليمة — لا حاجة للجمع مرتين.
فحص YARA هو الخطوة الوحيدة التي لا يستطيع Kage إعدادها لك. يتطلب Nextron التسجيل، لذا لا يمكن جلب الملف التنفيذي بواسطة سكربت. يقوم CyLR وHayabusa بتنزيل نفسيهما؛ أما THOR فلا يفعل ذلك.
سجّل ونزّل من
nextron-systems.com/thor-lite.
ستتلقى الماسح الضوئي وملف ترخيص (.lic) — عادةً عبر البريد الإلكتروني.
tools\thor\أنشأ Kage هذا المجلد لك بالفعل عند أول تشغيل. انسخ محتويات الأرشيف إليه، مع الإبقاء على كل شيء معاً:
