Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

تحليل السجلات

أدوات تحليل السجلات و SIEM والتسجيل المركزي والجدول الزمني الجنائي وربط الأحداث الأمنية.

موصى به من Kitploit
أفضل الأدوات

10 محدد
wazuh preview#1

wazuh

GitHubwazuh/wazuh
16.5kمنذ 2 أيام
graylog2-server preview#2

graylog2-server

GitHubgraylog2/graylog2-server
8.2kمنذ يوم واحد
loki preview#3

loki

GitHubgrafana/loki
29.2kمنذ 16س 56د
osquery preview#7

osquery

GitHubosquery/osquery
23.4kمنذ يوم واحد
securityonion preview#8

securityonion

GitHubsecurity-onion-solutions/securityonion
5.0kمنذ 12 أيام
zeek preview#9

zeek

GitHubzeek/zeek
7.8kمنذ يوم واحد
suricata preview#10

suricata

GitHuboisf/suricata
6.5kمنذ 3 أيام
sigma preview#11

sigma

GitHubsigmahq/sigma
10.9kمنذ يوم واحد
detection-rules preview#12

detection-rules

GitHubelastic/detection-rules
2.7kمنذ يوم واحد
logparser preview#13

logparser

GitHublogpai/logparser
2kمنذ سنة واحدة
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
722 نتائج
Purple-Team-Automation preview

Purple-Team-Automation

GitHubjoshuagodwin7929/purple-team-automation

محاكاة الخصم الآلية (Caldera) ضد مختبر AD للتحقق من تغطية كشف Sigma وربط النتائج بـ MITRE ATT&CK.
post-exploitationpenetration-testingcommand-and-control+6
59منذ شهر واحد
loki preview

loki

GitHubgrafana/loki

نظام تجميع سجلات قابل للتوسع أفقيًا ومتعدد المستأجرين، يفهرس التصنيفات (labels) بدلاً من النص الكامل، ويتكامل مع Grafana، وهو محسَّن لتخزين سجلات…

general-purpose-utilitiesutilities-frameworksincident-response+1
29.2kمنذ 16س 56د
wazuh preview

wazuh

GitHubwazuh/wazuh

Open-source XDR and SIEM platform for threat detection, log analysis, file integrity monitoring, vulnerability assessment, and compliance management…
defensive-toolsvulnerability-scannerscontainer-security+12
16.5kمنذ 2 أيام
zeek preview

zeek

GitHubzeek/zeek

Zeek هو إطار تحليل شبكات قوي يختلف كثيرًا عن نظام IDS التقليدي الذي قد تعرفه.
defensive-toolspacket-sniffing-analysisnetwork-mapping+14
7.8kمنذ يوم واحد
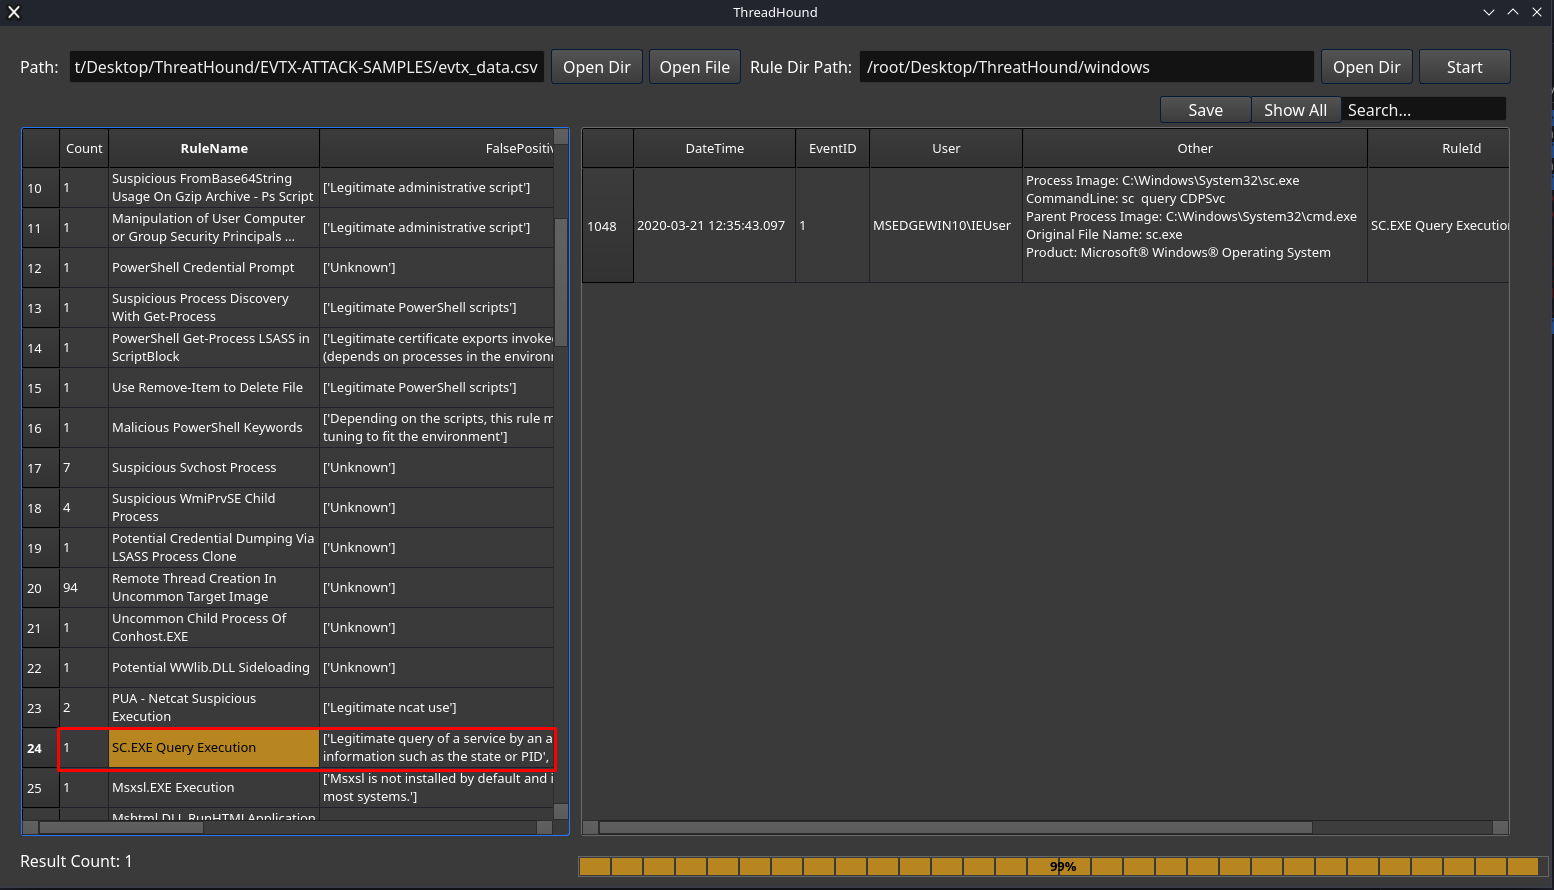
ThreatHound preview

ThreatHound

GitHubmazx0p/threathound

أداة آلية لصيد التهديدات والاستجابة للحوادث لسجلات أحداث ويندوز مع تكامل قواعد سيغما، والكشف في الوقت الفعلي، وتحليل الأدلة الجنائية.
digital-forensicsthreat-intelligenceincident-response+1
160منذ 2 سنوات
maltrail preview

maltrail

GitHubstamparm/maltrail

Real-time malicious traffic detection system using public blacklists, static malware trails, and heuristic analysis to identify threats across DNS,…
defensive-toolsioc-managementthreat-feeds-aggregators+11
8.6kمنذ 22س 29د
phantom-grid preview

phantom-grid

GitHubhaidang-infosec/phantom-grid

نظام دفاع نشط مدعوم بـ eBPF يحوّل خادم Linux الخاص بك إلى فخ عسل خادع. يتميز بإعادة توجيه حركة المرور الشفافة، وانتحال بصمة نظام التشغيل، ومنع تسرب…
authentication-authorizationdefensive-toolspacket-sniffing-analysis+7
76منذ 4 أشهر
suricata preview

suricata

GitHuboisf/suricata

محرك شبكة مفتوح المصدر لأنظمة IDS/IPS/NSM لفحص حركة المرور في الوقت الفعلي، واكتشاف ومنع التسلل، وتحليل البروتوكولات، ومطاردة التهديدات المبنية على…
defensive-toolspacket-sniffing-analysisnetwork-forensics+9
6.5kمنذ 3 أيام
OshoosiClaw preview

OshoosiClaw

GitHuboyesanyf/oshoosiclaw

وكيل أمني لنقاط النهاية مكتوب بلغة Rust ومستقل، يجمع بين برنامج تشغيل Windows من الحلقة Ring-0 والحجب قبل التنفيذ عبر eBPF في Linux، وكشف YARA، وربط…
defensive-toolsnetwork-securitymalware-analysis+8
7منذ 4 أيام
c2detect preview

c2detect

GitHubcognis-digital/c2detect

مُحدِّد بصمات خادم C2 — Cobalt Strike، Sliver، Mythic، Havoc، Brute Ratel
defensive-toolsioc-managementthreat-feeds-aggregators+8
42منذ 2 أشهر
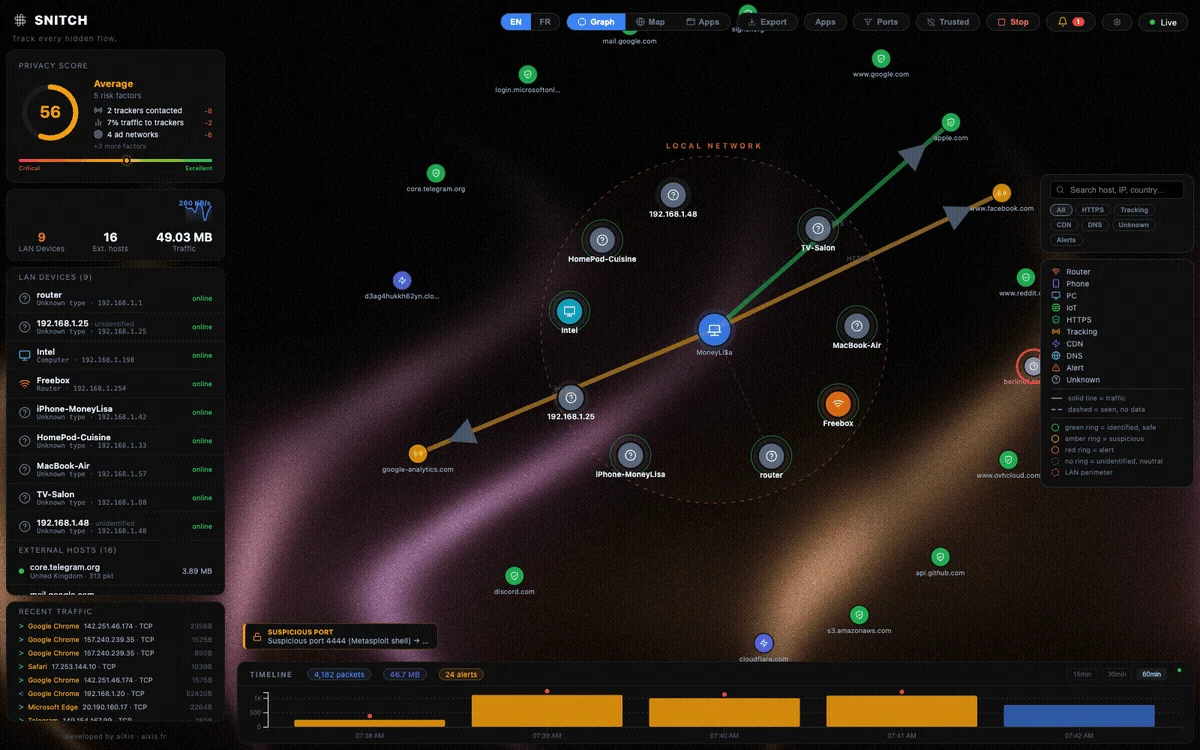
Snitch preview

Snitch

GitHubaixisstudio/snitch

مراقب شبكة في الوقت الفعلي + جدار حماية للاتصالات الصادرة — اعرض كل اتصال واحجبه. الخصوصية أولاً، محلي أولاً، وكيل أسطول بلغة Rust، تصدير إلى SIEM، 8…
defensive-toolspacket-sniffing-analysisnetwork-mapping+6
800منذ 11س 34د
securityonion preview

securityonion

GitHubsecurity-onion-solutions/securityonion

منصة مراقبة أمنية مفتوحة المصدر لصيد التهديدات، وكشف التسلل، وإدارة السجلات، والاستجابة للحوادث، وتوفير الرؤية على نقاط النهاية، مع نظام SIEM مدمج…
defensive-toolspacket-sniffing-analysisnetwork-forensics+9
5.0kمنذ 12 أيام
tpotce preview

tpotce

GitHubtelekom-security/tpotce

🍯 T-Pot - منصة متعددة الهونيبوت الكل في واحد 🐝
defensive-toolsosintpacket-sniffing-analysis+7
9.4kمنذ 28 أيام
ai-agent-gateway preview

ai-agent-gateway

GitHubtuskira/ai-agent-gateway

بوابة مفتوحة المصدر تؤمّن وتحكم وتراقب استدعاءات أدوات MCP الخاصة بوكلاء الذكاء الاصطناعي وحركة مرور LLM، مع مصادقة بمفتاح API ولوحة تحكم إدارية…
authentication-authorizationdefensive-toolsconfiguration-auditing+6
84منذ يوم واحد
UnifiedThreatHunting preview

UnifiedThreatHunting

GitHubsims718718/unifiedthreathunting

يوثّق منهجية منظمة وقابلة للتكرار لاصطياد التهديدات، تغطي المحفزات، وفرضيات SMART، وبوابات الجدوى، وتحديد النطاق، وخطط الاصطياد، وإعداد تقارير…

defensive-toolsforensicsthreat-intelligence+6
154منذ 9 أيام
kubeshark preview

kubeshark

GitHubkubeshark/kubeshark

مراقبة الشبكة المدعومة بـ eBPF لـ Kubernetes. يقوم بفهرسة حركة المرور L4/L7 مع سياق K8s الكامل، وفك تشفير TLS بدون مفاتيح. يمكن الاستعلام عنه بواسطة…
cloud-infrastructure-securitypacket-sniffing-analysiscontainer-security+9
12.0kمنذ 24 أيام
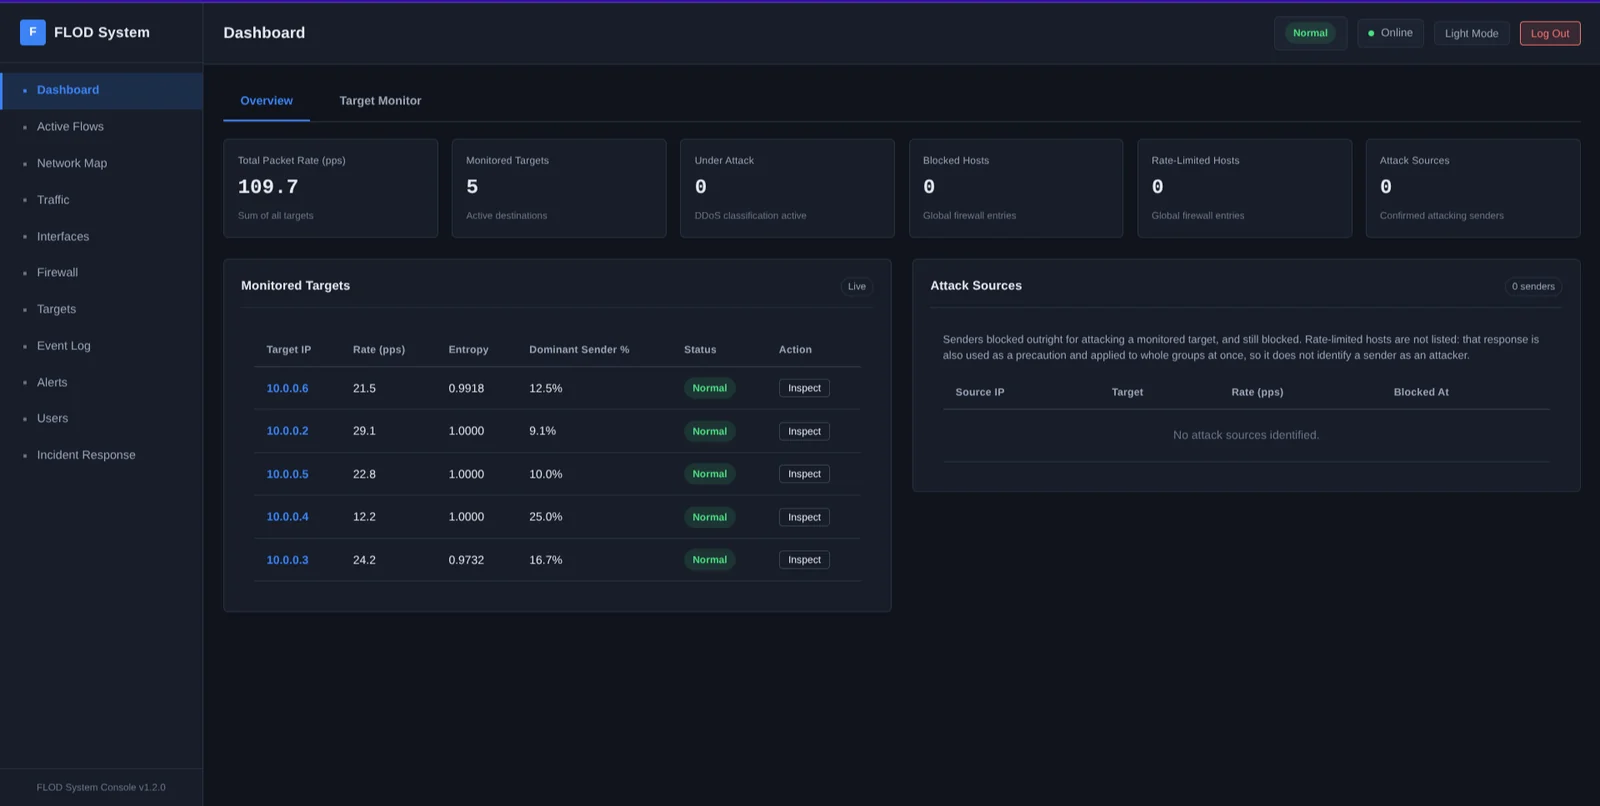
ddos-reduction-system preview

ddos-reduction-system

GitHubdevinblack001/ddos-reduction-system

بوابة تخفيف هجمات DDoS على الطبقة الرابعة ذات مرحلتين تكيفيتين باستخدام تحليل السلوك المروري، وتصنيف Random Forest، والتنفيذ على مستوى النواة عبر…
defensive-toolspacket-sniffing-analysisscripting-automation+6
2منذ 8 أيام
Dshell preview

Dshell

GitHubusarmyresearchlab/dshell

Dshell هو إطار عمل لتحليل الطب الشرعي للشبكات.
packet-sniffing-analysisnetwork-forensicsforensics+3
5.5kمنذ 5 أيام
السابق12…41التالي