
 #1
أدوات لإدارة ومشاركة ودمج مؤشرات الاختراق (IOCs) في الدفاعات الأمنية.
موصى به من Kitploit

 misp/misp-galaxy
Clusters and elements to attach to MISP events or attributes (like threat actors)
 emalderson/thephish
ThePhish: أداة تحليل تلقائي لرسائل البريد الإلكتروني التصيدية
 certtools/intelmq
IntelMQ هي حل للفرق الأمنية في مجال تكنولوجيا المعلومات لجمع ومعالجة التغذيات الأمنية باستخدام بروتوكول قائمة انتظار الرسائل.
 gendigitalinc/ioc
تهديدات استخباراتية (IoCs) + شظايا من المادة المظلمة. منشور من Gen Threat Labs.
 mitre-attack/attack-stix-data
مجموعات STIX 2.1 من قاعدة معرفة MITRE ATT&CK، التي توفر تكتيكات وتقنيات الخصوم لاستخبارات التهديدات الخاصة بالمؤسسات والأجهزة المحمولة وأنظمة التحكم…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 mgeeky/protectmytooling
مُغلف متعدد (Multi-Packer) يتيح لنا الربط المتسلسل بين مختلف المغلفات وأدوات التمويه وغيرها من أدوات الفرق الحمراء (Red Team). يتميز بوضع علامات…
 magicsword-io/lolrmm
كتالوج منسّق لأدوات المراقبة والإدارة عن بُعد (RMM) التي يستغلها الجهات الفاعلة في التهديدات، مع ملفات تعريف YAML، وقواعد كشف Sigma، ووصول عبر API…
 volexity/threat-intel
التوقيعات ومؤشرات الاختراق (IoCs) من منشورات مدونة Volexity العامة.
 stanfrbd/cyberbro
تطبيق بسيط يستخرج مؤشرات الاختراق (IoCs) الخاصة بك من المدخلات غير المنظمة ويتحقق من سمعتها باستخدام خدمات CTI متعددة.
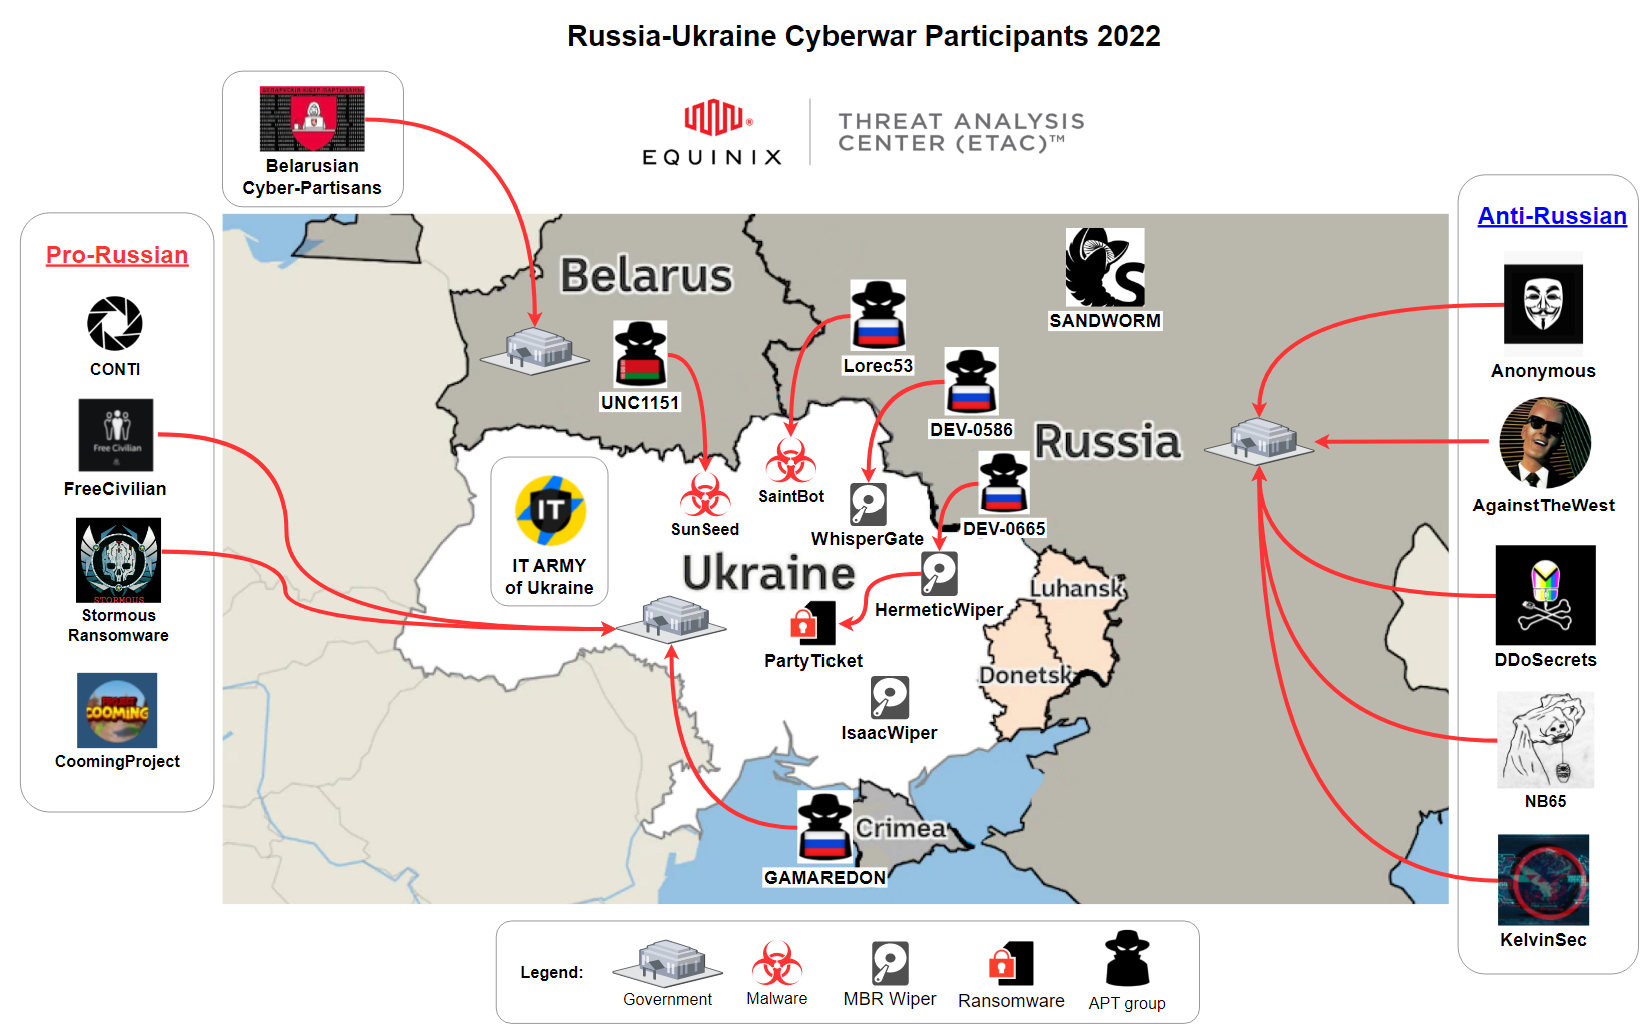 curated-intel/ukraine-cyber-operations
تعمل Curated Intelligence مع محللين من جميع أنحاء العالم لتوفير معلومات مفيدة للمنظمات في أوكرانيا التي تبحث عن معلومات استخباراتية مجانية إضافية حول…
 pedramamini/threatingestor
أداة تلقائية لتجميع استخبارات التهديدات تستخرج المؤشرات وتطبّعها من مصادر متعددة (خلاصات OSINT، تقارير البرمجيات الخبيثة) إلى صيغة موحّدة للتحليل…
 aquasecurity/vuln-list-update
مجمع آلي لبيانات الثغرات الأمنية يجمع النشرات الأمنية من NVD وOSV وAlpine وRed Hat وأكثر من 20 مصدرًا آخر في تنسيق موحد قابل للتحليل لأغراض فحص…
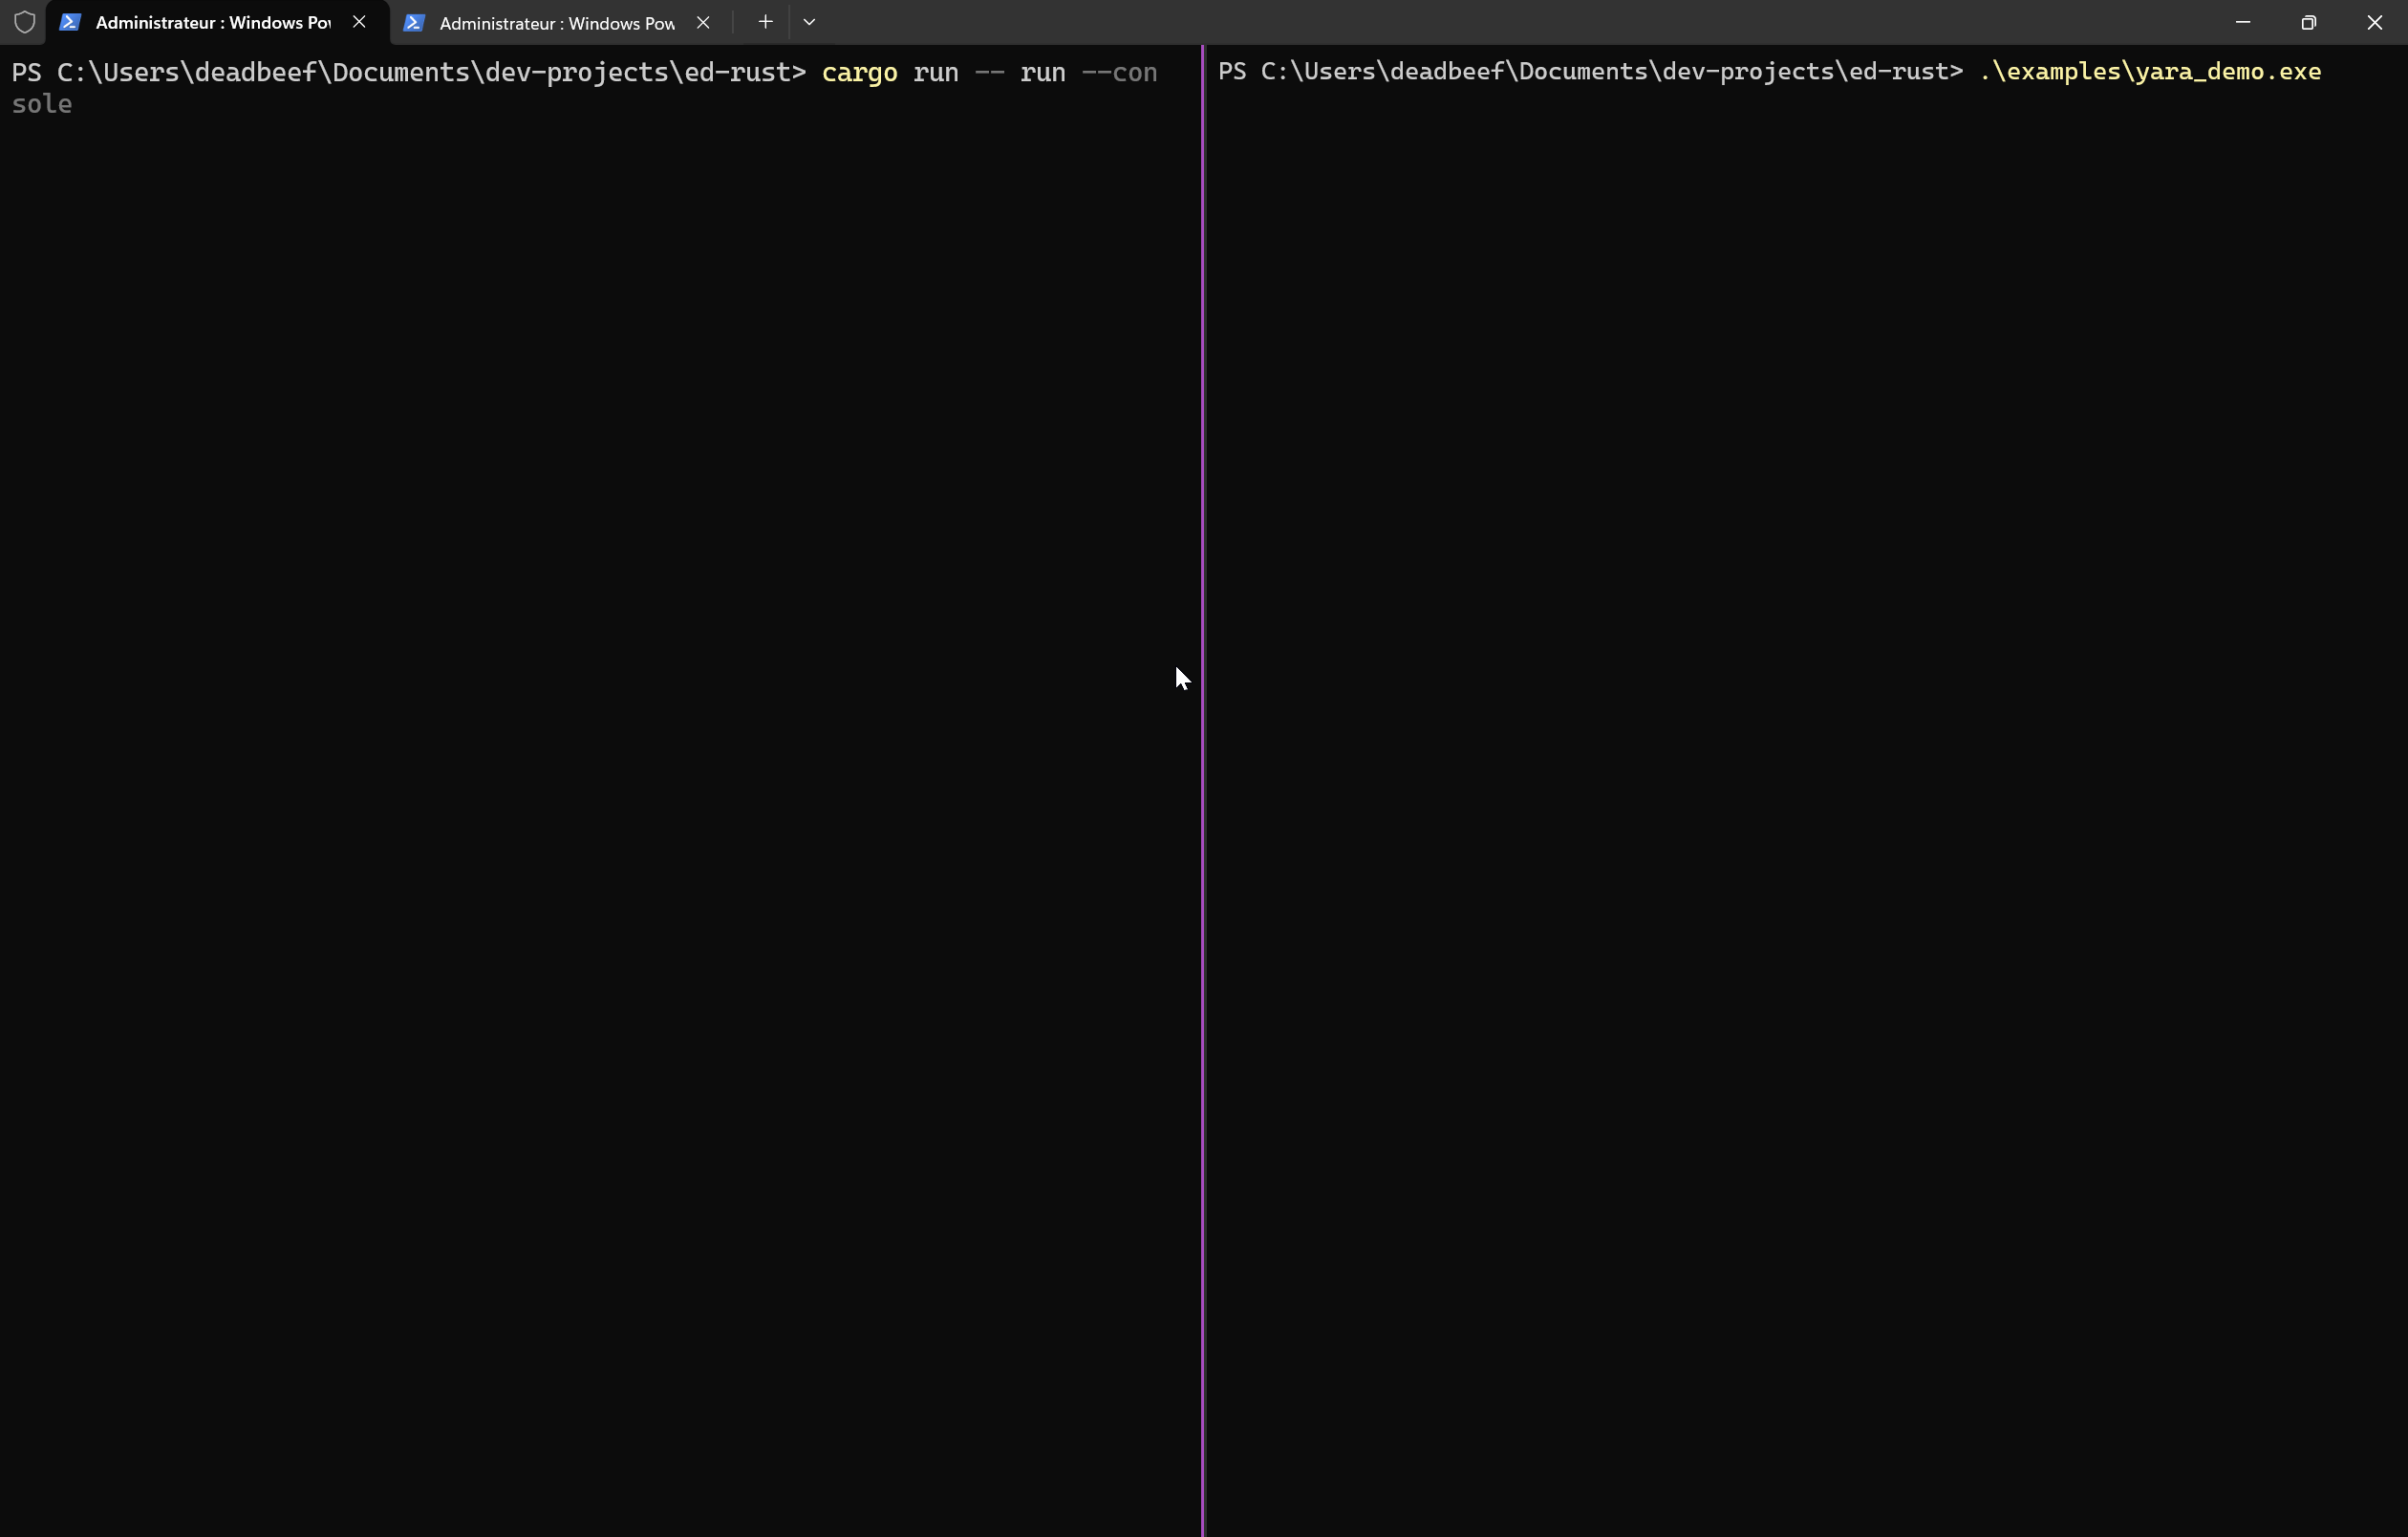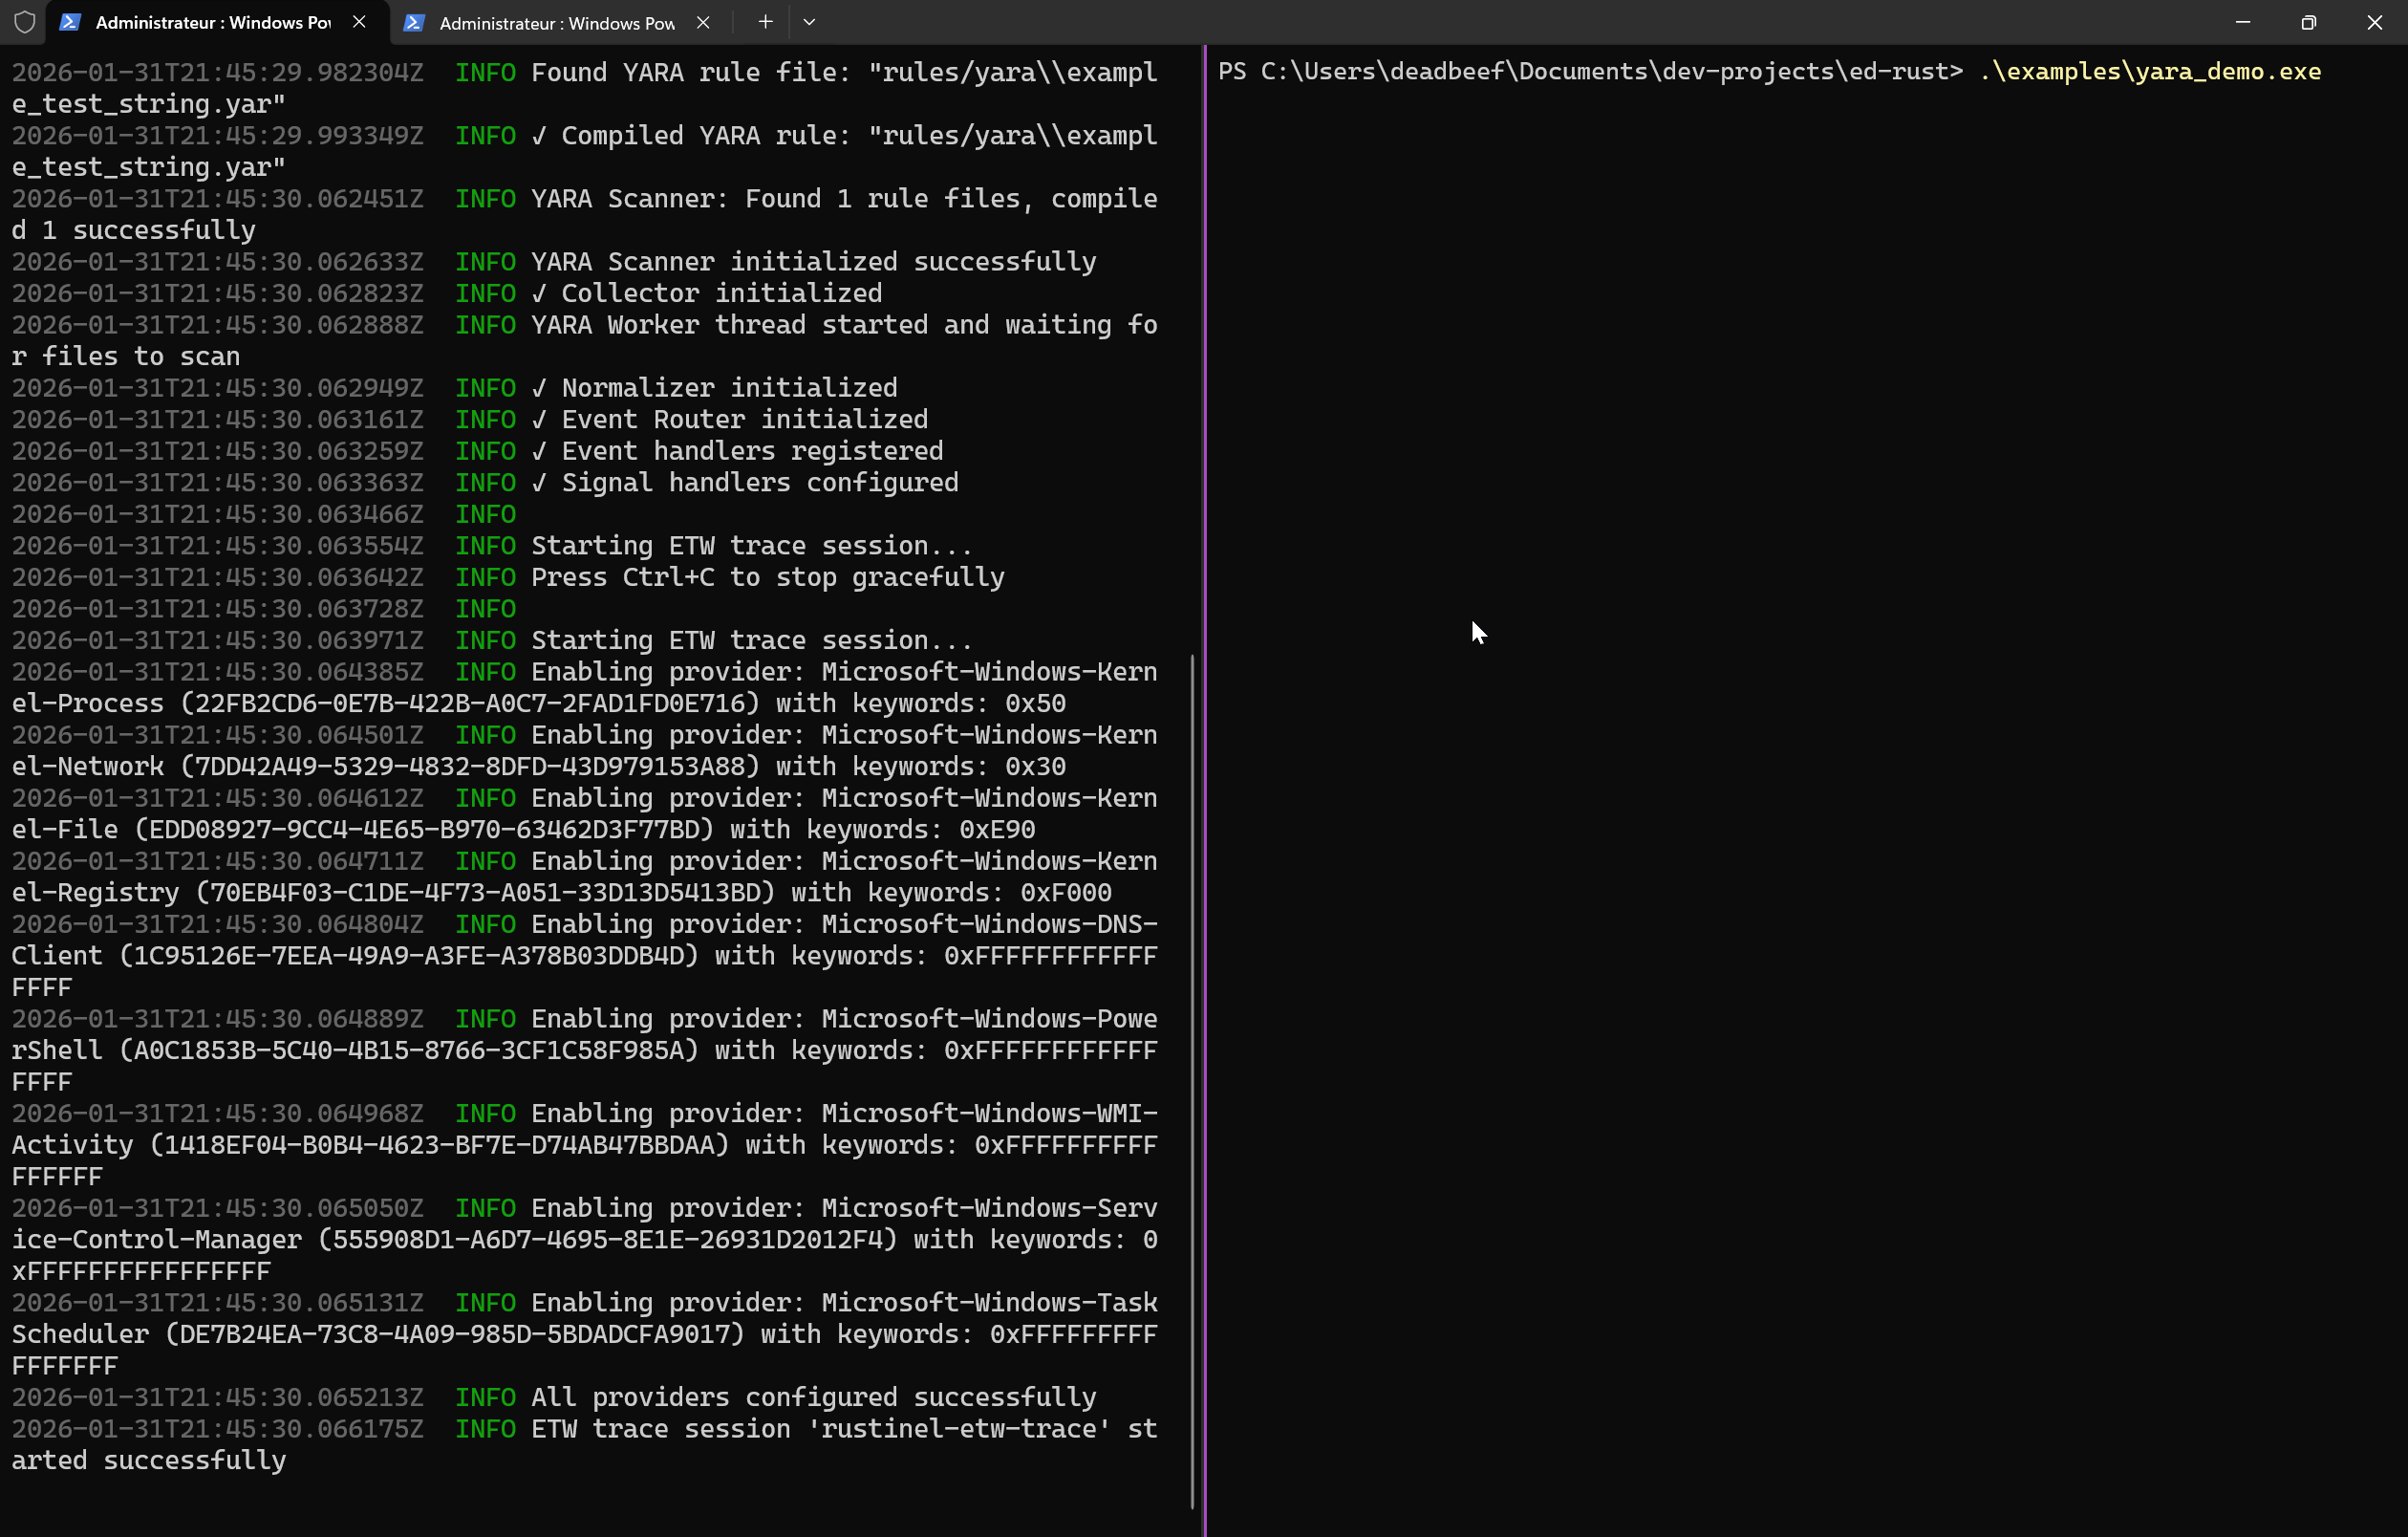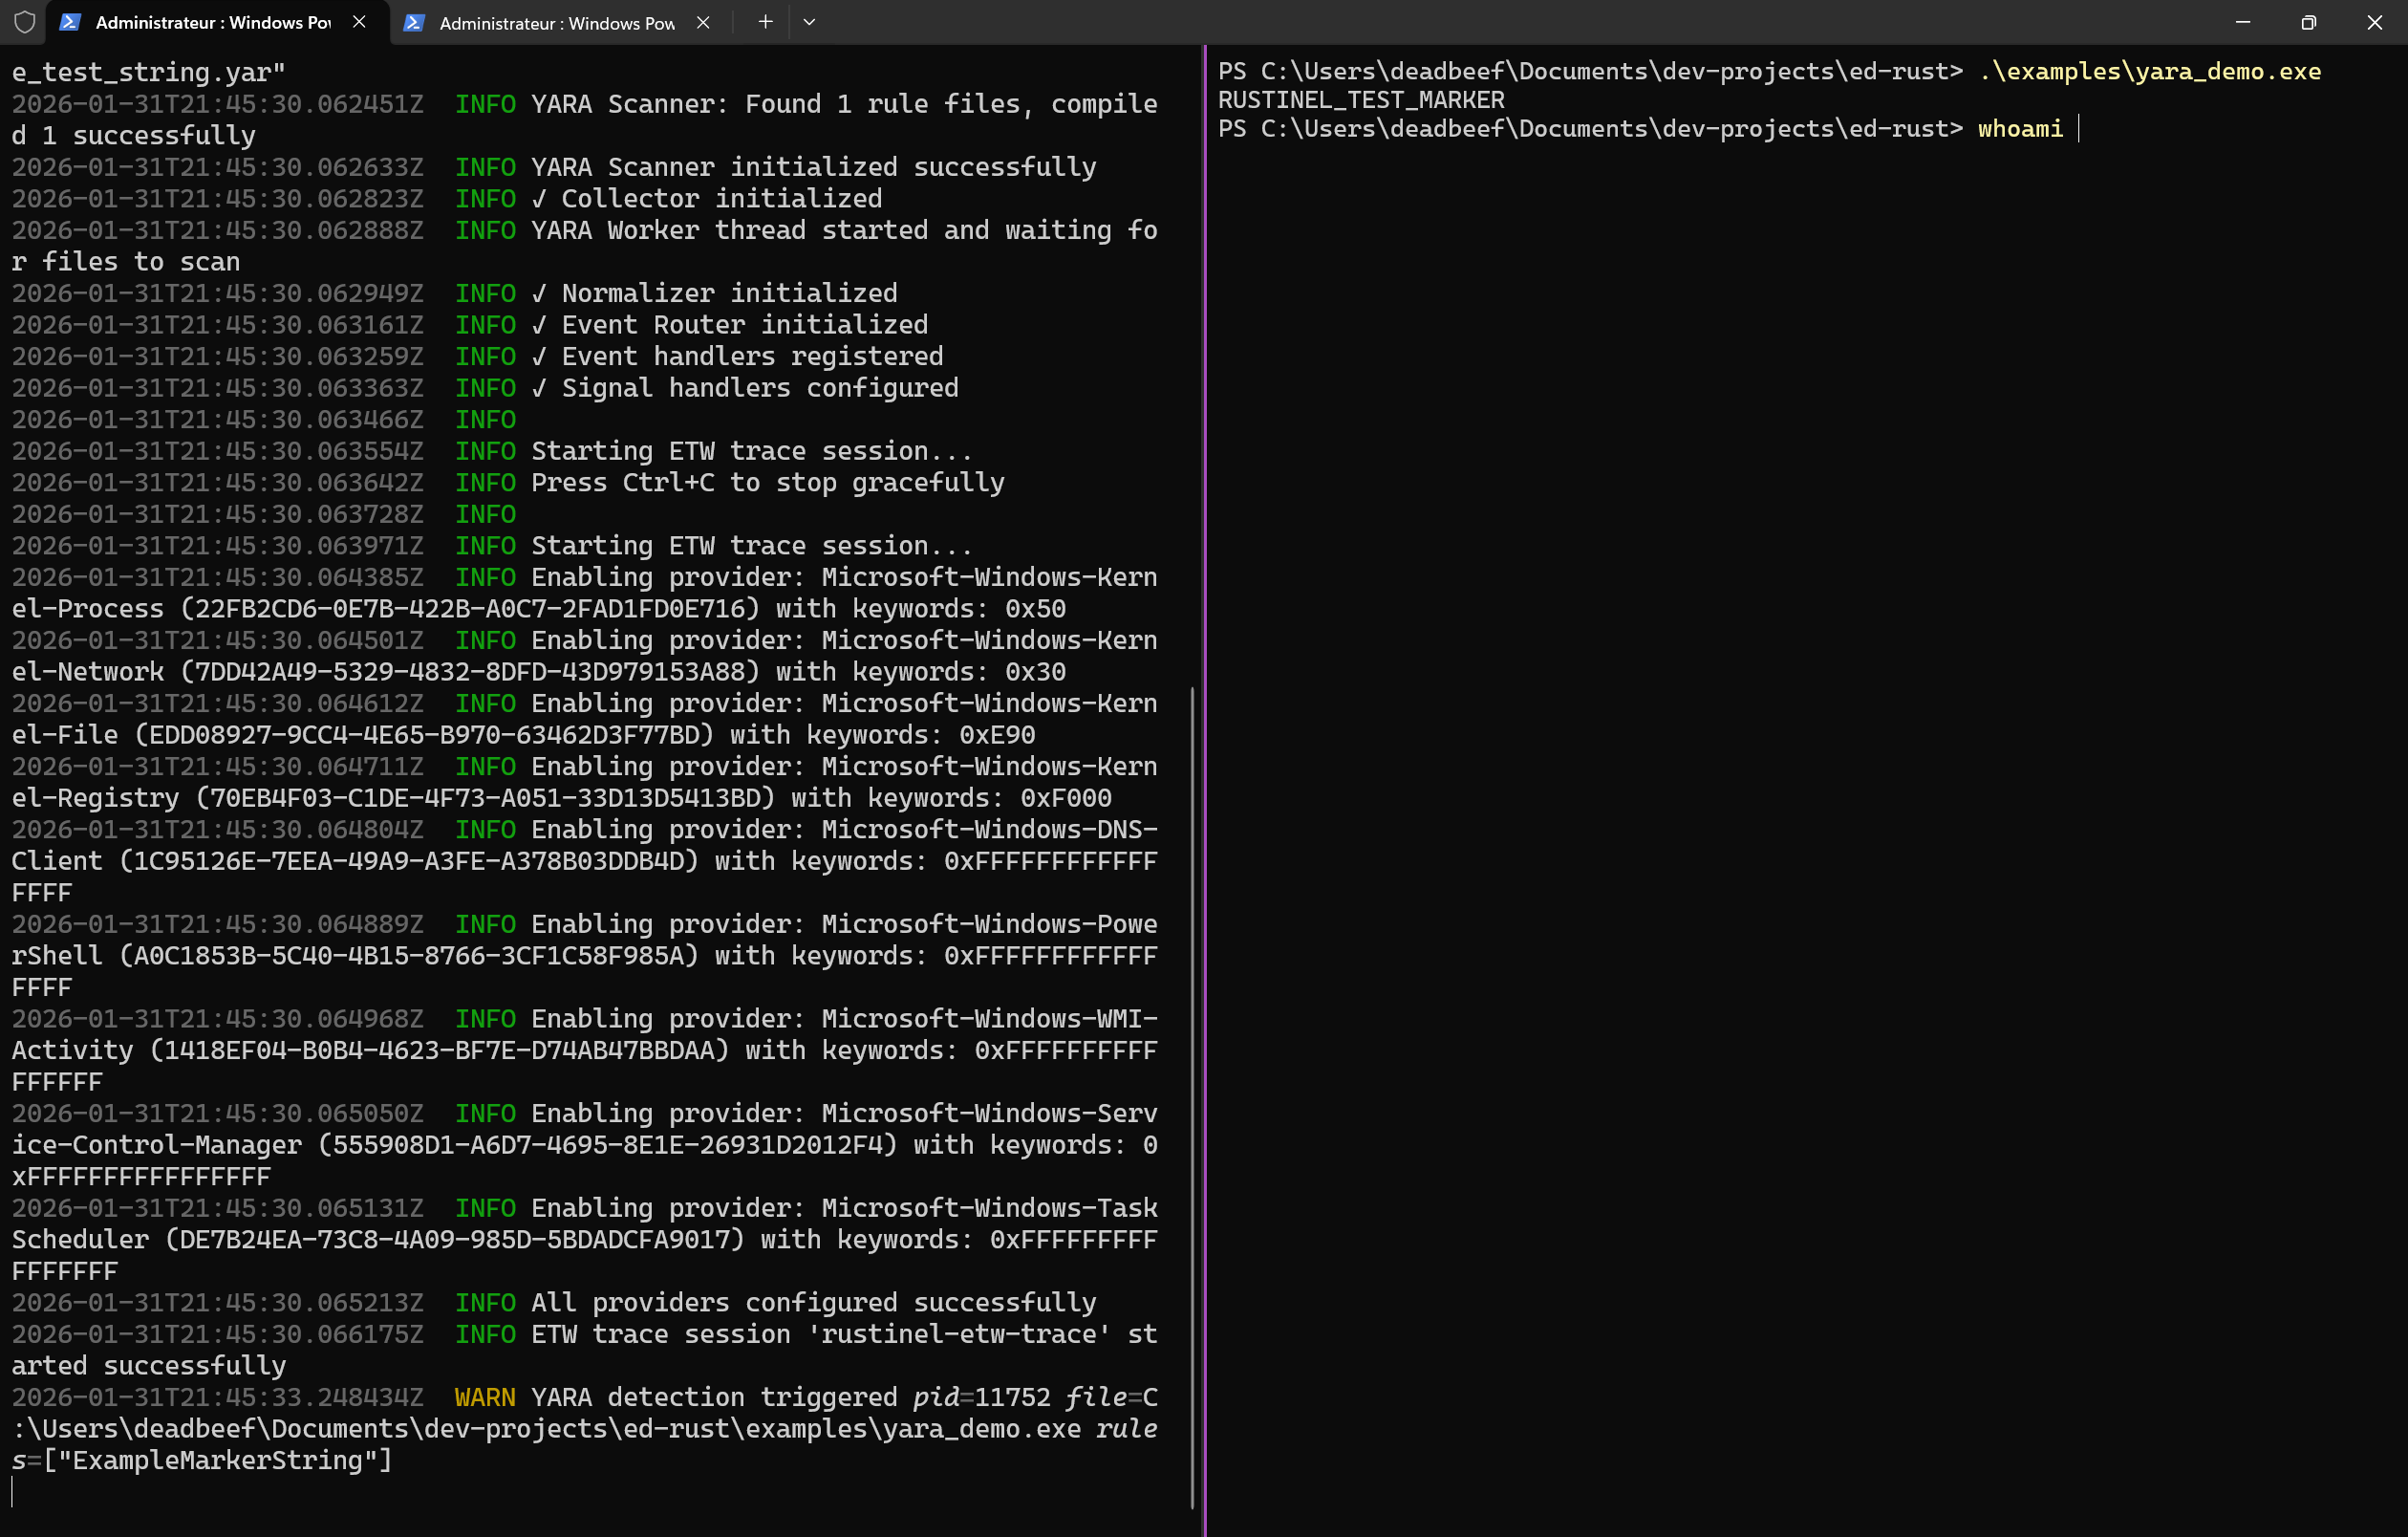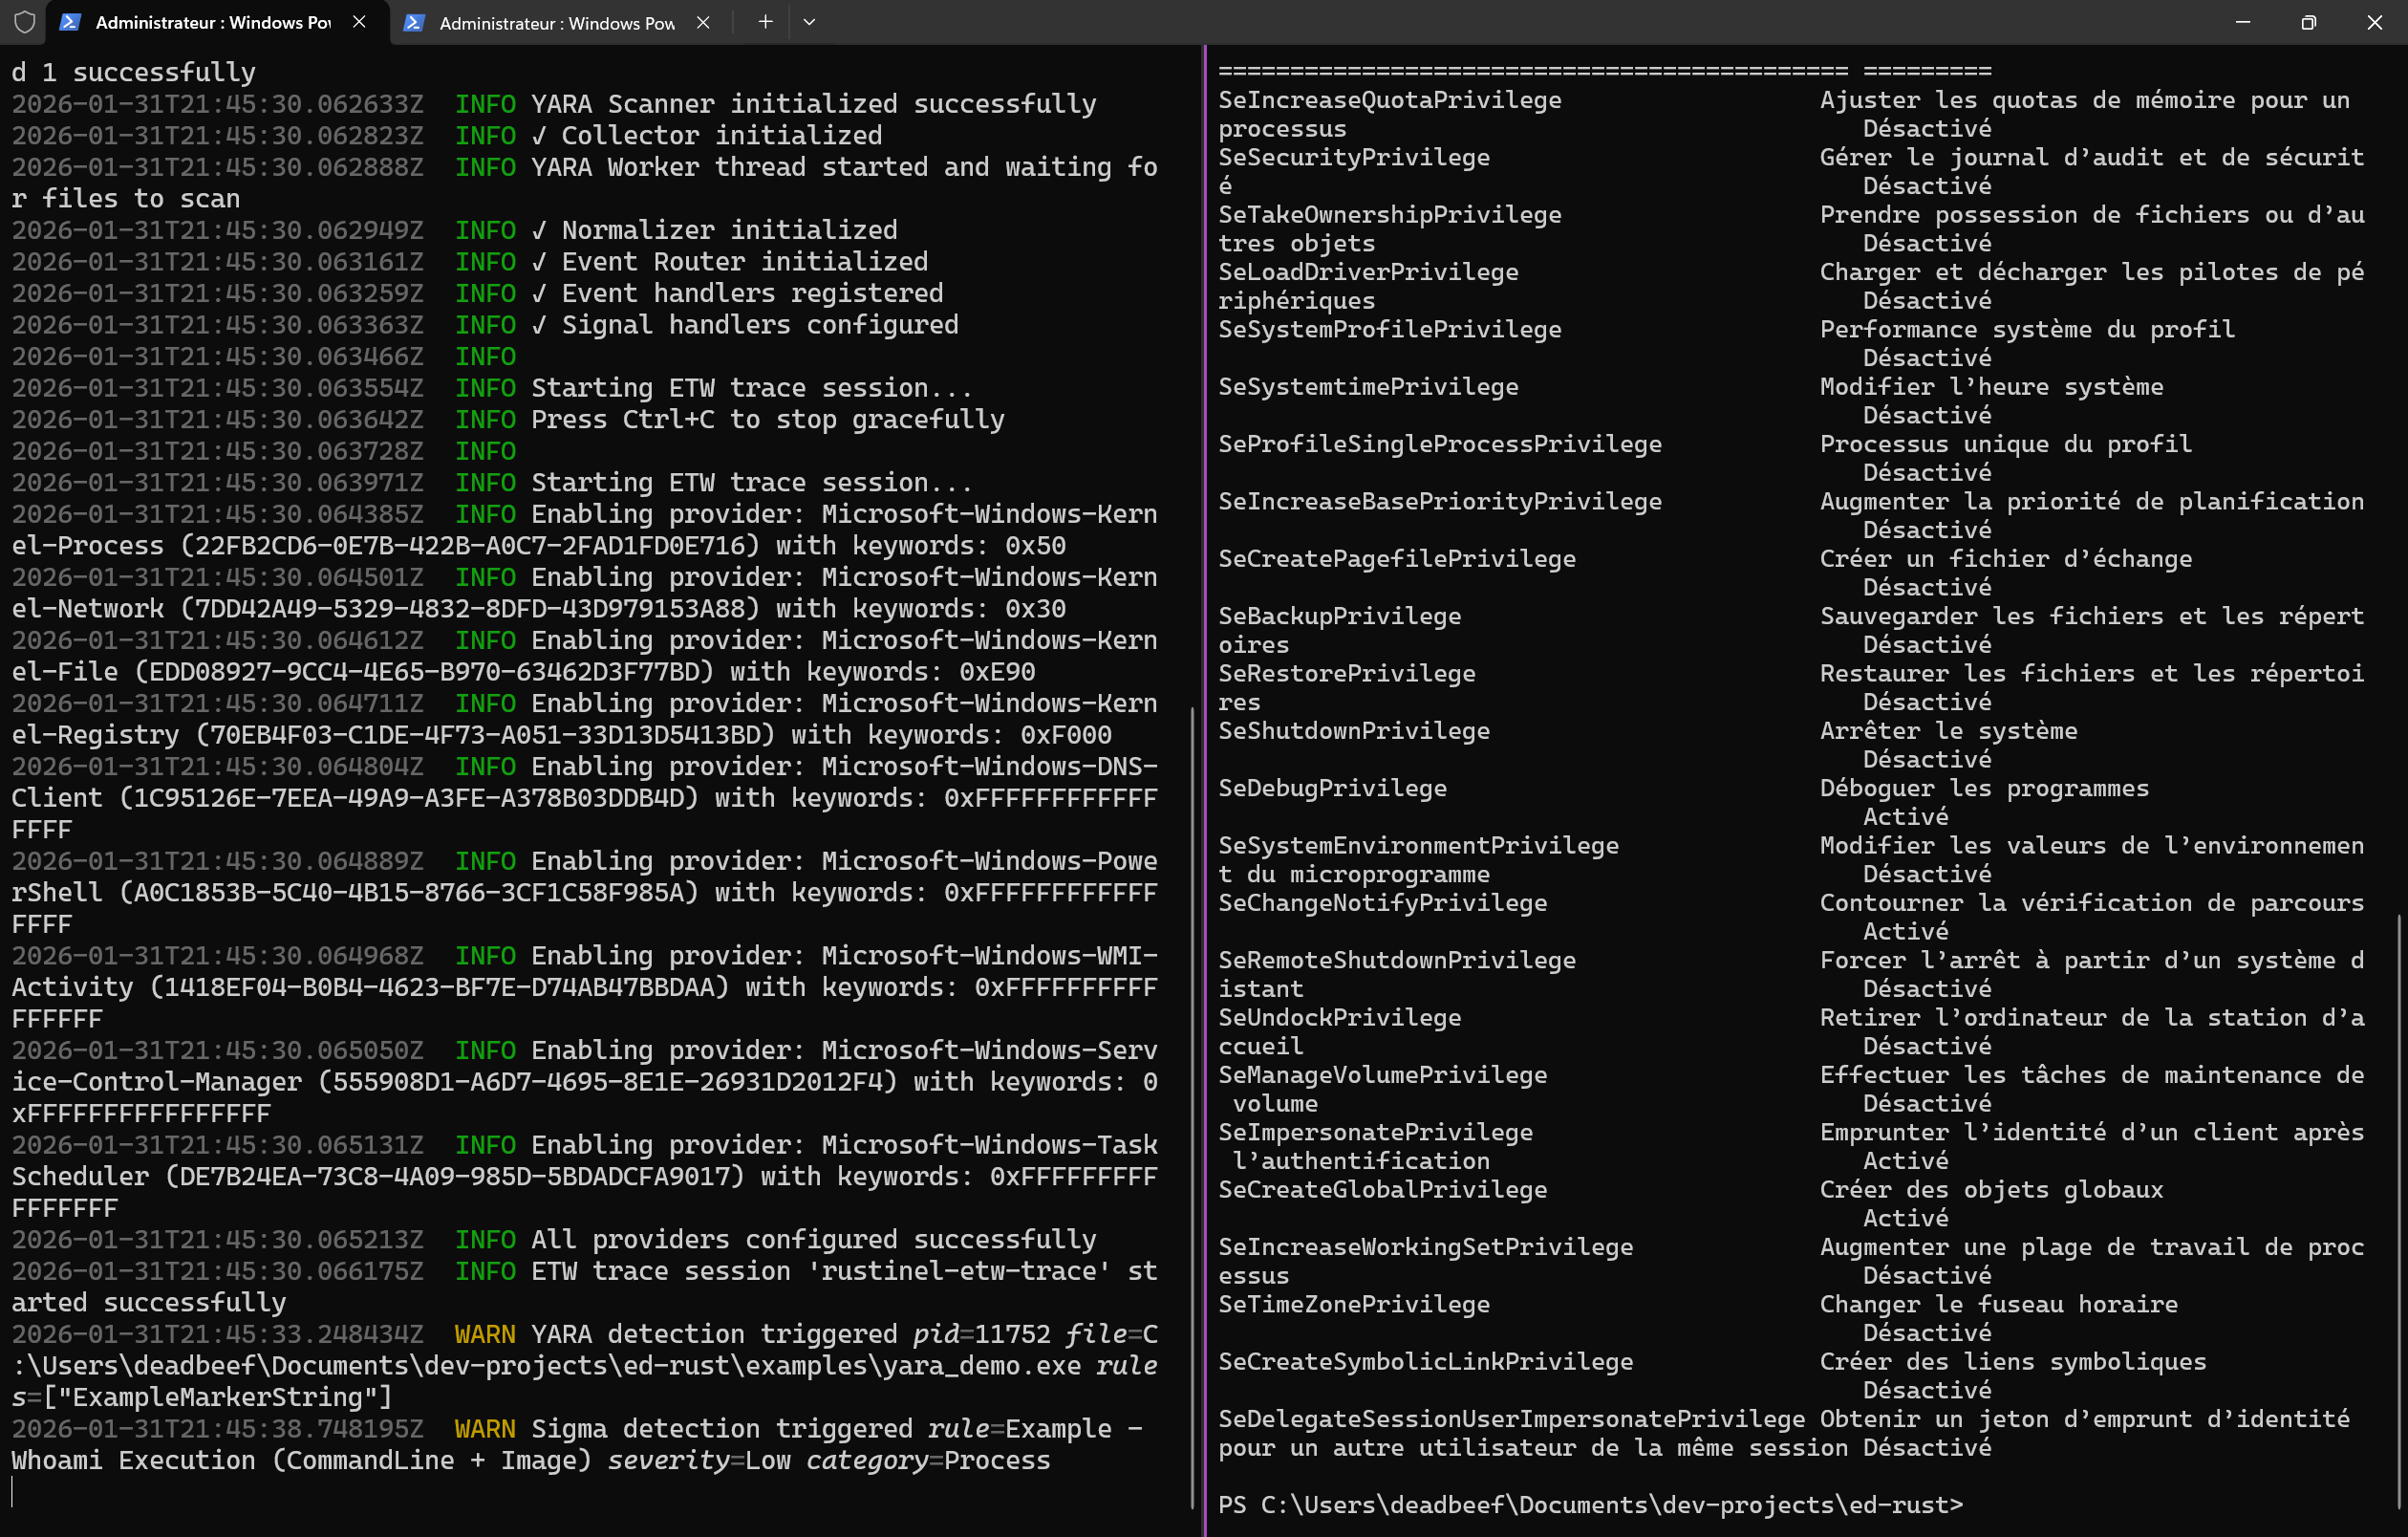 karib0u/rustinel
Endpoint detection for Windows, Linux, and macOS. Sigma, YARA, and IOC rules on native telemetry. Written in Rust. No cloud account required.
 misp/misp-taxonomies
تصنيفات تُستخدم في نظام تصنيف MISP ويمكن استخدامها بواسطة أدوات أخرى لمشاركة المعلومات.
 dev-lu/osint_toolkit
منصة مفتوحة المصدر لمحللي الأمن السيبراني تحتوي على العديد من الميزات لاستخبارات التهديدات وهندسة الكشف.







