 karib0u/rustinel
كشف نقاط النهاية لأنظمة Windows وLinux وmacOS. قواعد Sigma وYARA وIOC على القياس عن بُعد الأصلي. مكتوب بلغة Rust. لا يتطلب حسابًا سحابيًا.

كشف على نقاط النهاية مفتوح المصدر. ثلاث منصات. قواعدك أنت.
شغّل كشف Sigma وYARA وIOC على بيانات القياس عن بُعد الأصلية في Windows وLinux وmacOS.
مكتوب بلغة Rust، مع تنبيهات محلية ودون الحاجة إلى حساب سحابي.


تنزيل | التوثيق | حزم الكشف | الموقع الإلكتروني

rustinel sigma doctor القواعد التي يمكن أن تُفعَّل، بينما يُبلّغ rustinel doctor عن صحة التشغيل والأحداث المُسقَطة تحت الحمل.ثبّته في مجلد rustinel محلي، ثم شغّله.
Linux (kernel 5.8+):
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel && sudo ./rustinel run
Windows، في PowerShell بصلاحيات مرتفعة:
irm https://rustinel.io/install.ps1 | iex
Set-Location rustinel; .\rustinel.exe run
macOS (تجريبي) يتطلب الوصول الكامل إلى القرص أولاً، راجع أذونات macOS:
curl -fsSL https://rustinel.io/install.sh | sh
cd rustinel && sudo ./rustinel run
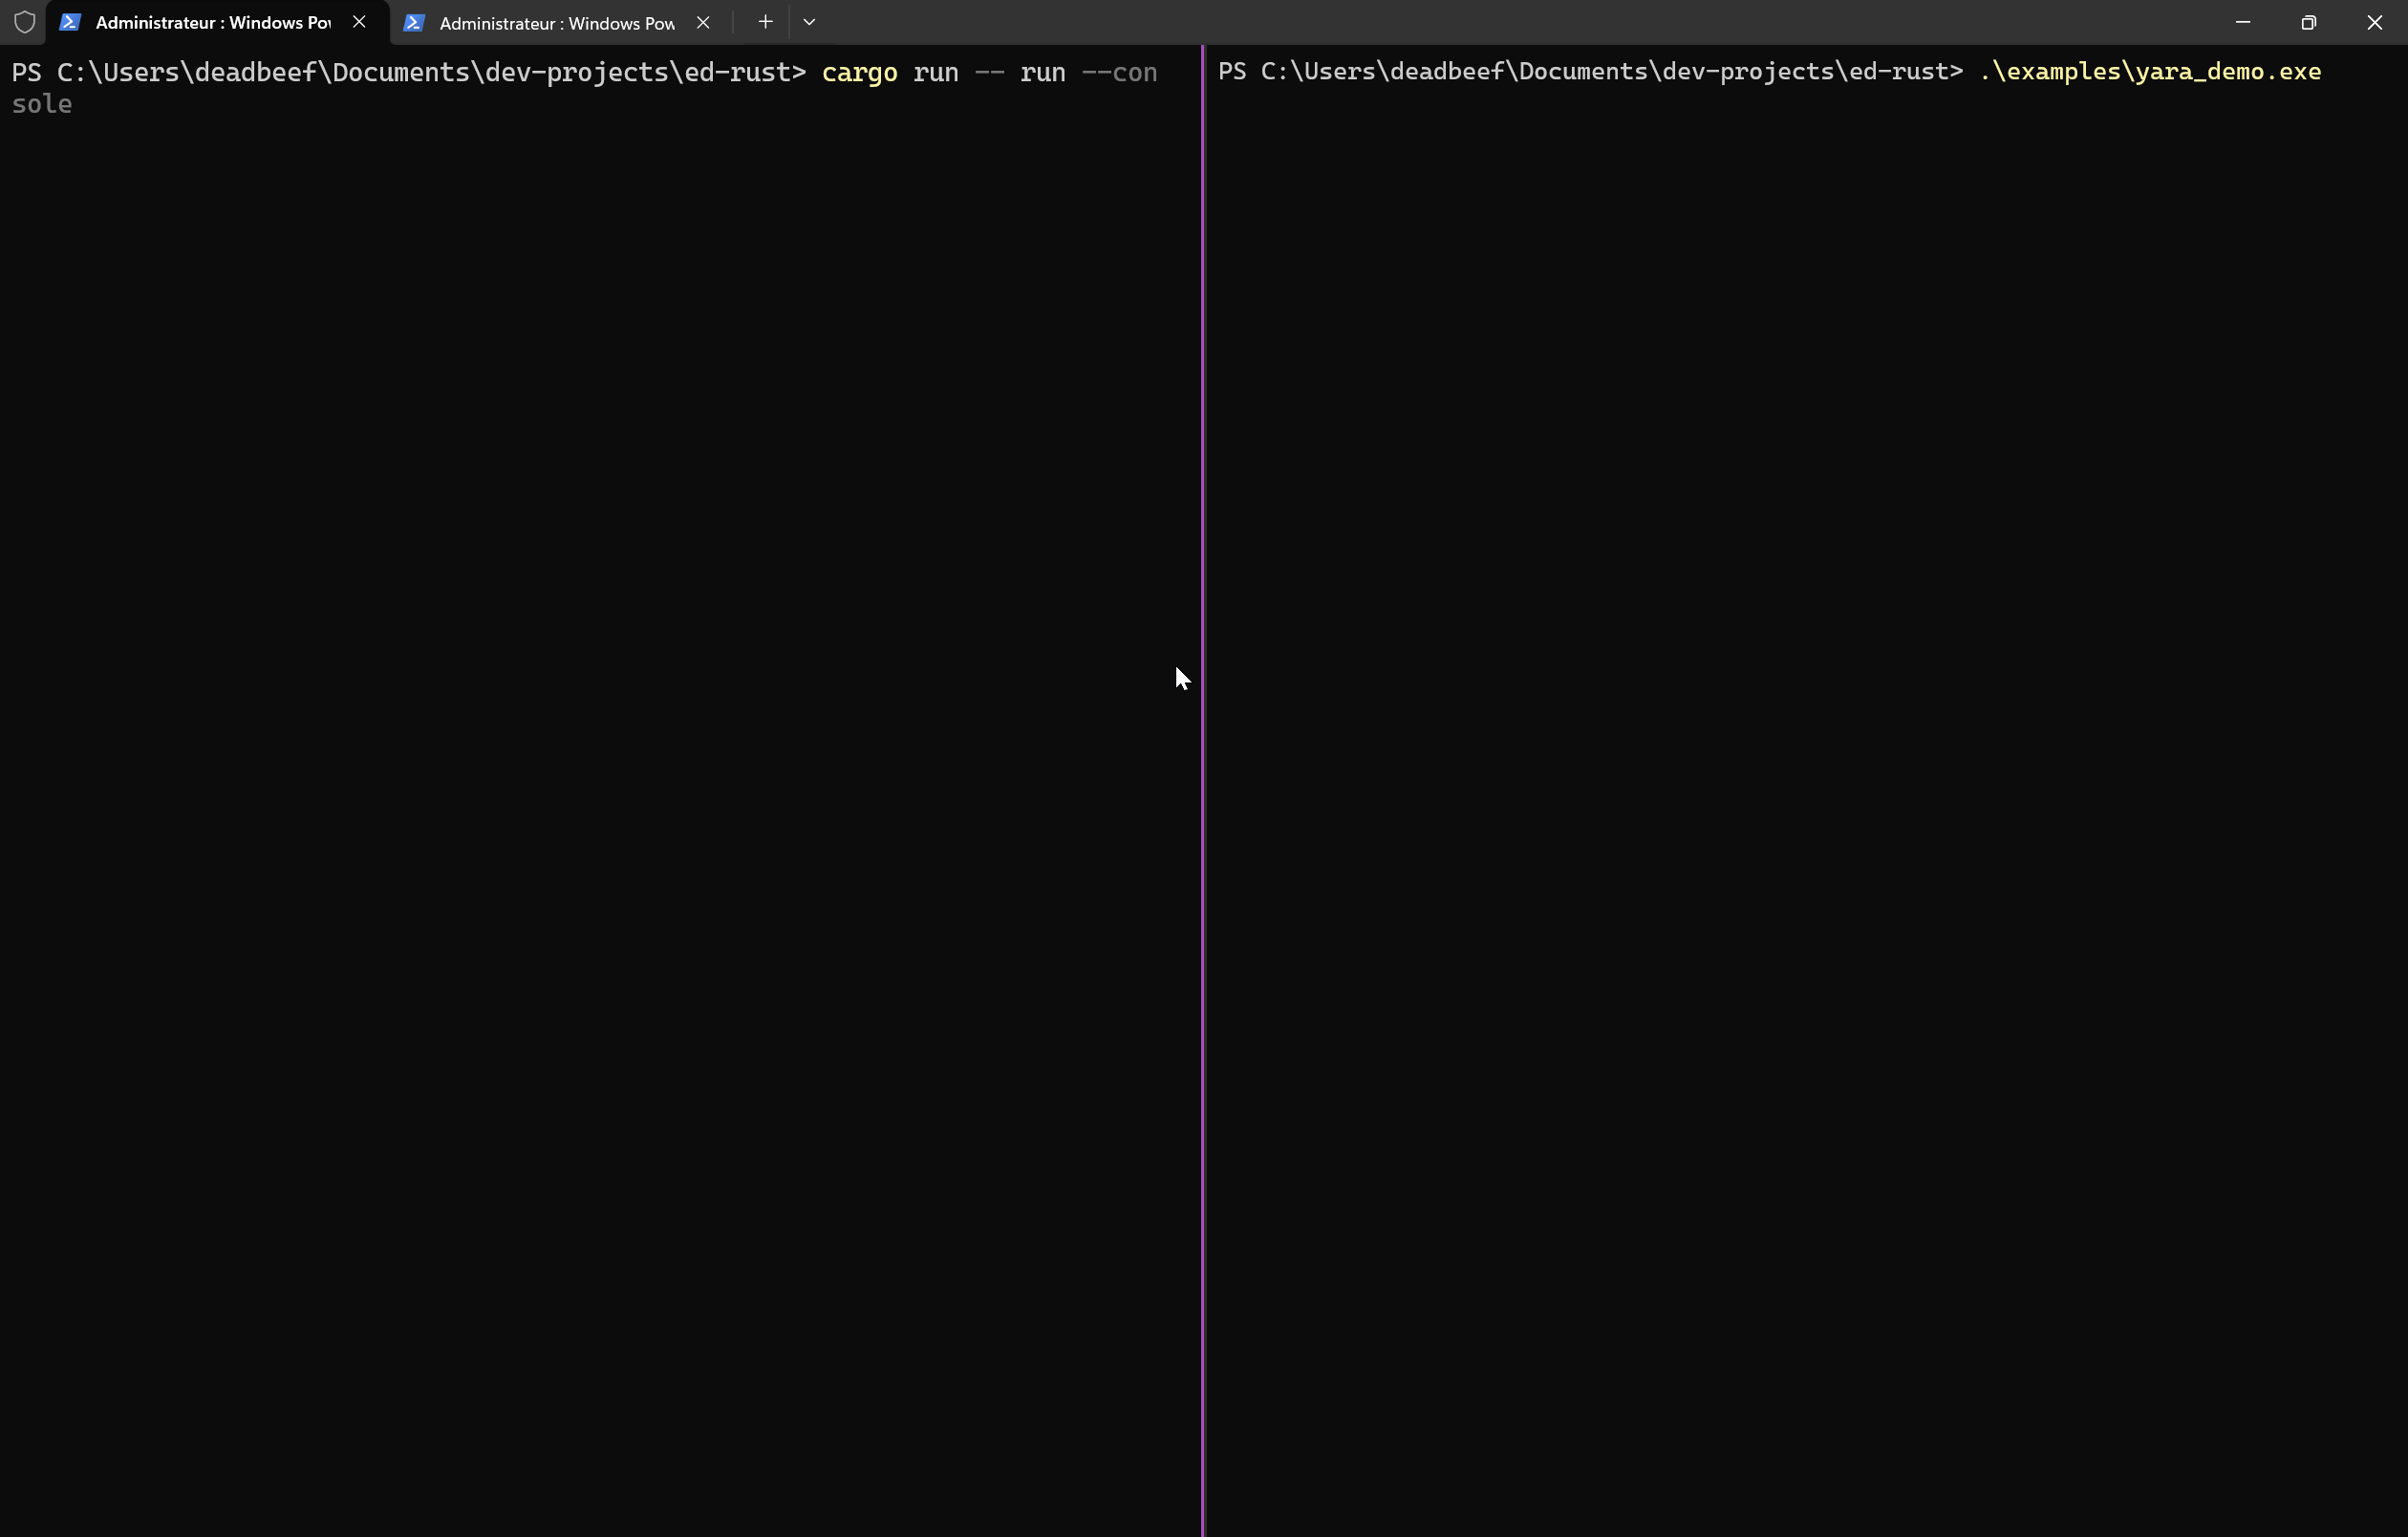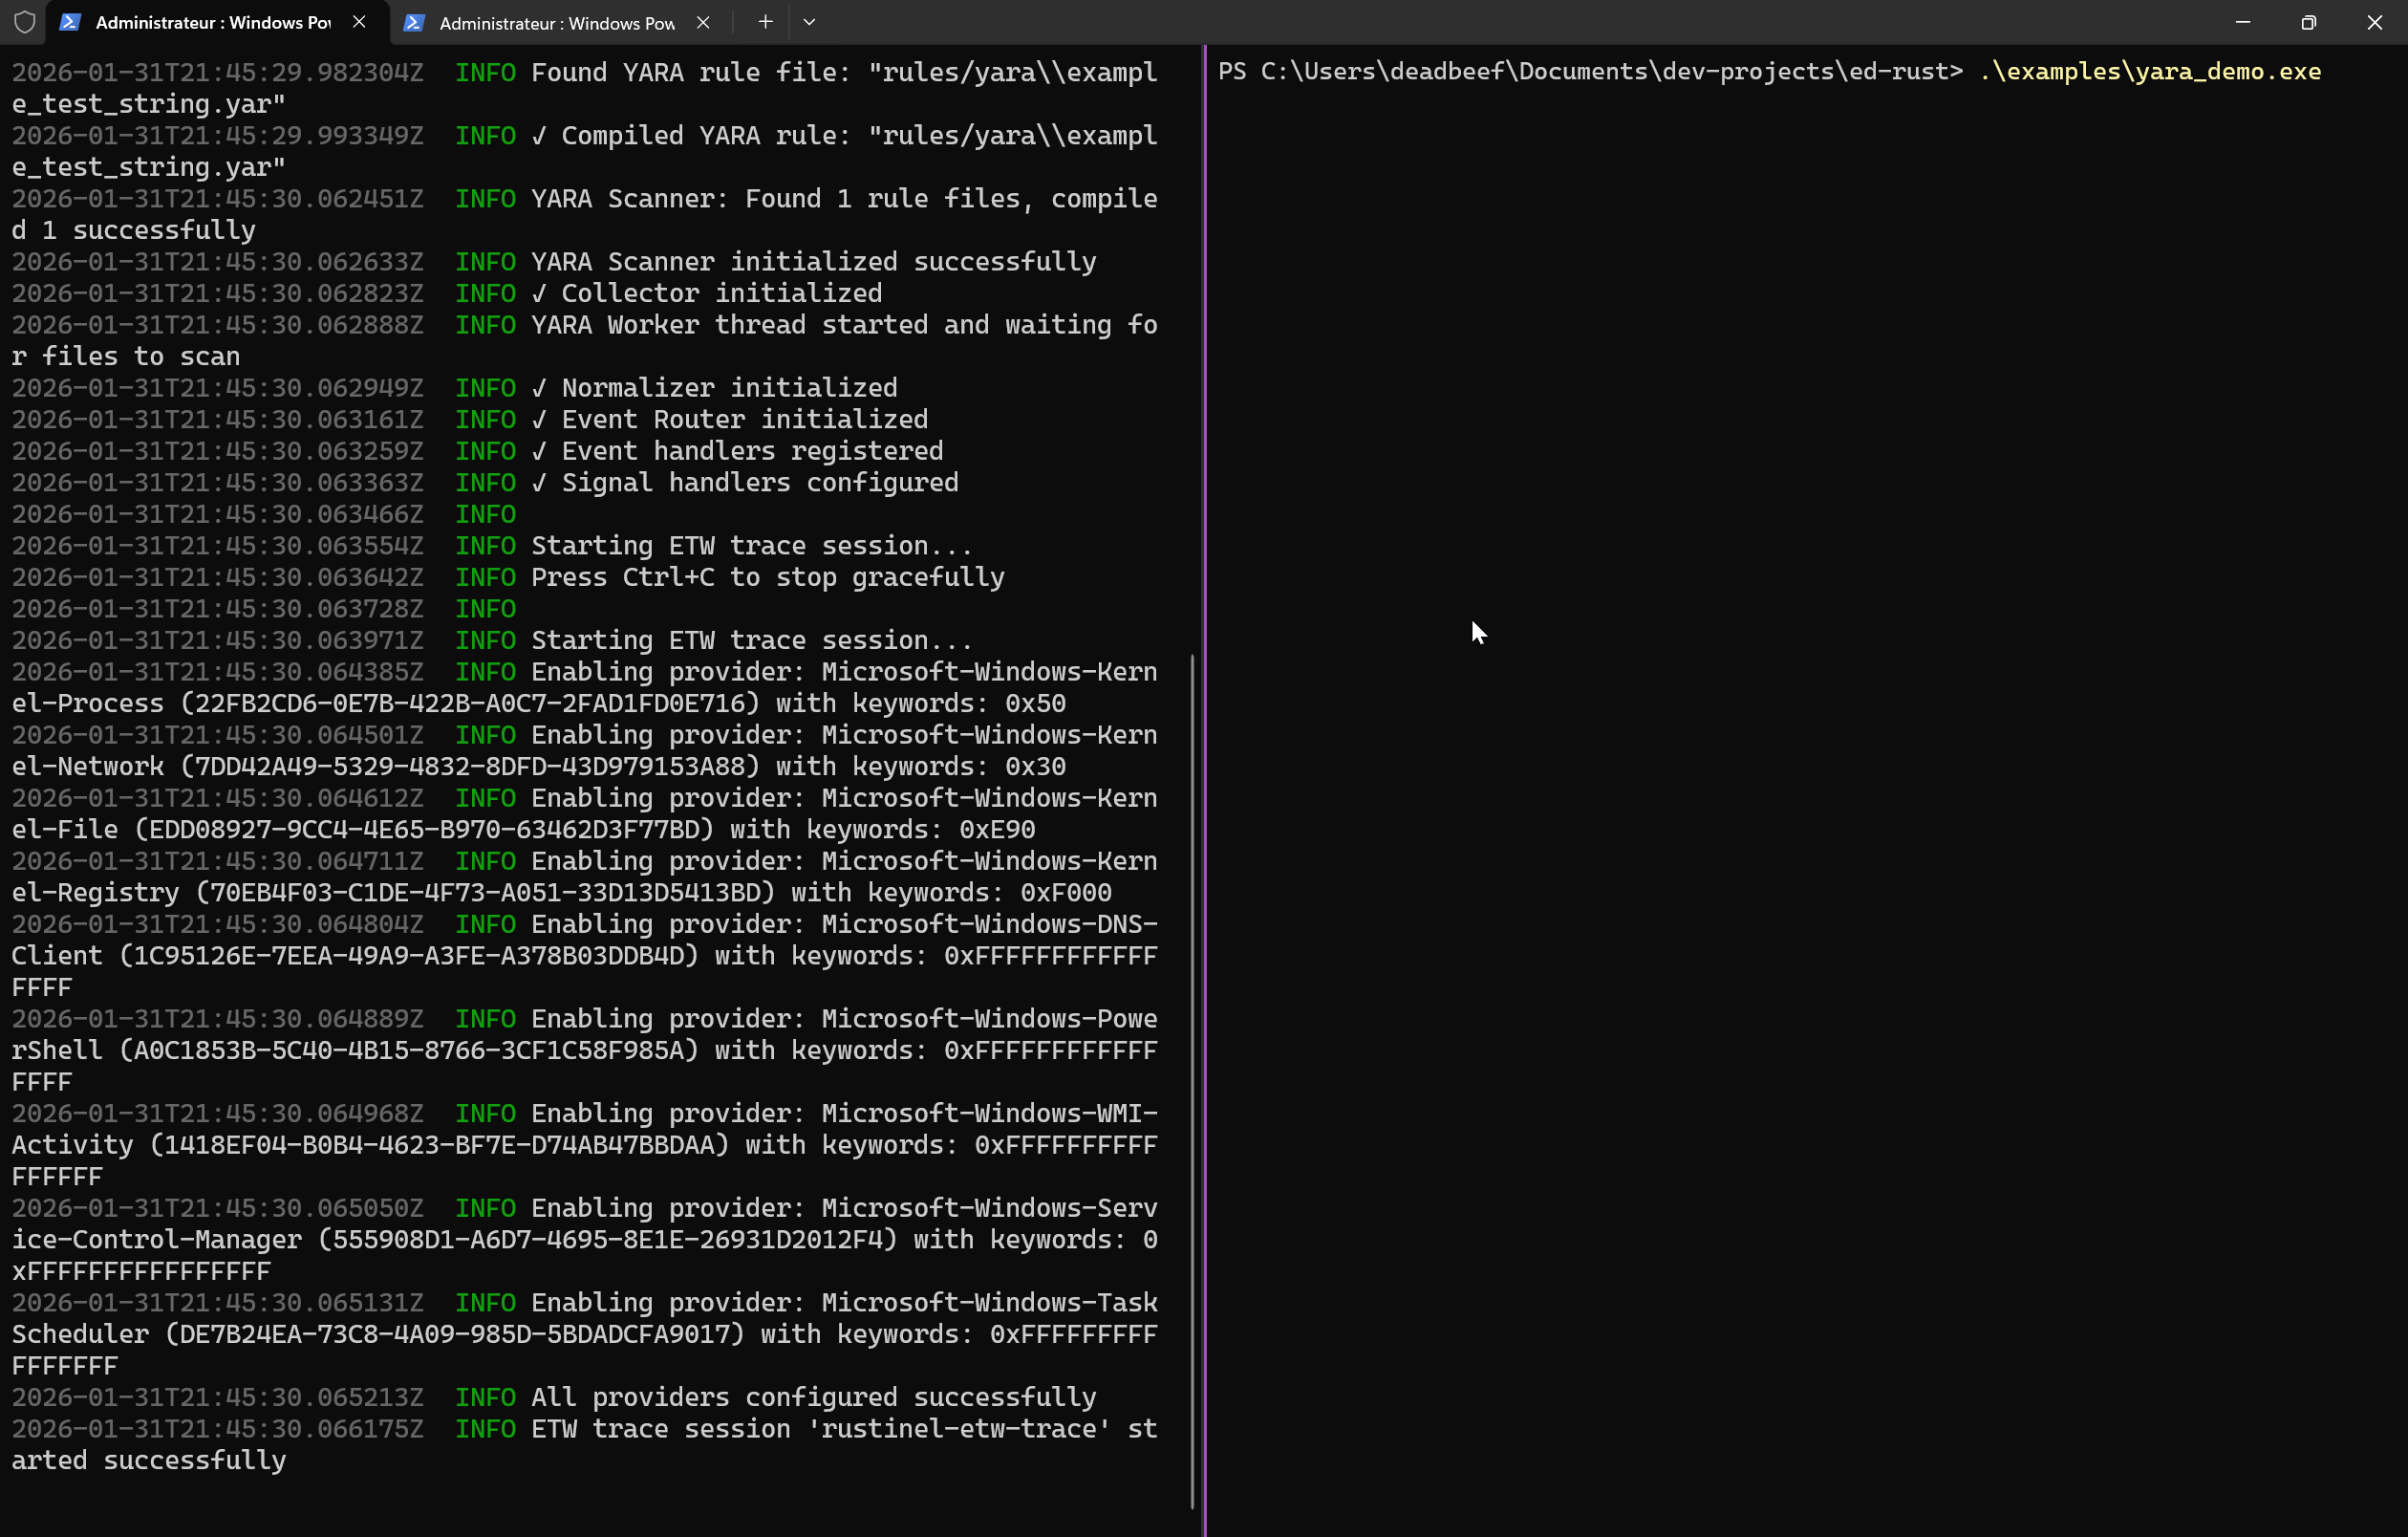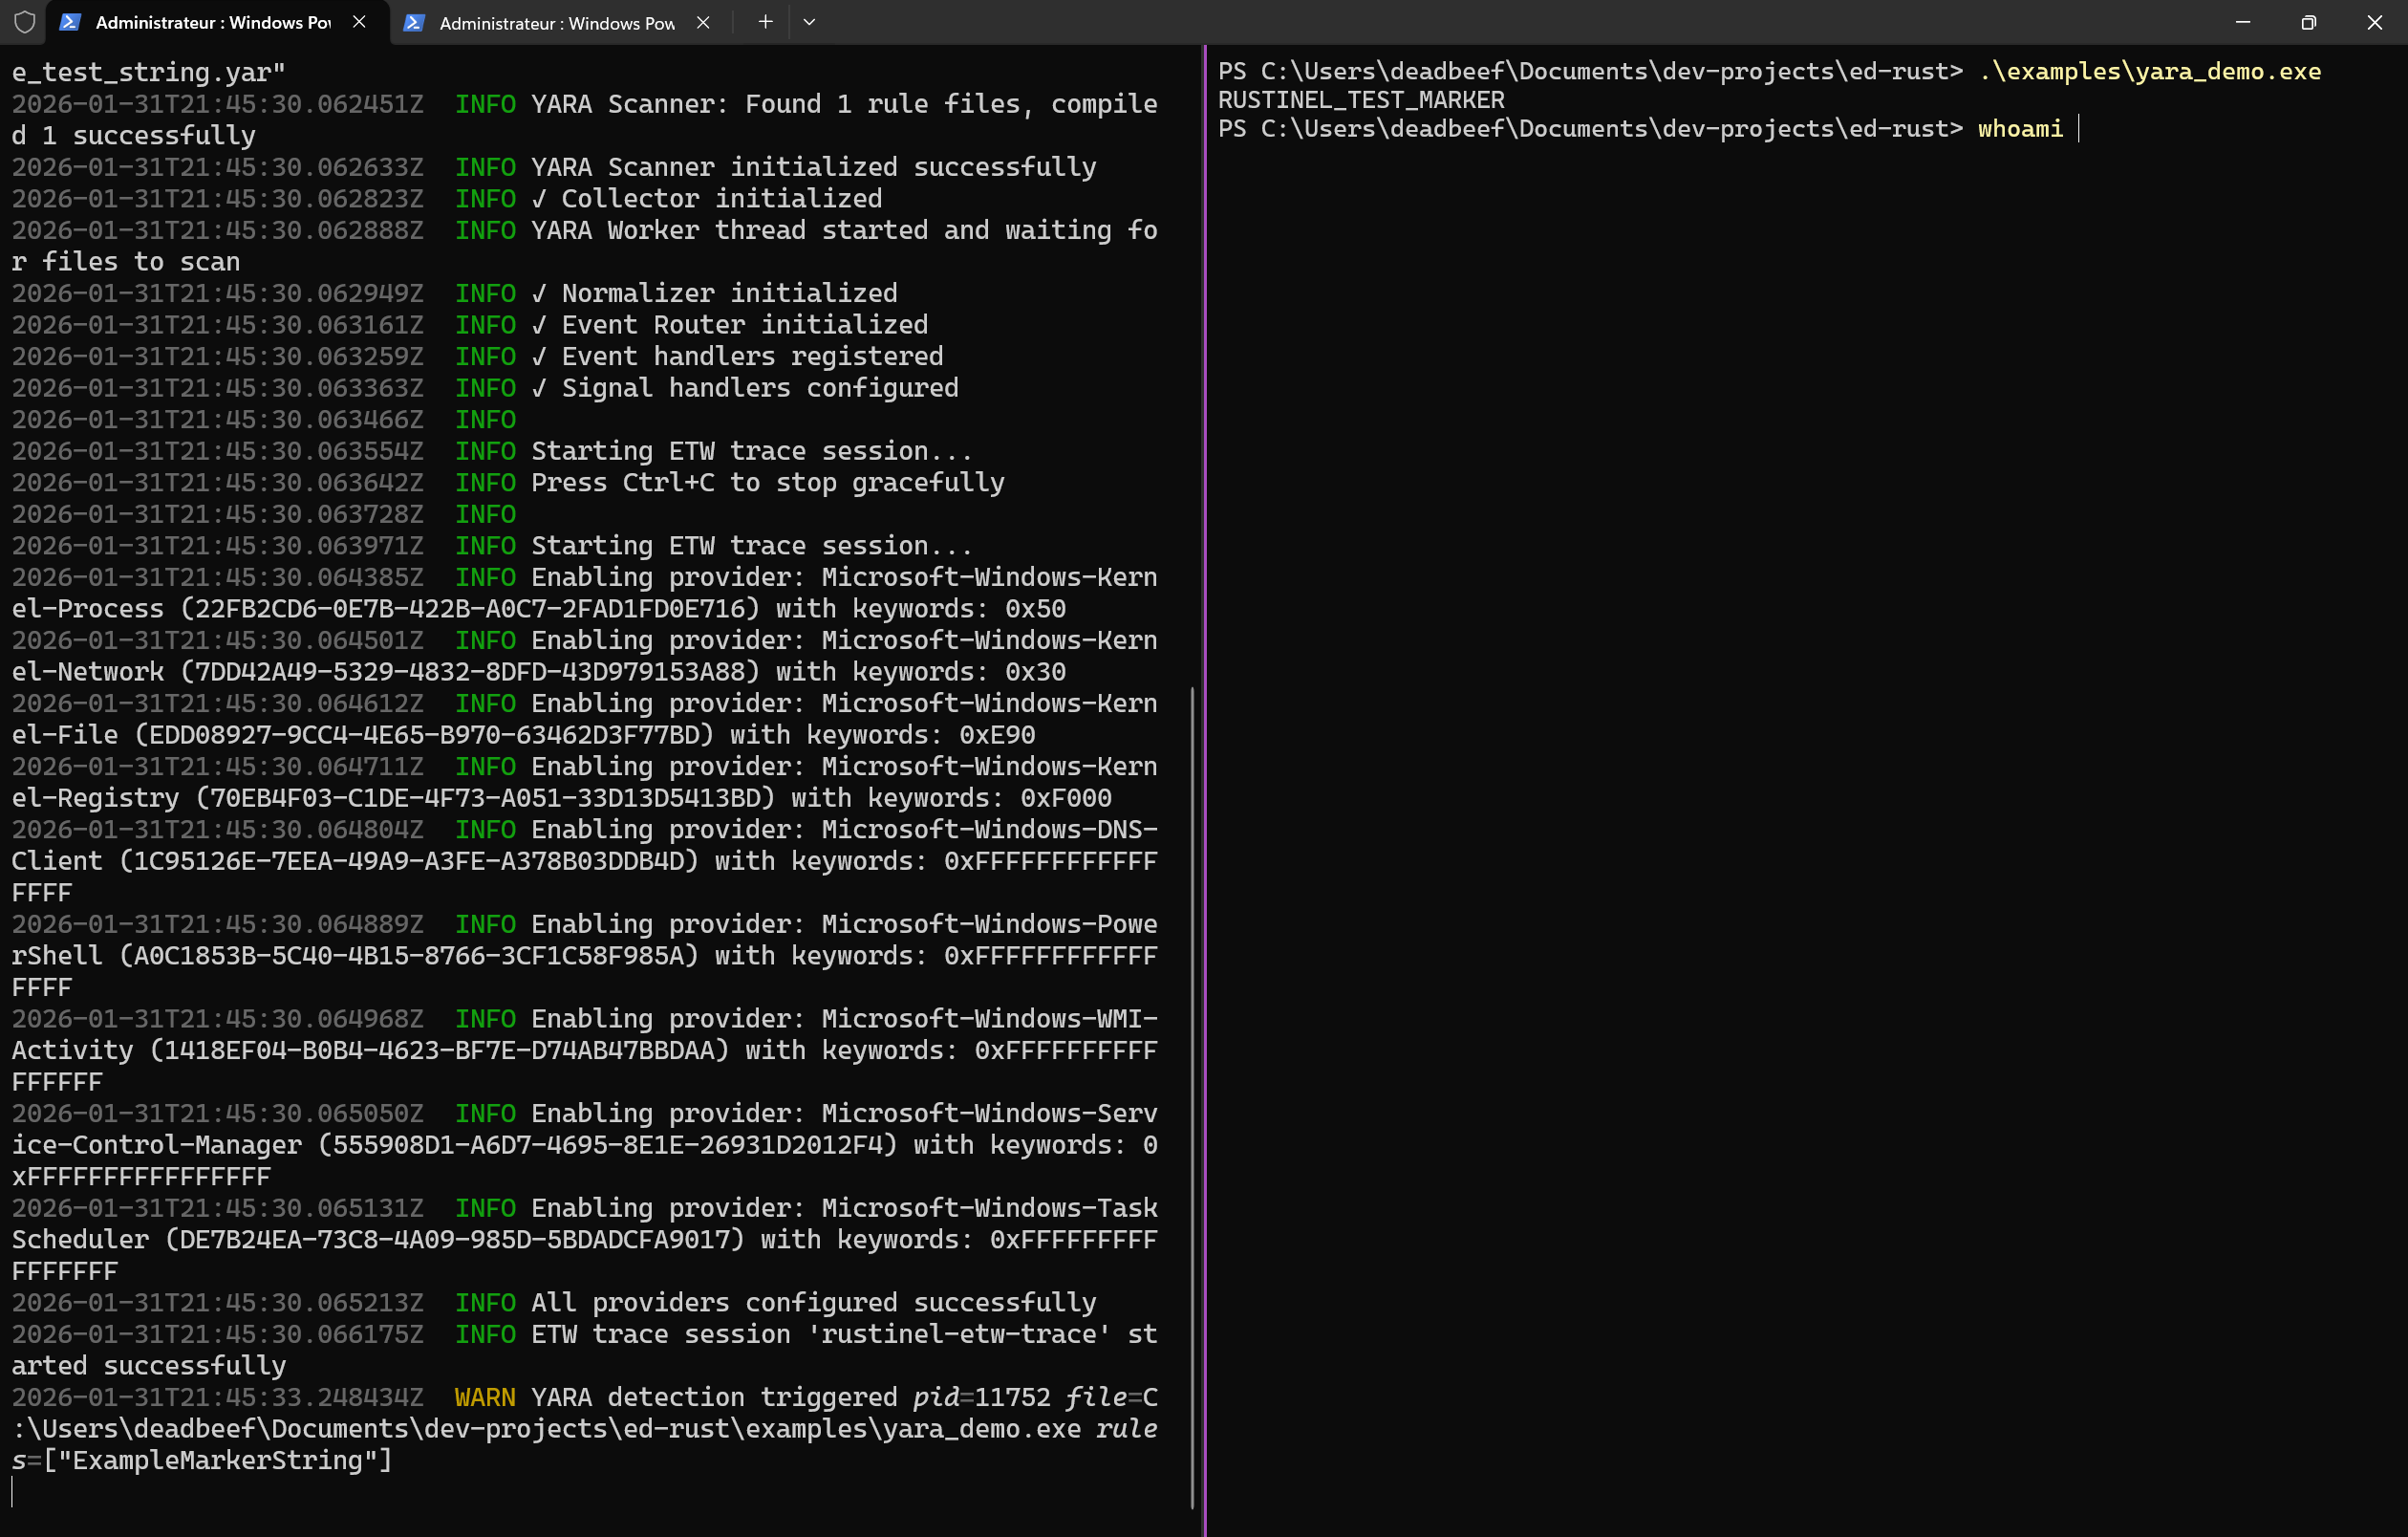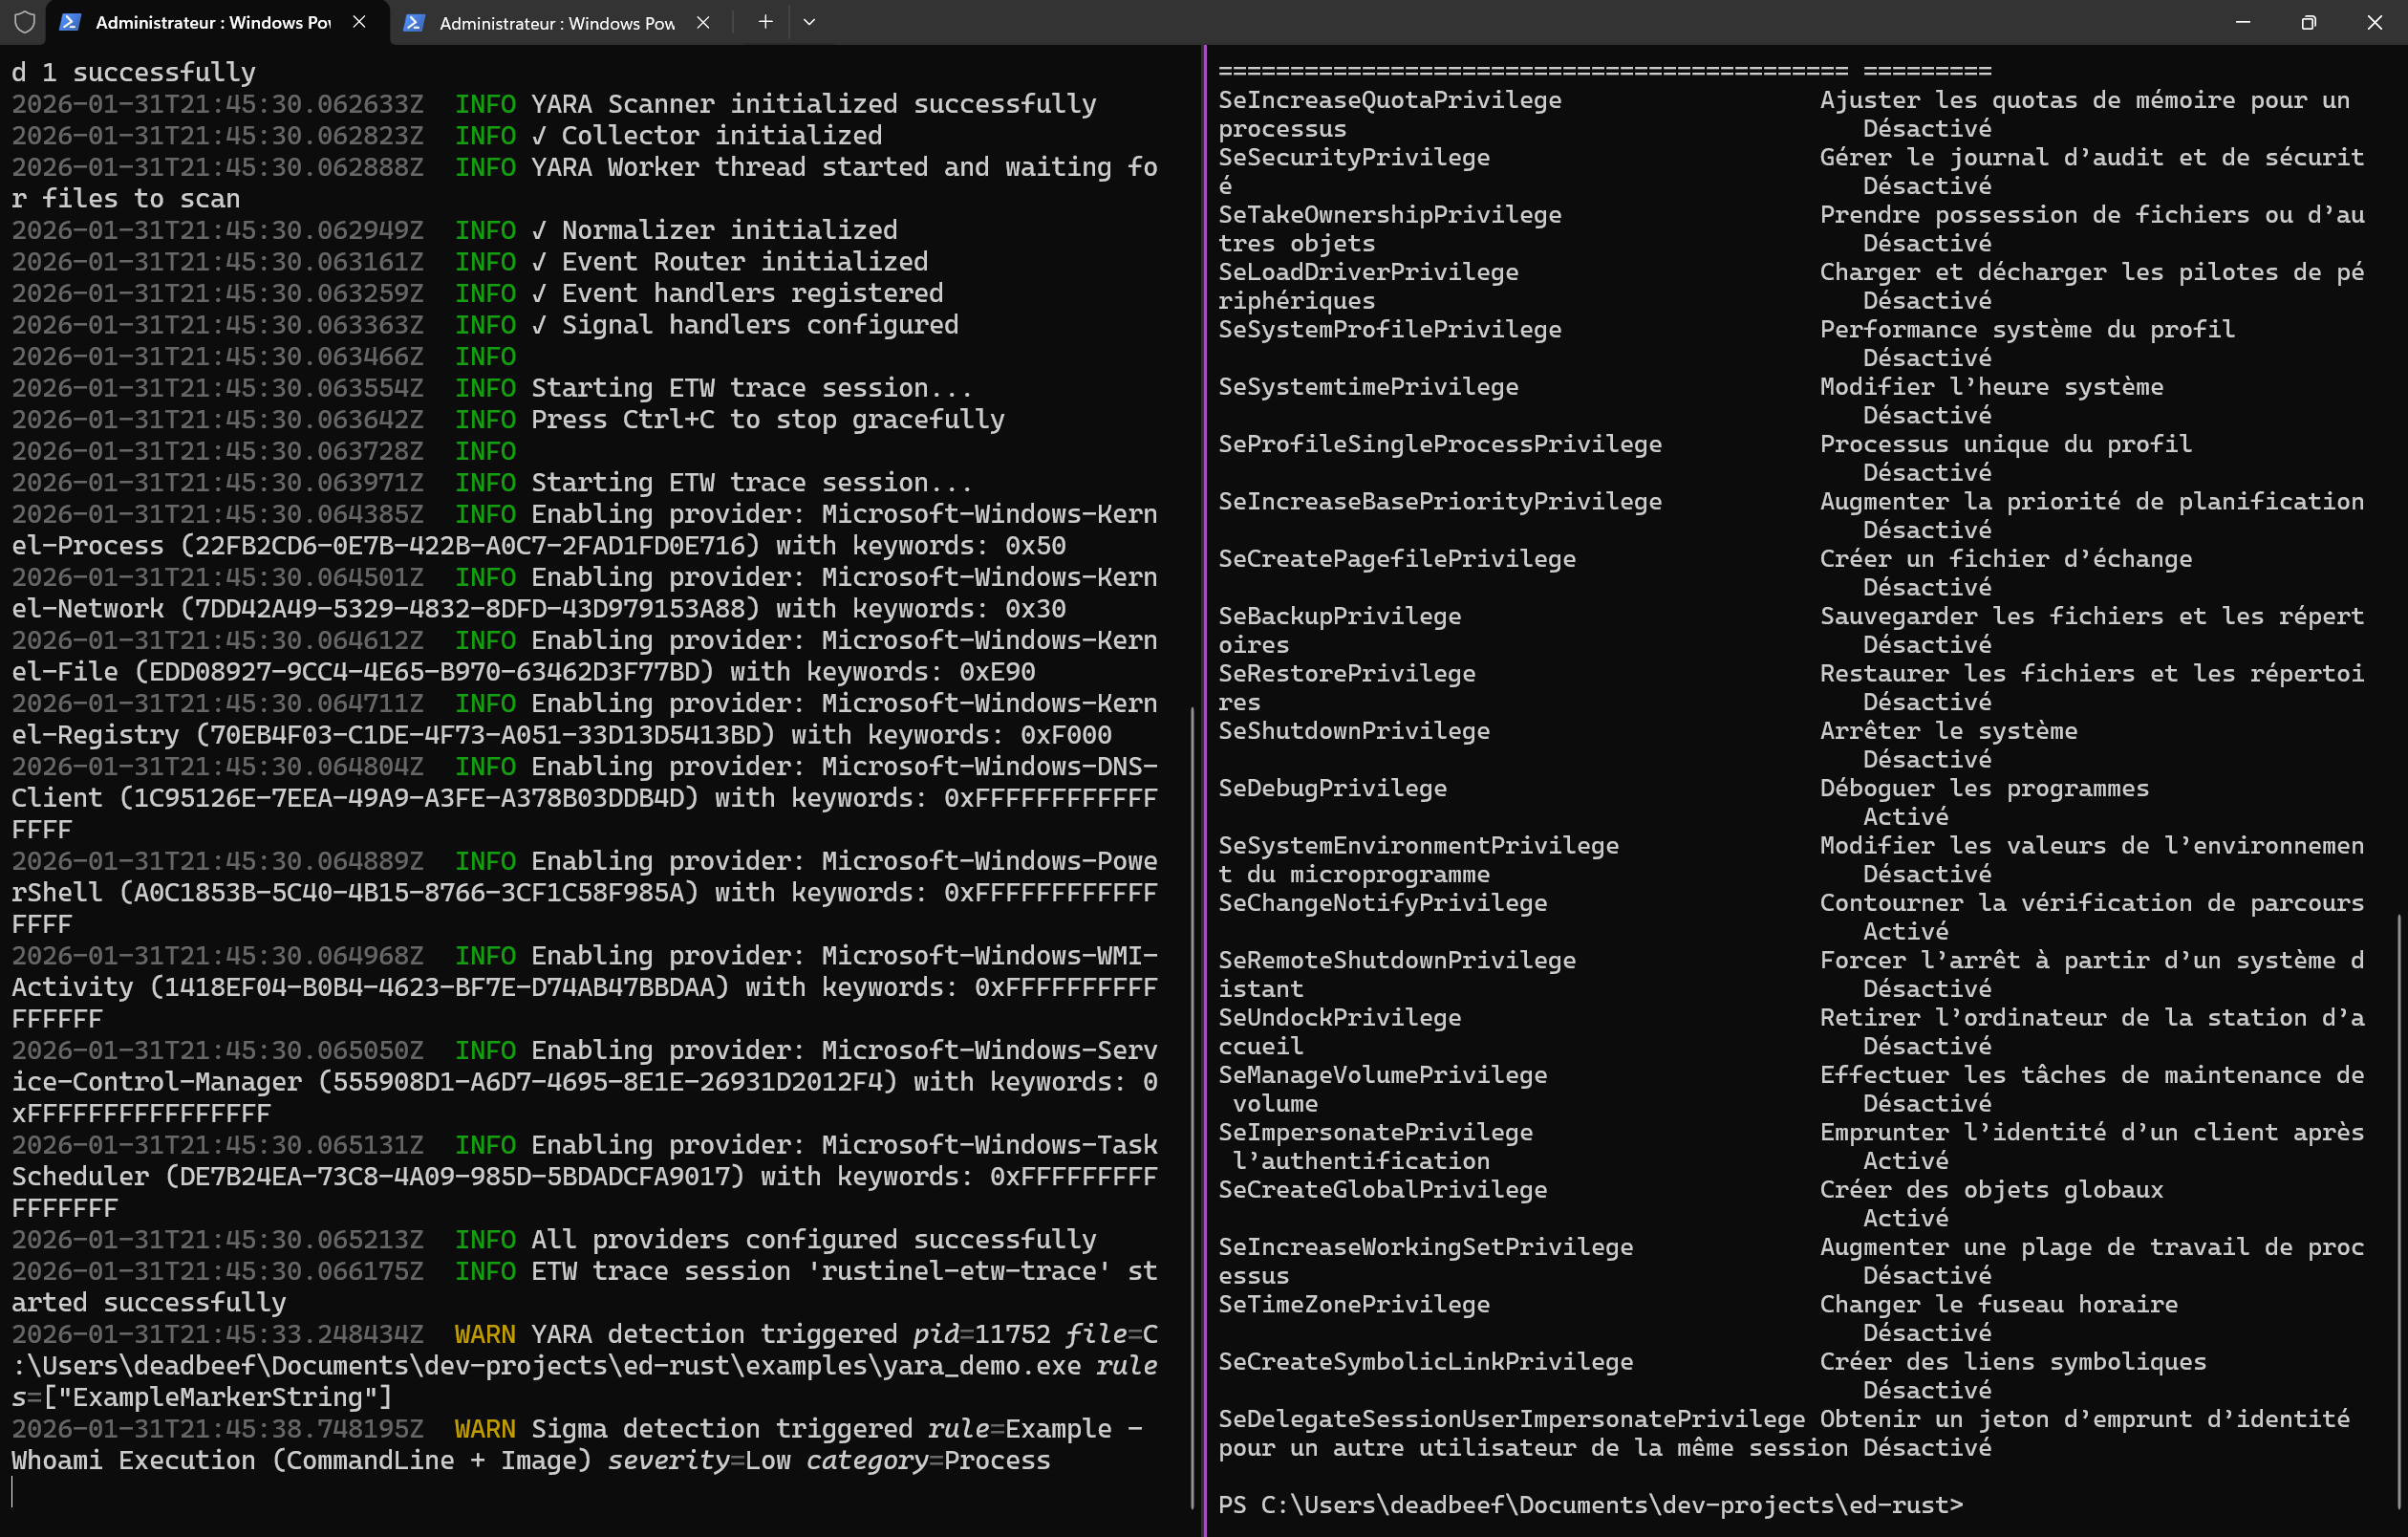
شغّل whoami في طرفية أخرى.
تُفعَّل قاعدة العرض التوضيحي ويصل التنبيه إلى rustinel/logs/alerts.json.<date>.
لتثبيته كخدمة مع حزمة قواعد حقيقية، أوقفه باستخدام Ctrl-C وشغّل sudo ./rustinel setup --yes من مجلد rustinel (.\rustinel.exe setup --yes على Windows).
راجع النشر على نقطة نهاية.
sudo ./rustinel capture --output ~/captures/session.ndjson   # Ctrl-C when done
sudo chown -R "$USER" ~/captures
./rustinel replay ~/captures/session.ndjson
./rustinel replay ~/captures/session.ndjson --config candidate.toml
لا يحتاج Replay إلى أي صلاحيات ويعمل عبر الأنظمة الأساسية: تسجيل على Windows يُعاد تشغيله على Linux. راجع اختبار القواعد باستخدام replay.
| النظام الأساسي | المستشعرات | القياس عن بُعد | الحالة |
|---|---|---|---|
| Windows 10/11، Server 2016+ | ETW + Windows Event Log | العملية، تحميل الصور، الشبكة، الملفات، السجل، DNS، PowerShell، WMI، الخدمة، المهمة، أحداث تدقيق الأمان | مستقر |
| Linux 5.8+ | eBPF | العملية، الشبكة، الملفات، DNS | مستقر |
| macOS 11+ | Endpoint Security + /dev/bpf | العملية، الملفات، الشبكة، DNS | تجريبي |
التفاصيل: تغطية الأنظمة الأساسية والقيود.
صُمم Rustinel لمراقبة نقاط النهاية، وهندسة الكشف، والمختبرات، واختبار خطوط أنابيب SIEM. وهو ليس بديلاً عن EDR تجاري: فلا يحتوي على حماية من العبث، ولا حظر قبل التنفيذ، ولا وحدة تحكم إدارية. راجع نموذج الأمان.
يُقدَّم التوقيع المجاني للشيفرة الخاصة بملف Windows الثنائي من قبل SignPath.io، والشهادة من SignPath Foundation. راجع سياسة توقيع الشيفرة للاطلاع على الأدوار والخصوصية.
نرحب بتقارير الأخطاء واختبارات الكشف والعمل على الأنظمة الأساسية. أخبرنا بما تراقبه وأين تواجه صعوبات.
المساهمة | المشكلات | دليل التطوير | خارطة الطريق






